
主要领域
基础设施
在 主要领域 分类下,基础设施 按主要领域组织行业情报,帮助读者聚焦互联网基础设施、治理、连接市场或数字资本等方向。页面汇集了相关文章、公开证据、机构、公司、人物、区域关联、运营依赖和市场环境,这些内容可能分散在多个分类页面中。页面解释了该领域、可能的行为主体类型、市场或治理背景,以及读者比较信号时应使用的参考来源。运营商、分析师和治理领域的读者可以观察同一领域如何在事件、档案、市场变化、公开来源证据、区域依赖和更长周期的基础设施决策中随时间显现。
互联网历史
表里写着“有成员”,这行也可能是管理员创建的:RFC 3019
RFC 3019 把 IPv6 组播监听状态装进两张 SNMP 表,也把创建、删除、启停和调参能力交给管理面。表项可以准确反映代理当前的表示,却不能独自证明远端听众仍在,更不能证明数据已经送达。
互联网历史
指令可以整批执行,远端跳转后的世界却无法整批撤回:RFC 3018
RFC 3018 试图让程序用同一套 128 位地址跨越多台机器,像读写本地内存那样操作远端节点。它为指令包设置了原子执行边界,却明确没有提供执行后的取消机制。

互联网历史
电话簿版本更新了,旅客仍无法证明拨号配置是新的:RFC 3017
一份 XML 电话簿可以结构完全合法、版本号也更大,却仍把旅客带向已经停用的接入点。RFC 3017 统一了可被客户端执行的配置形状,也清楚留下了另一半问题:谁送来、怎样更新、是否真正生效,以及网络是否仍按书中描述运行。
互联网历史
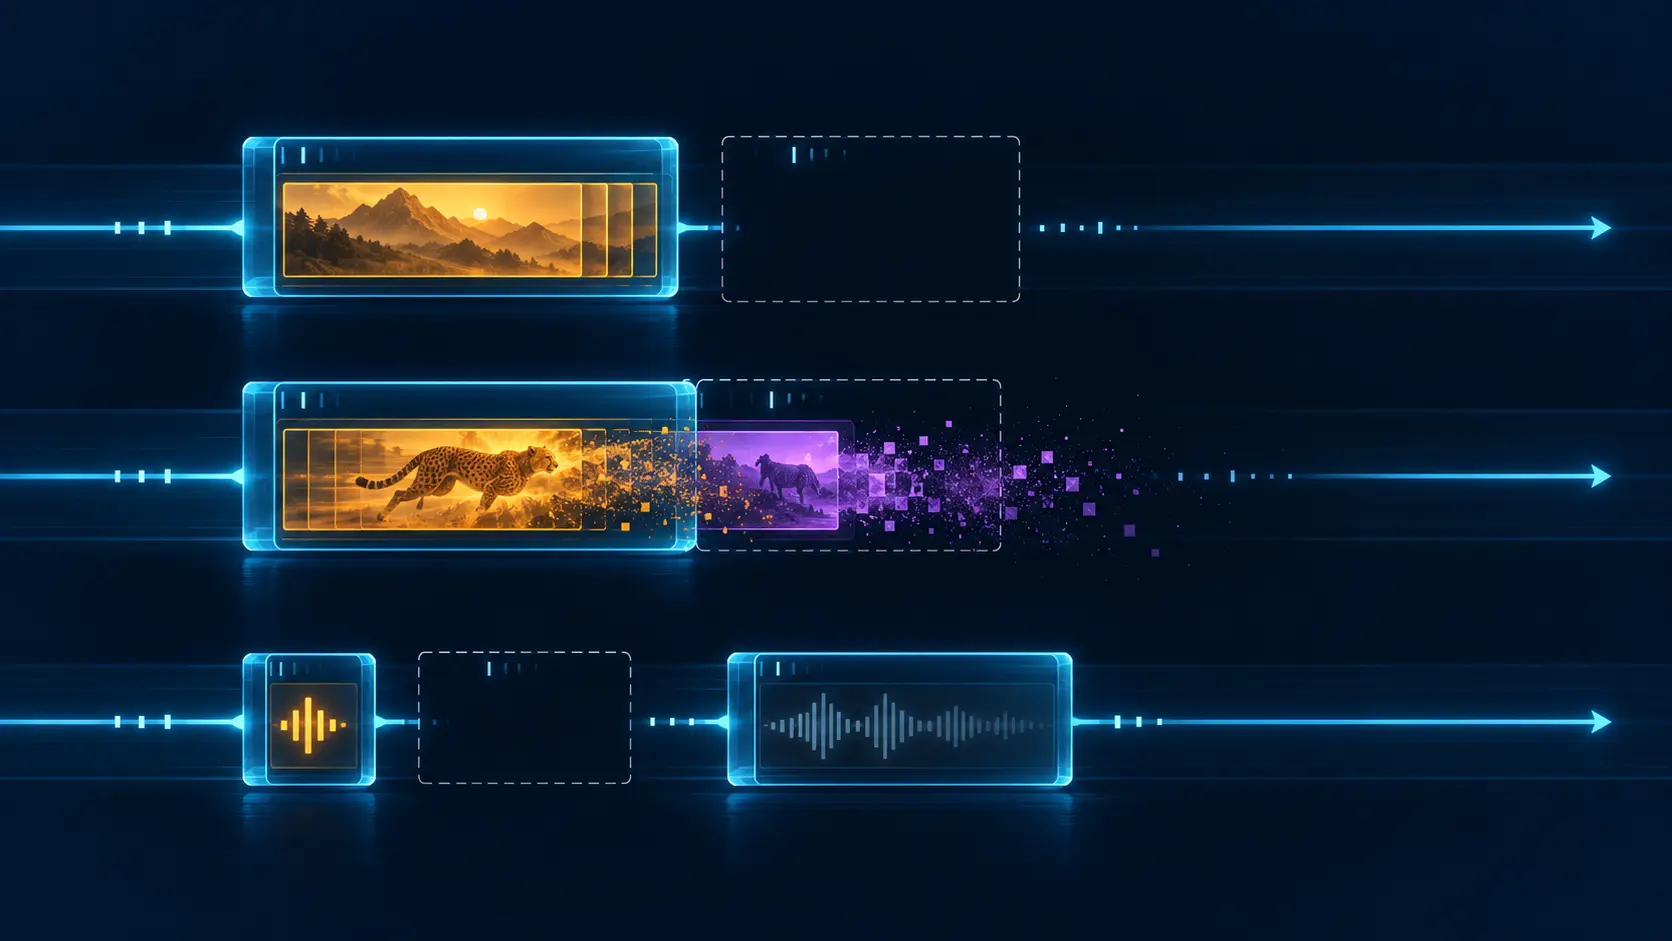
编码器没有坏,封包器却决定了一次丢包能毁掉多少:RFC 3016
把三个很小的视频单元塞进一个 RTP 包,可以节省两组网络头部;它也会把三个原本可分开的失败命运绑在一起。RFC 3016 记录的,正是这种常被叫作“封装细节”的控制权。

互联网历史
Context 已连通,通话却尚未被证明:RFC 3015
Megaco 把媒体网关内部的连接关系变成了可命令、可审计的对象。RFC 3015 同时保留了一条关键边界:网关本地状态真实存在,并不等于远端已经收到媒体,更不等于两个人已经完成交流。

互联网历史
通知丢了,备份日志也可能把它弄丢:RFC 3014
日志常被当作事故发生后的最后证人。RFC 3014 的诚实之处在于:它一面用本地日志弥补 SNMP 通知可能丢失的问题,一面又把这个证人的筛选条件、容量上限、过期时间、重启断点和删除计数全部暴露出来。
互联网历史
网关发出了挑战,信任却仍在路上:RFC 3012
移动节点进入陌生网络时,外地代理最先能回答的并不是“你是谁”,而是一个更窄的问题:“你回应的是我刚才发出的值,还是把旧注册重新递给我?”RFC 3012 把这张本地凭据放在远端信任之前。

互联网历史
报文来自一个子网,地址却要从另一个子网分配:RFC 3011
RFC 3011 只增加了一个四字节值,却拆开了 DHCP 中长期被视为同一件事的三种事实:请求从哪里来、服务器应从哪里取地址、回复又能从哪里回去。

互联网历史
服务器忘了那把锁,恢复却从拒绝新锁开始:RFC 3010
一次重启可以让文件仍在、网络仍通,却让服务器忘记谁拥有排他状态。RFC 3010 用客户实例、租期与宽限期规定了恢复次序,而不是假装记忆从未消失。
互联网历史
签名验证成功,解析器仍要追问谁有资格签名:RFC 3008
密码学可以证明一把钥匙确实签了这些字节,却不能自动证明它能代表整个 DNS 区。RFC 3008 把这第二道判断写进了解析器的责任。
互联网历史
流量承诺自己会变小,路由器必须监督这个承诺:RFC 3006
在能够压缩报头的链路上,48 kbit/s 可以按 33.6 kbit/s 预留。RFC 3006 的关键不在折扣,而在谁有权采用折扣、谁要为估算落空负责。

互联网历史
邮件列表向所有人开放,发言却有条件:RFC 3005 与 IETF 的治理边界
IETF 最宽泛的讨论渠道允许技术与制度争论进入共同视野。2000 年的列表章程也明确:当不当内容形成滥用模式时,谁可以限制发言,以及被限制者应当向谁申诉。

互联网历史
NAT 原本只是边界功能,RFC 2993 却追出了它转交给应用的工作
地址转换器即使改写正确,也可能让应用无法连接。2000 年的 RFC 2993 记录了这笔隐性工作:应用层网关、终端协同更新,以及本地的地址与名称管理。

互联网历史
名称可以全球通用,解析却未必全球存在:RFC 3001、RFC 3061 与 `urn:oid` 背后的权威
一串标识符可以跨越所有系统,却不告诉任何系统应当去哪里查询。2000 年,IETF 把对象标识符带入 URN 语法时,保留了原有的分层授权,也把解析、验证与可信性留在了字符串之外。

互联网历史
路由代价相同,不等于路径可以互换:RFC 2991 与多路径稳定性的代价
路由表里并列的两条路径,可能有不同的 MTU、时延,也会让探测工具看到不同的结果。2000 年的 RFC 2991 把问题从“选哪条路”推进了一步:下一跳集合改变时,网络愿意让多少既有流量重新分配?

互联网历史
第四个包注定会丢,但这还不是结果:RFC 2416 的三缓冲仿真
1998 年,一项 TCP 仿真把争论从“会不会丢包”往前推了一步:在只能容纳三个包的调制解调器队列里,四包启动的第四个包必然被丢弃。研究者没有否认这次丢包,而是追问,一包启动的常规慢启动走到同一路径时,连接最终表现又如何。
全球机构
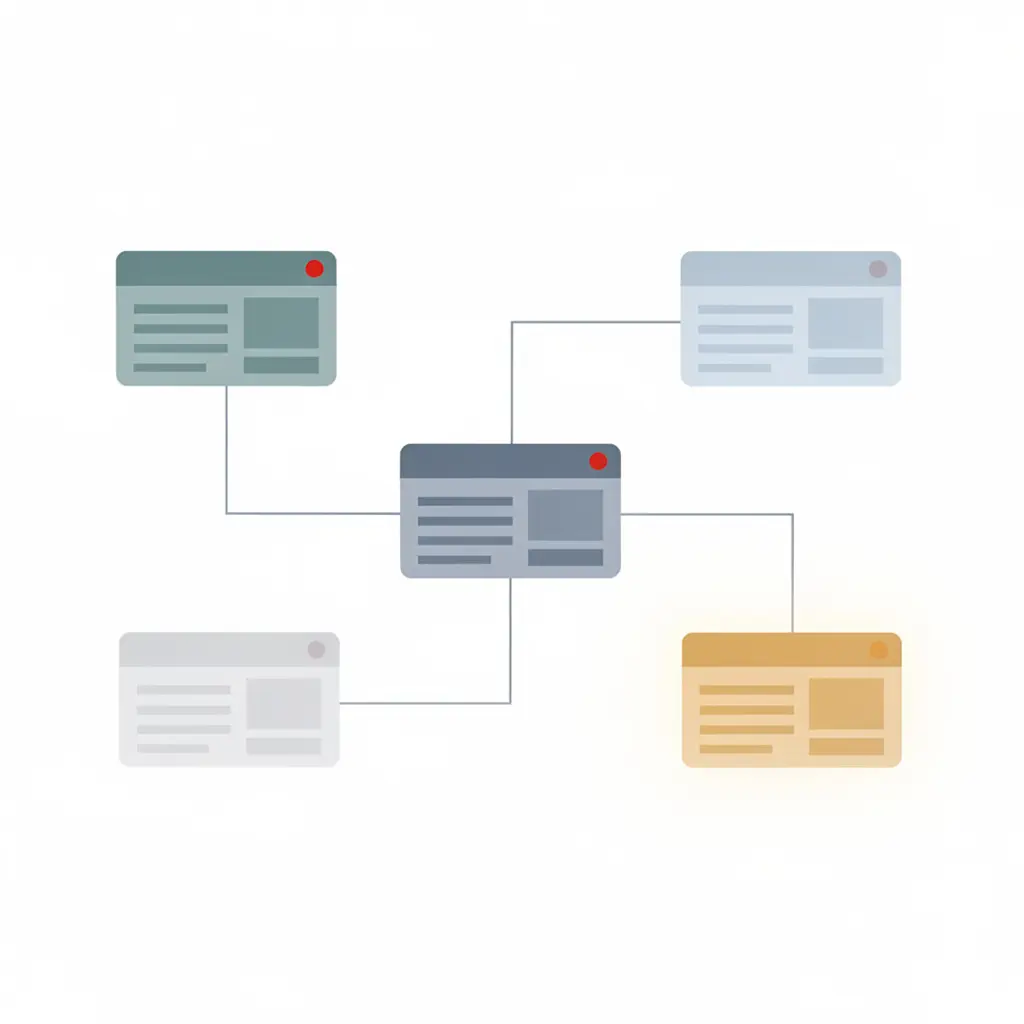
注册库仍指向已消亡的公司名:监管确认义务转移之后,Svea 滥用举报界面为何依然分裂
当瑞典金融监管局在 2025 年 12 月 17 日对 Svea Bank AB 处以 1.7 亿瑞典克朗的反洗钱制裁、并再次确认 2022 年 1 月 3 日的合并已把母公司 Svea Ekonomi AB 的全部业务并入银行时,监管层面的责任继受已经写进了公文。但在互联网号码注册库的公开记录里,同一企业家族的滥用举报界面却呈现出另一幅图景:组织对象已改名给存续银行,人物对象却仍写着已消亡的公司名,不同镜像展示的滥用举报联系方式相互矛盾,被路由的前缀背后还站着第四个名称各异的 Svea…

全球数据中心
DFINFRA 与 DINFRA:同名背后的两个主体,以及一次基于证据的更正
先前 BTW 的报道把两个共有一串字符"DINFRA"的不同主体混为一谈:一家位于锡根、已进入破产清算的数据中心合资公司 DINFRA GmbH,以及 RIPE 数据库中服务于 EDEKA 集团号码资源管理的角色对象 DFINFRA。这份简报以登记记录为准,完成一次标识符层面的更正与区分。
亚太地区云服务
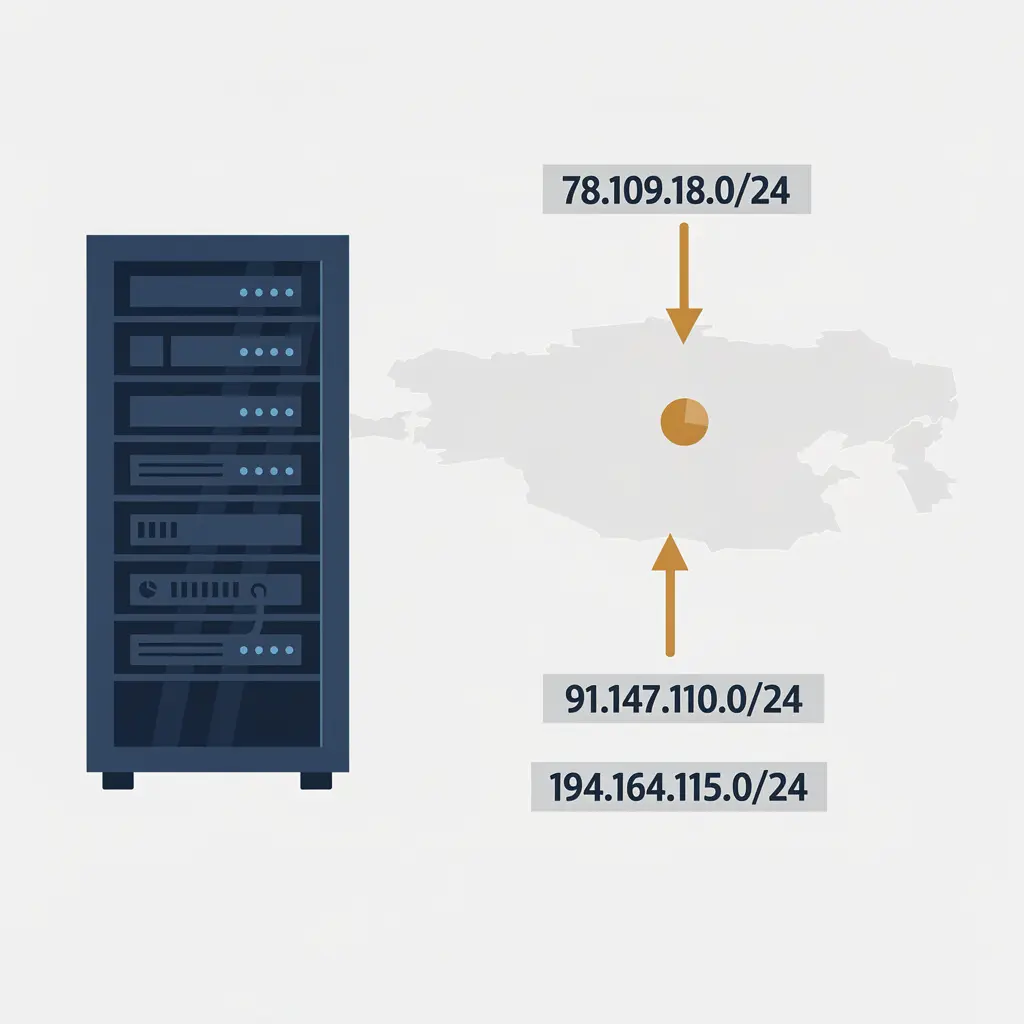
NovaCloud:一家“运营中”的云服务商应具备哪些可验证证据——AS209874 与 AS214789 的服务现实核查
NovaCloud:一家“运营中”的云服务商应具备哪些可验证证据——AS209874 与 AS214789 的服务现实核查 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。亚太地区云服务情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

全球区域 ISP
INFINITYWIFI(AS210057):一个只登记了举报邮箱,却没有任何公开检测与响应证据的网络
一家意大利小型 ISP 在 RIPE 数据库里的记录近乎无可挑剔:组织归属明确、abuse 联系邮箱齐全、两个 IPv4 前缀在 2026 年 6 月至 9 月间持续稳定广播。但当问题从“这条记录是否干净”换成“这家运营方如何预防、检测和响应滥用与故障”时,公开证据几乎立刻中断。本报告沿着防预防—检测—响应这条控制链条逐层检验:哪些层有可验证的公共工具,哪些层完全空白,以及什么样的可观测事件才足以证明其修复能力是持久的。