
内容类型
Research
在 内容类型 维度下,Research 将 BTW.MEDIA 上采用相同编辑格式的文章汇集到一起,让读者可以在不混淆不同类型证据的前提下,比较简报、档案、风险提示、市场分析和事件报道。该页面说明这一内容类型如何在站内呈现互联网基础设施事件、企业动态、治理决策、运营信号和公开证据。读者可以比较哪些主体或基础设施系统最常出现、来源质量如何影响解读,以及某篇材料属于长期档案、时效性事件、战略市场信号还是治理进展。最终形成对运营商、投资者、客户、分析师和政策相关方都有参考价值的搜索页面,帮助他们理解同类文章格式背后的影响、时机与证据。
互联网历史
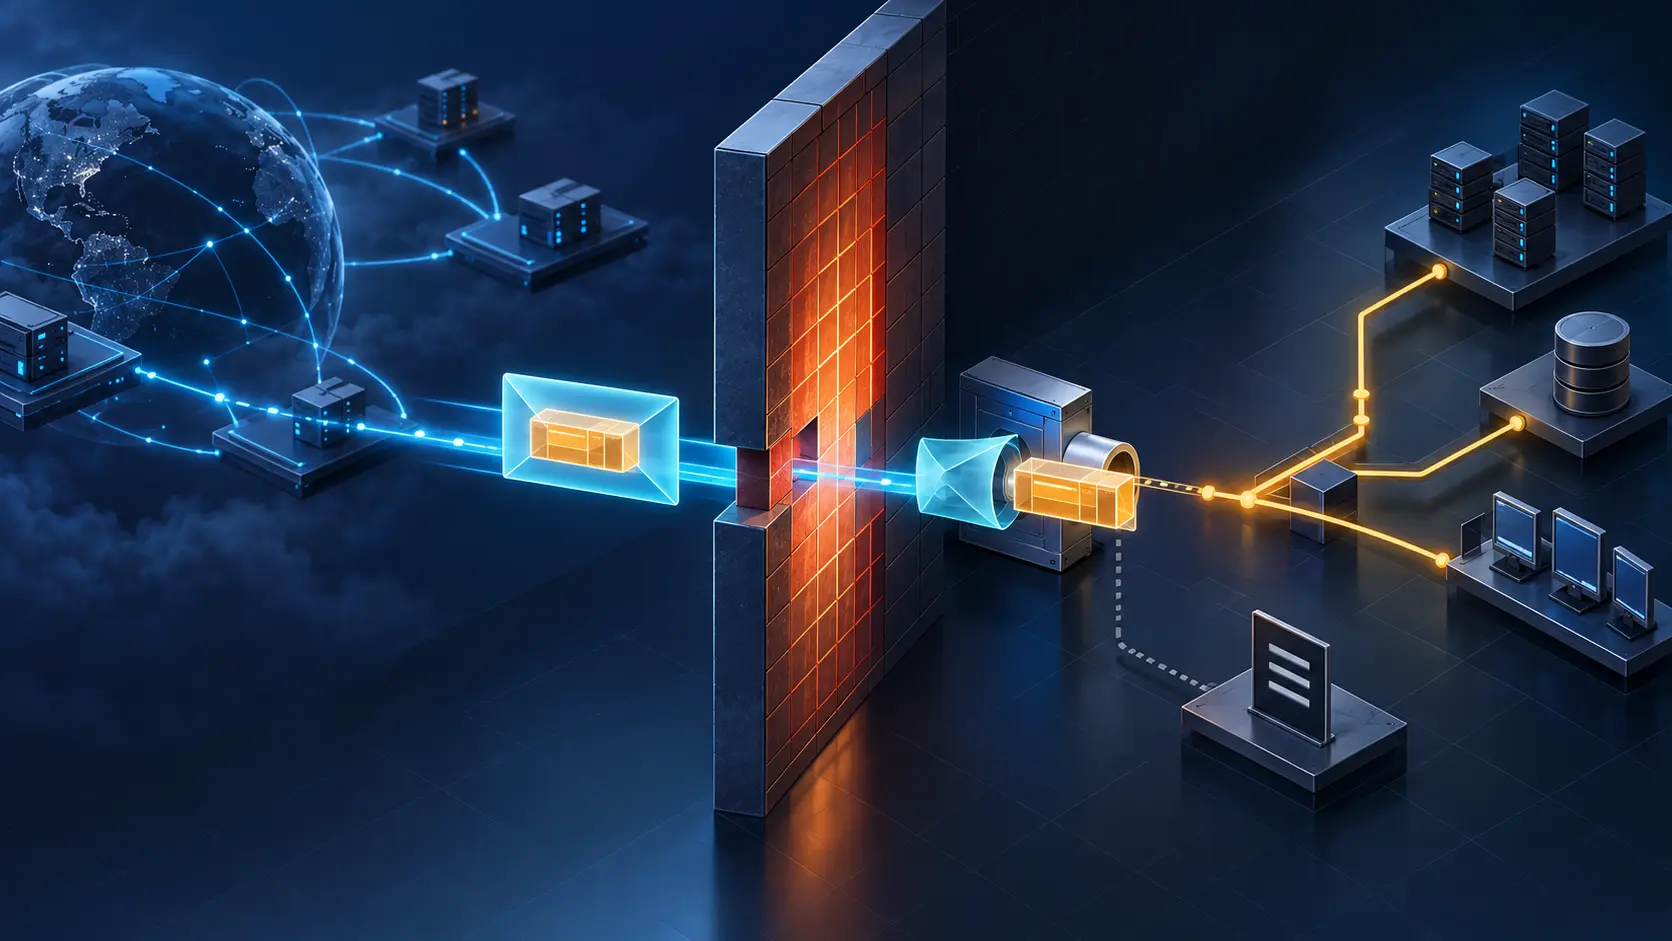
防火墙放行了 HTTP,却没有批准藏在里面的包:RFC 3093
RFC 3093 设想把完整 IP 数据报装进 HTTP 消息,从网页流量的开口穿过防火墙,再在内网主机上送回协议栈。它于 2001 年 4 月 1 日发布,荒诞的设计留下一个严肃边界:外层封装获准,不代表内层数据包获得了同一份许可。

IETF
IKEv2 已经交付密钥,网卡却还没有接单
控制服务收到成功响应:对端身份已经验证,PSP 参数与流量选择器已经谈妥,SPI 和封装密钥也已抵达。仪表盘于是把链路标成“已加密”。但真正执行发包的网卡可能尚未创建发送状态,甚至没有足够表项。控制面的密钥回执是必要证据,却不能替网卡证明它已经保护过任何一个包。
ICANN
互联网协会的治理章程与它对外主张的问责原则
互联网协会(Internet Society)的章程赋予理事会四分之五多数修改章程的权力,而个人会员没有投票权;与此同时,该协会在 WSIS+20 进程中公开呼吁互联网决策必须"开放、透明、包容和问责"。本文对照该协会自己的治理文件,考察这种内部权力结构与外部主张之间的张力。
互联网历史
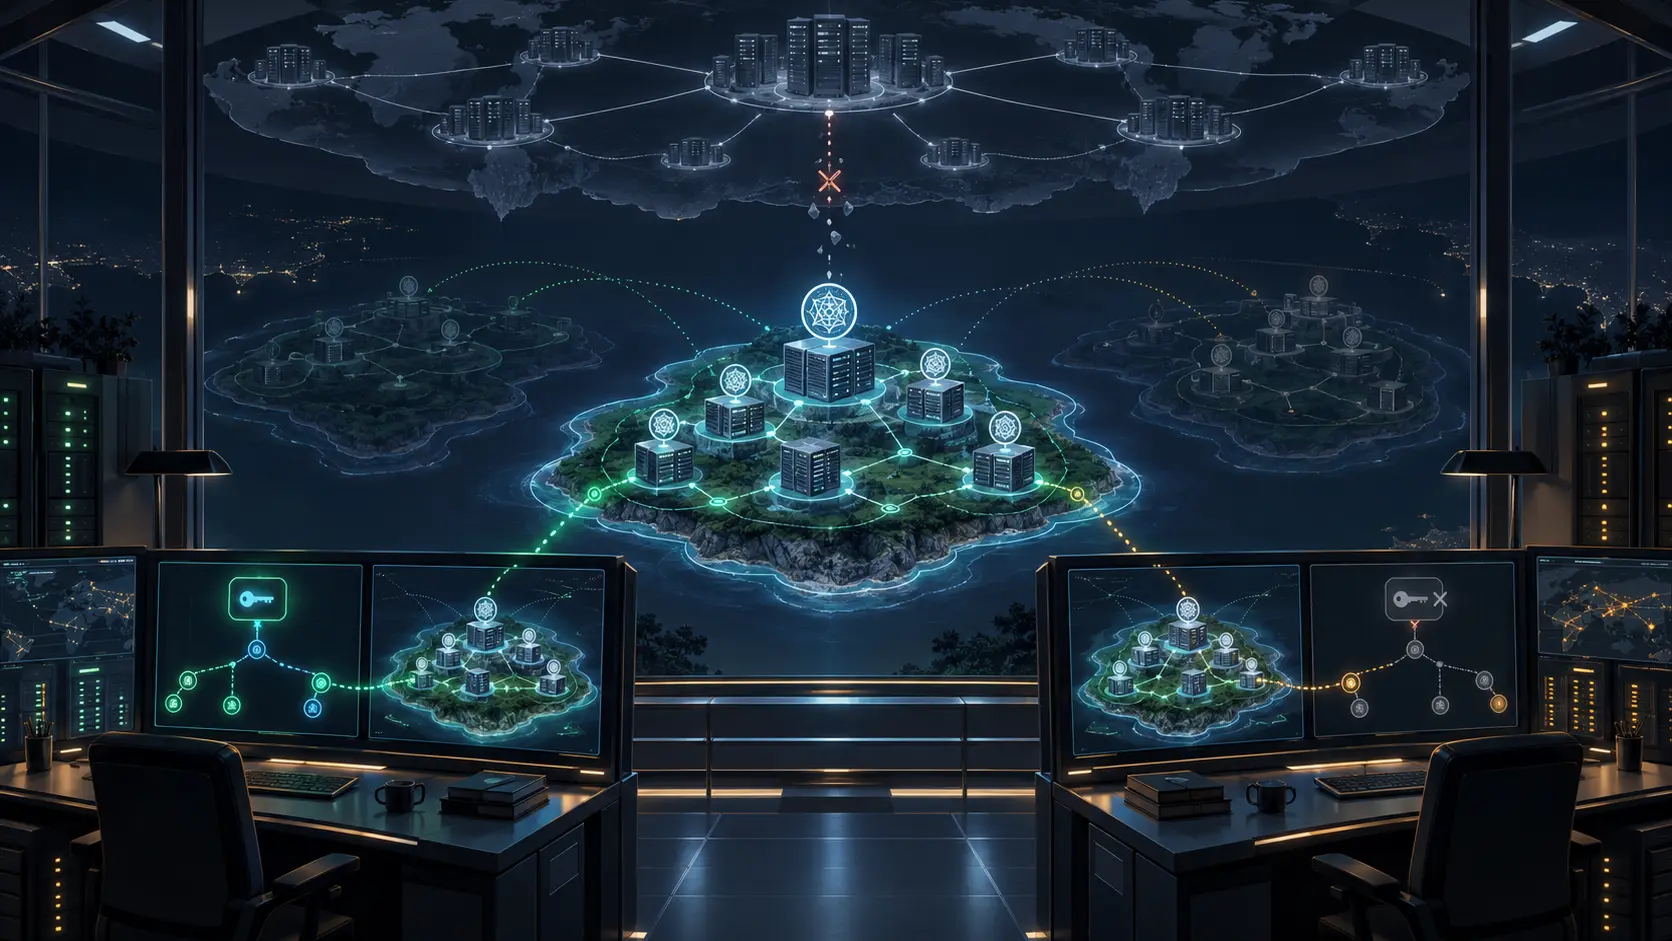
同一个区域,在这里安全,在别处却不安全:RFC 3090
2001 年,回答“这个 DNS 区域安全吗”之前,必须先问:是哪一台解析器、它保存了哪一个信任起点、又沿哪条路径验证?RFC 3090 给这种不整齐的现实划出了边界。区域可以已经签名,却只对一组获知本地信任根的解析器构成安全岛。
互联网历史
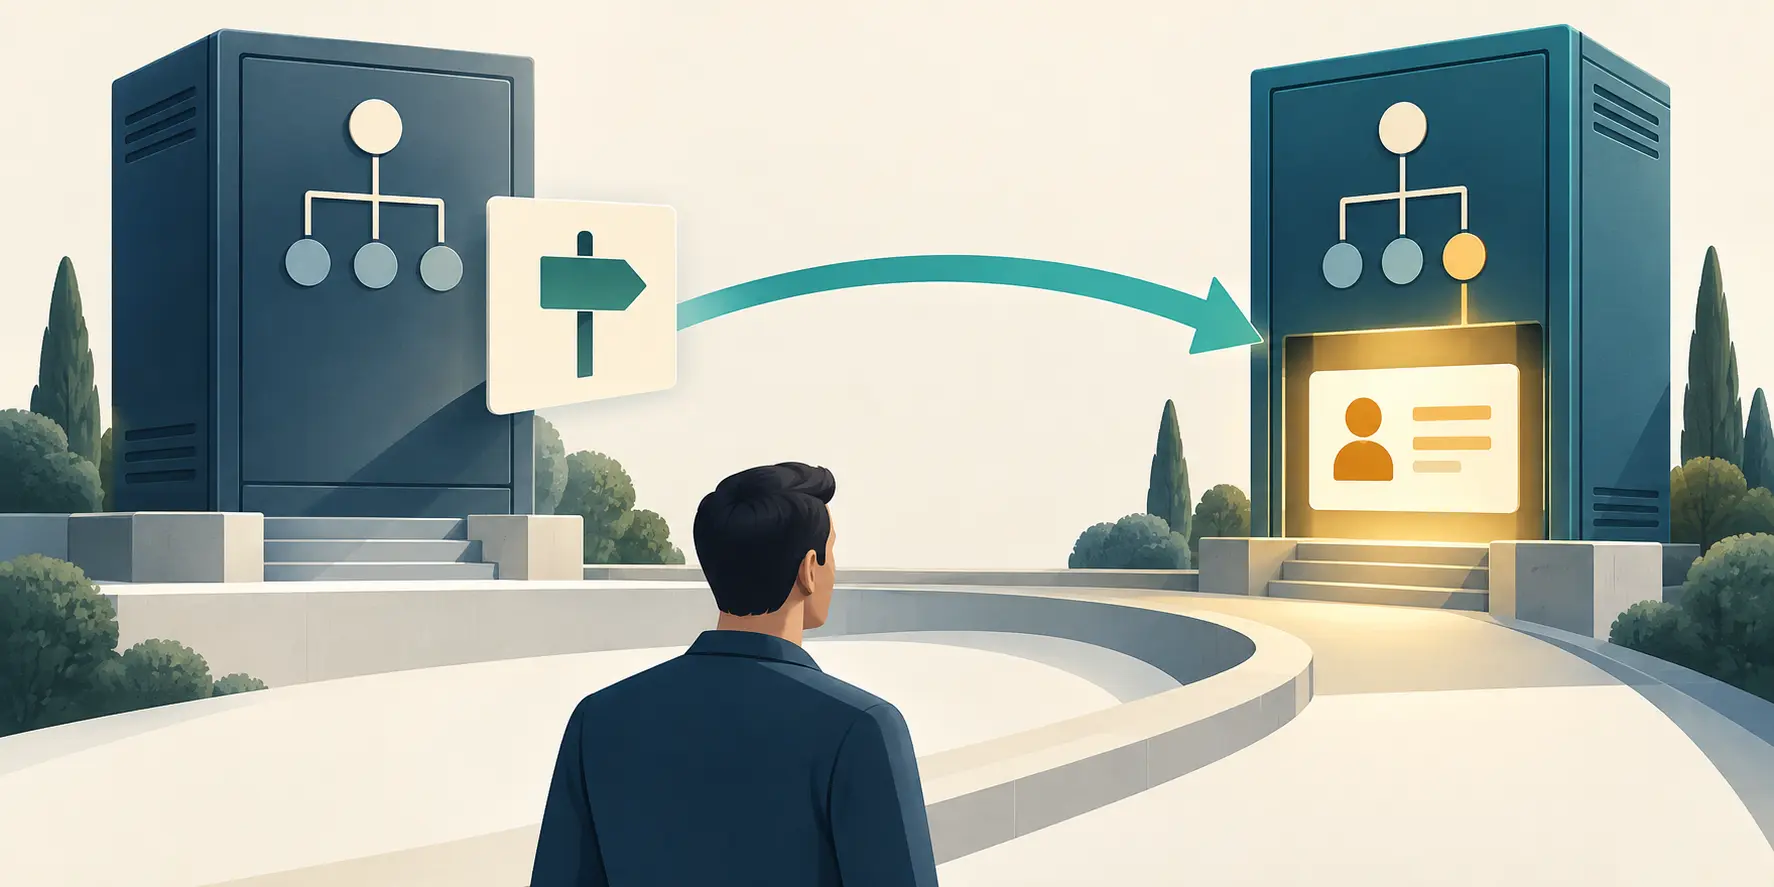
根服务返回的是转介,不是目录答案:RFC 3088
分布式目录的首个服务器可以知道下一站在哪里,却未必保存用户要找的那条记录。RFC 3088 把这一区别做成了一个实验:OpenLDAP 根服务查询 DNS 服务记录,再把 LDAP 地址交给客户端;真正的目录答案仍由被转介的服务器提供。

互联网历史
URI 选中了语音信箱菜单,却没有认证来电者:RFC 3087
2001 年,一通 SIP 呼叫可以抵达语音信箱,却未必带着传统电话系统用来选择开场问候和菜单的可靠线索。RFC 3087 把“现在要进入哪项服务”写进请求目标。路由因此携带了上下文,但地址并没有变成身份证明。

报道
治理文件将如何重新分配 ICANN 与区域互联网注册机构之间的权威
《区域互联网注册机构的认可、运营与除名治理文件》第 3 版已于 2026 年 9 月 1 日以"最终草案"名义公布。它不是一部已通过的文件,而是一份待 ICANN 与 NRO 执行理事会审批的推荐草案——但草案的条款已经清晰展示了权威分配的实质性重构: recognition 与 derecognition 的决定权从 ICANN 单方转向由 RIR 集体共享,而修订权则被设为 ICANN 与 RIR 双向一致同意。本文逐条分析这些条款,以及它们对 ICP-2(2001) succession 的意义。

欧洲与中东云服务
NovaCloud 的注册记录六周追踪:差距原地踏步,路由对象日期出现新矛盾
NovaCloud 的注册记录六周追踪:差距原地踏步,路由对象日期出现新矛盾 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。欧洲与中东云服务情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

IETF
信道号被正确解析,不等于无线频段已经被正确识别
一个 RADIUS 服务器收到 `CHANNUM:5`,解析器没有报错,授权系统也成功把这个数字写进评分模型。但在 6 GHz 加入以后,单独的信道号已经不能唯一指向频段。字符完全合法,推断却可能选错物理现实。Connect-Info 草案引入 Global Operating Class,正是在提醒运营者:可读性是证据链的起点,不是终点。

互联网历史
策略服务器推送了规则,重连仍须核对设备留下了什么:RFC 3084
RFC 3084 试图把策略下发变成一套可追踪的分布式事务:服务器给出决定,设备整体安装或整体回滚,再用回执报告结果。真正棘手的部分发生在连接断开之后——两端都保存着状态,却未必保存着同一个事实。

互联网历史
版本号能给新闻条目排序,却不能把它送到读者手中:RFC 3085
一条 NewsML 新闻条目可能存放在多个地方。RFC 3085 为它规定一个 URN,并用修订号排列同一条目的不同版本;但名称和版本号并不等于可用的解析服务,更不保证读者能取回内容。

互联网历史
有线链路加密了流量,管理面仍能关闭隐私:RFC 3083
RFC 3083 把 DOCSIS Baseline Privacy 变成可由 SNMP 观察、调节与重置的系统。可见性帮助诊断,也划出第二条安全边界:查看密钥状态的接口,同样能重启授权、改变时钟并决定多播范围。

IETF
网络已经是 SRv6,多播树却没有变成段路由
迁移验收表很容易把“SRv6 已启用”“源前缀进入 Flex-Algo 128”和“多播业务正常”写成一条连续结论。实际数据面并没有这么连续:PIM 仍从单播路由选择 RPF 接口,路由器仍按原生 IPv6 `(S,G)` 状态复制,overlay 还要另做映射。架构名称不能替这些环节出具回执。

全球机构
G42 阶段化产能账本:在运营的与被宣布的算力之间
围绕阿联酋科技集团 G42 的算力叙事常常把已宣布的园区规模、已获授权的芯片数量与实际投运的基础设施混为一谈。本文把这些数字按阶段拆开:什么是投运的,什么是施工中的,什么是仅有授权或仅有意向的,以及美国出口管制如何决定各阶段之间的转换速度。

互联网历史
TCP 可靠,一条通道仍能饿死其他通道:RFC 3081
RFC 3081 把一个 BEEP 会话放进一条 TCP 连接,却没有把“可靠传输”误写成“每条应用通道都能前进”。一名慢读者就可能占住共同容量,让无关通道长期等候。于是,可靠字节流之上又出现了逐通道额度、优先反馈与轮转服务。

互联网历史
Directory Agent 消失后,旧通知仍在继续;新服务却可能漏报:RFC 3082
RFC 3082 试图用事件通知取代反复轮询。它的故障恢复条款揭示了一种不对称:已经获知订阅的服务代理可以继续发送通知,新出现的服务代理却可能不知道有人正在监听。

案例档案
SID 选中了资源通道,却没有证明容量真的在那里
数据包携带正确的标识、每一跳也能查到对应的资源分区,并不等于带宽、缓存与队列已经在全路径兑现。资源感知 Segment Routing 真正暴露的,是“选中”与“交付”之间那段容易被控制器状态遮住的距离。
互联网历史
一条连接,不只一场对话:RFC 3080
在 BEEP 里,底层连接畅通,只能说明两端之间有一条路。RFC 3080 把通道零留给会话管理:宣布能力、协商新通道、关闭通道。真正的应用含义,要等某个明确的 profile 被对端接受之后才出现。连接、能力、通道、消息与结果,从来不是同一张回执。

案例档案
Svea Bank 自述的反洗钱整改与瑞典金融监管局的处罚记录之间的落差
瑞典金融监管局(Finansinspektionen,FI)于 2025 年 12 月 17 日对 Svea Bank AB 处以 1.7 亿瑞典克朗的行政罚款并发出正式警告记录(anmärkning),认定其在 2022 年 4 月 30 日至 2023 年 5 月 1 日期间违反多项核心反洗钱规则。Svea Bank 随后的 2025 年度报告宣称所有整改措施已"按计划完成",并由内部审计职能验证、定期向监管局报告。本文以 FI…

亚太区域 ISP
XEONFIBER TECHNOLOGY:两条同名的 APNIC 谱系、互相矛盾的路由快照,以及一份未提及电信牌照的注册记录
一家位于浦那的公司名下挂着两个同名的 APNIC 自治系统,而路由聚合器对它们是否真的在运营给出了完全相反的答案。