
内容类型
Research
在 内容类型 维度下,Research 将 BTW.MEDIA 上采用相同编辑格式的文章汇集到一起,让读者可以在不混淆不同类型证据的前提下,比较简报、档案、风险提示、市场分析和事件报道。该页面说明这一内容类型如何在站内呈现互联网基础设施事件、企业动态、治理决策、运营信号和公开证据。读者可以比较哪些主体或基础设施系统最常出现、来源质量如何影响解读,以及某篇材料属于长期档案、时效性事件、战略市场信号还是治理进展。最终形成对运营商、投资者、客户、分析师和政策相关方都有参考价值的搜索页面,帮助他们理解同类文章格式背后的影响、时机与证据。
互联网历史
可复用模块组合后仍可能失效:RFC 3269
可靠组播不能只靠把可复用部件拼在一起。RFC 3269 要求每个 RMT 构建模块说明适用边界和依赖关系,并要求完整协议实例解释这些部件如何组合。
互联网历史
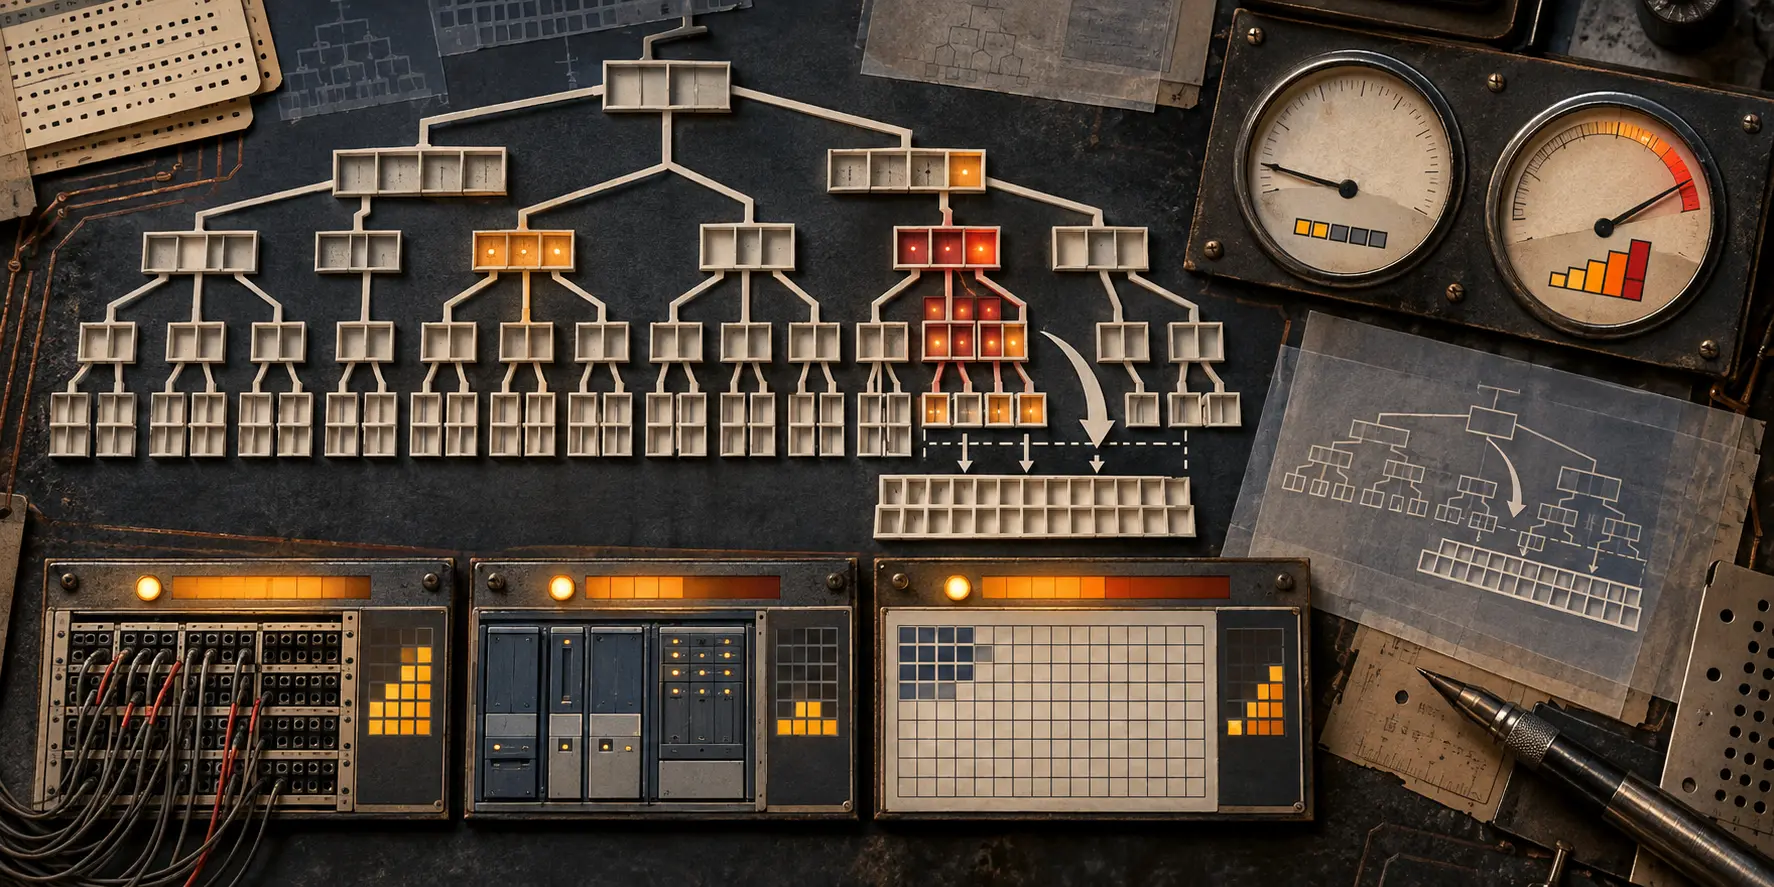
地址方案“已满 87%”时,绝大多数地址其实仍空着:RFC 3194
RFC 3194 用一个百分比描述层级地址方案的扩展痛苦。这个百分比很像普通占用率,却不是普通占用率:32 位空间达到 87% 主机密度时,表中只有约 2.4 亿个对象,约占全部字面地址的 5.6%。它衡量的是对数位置,不是数格子。

IETF
用户没有跳转浏览器,原生应用却走进了信任边界
OAuth 的 Authorization Challenge Endpoint 可以把第一方原生体验留在应用内部。少一次浏览器切换确实更顺畅,但凭据提示、会话延续和风险分流也随之交给客户端;应用来源、安装实例与界面行为因此都需要独立证据。
IETF
阈值触发了重配置,却没有人说明谁有权动网络
监测器看到指标越线,只能证明它看见了变化;如果系统随即让代理改路由、迁移计算或扩大数据暴露,却拿不出明确的授权主体,那么一次看似敏捷的闭环,实际上已经把观测权偷偷改写成了执行权。

互联网历史
电话号码只有到了指定网关,才成为可解释的邮件地址:RFC 3191
把电话号码写进电子邮件地址,并不等于让沿途每台邮件服务器都获得拨号权。RFC 3191 将号码、业务选择符和限定符放在 @ 左侧,却把解释权交给右侧域名指定的网关。语法可以跨网传递,执行结果仍须由另一套系统单独证明。

IETF
门后的节点没有公开内容,公开清单却已经泄露了它的轮廓
知识发现并不等于内容开放。`knowledge-linkset` 草案让来源站点能够系统地公布知识制品,但名称、关系、摘要值和更新节奏本身也可能是敏感信息。

互联网历史
同一个最低采样值,在网络里是声音,在磁带里却是错误:RFC 3190
一座桥收到 `8000h` 时,不能只问这些比特有没有损坏。它必须先问:此刻遵循哪套语义?RTP 允许它成为真实声音,DV 却用它声明“这里没有有效采样”。
IETF
第三方看见了差异,却没有因此取得裁决权
一项新的 SCITT 实验性提案试图把“主体声称了什么”与“独立观察者实际读到了什么”固定在同一份可验证记录中。它最值得保留的并非哈希算法,而是主动拒绝把测量结果写成准入、拒绝或执法命令。

IETF
省掉设备翻译层,不等于省掉执行授权
CORECONF-M2M 希望用 YANG、SID 与 MCP 把受限设备变成 AI agent 可以理解和调用的工具。这条直达路径能够减少逐设备适配,却不能把“看懂控制项”“有权发出命令”和“物理世界已经改变”压成同一个事实。
互联网历史
国家前缀能找到解析器,却不能替档案馆保存对象:RFC 3188
一个 `fi` 前缀可以把查询带向芬兰的 NBN 体系,却不能让已经消失的网页重新出现。RFC 3188 把各国图书馆彼此独立的本地编号拼成全球唯一名称;真正的持久性仍要靠编目、收缴、抓取、迁移与持续运行的解析服务。
互联网历史
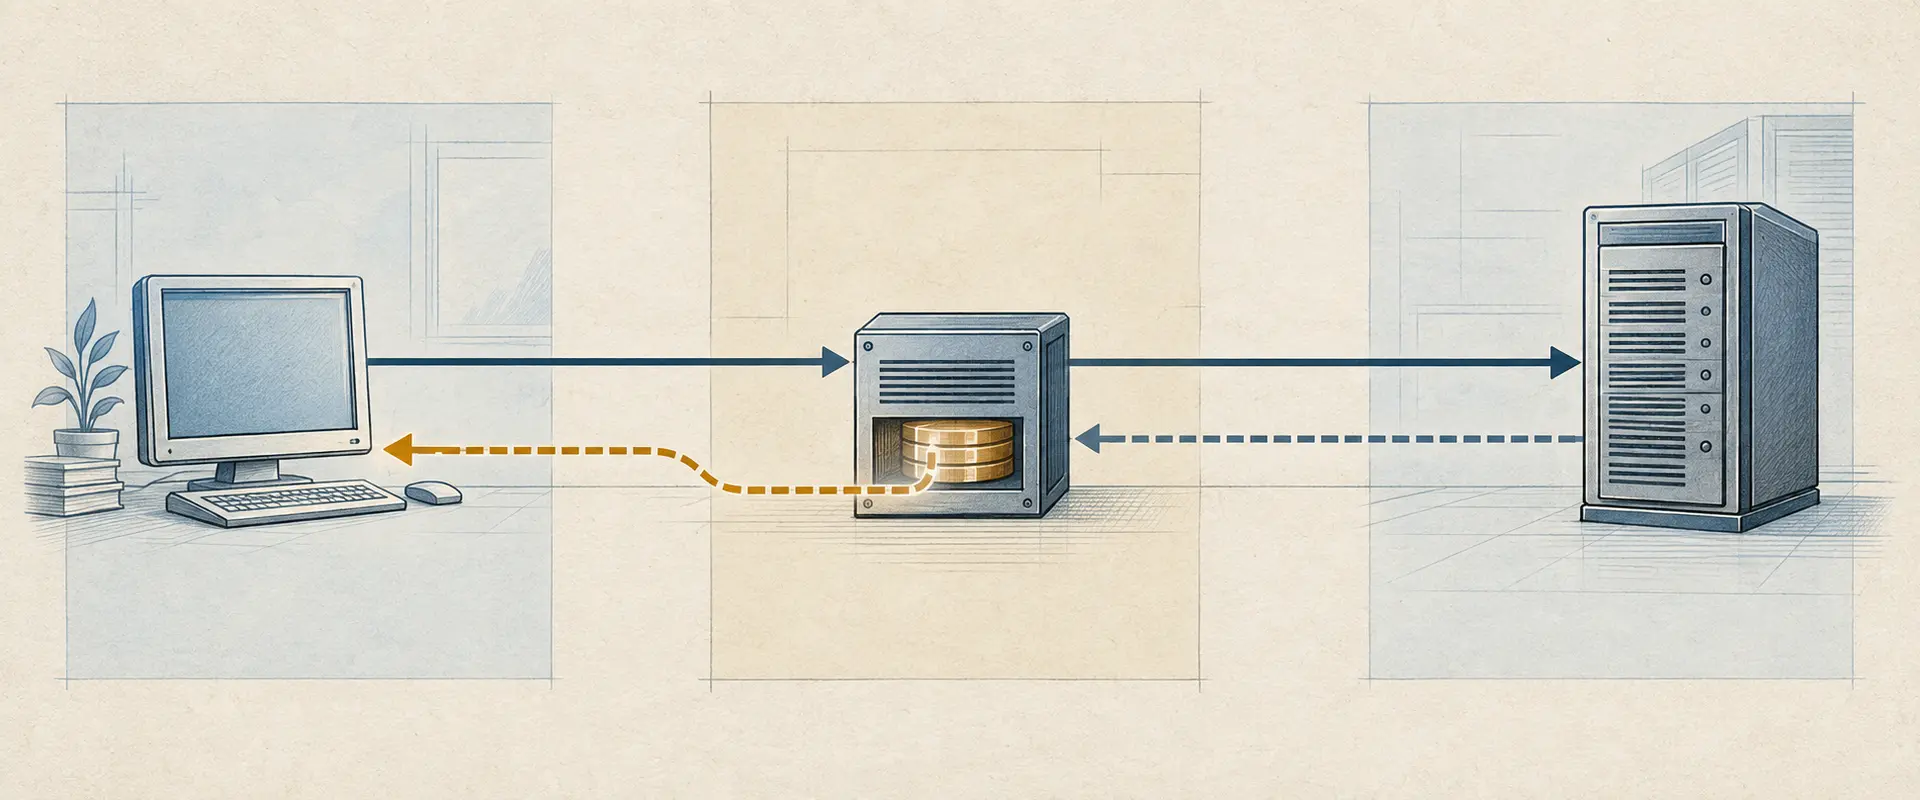
复用 HTTP 库不等于互操作:RFC 3205 要求设计者说明代理边界
2002 年,协议设计者有理由想借用 HTTP:浏览器已经支持,客户端与服务器库触手可及,流量也常能通过既有网络边界。RFC 3205 没有否定这种选择,而是提醒他们:复用代码也会继承其假设,尤其是代理、缓存和错误处理机制的假设。

互联网历史
校验位是对的,书却可能不是那一本:RFC 3187
一个 ISBN-10 可以通过模 11 校验,却仍可能被错误地用于另一部书。RFC 3187 没有把算术正确包装成身份正确:校验位只能检查字符关系,版本归属、目录记录与解析来源仍需另外验证。
IETF
Agent 沉默了,信任分数却惩罚了验证方看不见的部分
NBTP 草案把心跳缺失、oracle 窗口跳过和跨场景共同沉默变成分数衰减,甚至触发 SUSPECT 与 QUARANTINED。这个机制可以帮助自动处置,但缺失首先属于观测面,不能未经解释就成为对 agent 行为或品格的判决。

互联网历史
RFC 1180 解释了 TCP/IP,却把读者引回规范
1991 年 1 月,T.J. Socolofsky 与 C.J. Kale 为网络专业人士设计了一条可追踪的路径:一个 IP 数据报如何从主机出发,经路由器到达另一台主机。他们也划出了明确界线:这份备忘录解释 TCP/IP,但不定义它。

互联网历史
链路对客户透明,路径权力却留在运营者手中:RFC 3186
透明常被理解成“中间什么也没发生”。RFC 3186 展示的恰好相反:客户设备看到一条普通 PPP 点到点链路,是因为两端交换机替换并恢复了帧头字节。中间发生的事很多,只是被精心藏在接口之后。
互联网历史
“名单里没有”不等于“钥匙已收回”:RFC 3185
第二封加密消息的收件人名单删掉了三个人,但这三个人仍能解密。名单描述的是新消息如何自我呈现,旧钥匙描述的是谁已经获得能力。RFC 3185 把两者的差别写进安全注意事项:从表示中移除名字,并不会追回此前交付的密码学权限。

IETF
密钥已经更换,同一实例仍要靠一部连续性账本
新的 OAuth 草案试图让一个客户端实例在换钥后仍被识别为原来的实例。真正承载连续性的并不是那串 ID,而是 attester 保存的注册记录、生命周期判断和密钥交接证据。
互联网历史
“已签名”四个字,藏着几种不同的权力:RFC 3183
“这封邮件已签名”听起来像一句完整结论。RFC 3183 却迫使人继续追问:谁签的,签名表示作者身份、组织放行、审查批准,还是属性绑定?密文又由谁打开?如果这些问题没有答案,一个正确的密码学结果也可能被界面翻译成错误的公共事实。
互联网历史
防火墙可以拒绝连接,但不该弄坏原本合规的通信:RFC 2979
2000 年 10 月,一份 Informational RFC 划出了一条常被包过滤器模糊的界线:机构可以出于安全理由拒绝流量,但防火墙不应意外地让合法、符合标准的协议用法失效。若故障来自中间设备,修复责任也应落在中间设备一侧。

IETF
ICV 验证通过,路径记录仍可能失真
IOAM 的累积完整性链可以证明:在特定密钥、身份映射和重放状态下,声明受保护的字段没有被检测到篡改。它不能证明所有应出现的记录都已到达,也不能把参与节点、验证器或后续决策变成天然可信的事实。