
内容类型
Research
在 内容类型 维度下,Research 将 BTW.MEDIA 上采用相同编辑格式的文章汇集到一起,让读者可以在不混淆不同类型证据的前提下,比较简报、档案、风险提示、市场分析和事件报道。该页面说明这一内容类型如何在站内呈现互联网基础设施事件、企业动态、治理决策、运营信号和公开证据。读者可以比较哪些主体或基础设施系统最常出现、来源质量如何影响解读,以及某篇材料属于长期档案、时效性事件、战略市场信号还是治理进展。最终形成对运营商、投资者、客户、分析师和政策相关方都有参考价值的搜索页面,帮助他们理解同类文章格式背后的影响、时机与证据。

IETF
迟到的帧不是重放;重排缓冲区却把两者绑在了一起
无线链路想提前释放后到的帧,首先撞上的并不是性能问题,而是证据问题:一个序号较小、经过合法重传才抵达的帧,怎样与攻击者重放的旧帧区分?INTAREA 的新草案提醒运营者,取消等待不是拨动一个开关,而是重新划分排序、重传与安全判断的权力。

IETF
计数器归零,不等于网络痊愈
当遥测系统丢掉重置标记、模型深度与采集方式时,一个精确的数字也会制造错误现实:重启被读成恢复,不支持的细分类被读成零事件,代理指标被读成完整观察。

互联网历史
应用层回执,可以证明第一跳路由器可达:RFC 3316
早期蜂窝 IPv6 把远端应用反馈变成一条节省空口探测的证据,但这条证据只回答一个很窄的问题:刚才发出的包是否穿过了第一跳。

互联网历史
链路没有 MAC 地址,主机仍须确认邻居可达:RFC 3316
在 GPRS 和 UMTS 链路上,IPv6 主机不必查找路由器的链路层地址:这种地址并不存在。但它仍要判断默认路由器是否可达;有时,其他协议已经返回的消息可以用更少的信令回答这个问题。

IETF
哈希值完全正确,却对应了错误的字节层
`Content-Digest`、`Repr-Digest` 与仍在草案阶段的 `Unencoded-Digest` 不是同一观察点。若监控只留下算法和结果、丢掉字段名,就可能把一个正确计算的值用于证明另一层现实。

IETF
KEM 证书私钥不能签署撤销请求,控制权因此回到 ACME 账户密钥
ACME 工作组的新草案让部分证书申请不再需要 CSR。真正需要领导者注意的却不是少了一份文件,而是撤销权发生了不对称变化:KEM 私钥可以解封装,却不能签名;一旦账户密钥丢失,证书可能失去协议内的撤销路径,STAR 自动续发甚至可能继续运行。
互联网历史
更快的 Reply,可能留下无人使用的租约:RFC 3315
DHCPv6 的快速路径不只是少走两条报文;它把服务器提交地址的时点提前到了尚不知道客户端是否收到回复的时候。

互联网历史
AES 进入 TLS 时带来了十二种组合,而非一个算法选项:RFC 3268
2002 年,AES 加入 TLS,却没有带来一套新握手。它以十二个套件编号进入旧有协商框架——因为分组密码本身不会替通信双方决定如何交换密钥、证明身份。
IETF
请求问的是一至四帧,应答到达时只剩三和四
RTCP 应答可以因时序与带宽规则而延后,接收端状态窗口却不会停下。AVTCORE 的逐帧确认草案要求按发送应答时的现实作答,而不是伪造请求到达时的快照。

互联网历史
随机密钥不是补救,它只是让失败不再开口:RFC 3218
加密消息在内容尚未被读取之前就可能失败。把失败原因说清楚,原本像是良好的工程习惯;可当外部人能够反复询问,同一个诊断分支就会变成解密工具。RFC 3218 的办法近乎反直觉:RSA 密钥解包失败后,临时造出一把随机内容密钥,再把流程走下去——不是为了救回消息,而是为了不让早期失败暴露自己。
互联网历史
URL 不再是 URI 里的独立格子:RFC 3305
早期万维网似乎把标识符分成两格:URL 告诉你去哪里,URN 告诉你某物是什么。2002 年,W3C 与 IETF 的联合规划小组在 RFC 3305 中指出,这种整齐的二分法反而开始妨碍人们理解各个 URI 方案本身。

IETF
授权已通过 CoA 改变,旧策略却还留在一个执行点上
AAA 服务器已经改了用户所属组,NAS 也收到了变更。控制器把新策略发给三个执行点,其中两个成功,第三个仍在使用旧映射。若系统只保留“CoA 成功”,它记录的是决定发生了,却不是决定已经完成。

互联网历史
确认的是有人听见了 NAK,不是修复已经抵达:RFC 3208
PGM 为可靠组播设计了一条克制的反馈链:接收者只在发现缺口时发出 NAK,路由节点逐跳确认并合并重复请求,修复数据只回到真正报告丢失的分支。RFC 3208 的精妙之处,也正是它最容易被误读之处:NCF 证明请求在某处被听见,却从未承诺修复已经送达任何接收者。

互联网历史
十亿用户仍只覆盖少数人:RFC 3271
2002 年,Vint Cerf 预测,到 2005 年底,互联网用户将超过十亿;紧接着他提醒读者,这也只相当于当时世界人口的约 16%。这个反差让“互联网属于每个人”不再只是庆祝增长的口号,而成为一组必须逐项满足的条件。

IETF
工单写着“运营方已批准”,却没有写批准人是谁
“运营方”是一个能把任务送到正确团队的称谓,却不是一张授权凭证。只要自动化把组织角色、个人决定和配置执行压缩成同一个字段,批准就会在没有责任主体、范围和证据的情况下悄然扩张。

互联网历史
IPsec 验证了每个数据包,却未必验证了隧道里的用户:RFC 3193
RFC 3193 没有把“隧道已加密”当成答案。它追问的是:L2TP 在建隧道时可以换端口、甚至换地址,IPsec 的选择器怎样跟上?IKE 若验证的是机器,而 PPP 验证的是用户,每包完整性又究竟证明了谁?规范的价值正在于不让一张安全收据冒充所有层面的事实。

IETF
阈值已经触发,下一条遥测却仍要等到自己的时钟
自适应 YANG-Push 看似只有一个动作:指标越过阈值,遥测随即加速。修订版 18 实际上保留了两只时钟——XPath 条件多久评估一次,内容按哪个周期边界推送。在线接收方还能看到一次不可丢弃的换挡通知,但这条通知不会进入重放缓冲区。
互联网历史
可复用模块组合后仍可能失效:RFC 3269
可靠组播不能只靠把可复用部件拼在一起。RFC 3269 要求每个 RMT 构建模块说明适用边界和依赖关系,并要求完整协议实例解释这些部件如何组合。
互联网历史
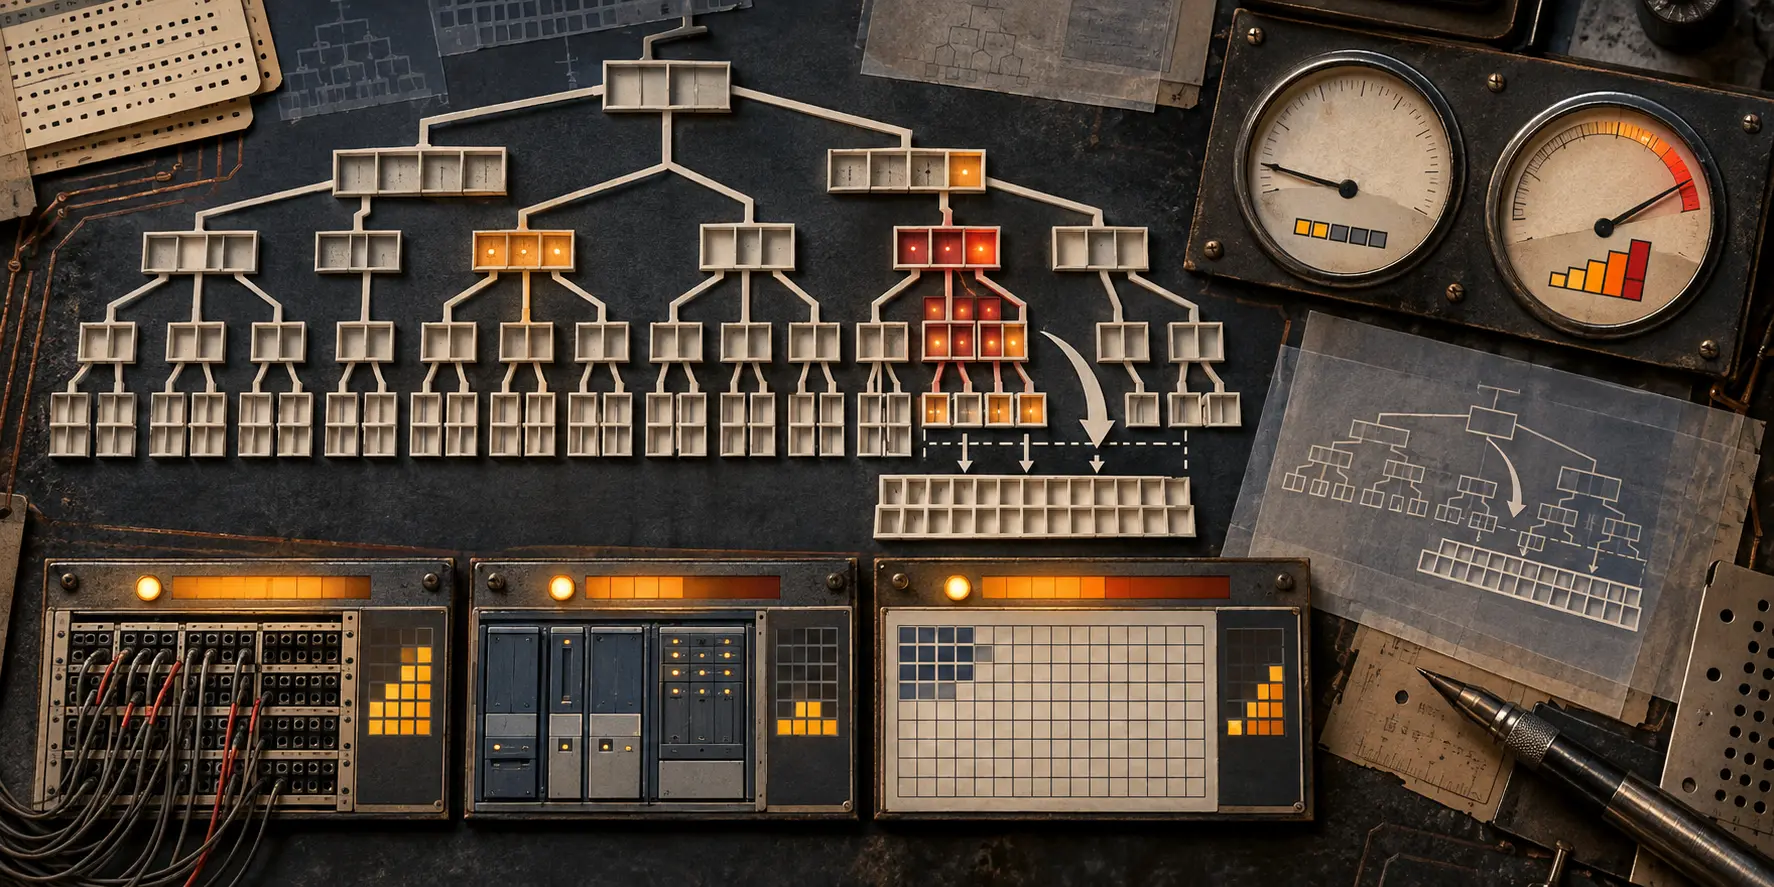
地址方案“已满 87%”时,绝大多数地址其实仍空着:RFC 3194
RFC 3194 用一个百分比描述层级地址方案的扩展痛苦。这个百分比很像普通占用率,却不是普通占用率:32 位空间达到 87% 主机密度时,表中只有约 2.4 亿个对象,约占全部字面地址的 5.6%。它衡量的是对数位置,不是数格子。

IETF
用户没有跳转浏览器,原生应用却走进了信任边界
OAuth 的 Authorization Challenge Endpoint 可以把第一方原生体验留在应用内部。少一次浏览器切换确实更顺畅,但凭据提示、会话延续和风险分流也随之交给客户端;应用来源、安装实例与界面行为因此都需要独立证据。