
内容类型
简报
在 内容类型 维度下,简报 将 BTW.MEDIA 上采用相同编辑格式的文章汇集到一起,让读者可以在不混淆不同类型证据的前提下,比较简报、档案、风险提示、市场分析和事件报道。该页面说明这一内容类型如何在站内呈现互联网基础设施事件、企业动态、治理决策、运营信号和公开证据。读者可以比较哪些主体或基础设施系统最常出现、来源质量如何影响解读,以及某篇材料属于长期档案、时效性事件、战略市场信号还是治理进展。最终形成对运营商、投资者、客户、分析师和政策相关方都有参考价值的搜索页面,帮助他们理解同类文章格式背后的影响、时机与证据。
案例档案
文件下载成功,RRDP 会话却必须因跨源而作废
RFC 9674 把 RRDP 通知文件的权限边界落在一个可计算的三元组上:scheme、host、port。即便主机名看起来没变,只要端口改变,Snapshot、Delta 或重定向目标就可能越过 origin。这个检查决定“能否从那里取”,却不回答“取到的 RPKI 对象是否有效、路由器是否收到、流量是否改变”。
报道
AFRINIC 记录 Fliber 向 Level 7 转让四个 IPv4 地址块,BGP 起源随后变化
AFRINIC 的转让文件记录了一笔发生于 9 月 24 日的四前缀事件;RIPE NCC 路由采集器后来观测到起源 AS 改变。两套记录能拼出时间顺序,却不能证明转让导致了路由变化。

案例档案
网页调用 API,不代表浏览器已经授权
网页代码能发起请求,却不能仅凭这个动作证明浏览器放行了什么。W3C 安全兴趣组在一份威胁模型草案中重新绘制了最上层的流程,恰好把“提出要求”和“作出调解”分到了两边。

IETF
一个收件人解开了 JWE,收件人策略却仍未完成
多收件人 JWE 可以在一条路径验证成功后交出明文。HPKE 新规范把这条成功路径说得很清楚,但“有人能解开”与“所有必须接收的人都能解开、且每条路径都符合组织政策”仍是两项不同结论。

案例档案
带选项的探测包到了终点,却没有证明沿途任何一台路由器处理过它
RFC 9673 允许路由器在不伤害整体转发能力的前提下,按本地配置选择性处理 IPv6 Hop-by-Hop 选项。A/B 探测成功只能说明一组字节在某个时刻穿过了一条路径;它不能替沿途每个节点签署“已经执行选项”的收据。
案例档案
YAML-LD 新增安全提示:格式合规不替解析器担保
一份看似简短的关联数据文件,进入程序后可能膨胀为庞大的内部结构。W3C 最新草案把这一风险说得更清楚,但怎样限制解析行为,仍是接收方自己的决定。

IETF
SATP 最终回执很清晰,断开的却是可移植恢复链
一笔跨网络资产转移结束时,SATP 能留下签名完整、前后相扣的网关消息。若网关在不可逆阶段崩溃,替代进程应从哪个持久状态继续,却还不能仅凭这套共同协议回答。

案例档案
维护权已经移交,现场 Wi-Fi 却没有因此多出一条升级记录
RFC 9672 把 OWE 的后续维护与发展交给 IEEE 802.11 工作组。这解决了“今后由谁修改规范”的制度问题,却没有回答任何一台接入点正在运行哪份文本、哪版固件、哪组测试和哪项配置。

IETF
JOSE 把三项安全目标放到注册门口,但门后仍不是部署结论
这次 JOSE Last Call 最值得关注的内容,并不是标题里的两种旧算法,而是三个看似生硬的密码学缩写。它们试图把“看起来可信”改造成可追问的注册审查标准,同时也暴露出一条不能跨越的边界:算法通过注册审查,不等于任何一套运行系统已经安全。
案例档案
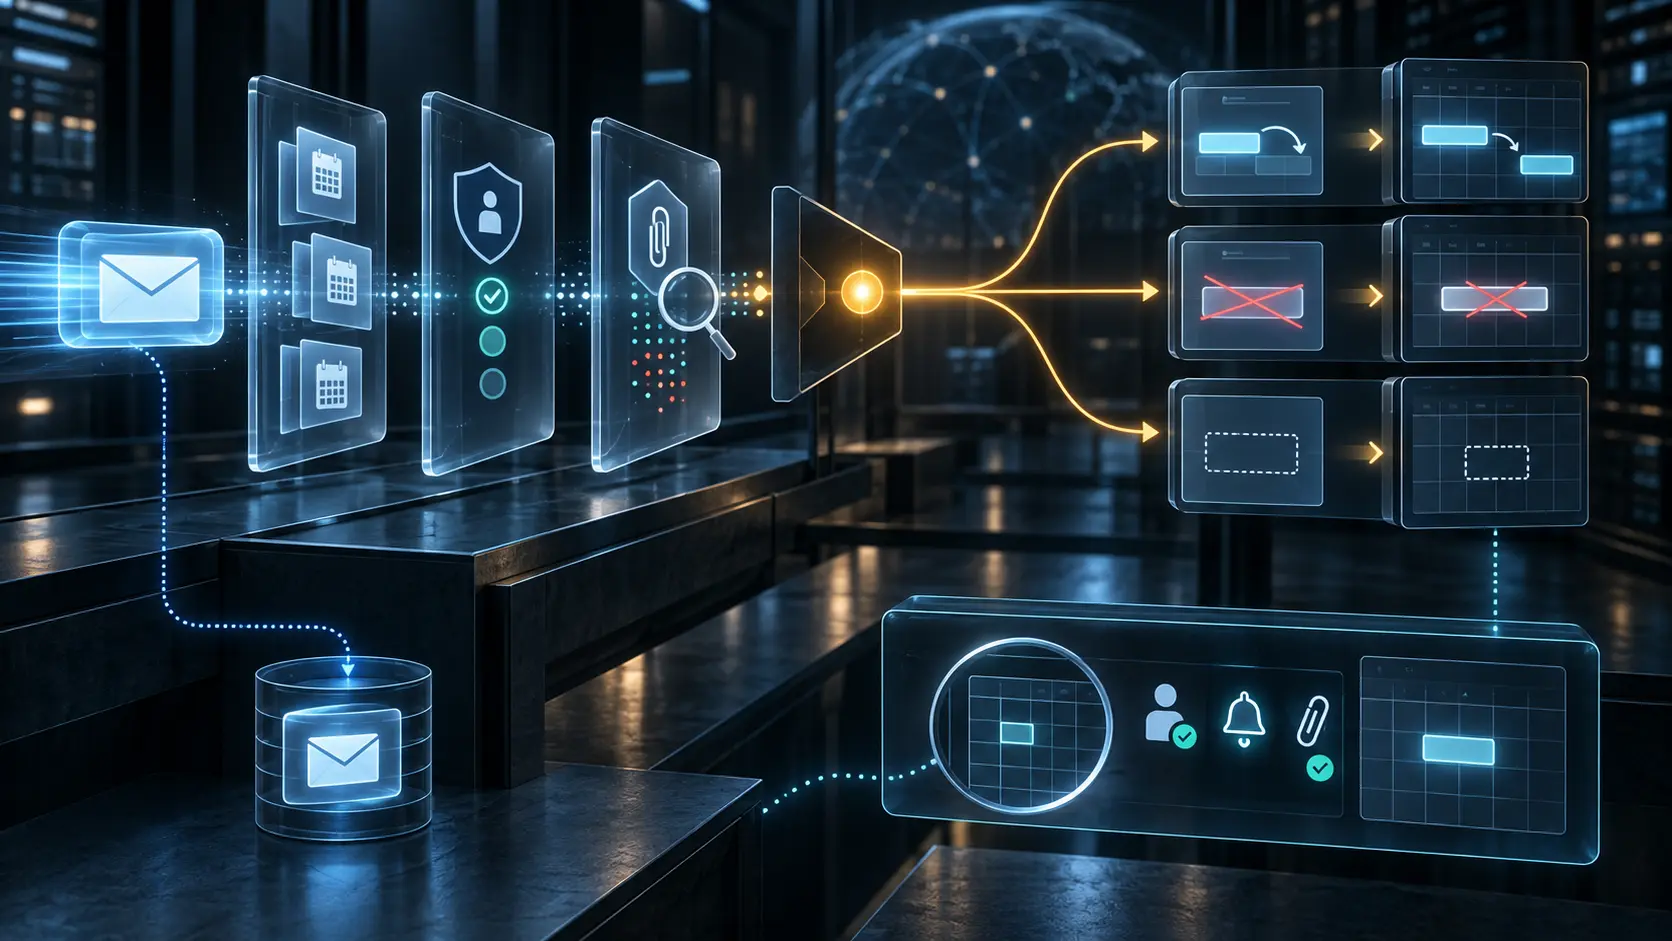
日历没有新增事件,不代表自动化失败:RFC 9671 的安全拒绝边界
RFC 9671 让 Sieve 能处理邮件中的日历附件,也让 `:updatesonly` 明确拒绝不存在的 UID。对管理者而言,真正重要的不是“是否采取动作”,而是系统能否证明为什么应当改变、为什么必须拒绝,以及最终留下了什么状态。
案例档案
GPC 支持声明不能充当个人隐私请求的处理凭据
浏览器发出拒绝出售或分享数据的信号,网站公布支持 GPC 的声明,数据随后怎样流转:这是三件不同的事。W3C 最新工作草案把前两件事写得清楚,却没有把声明变成第三件事的证明。

亚太地区云服务
NxtGen:仍在运转的印度云平台,与悬而未决的融资叙事
围绕班加罗尔数据中心与云服务商 NxtGen 数据中心 & Cloud Technologies Private Limited 的公开记录呈现出一种反差:平台本身在持续交付算力与云服务,而其 2025 年融资故事却交织着相互矛盾的报道与一条被标记为"已取消"的记录。本篇简报梳理哪些事实站得住脚、哪些仍存争议,以及读者应当如何据此判断这家企业的真实处境。

IETF
一个网络功能,四种安全职责:RFC 9509 留给运营商的证书组合选择
5G 核心网里的证书不是一张笼统的“可信证”。同一个网络功能可能要建立 TLS、签署客户端断言、处理 SEPP 间的加密 JSON,还要依赖 OAuth 访问令牌。RFC 9509 为后三项补上了用途名称,却没有替运营商决定它们是否共用证书。

案例档案
state 已经前进,接收者仍然不能执行那项操作
RFC 9670 为 JMAP 共享建立了统一的数据模型,却没有把所有数据类型压成同一种权限。`shareWith` 写入成功、state 更新和 `myRights` 返回,都只能证明各自那一层;真正的访问结果仍要用接收者的实际操作来闭环。

ICANN
JPRS 的 .jp 管辖权从何而来:一份注册局控制面简报
作为 .jp 顶级域的注册局,Japan Registry Services Co., Ltd.(JPRS)对注册人之外的控制面,由政府、JPNIC 与 ICANN 三层文件共同构成。本简报逐层核对这些文件,并指出其中未被任何现有来源单独解答的问题。
欧洲与中东区域 ISP
AS210837:一份只能经由镜像阅读的登记记录
AS210837:一份只能经由镜像阅读的登记记录 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。欧洲与中东区域 ISP情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
报道
RIPE NCC 在日内瓦谈“可衡量进展”,却未给出衡量指标
9 月 17 日,RIPE NCC 与 ITU、Permanent Mission of Lebanon in Geneva 举办互联网主题说明会,把 RIR 的工作放进数字政策目标与实际执行之间。会后通报提到伙伴关系、运行能力、能力建设和“可衡量进展”,却没有列出后续项目、基线或指标。它展示的是一套实施框架,不是已经证实的成果。

IETF
字节相同,超时却不同:RFC 9510
CCNx 报文里的一字节,在旧转发器眼中可能不足四分之一秒,在新转发器眼中却可能长达数年。RFC 9510 压缩了时间,却也把软件版本变成了解释证据的一部分。
案例档案
IANA 把指令列为 Permanent,这台机器仍然可以不实现它
注册表固定的是编号、语义与变更权限,不是每台运行时的功能清单。把“已有正式分配”读成“本机必然支持”,会让编译器在验证器开口之前就选错目标。

案例档案
NIST多云草案追问:托管整合之后,授权边界由什么证明
一个供应商可以把几项云服务包装成统一产品,但采购上的“一项服务”不等于安全审查中的“一套已获证明的系统”。NIST 公开草案所揭示的,正是整合责任与举证责任之间的落差。