
摘要
- Megaport 建议冗余 IX 配置使用两个独立 Port、客户侧两个独立二层域,并让每项 IX 服务都与两个路由服务器建立对等。这是分层冗余的必要结构,不是端到端物理分离证明。
- AMS-IX 把本地直连、包含由其安排 IP 传输的 EasyAccess,以及由转售伙伴安排的远程连接明确区分开。不同接入方式对应不同的交付与故障处置责任链。
- 只有在一个明确故障使第一项服务退出、而第二项仍能承载预期路由和流量的演练之后,采购方才应把它记作第二条路径。
两个绿色图标的共同上游
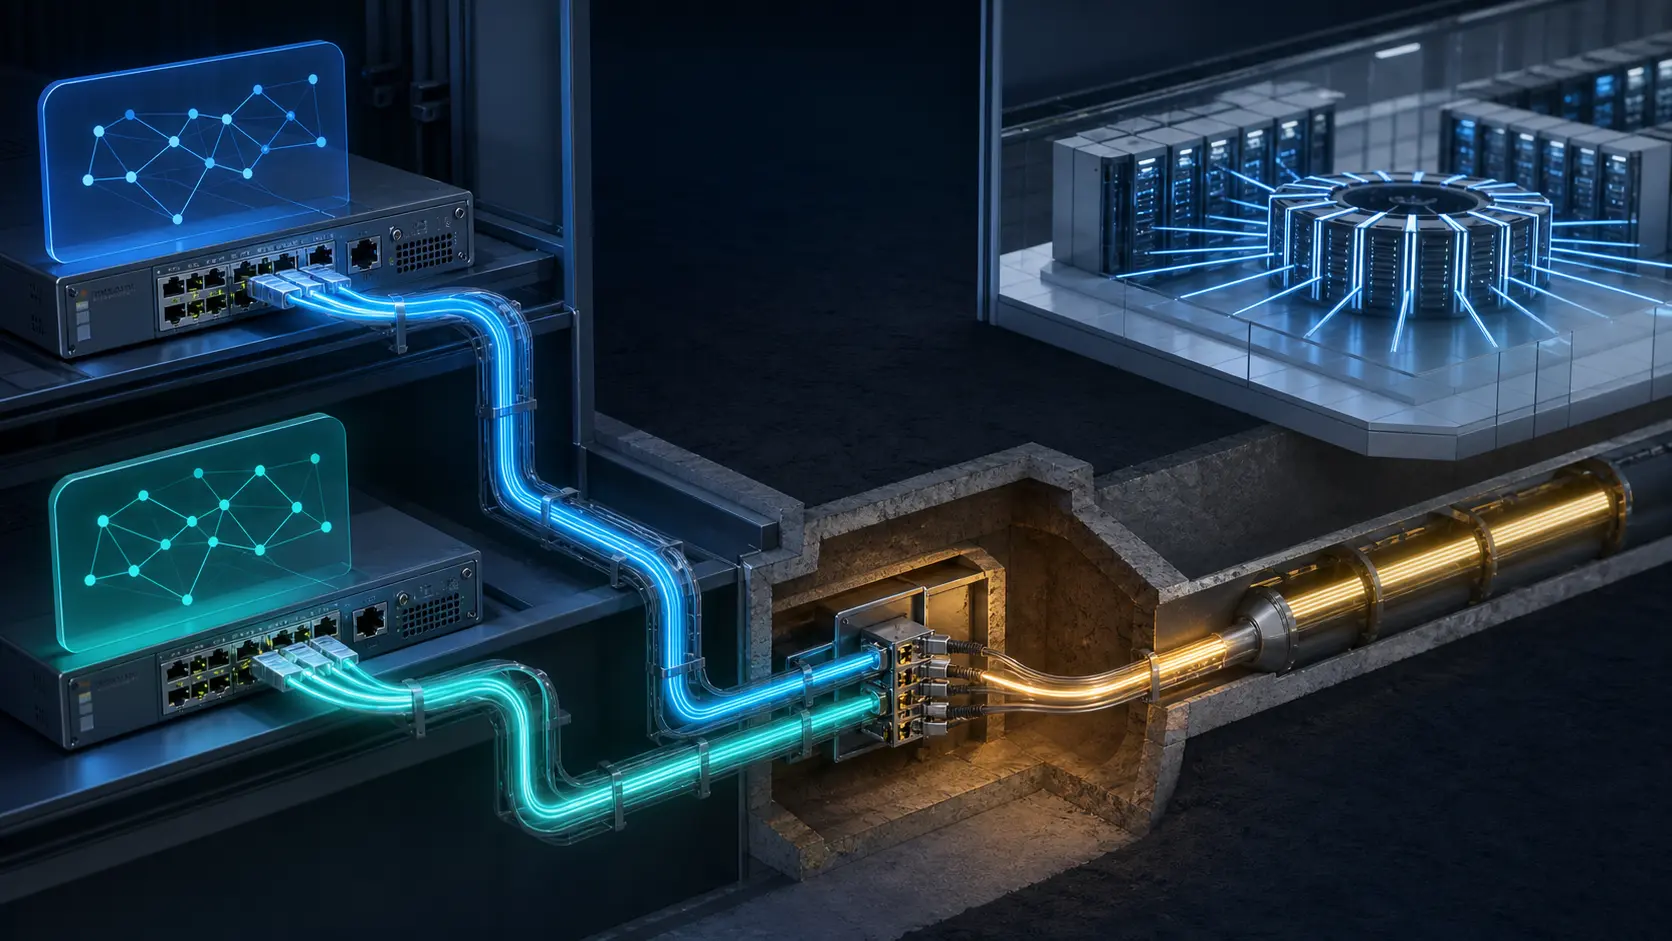
网络团队在控制台里看到两项远程对等服务。服务编号不同,BGP 会话均已建立,架构图因此画上两个绿色箭头。
真正的检查要沿箭头反向追踪。两项服务是否终结在同一台客户路由器?是否只是同一个 Megaport Port 上的两个 VLAN?两个 Port 是否仍在同一机框、机房或供电域?向外延伸后,它们是否共享城域传输、交换平台交付点、合作伙伴 NNI,或者同一组有权同时变更两项服务的运维人员?逻辑对象可以有两个,故障域仍可能只有一个。
现有来源没有披露任何具体客户的底层路径,所以不能据此指称某项实际服务存在集中。同样,也不能因为门户出现两个订单就推定分离。缺失的证据应保持为空白。
Megaport 把 MegaIX 描述为嵌入其全球软件定义网络的虚拟互联网交换平台。客户可以从既有 Port 接入本地或远程 IX,也可通过 VXC 进行远程连接,无须在每个目的地新建交叉连接和硬件。这种速度与灵活性是真实的产品价值。但交叉连接从客户订单中消失,不代表物理传输消失;它只是进入另一方提供与观察的服务链。
AMS-IX 的接入说明把链条拆得更清楚。直连客户在其有节点的托管机房接入,可能需要交叉连接;EasyAccess 包含由 AMS-IX 安排的 IP 传输;合作伙伴模式则由客户选择转售商并由其安排连接。同一个交换局域网入口,可能对应完全不同的路径交付、边界和故障升级责任。
每一层只证明自己
Megaport 的推荐冗余结构要求两个独立 Port,每项 IX 服务都连接两个路由服务器,并让两台客户路由器处于不同二层域。文档同时警告不要在客户侧用一个交换二层网络连接两台路由器,也不要用两项服务却只连接一个路由服务器。
这些条件不能省略:两个服务落在一个 Port,不是该文档描述的冗余结构;一个共同二层域会重新引入共同失效和环路风险;一个路由服务器也会集中相应的多边 BGP 功能。
但满足这些条件,仍不等于来源已经证明两条光纤、两个承运商、两座建筑、两个供电域或两个维护边界。公开文档没有提供客户级物理路由清单,不能用“冗余”一词替代。
因此,客户路由器、接入 Port、二层域、远程传输、IX 交付、站点与供电、BGP 邻接、路由集合和运维权限都需要单独一列。两个路由服务器保护的是该层控制面;它们不能证明抵达交换平台的传输彼此独立。反过来,两条不同光缆也不能证明备用侧收到足够路由或拥有足够容量。
这与 Strategic Circle R041 的问题不同。R041 研究 DE-CIX 路由服务器默认策略如何分配路由决策权;本文不判断路由服务器应传播哪些前缀,只追问已经接受的路由所依赖的端到端传输能否经受指定故障。
BGP 建立只是一个时间点
Megaport 区分通过两个路由服务器进行的多边对等,以及与另一成员直接建立的双边对等。BGP Established 是邻接存在的证据,Looking Glass 是路由状态的观察窗;两者都不是底层物理路径图。
其故障排查文档列出的检查项包括接口错误、光模块与布线、MTU、LACP、VLAN、IP 和路由配置、路由表、到路由服务器或双边对等方的连通性,以及 BGP 错误,并要求端到端测试。这说明一个会话掉线可能源于多层;一个会话仍在线,也不排除别处丢包或容量失效。
备用容量同样不能从状态灯推导。路径可以独立,却无法承载主路径转移过来的流量。来源没有公开任何客户的承诺速率、拥塞、延迟预算或切换结果,所以“连接成功”和“故障时可用”必须分开。
APNIC RDAP 把 AS133937 记录为 MEGAPORTPTYLTD-AS-AP,国家代码为 AU。它支持名录身份链接,却不证明某个私有交付、路由优先级或路径分离。
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance