
Resumo
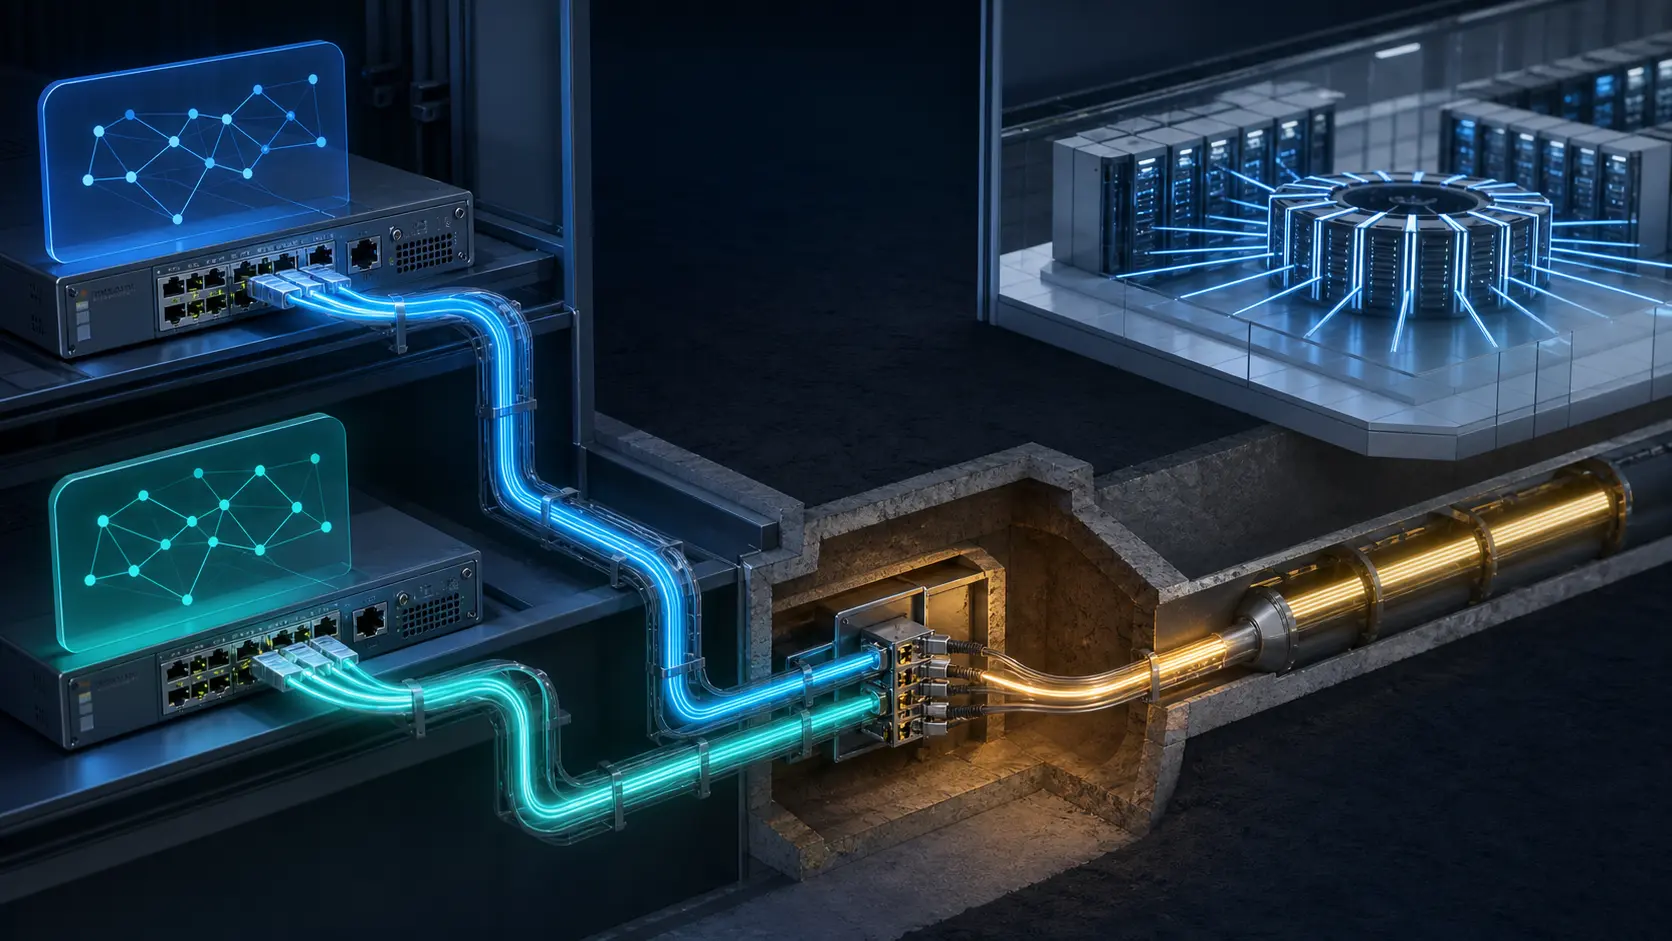
- A arquitetura redundante recomendada pela Megaport usa dois Ports separados, domínios de camada 2 distintos nos roteadores do cliente e peering de cada serviço com os dois route servers. Essa estrutura não descreve, por si, rotas físicas independentes.
- A AMS-IX distingue conexão direta, EasyAccess com transporte IP e conexão organizada por parceiro revendedor. O modelo muda quem entrega, observa e repara o caminho.
- O segundo caminho só existe como evidência depois de um teste em que uma falha nomeada derruba o primeiro serviço e o outro preserva rotas úteis, capacidade e controle operacional.
Onde dois pedidos voltam a ser um
O portal mostra dois serviços de IX e duas sessões BGP estabelecidas. A planilha transforma os dois IDs em redundância antes de perguntar de onde eles saem.
Se ambos terminam no mesmo roteador do cliente, há um ponto comum. Se usam VLANs distintas em um único Megaport Port, há outro. Dois Ports podem continuar no mesmo equipamento, sala ou energia. Mais adiante, transportes lógicos podem convergir no mesmo circuito metropolitano, handoff do parceiro ou equipe com autoridade para alterar ambos. A duplicação do objeto não impede a remoção simultânea.
As fontes não revelam o underlay de um comprador. Portanto, não demonstram concentração em nenhum caso real. Também não autorizam presumir diversidade. O campo desconhecido deve continuar desconhecido até receber evidência.
A Megaport descreve a MegaIX como um exchange virtual dentro de sua SDN global. O cliente pode alcançar IXs locais ou remotos a partir de um Port existente, inclusive com VXC, sem instalar novo hardware e cross-connect em cada destino. O ganho de velocidade e flexibilidade é concreto. O transporte físico, porém, não deixa de existir; passa a ser entregue e operado dentro de outra cadeia.
A AMS-IX separa três cadeias. A conexão direta chega a uma colocation e pode exigir cross-connect. A EasyAccess inclui transporte IP organizado pela AMS-IX. A conexão por parceiro é tratada com o revendedor escolhido. A LAN do exchange pode ser a mesma, mas a demarcação e o responsável pelo incidente mudam.
Redundância em colunas
Segundo a Megaport, a configuração redundante exige dois Ports, ambos os serviços com ambos os route servers e roteadores em domínios de camada 2 separados. A documentação evita uma rede comutada comum no lado do cliente e dois serviços dependentes de só um route server.
Esses requisitos protegem camadas identificáveis. Eles não publicam fibras, carriers, edifícios, alimentação, handoffs e manutenção de cada cliente. Um desenho pode cumprir a separação de camada 2 e continuar em um único caminho de transporte. Pode também ter dois transportes e receber um conjunto de rotas ou capacidade insuficiente no standby.
Por isso, roteador, Port, L2, transporte, entrega no IX, local/energia, BGP, rotas aceitas e autoridade de mudança precisam de provas próprias. Dois route servers reduzem a concentração desse componente BGP; não provam diversidade do acesso remoto.
Esta análise não repete a comissão Strategic Circle R041 sobre política de route server da DE-CIX. Não pergunta quais rotas o servidor distribui. Pergunta se o caminho que carrega as rotas aceitas continua operando quando a dependência alegadamente redundante falha.
BGP não encerra o diagnóstico
A Megaport diferencia peering multilateral por route servers de peering bilateral com outro membro. Uma sessão Established comprova adjacência naquele momento. O looking glass observa estado de roteamento. Nenhum deles inventaria a cadeia física.
O guia de falhas manda verificar erros de interface, óptica e cabeamento, MTU, LACP, VLAN, endereçamento, tabelas, reachability e mensagens BGP, além de testar fim a fim. Uma sessão pode permanecer ativa enquanto pacotes somem em outra camada; quando cai, a sessão também não aponta sozinha a causa.
Capacidade é uma terceira medida. O backup pode ser independente e pequeno demais para receber o tráfego. Os documentos não divulgam taxa contratada, congestionamento, latência ou teste de cliente. O status conectado não equivale a serviço aceito sob carga de falha.
O RDAP da APNIC registra AS133937 como MEGAPORTPTYLTD-AS-AP, com país AU. Isso sustenta a identidade da entrada vinculada, mas não uma rota, sessão ou diversidade privada.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance