
摘要
- 10月14日,里约州监狱当局识别出143台违规使用的设备,随后由 Anatel 行政封锁。
- 这是按 IMEI 限制单台终端,不是大范围无线电压制。公开公告没有逐运营商回执,也没有封锁后的测试记录。
一条从狱内发现到网络限制的路径
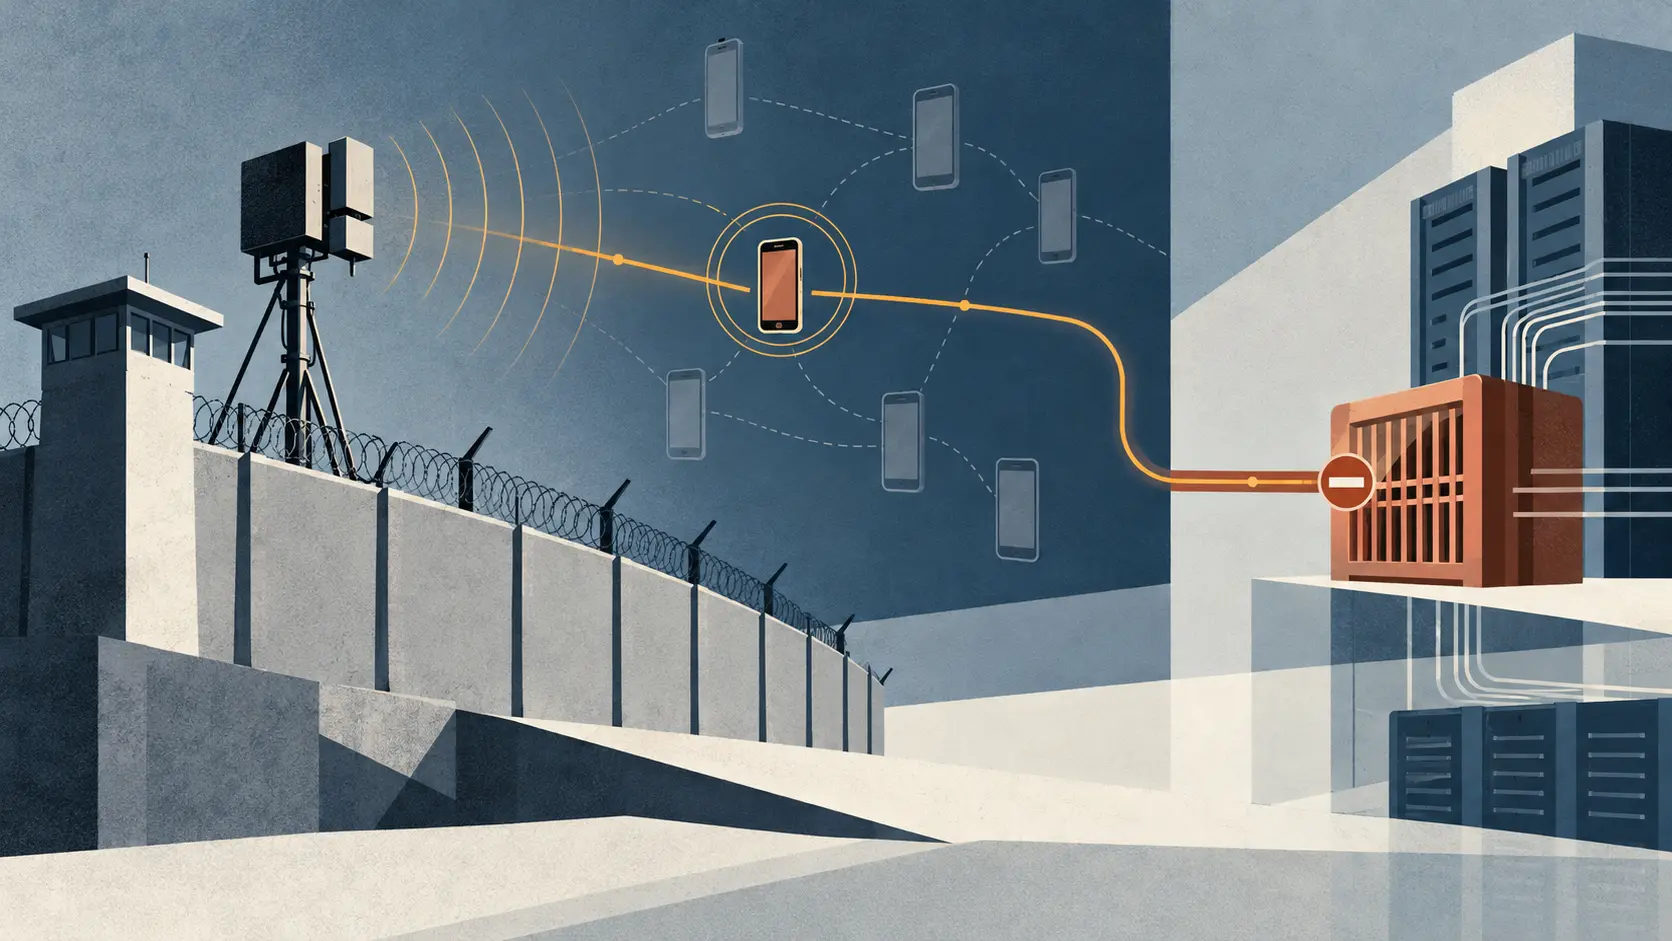
SENAPPEN 公告记录了一次行政权限的实际运转:无需先把设备从监狱中搜出,也能把狱内检测结果转化为移动网络侧的限制。10月14日晚,里约州监狱行动识别出143台违规设备。执法人员使用电子探测设备发现接入移动网络的终端并取得 IMEI,之后由 Anatel 执行封锁。
需要把两种技术路径分开。2026年第13.136号法令一方面允许依据 IMEI 对单台终端封锁;另一方面允许在登记的监狱安全地理范围内使用无线电信号阻断设备。公告中的143台属于前一类。它不能证明现场安装了干扰器,也不能证明周边地区发生了通信中断。
法令要求建设国家级监狱安全范围登记系统及与 Sisdepen 集成的平台,期限最长为180天。在平台投入运行前,经指定的州监狱主管机关可以把单台 IMEI 封锁请求直接提交给 Anatel,并同时通知司法部。里约这次行动因此检验的是过渡期的人工行政通道,而不是完整国家平台已经上线。
总数之外,缺少哪些公开凭证
公告报告识别并封锁了143台设备,却没有列出各运营商收到多少请求、是否逐项确认、有没有失败请求、如何验证设备已无法接入,或后来是否更正。内部记录可能存在,但这份公告没有披露。因此,“已封锁”是主管机关报告的结果,尚不是外界可以逐台复算的审计链。
IMEI 标识一台设备,本身不能证明是谁在使用它。检测、使用归属、请求权限、运营商执行和事后更正是不同环节。法令要求标准化技术报告,并规定发现 IMEI 错误或无法证实违规使用时应有更正、复核和移除路径。此前建立的 BNCR(受限手机国家数据库)则规定访问控制、审计记录、信息复核及因实质错误移除限制。但首份行动公告没有证明这些保障如何在监狱场景中共同运行。
下一份有价值的公开信息不是更大的合计数字,而是在保护隐私的前提下对账:提交、接收、拒绝、完成并复核的请求量,各环节耗时,以及纠错和撤销数量。没有分母和执行后的检验,封锁总数无法区分执行能力与数据质量风险。
来源
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance