Краткое содержание
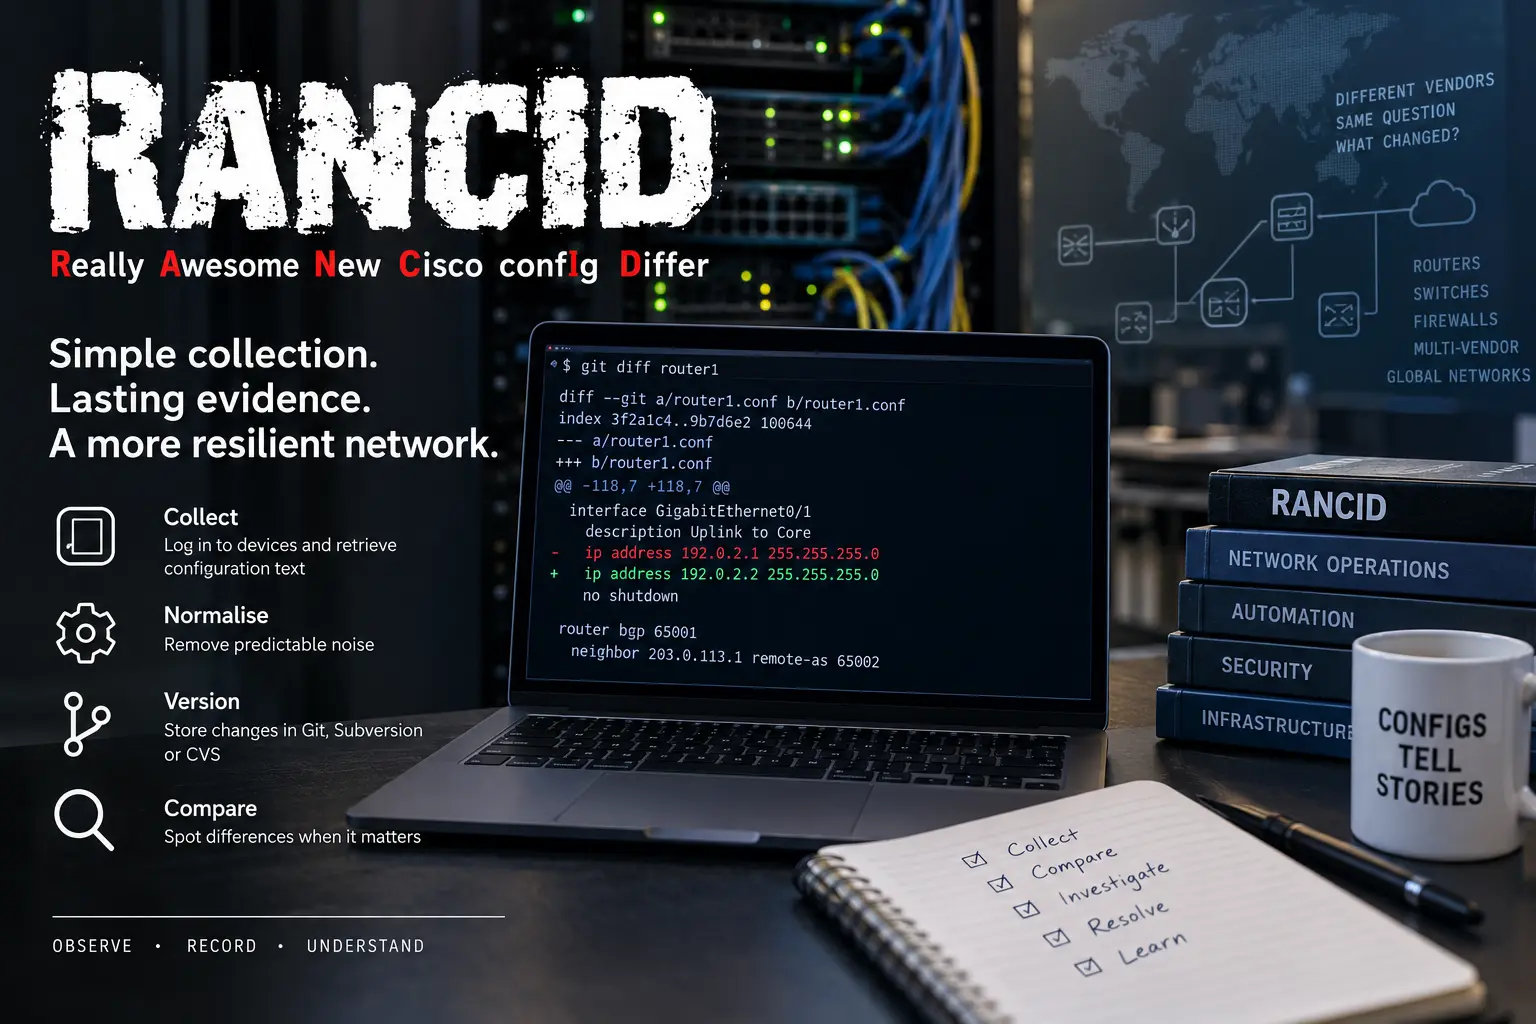
- RANCID (Really Awesome New Cisco confIg Differ) периодически собирает конфигурации устройств через модули входа и команд для конкретных вендоров, нормализует вывод и сохраняет изменения в CVS, Subversion или Git.
- Его доказательства — наблюдаемый текст, а не целевое состояние: снимок может выявить дрейф или экстренное изменение, но при этом пропустить промежуточные правки, состояние в момент выполнения и личность того, кто изменил устройство.
- Тот же сервер, который улучшает восстановление картины инцидента, может стать высокоценной целью для атакующих, поскольку хранит учётные данные управления, топологию и секреты конфигураций всего парка.
- RANCID остаётся полезным рядом с GitOps, автоматизацией и платформами «источника истины», потому что независимый сборщик показывает, что устройство сообщало, когда намеченный процесс был обойдён или применён лишь частично.
После отказа сети самый полезный вопрос часто звучит так: «что изменилось?»
Сеть может отказать из-за сложного взаимодействия политики маршрутизации, состояния интерфейсов, дефектов ПО и трафика. И всё же первой конкретной зацепкой может оказаться одна строка конфигурации. Сменился адрес соседа. Сдвинулся список доступа. В route map появилась дополнительная строка match. Транк потерял VLAN. Устройство приняло команду, а операционный эффект проявился позже — возможно, далеко от точки изменения.
RANCID был создан именно для сохранения таких доказательств. Он подключается к маршрутизаторам, коммутаторам и другим поддерживаемым устройствам, выполняет команды, фильтрует вывод и сохраняет полученный текст в систему контроля версий. Когда файл меняется, репозиторий выдаёт дифф и может запустить письмо или другой процесс. Системе не нужно понимать все бизнес-намеры за командой, чтобы показать, что сообщаемая устройством конфигурация отличается.
Скромность этой модели — её сила. RANCID не претендует на роль полного управляющего уровня. Он не планирует согласованные изменения, не генерирует конфигурации для всех вендоров и не гарантирует соответствие политике. Он фиксирует периодические наблюдения. Поэтому он полезен в смешанных парках, где часть устройств автоматизирована, часть управляется вручную, а часть слишком старая для современного API.
При этом модель по своей конструкции неполна. Изменение может быть применено и отменено между опросами. Неудачный вход может оставить старый файл выглядящим актуальным. Модуль вендора может пропустить важную команду. Нормализация может удалить изменяющееся поле, которое позже окажется значимым. Дифф показывает, что сборщик увидел другой текст; он не доказывает, кто изменил устройство, зачем и стало ли это причиной инцидента.
Эти оговорки не уменьшают ценность доказательств — они её определяют. RANCID даёт операторам простой и долговечный ответ на один вопрос в один момент времени. Во время отказа такой ответ может оказаться полезнее обширного дашборда, который сообщает о симптомах, но не сохраняет контекст конфигурации.
Проект дал маршрутизаторам внешнюю память задолго до того, как контроллеры стали модными
RANCID появился в эпоху, когда сетевые устройства управлялись преимущественно через интерфейсы командной строки. Конфигурация жила на маршрутизаторах и коммутаторах, а операционные знания — в памяти инженеров, историях терминалов и личных каталогах. Замена устройства или ошибочная правка могли показать, что у организации нет актуальной независимой записи.
Название проекта начиналось с Cisco, но охват расширялся через вендорские модули. Архитектура приняла неудобный факт: сетевые операционные системы различаются приглашениями, последовательностями входа, поведением постраничного вывода и командами. Вместо ожидания единой универсальной модели управления RANCID автоматизировал интерфейсы, которые реально существовали.
Это сделало систему практичной для нескольких поколений оборудования. Сборщик мог использовать скрипт входа вродеclogin, управляемый через Expect, для обработки приглашений и сеансов. Вендорский модуль мог выполнять команды, возвращающие текущую конфигурацию, инвентарь оборудования или иное состояние. Результат нормализовался и сохранялся как текст.
Подход хрупок ровно там, где хрупка любая автоматизация CLI. Изменённое приглашение может сломать скрипт. Новая версия прошивки меняет вывод команд. Постраничный вывод, баннеры, запросы аутентификации и тайминги различаются. Некоторые устройства требуют устаревших шифров или по-прежнему предоставляют Telnet. Локальные модули могут расходиться с апстримом. Каждая поддерживаемая платформа несёт знания, которые нужно поддерживать.
И всё же долговечность архитектуры — свидетельство того, что совместимость часто приходит через адаптацию, а не через один чистый стандарт. RANCID не делает вендорские CLI единообразными. Он создаёт общий процесс вокруг их несогласованности. Репозиторий становится стабильным интерфейсом, даже если сбор за ним использует разные команды.
Этот выбор также отделил память от устройства. Маршрутизатор мог выйти из строя полностью, но у организации оставались последняя собранная конфигурация и история изменений. Архив мог поддерживать замену, аудит и разбор инцидентов. Устройство оставалось источником наблюдаемого текста, но больше не единственным местом, где организация его помнила.
router.dbпревращает парк устройств в план сборных опросов
Традиционный рабочий процесс RANCID начинается сrouter.db— инвентаря устройств, связывающего имена хостов с типами и состояниями. Активные записи становятся целями сбора. Группы задают организационные границы, расписания и репозитории. Файл достаточно прост, чтобы его можно было проверять и версионировать, и достаточно важен, чтобы решать, какие устройства будут помнить, а какие останутся невидимыми.
Простота делает ошибки читаемыми. Опечатка в имени хоста, неверный тип устройства или отключённое состояние находятся в тексте. Но это также значит, что инвентарь полон ровно настолько, насколько хорош процесс его ведения. Маршрутизатор, отсутствующий вrouter.db, не появляется под мониторингом волшебным обнаружением. Списанное устройство может остаться в архиве. Имя хоста может разрешаться в неожиданный адрес. Инвентарь нужно сверять с реальным источником истины организации.
Когда выполняетсяrancid-run, он выбирает активные устройства, вызывает соответствующую логику входа и вендорские модули, получает вывод, сравнивает его с предыдущей версией и сохраняет значимые изменения. Сбои и повторные попытки — часть процесса. Устройство может быть недоступно, аутентификация может не пройти, команда может вернуть неполные данные. Результат следует рассматривать как событие сбора со статусом, а не просто как наличие файла.
Это различие важно, потому что устаревший успех опасен. Последняя версия в репозитории может быть месячной давности и при этом выглядеть чистой и читаемой. Операторам нужно знать возраст последнего успешного сбора, число подряд неудач и завершились ли все ожидаемые команды. Архив конфигураций без мониторинга свежести создаёт ложную уверенность.
Групповая модель может ограничить масштаб последствий и прояснить ответственность. Разные команды или среды могут использовать отдельные учётные данные, расписания и репозитории. Критичные устройства можно опрашивать чаще или через изолированные сборщики. Для разработки и продуктивной среды могут действовать разные политики. Архитектура даёт возможность; решают локальные администраторы.
Инвентарь RANCID — не сетевой источник истины в современном смысле моделирования намерений. Это план сбора. Такая узкая роль ценна, потому что план можно сверять с целевым инвентарём. Устройство, присутствующее в NetBox, но отсутствующее в RANCID, может не иметь исторических доказательств. Цель RANCID, отсутствующая в согласованном инвентаре, — возможно, забытая инфраструктура. Расхождение часто информативнее каждого из списков по отдельности.
Вход на основе Expect сделал автоматизацию возможной и сконцентрировал учётные данные
Интерактивные сетевые CLI проектировались для людей, а не для детерминированного ПО. Они показывают баннеры, запрашивают имена пользователей и пароли, согласовывают поведение терминала, приостанавливают вывод и меняют приглашение при смене уровней привилегий или режимов конфигурации. Expect позволяет скриптам ждать шаблонов и отвечать на них, превращая диалог в автоматизированную последовательность.
Инструменты входа RANCID применяют этот метод к сетевым устройствам. В зависимости от локальной конфигурации и возможностей устройства они используют Telnet или SSH, обрабатывают приглашения, входят в привилегированные режимы и выполняют команды. Это позволило операторам автоматизировать устройства задолго до того, как API и модельно-ориентированное управление стали обычным делом.
Механизм входа создаёт серьёзную концентрацию рисков безопасности. Сборщику может понадобиться доступ на чтение к сотням или тысячам устройств. Учётные данные обычно описываются в.cloginrcи защищаются правами файловой системы и локальными средствами. Если сервер или файл скомпрометированы, атакующий получает и карту парка, и материал аутентификации его управляющего уровня. При использовании привилегированных или общих учётных данных масштаб последствий растёт ещё больше.
Доступ только на чтение ограничивает возможность менять устройства, но реальный уровень привилегий зависит от конкретной платформы. На некоторых устройствах просмотр конфигурации не отделён чётко от более широкого доступа к командам. Сам архив может раскрыть community strings, хэши паролей, ключи, описания интерфейсов, имена клиентов и внутреннюю адресацию. Фильтрация секретов помогает, но не даёт полной гарантии.
Поэтому защищённое развёртывание рассматривает сервер RANCID как привилегированную систему управляющего уровня. Его следует сегментировать, патчить, резервировать и мониторить. Учётные данные должны быть ограничены по объёму, ротация — по расписанию, использование — под аудитом. Там, где устройства позволяют, SSH должен заменить Telnet. Устаревшие алгоритмы лучше изолировать, а не включать повсеместно на общем сервере управления. Доступ к репозиторию должен следовать принципу наименьших привилегий.
Использование Expect создаёт и операционные зависимости. Строгая смена аутентификации, требование многофакторности или модификация приглашения могут сломать автоматизацию. Операторам нужен поддерживаемый неинтерактивный путь, который не ослабляет безопасность ради того, чтобы сбор продолжался. Тестовые устройства и поэтапная смена учётных данных предотвращают потерю видимости всего парка сразу.
Компромисс безопасности у RANCID прямолинеен: централизация сбора улучшает доказательства и восстановление, но создаёт высокоценную цель. Правильный ответ — не отрицать концентрацию, а проектировать вокруг неё.
Вендорские модули переводят нестабильный вывод команд в сопоставимый текст
Маршрутизатор Cisco, устройство Juniper и коммутатор другого вендора не используют одинаковые команды и вывод. RANCID справляется с этим разнообразием через модули и логику входа для конкретных устройств. Каждый модуль знает, какие команды выполнять и как обрабатывать ответ. Общий результат — не универсальная модель данных, а набор текстовых файлов, пригодных для сравнения.
Такое устройство позволяет добавлять поддержку поэтапно. Вкладчик может добавить или обновить одну платформу, не перепроектируя весь сборщик. Долгоживущие парки выигрывают: модуль продолжает обслуживать устройства, которые больше не получают новых API управления. Операторы могут писать локальные модули для специализированного оборудования.
Цена — постоянная работа по разбору вывода. Читаемый человеком вывод CLI не является стабильным контрактом. Вендоры добавляют заголовки, переставляют разделы, меняют пробелы. Ветки прошивок расходятся. Приглашение или сообщение об ошибке может выглядеть как ожидаемый вывод. Если команда переименована или права изменились, модуль может молча собирать лишь часть конфигурации.
Тестирование затруднено, потому что сопровождающие не располагают всеми моделями и версиями ПО. Примеры вывода поддерживают регрессионные тесты, но не воспроизводят тайминги, аутентификацию и все состояния платформ. Локальные патчи решают сиюминутную проблему, но создают ветку, которая больше не следует за исправлениями апстрима. Поэтому поддержку устройства следует описывать точным типом, набором команд и проверенной версией, а не одной широкой брендовой формулировкой.
Модули также решают, что считать конфигурацией. Некоторые команды выводят аппаратный инвентарь, версии ПО или рабочее состояние вместе с конфигурацией. Включение дополнительных данных помогает разбору инцидентов, но делает диффы шумнее, а репозитории больше. Исключение делает архив чище, но скрывает значимое изменение. Единственно верной границы вне контекста нет.
Мульти-вендорское достижение RANCID не в том, что он устранил проприетарные интерфейсы. Он сохранил единый доказательный процесс вопреки им. Это менее элегантно, чем общая схема, и часто более полезно на практике в устаревших операциях. Репозиторий становится точкой сравнения, а модуль фиксирует компромиссы, потребовавшиеся для этого.
Нормализация отделяет значимые изменения от вывода, который меняется при каждом запуске
Вывод сетевых устройств содержит значения, бесполезные в диффе конфигурации, потому что они меняются постоянно. Uptime, отметки времени, счётчики, идентификаторы сеансов и генерируемый криптографический материал делают каждый сбор похожим на изменение. RANCID фильтрует или маскирует выбранные поля, чтобы репозиторий фиксировал изменения, которые оператор может интерпретировать.
Именно нормализация превращает сырой вывод команд в операционные доказательства. Без неё ежедневное письмо могло бы содержать сотни строк, изменившихся лишь потому, что прошло время. Инженеры перестали бы читать. Удаляя изменчивые поля и стандартизируя вывод, система позволяет однострочному изменению политики выделиться.
Решение о фильтрации — тоже форма редакторской власти. Поле, удалённое как шум, уже не поможет последующему анализу. Хэш пароля может быть замаскирован из соображений безопасности, но изменение хэша может быть доказательством ротации учётных данных. Отметка времени может быть неважной — пока она не выдаст перезапуск. Динамический идентификатор может отличить штатный процесс от неожиданного.
Правильный фильтр зависит от назначения архива. Репозиторий для соответствия требованиям приоритизирует стабильный текст политики и агрессивное удаление секретов. Система для криминалистики инцидентов может хранить больше контекста в защищённом месте. Некоторые организации ведут отдельные выводы или дополняют RANCID логами и телеметрией.
Нормализация ломается при изменении вендорского синтаксиса. Регулярное выражение, написанное под один формат, может удалить слишком много или пропустить секрет. Поэтому проверка должна включать просмотр отфильтрованного результата и, где это безопасно, тестирование на репрезентативном сыром выводе. Чистый дифф не доказательство того, что важные данные не были отброшены.
Это напряжение центрально для любой системы наблюдаемости. Полезные доказательства редко бывают сырыми. Они отобраны, преобразованы и подписаны. RANCID делает это преобразование видимым в коде и модулях. Ответственный оператор знает, что было удалено, и не путает тихий репозиторий с полным описанием состояния устройства.
Контроль версий даёт конфигурационному тексту временную линию, но не историю транзакций
Изначально RANCID использовал CVS, а затем получил поддержку Subversion и Git. Контроль версий даёт долговечную историю, диффы, отметки времени и привычный механизм репликации или резервного копирования. Он превращает каталог текущих файлов в последовательность наблюдаемых состояний.
Коммит может показать, что сборщик видел одну конфигурацию в понедельник и другую во вторник. Он указывает отличающиеся строки и позволяет сопоставить их с окном инцидента. Ветки и распределённые копии в Git повышают устойчивость и возможности интеграции. Инструменты репозитория могут обеспечивать политику доступа и хранения.
Но коммит — не транзакция устройства. Его автором может быть сервисная учётная запись RANCID, а не инженер, внёсший сетевое изменение. Отметка времени фиксирует время сбора или коммита, не обязательно выполнения команды. Несколько правок устройства могут слиться в один дифф. Изменение, применённое и отменённое между опросами, может не появиться вовсе.
Репозиторий может также хранить конфиденциальные данные неограниченно долго. Удаление секрета из последнего файла не удаляет его из истории. Переписывание истории разрушительно и может оставить копии в других местах. Сканирование секретов, контроль доступа и аккуратная фильтрация в модулях необходимы до того, как конфигурации большого парка попадут в репозиторий.
Целостность репозитория важна. Атакующий, скомпрометировавший сборщик, может изменить текущие файлы или историю, подавить диффы или вставить вводящие в заблуждение доказательства. Удалённые зеркала, подписанные коммиты или неизменяемые резервные копии повышают уверенность, но каждому нужна своя модель угроз. Обычный контроль версий фиксирует изменения; он не доказывает автоматически, что запись подлинная.
Хранение должно отражать операционные и юридические требования. Долгая история раскрывает повторяющийся дрейф и служит аудиту. Она же увеличивает экспозицию и объём хранения. Компания должна решить, сколько истории ей нужно и как она будет защищать или утилизировать её.
Использование контроля версий было стратегически долговечным решением: RANCID переиспользовал общий инструмент, а не изобретал проприетарный архив. Тот же репозиторий можно просматривать стандартными командами и интегрировать с другими процессами. Но его смысл ограничен: это временная линия собранного текста, а не гарантированный реестр всех сетевых действий.
Периодический сбор оставляет зазор, в котором могло произойти самое важное изменение
Главное ограничение RANCID — время. Он видит снимки. Если устройство опрашивается раз в час, 59 минут активности могут произойти между наблюдениями. Вредоносное изменение может быть внесено, вызвать сбой и быть удалено до запуска сборщика. Репозиторий не покажет разницы, хотя сеть пережила реальное событие.
Увеличение частоты сужает зазор, но добавляет нагрузку. Входы на множество устройств, выполнение команд и обработка вывода расходуют CPU, пропускную способность управления и ресурсы устройств. Некоторые платформы плохо переносят параллельные сеансы. Сборщик должен балансировать своевременность и стабильность.
Сбои сбора расширяют зазор непредсказуемо. Инцидент маршрутизации может отрезать путь управления именно в момент, когда доказательства конфигурации ценнее всего. Смена аутентификации может заблокировать доступ. Медленная команда может превысить тайм-аут. Нагруженное устройство может вернуть частичный вывод. Отсутствие нового коммита нужно отличать от подтверждения, что ничего не изменилось.
Системы, управляемые событиями или потоковые, могут дополнять периодические снимки. Журналы аудита устройств могут фиксировать команды и пользователей. Платформы автоматизации — намеченные изменения. Телеметрия — рабочее состояние. Контроллеры — результаты транзакций. Но ничто из этого автоматически не заменяет независимый снимок. Каждое видит свой слой и может отказать своим путём.
Зазор влияет и на откат. Предыдущий файл RANCID может служить справочным текстом, но слепое его применение может быть небезопасно. На устройстве могли смениться ПО, аппаратура или окружающие зависимости. В снимке могут быть сгенерированные значения или секреты. Организация должна использовать его как доказательство для проверенного процесса восстановления, а не как автоматически исполняемую истину, если такой процесс не построен и не испытан.
Ценность RANCID растёт, когда его слепые зоны измеряются. Операторы могут фиксировать время последнего успеха, интервал опроса, завершение команд и статус коммита репозитория. Они могут сопоставлять снимки с заявками на изменения и журналами аудита устройств. Отсутствующий ожидаемый дифф становится сигналом, что процесс сбора или учёт изменений неполон.
Периодическое наблюдение не всёобъемлюще, но оно независимо. Именно эта независимость сохраняет инструменту место рядом с системами, обещающими управление в реальном времени.
Сервер RANCID может раскрыть весь управляющий уровень
Архивы конфигураций — привлекательные цели, потому что они соединяют доступ и разведданные. Сборщик знает имена, адреса, типы и учётные данные устройств. Файлы раскрывают интерфейсы, связи маршрутизации, списки доступа, community strings, хэши, ключи и комментарии. Компрометация ускоряет разведку и открывает путь к активному управлению.
Поэтому сервер следует размещать в ограниченной среде управления с минимальным набором сервисов. Администраторы должны отделять учётные записи сбора от операционных записей с правами записи, где платформы это позволяют. Читатели репозитория не должны автоматически получать учётные данные для входа на устройства. Резервные копии и зеркала должны быть зашифрованы и защищены от постороннего доступа.
Секреты заслуживают особого внимания. Маскирование в собранном выводе полезно, но нельзя считать его полным для всех вендорских модулей. Новый вывод команды может содержать поля, которые фильтр не распознаёт. Локальные доработки могут обойти апстримные защиты. Автоматическое сканирование секретов помогает, хотя даёт и ложные срабатывания, и не заменяет обзор проектирования.
Файлы учётных данных вроде.cloginrcсильно зависят от защиты файловой системы. Локальные пользователи, агенты резервного копирования и инструменты поддержки могут получить непреднамеренный доступ. Перенос секретов в выделенную систему управления секретами улучшает контроль, если интеграция остаётся надёжной. Какой бы механизм ни был выбран, организации нужны ротация, владение и подтверждения использования.
Сетевая безопасность может конфликтовать с совместимостью. Старые устройства могут поддерживать только слабые алгоритмы SSH или Telnet. Включение этих протоколов на общем сборщике расширяет риск. Изолированные серверы совместимости, jump-системы или ускоренная замена устройств могут быть безопаснее, чем ослабление одной центральной платформы. Бизнес-ценность исторических доказательств нужно сопоставлять с ценностью сохранения небезопасных путей управления.
Целостность и доступность репозитория также входят в модель угроз. Шифровальщики или разрушительное администрирование могут стереть историю, нужную для восстановления. Автономная или неизменяемая копия защищает доказательства. Журналы аудита должны фиксировать доступ и необычные операции с репозиторием. Конфигурация самого сборщика должна версионироваться и резервироваться отдельно от собираемых данных.
Простота RANCID может облегчить его защиту по сравнению с крупным набором управления, но простота — не изоляция. Его узкий сервис сидит на привилегированном перекрёстке. Отношение к нему как к обычной утилитарной машине игнорирует сосредоточенную в нём ценность.
LibreNMS добавляет симптом; RANCID добавляет контекст конфигурации
LibreNMS и RANCID часто встречаются вместе, потому что отвечают на взаимодополняющие вопросы. LibreNMS опрашивает счётчики, состояния и датчики во времени. RANCID собирает текст конфигурации и фиксирует различия. Оповещение мониторинга может показать, когда изменилась доступность, ошибки или трафик; репозиторий конфигураций — изменился ли текст устройства рядом с этим моментом.
Интеграция не сливает доказательства в одну истину. Интервалы опроса различаются. Оповещение LibreNMS может предшествовать сбору RANCID. RANCID может не суметь войти, пока SNMP работает, — или наоборот. Изменение конфигурации может быть законным и не связанным с симптомом. Корреляция сужает поиск; она не доказывает причинность.
Общий инвентарь устройств тоже может дрейфовать. Устройство может существовать в LibreNMS, но отсутствовать вrouter.db. Имена и адреса могут не совпадать. Учётные данные и права могут вестись отдельно. Интеграция должна сообщать об отсутствующих или устаревших конфигурациях, а не молча показывать последний файл.
Границы безопасности требуют осторожности. Показ конфигурации через интерфейс мониторинга может раскрыть чувствительный текст пользователям, которые раньше имели только доступ к графикам. Проектирование ролей должно отличать операционную видимость от доступа к конфигурации. В зависимости от модели доступа ссылки на репозиторий могут быть безопаснее, чем копирование каждого файла в другую базу данных.
Совмещённый процесс сильнее всего после изменения. Интерфейс падает; LibreNMS фиксирует событие и историю; RANCID показывает изменённую конфигурацию; система «источника истины» показывает, что было намечено; платформа изменений — согласование и исполнителя. Ни один инструмент не даёт все четыре записи.
Эта многослойная модель показывает, почему специализированные open-source инструменты сохраняются. Широкая платформа может интегрировать данные, но независимый сборщик сохраняет доказательства, когда собственный процесс изменений платформы обойдён. Ценность RANCID рядом с LibreNMS — в том, что он остаётся отдельным путём наблюдения.
GitOps и системы «источника истины» решают вопрос намерения; RANCID фиксирует ответ устройства
Современная сетевая автоматизация хранит целевую конфигурацию в контроле версий, моделирует инвентарь и политику в системах вроде NetBox или Nautobot, а с помощью инструментов вроде Ansible или NAPALM генерирует, проверяет и применяет изменения. В этом мире RANCID может показаться избыточным. Если Git уже содержит конфигурацию, зачем собирать её обратно с устройства?
Потому что целевое и наблюдаемое состояния могут расходиться. Экстренная команда может обойти автоматизацию. Частичное развёртывание может не пройти на одном устройстве. Вендор может нормализовать или генерировать конфигурацию иначе. Человек может сделать правку при устранении неполадки и забыть её согласовать. Репозиторий остаётся безупречным, а сеть — нет.
RANCID даёт независимый обратный путь. Он спрашивает устройство, что оно сообщает сейчас, и фиксирует ответ. Сравнение этого ответа с сгенерированным намерением выявляет дрейф. Процесс может вскрыть слабости автоматизации, инвентаря или контроля изменений, а не просто пометить устройство несоответствующим.
Снимок по-прежнему лишён семантики. Текстовое сравнение может поднять ложные тревоги из-за порядка строк или сгенерированных значений. Оно может упустить поведенческое отличие, выраженное вне собранных команд. Структурированные API и модельные данные улучшают сравнение там, где они поддерживаются. RANCID полезен в разнородных парках именно потому, что принимает текст, когда структуры нет.
GitOps несёт и собственные вопросы об авторитете. Коммит в Git фиксирует намеченное изменение, но поведение в продакшене зависит от конвейеров, учётных данных, ответов устройств и человеческих вмешательств. Репозиторий RANCID фиксирует ещё одно звено той цепочки. Эти две истории нельзя сливать и нельзя позволять им перезаписывать друг друга.
Зрелый процесс может рассматривать RANCID как детективный контроль. Согласованные изменения идут от намерения к устройствам. Собранные конфигурации возвращаются и сравниваются. Неожиданные расхождения запускают разбор. Сборщик не становится движком развёртывания — это сохраняет его независимость.
Стратегический вывод: автоматизация не устраняет потребность в доказательствах, а усиливает её. Чем быстрее движутся изменения, тем важнее знать, что реально достигло каждого устройства. Старая текстодиффовая модель RANCID по-прежнему способна на это, если понимать её границы.
Oxidized и коммерческие системы управления обновляют процесс, не отменяя исходную проблему
Oxidized — заметная open-source альтернатива, которая тоже собирает конфигурации сетевых устройств через логику для конкретных моделей и хранит версии, обычно в Git. Её архитектура и интеграции могут лучше подходить современным средам, и многие операторы используют её вместе с LibreNMS. RANCID остаётся исторической точкой отсчёта для этой категории.
Коммерческие менеджеры сетевых конфигураций добавляют обнаружение, правила соответствия, процессы согласования, автоматизацию изменений, вендорскую поддержку и отчётность. Они дают контракты и более цельный пользовательский опыт. Они же приносят стоимость лицензий, проприетарные модели данных и зависимость от покрытия устройств и дорожной карты вендора.
Фреймворки автоматизации могут получать структурированное состояние или применять изменения. Контроллеры могут вести целевую политику. Родные системы устройств фиксируют историю команд. Эти возможности частично пересекаются с RANCID, но не отменяют ключевой вопрос: существует ли независимая, долговечная запись того, что устройство сообщало во времени?
Выбор не бинарный. Организация может использовать коммерческий менеджер для процессов, Git — для целевого состояния, потоковую телеметрию — для рабочих доказательств, а RANCID или Oxidized — для независимых снимков. Архитектура должна избегать излишнего дублирования учётных данных и определять, какая запись отвечает на какой вопрос.
Достоинства RANCID — зрелость, прозрачность, скромные требования к ресурсам и совместимость с текстом и стандартным контролем версий. Недостатки — хрупкость CLI, ручной инвентарь, ограниченное формальное управление, концентрация рисков безопасности и пользовательский опыт, сформированный скриптами, а не современным продуктом. Эти компромиссы честны и часто приемлемы в тех частях сети, которые новые платформы покрывают плохо.
Продолжающееся существование проекта — не свидетельство провала сетевой автоматизации. Это свидетельство того, что системам автоматизации по-прежнему нужна внешняя память. Чем сложнее конвейер целевых состояний, тем ценнее простое независимое наблюдение, когда собственные допущения конвейера под вопросом.
Почтовые диффы превращают изменение в репозитории в человеческий процесс
Традиционная модель работы RANCID не заканчивается коммитом. Изменение может породить письмо с диффом, помещая доказательства конфигурации прямо в рабочий процесс сетевых инженеров. Механизм настолько прост, что переживает смены систем тикетов и дашбордов. Он же обнажает разницу между уведомлением и реакцией.
Полезный дифф — краткий, привязанный к устройству и доставленный людям, понимающим его последствия. Нормализация помогает этому, убирая рутинный шум. Группировка направляет изменения нужной команде. Ссылки на репозиторий дают более широкий контекст. Запланированное изменение узнаётся быстро; неожиданная строка запускает проверку до следующего инцидента.
Тот же канал может стать неэффективным из-за объёма. Крупные плановые изменения порождают длинные письма. Ускользнувшие от фильтрации изменчивые поля создают повторяющийся шум. Нестабильное устройство присылает одни и те же вариации каждый цикл. Инженеры заводят почтовые правила, перестают читать и в конце концов пропускают то самое изменение, ради которого система существовала. Усталость от оповещений — не монополия платформ мониторинга; поток диффов страдает той же болезнью.
Поэтому политика уведомлений требует проектирования. Плановое обслуживание можно сопоставлять с ожидаемыми изменениями. Очень большие диффы можно резюмировать со ссылкой на репозиторий, сохраняя полную запись. Повторяющиеся сбои сбора следует отличать от изменений конфигурации. Команды могут измерять непрочитанные или неподтверждённые события, а не считать доставку равной прочтению.
Почта также создаёт риск утечки данных. Дифф конфигурации может содержать внутреннюю адресацию, упоминания клиентов или секрет, который фильтрация не удалила. Списки рассылки и архивы могут иметь более широкий доступ, чем репозиторий. Пересылка может вынести доказательства за пределы среды управления. Некоторые организации предпочтут интеграции с тикетами или чатами с более строгим контролем доступа, хотя те несут собственные токены и политики хранения.
Важна не почта сама по себе. Важно превращение события в репозитории в подотчётный операционный шаг. Кто обязан просмотреть дифф? В какой срок? Что делает изменение санкционированным? Где фиксируется решение? RANCID даёт триггер; организация должна превратить его в контроль.
Зрелый процесс признаёт и то, что отсутствие письма — не доказательство здоровья. Если сборщик или почтовая система отказали, тишина выглядит как стабильность. Синтетические изменения, тестовые оповещения и дашборды свежести проверяют весь путь от устройства до человека. Однострочный дифф имеет значение, только если кто-то может доверять, что важные строки дойдут.
Функция looking glass показывает, почему даже доступ на чтение требует границ
RANCID исторически включал возможность looking glass, позволяющую отобранным пользователям выполнять ограниченные диагностические команды через веб-интерфейс. Операционно это привлекательно: служба поддержки или внешние пользователи могут проверить маршруты и доступность, не получая неограниченного доступа к устройствам. Функция превращает существующую автоматизацию входа в управляемый диагностический сервис.
Граница безопасности хрупка. Команда, кажущаяся только для чтения, может раскрыть таблицы маршрутизации, соседей, интерфейсы, адреса и политику. Ввод пользователя должен быть ограничен так, чтобы он не вырвался в произвольное выполнение CLI. Веб-приложение, белый список команд, учётные данные устройств и обработка вывода образуют одну цепь доверия. Дефект в любой точке превращает диагностическое удобство в доступ к управляющему уровню.
Даже корректно ограниченный вывод может быть чувствительным. Публичный просмотр маршрутов — не то же, что внутренняя топология или информация о клиентах. Операторам нужно решать, какие устройства и команды принадлежат какой аудитории. Лимиты частоты и журналирование снижают злоупотребления. Отделение от основного сборщика ограничивает последствия компрометации веб-сервиса.
Looking glass иллюстрирует и более широкую мысль о RANCID: учётные данные сбора могут обслуживать функции за пределами архивирования, что увеличивает и пользу, и риск. Слишком широкое использование одного привилегированного пути делает сборщик большей целью. Узкая сервисная учётная запись и отдельная диагностическая учётная запись могут быть безопаснее, даже если добавляют администрирования.
Современные route-серверы и платформы наблюдаемости дают схожие возможности через API и специализированные интерфейсы. Это не делает историческую функцию бессмысленной; оно проясняет вопрос проектирования. Доступ на чтение — полномочие, которое следует ограничивать, мониторить и обосновывать. Отсутствие конфигурационных команд не делает информацию безвредной.
Профиль RANCID не должен делать looking glass главным лицом проекта, но он помогает объяснить операционную культуру. Система выросла из прагматичной эксплуатации сетей, где инженерам требовалось проверять и сохранять состояние устройств через доступные интерфейсы. Каждое удобство несло границу управления, которую локальные операторы должны были соблюдать сами.
Устойчивость держится на небольшом каноническом проекте и множестве невидимых развёртываний
RANCID — open-source ПО, а не обычная компания с раскрытой выручкой, сотрудниками и службой поддержки. Канонический проект сопровождается через Shrubbery Networks и сообщество участников. Открытые источники не дают полной текущей переписи сопровождающих, бюджета или плана преемственности.
Такая форма создаёт одновременно устойчивость и хрупкость. Код можно скачать, изучить, модифицировать и продолжать эксплуатировать без продления лицензии. Операторы могут поддерживать локальные модули после того, как вендор или консультант потеряет интерес к устройству. Проект не зависит от одного коммерческого решения закрыть продукт по подписке.
Вместе с тем открытая доступность не создаёт ресурса ревью. Модули устройств требуют обновлений. Проблемы безопасности требуют диагностики и релизов. Документация и сборка стареют. Несколько человек могут нести знания, на которые опираются тысячи установок, — и эти установки невидимы и не отчисляют ресурсы апстриму.
Даунстрим-упаковка помогает, адаптируя RANCID к операционным системам и распространяя исправления. Она же может создавать задержки или расхождения. Версия пакета может отставать от канонического релиза. Локальные патчи могут никогда не вернуться в апстрим. Организация может считать, что «использует RANCID», при этом работая на ветке с существенно иным поведением.
Экономика в основном лежит вне проекта. Пользователи платят за серверы сборщиков, хранение, резервные копии и инженерное время. Консультанты могут зарабатывать на развёртывании или поддержке. Проект создаёт ценность через ускоренный разбор инцидентов и сохранённые конфигурации, но эта ценность не отражается в аудированном доходе проекта. Небольшая нагрузка на сопровождение может поддерживать крупные даунстрим-активы без соразмерного механизма финансирования.
Устойчивость поэтому следует оценивать по релизам, реакции на проблемы безопасности, активности участников, документации и состоянию канонической дистрибуции. Крупные пользователи могут снижать риски, внося исправления, тестовые примеры вывода, финансирование или поддержку сопровождающих, а не воспринимая проект как статичную утилиту. Им стоит иметь и план выхода: формат репозитория переносим, но локальная логика сбора и учётные данные — не обязательно.
Отсутствие формального фонда или доминирующего вендора не обязательно дефект. Оно означает лишь, что ни один центральный орган не гарантирует дорожную карту. Организациям, зависящим от RANCID, придётся самим решать, сколько ответственности принять на себя и какие внешние отношения достаточно надёжны для поддержки.
Миграция должна сохранять доказательства, а не просто заменить сборщик
Когда организации переходят с RANCID на Oxidized, коммерческий менеджер или контроллерную платформу, очевидная задача — собрать текущие конфигурации в новой системе. Более трудная — сохранить смысл исторического архива. Годы диффов могут быть ценны при аудите, судебных разбирательствах, разборе инцидентов или восстановлении причин, по которым существует старое решение.
План миграции должен сохранить историю репозитория, отметки времени, идентификацию устройств и контроль доступа. Если меняются имена файлов или хостов, требуется сопоставление, чтобы старые и новые записи сравнивались. Политику хранения секретов следует пересмотреть до копирования истории в новую платформу. Данные, защищённые в локальном Git-репозитории, могут стать широко видимыми после импорта в веб-приложение.
Паритет сбора тоже требует проверки. Новый инструмент может выполнять другие команды или нормализовать вывод иначе. Чистая миграция может выглядеть как изменение каждой строки из-за смены форматирования. И наоборот, якобы эквивалентная модель может опустить команды, которые собирал RANCID. Параллельная работа даёт доказательства покрытия, свежести и поведения при сбоях до вывода старого сборщика из эксплуатации.
Учётные данные не следует копировать автоматически. Миграция — возможность снизить привилегии, заменить общие секреты, перейти на более стойкие алгоритмы SSH и сегментировать устройства. Устаревшее оборудование, не отвечающее новой политике, может потребовать изолированного сборщика или ускоренного плана вывода из эксплуатации.
Старый репозиторий не должен оставаться онлайн без владельца бесконечно. Если он сохраняется, ему нужны резервные копии, обновления безопасности и пересмотр доступа. Если он архивируется, организация должна знать, как его читать и проверять. Сжатый каталог, который никто не может интерпретировать, — не сохранённые доказательства.
Эта дисциплина миграции усиливает главный урок RANCID. Долговечный актив — не сам скрипт или интерфейс. Это надёжная последовательность наблюдений и знание того, как эти наблюдения были получены. Замена сборщика при отбрасывании происхождения данных может сделать современную систему менее полезной, чем старая, которую она вытеснила.
Использование RANCID обычного текста и контроля версий помогает: данные не привязаны к одной проприетарной базе. Но переносимость — лишь потенциальная возможность. Она становится реальной, когда организация документирует модули, фильтры, расписания, сопоставления устройств и ограничения записи.
Текст конфигурации — не то же самое, что поведение сети
Маршрутизатор может иметь внешне корректную конфигурацию и вести себя неожиданно. Маршруты зависят от состояния соседей, полученных анонсов, таймеров, ресурсов аппаратуры, дефектов ПО и политик, применённых в других местах. Список доступа может существовать в тексте, но быть привязан к не тому интерфейсу. Route map может быть верен изолированно, но матчить данные, изменившиеся вне устройства. RANCID сохраняет один важный слой, но не всю систему продвижения трафика.
Эта граница важна при диагностике. Дифф рядом с инцидентом — доказательство, заслуживающее проверки, но временная близость не доказывает причину. Инженерам следует сравнивать рабочее состояние: таблицы маршрутизации, статус соседства, счётчики интерфейсов, логи и телеметрию. Спрашивать, была ли изменённая команда активна, распространилась ли она и не породил ли тот же симптом другой механизм.
Встречается и обратный случай. Поведение меняется без диффа конфигурации. Отказывает линк. Сосед анонсирует другой маршрут. Истекает сертификат. Заполняется аппаратная таблица. Процесс перезапускается и выбирает новый путь при неизменной политике. Для наблюдения таких событий нужны мониторинг или телеметрия. RANCID не следует винить за то, что он не фиксирует состояние, для сбора которого не предназначен.
Некоторые вендорские модули включают операционные команды наряду с конфигурацией, что помогает. Этот выбор стоит документировать, потому что он меняет смысл архива и профиль шума. Снимок таблицы маршрутов может быть большим и изменчивым. Его периодическое хранение поддерживает сравнение, но занимает место и порождает диффы, маскирующие изменения конфигурации.
Структурированные модели состояния улучшают рассуждения, но требуют вендорской поддержки и осторожной семантики. Текст остаётся полезным, потому что близок к тому, что видят инженеры, и проверяется обычными инструментами. Самая сильная архитектура использует и то, и другое, где возможно: структурированную телеметрию — для текущего поведения, снимки конфигурации — для сообщаемой устройством политики, системы намерения — для согласованного проекта.
Это разделение защищает от распространённой аналитической ошибки. Архив конфигураций не доказывает соответствие лишь потому, что файлы существуют, а живая сеть не доказывает качество конфигурации лишь потому, что движется трафик. Доказательства разных слоёв нужно сопоставлять. RANCID заслуживает своё место тем, что делает один слой достаточно долговечным для участия в таком сопоставлении.
Аудиторская ценность зависит от происхождения данных, хранения и способности объяснить сборщик
История конфигураций может поддерживать внутренний контроль, внешний аудит и разбор инцидентов, но репозиторий не является системой аудита сам по себе. Аудиторам и следователям нужно знать, какие устройства были в охвате, как часто собирался вывод, какие команды выполнялись, какие поля фильтровались и как контролировался доступ к архиву.
Происхождение начинается с конфигурации сборщика.router.db, определения групп, правила входа и вендорские модули определяют доказательства. Эти файлы должны версионироваться и проверяться. Изменение фильтра может изменить каждый будущий снимок. Изменение расписания расширит зазоры наблюдения. Изменение учётных данных может молча удалить часть парка.
Время — ещё одна зависимость. Отметки времени репозитория, часы устройств, записи заявок и журналы идентификации должны быть согласованы достаточно точно, чтобы восстановить последовательность. Время коммита — не обязательно время сетевого изменения. Следователям следует сохранять это различие, а не создавать ложную точность.
Хранение требует явного правила. Хранение каждой конфигурации вечно может раскрыть устаревшие секреты и персональные или клиентские данные. Слишком агрессивное удаление истории может стереть единственную запись, объясняющую давнюю политику маршрутизации. Разные классы устройств или данных могут требовать разных сроков. Юридические и регуляторные обязательства различаются по организациям и юрисдикциям.
Контроли целостности усиливают запись. Удалённые зеркала, ограниченные копии с правом только добавления, подписанные коммиты или внешняя фиксация времени затрудняют несанкционированное изменение. Но всё это бесполезно, если ключи, зеркала и сборщики опираются на одного скомпрометированного администратора или систему хранения. Независимость должна соответствовать угрозе.
Аудиту нужна и негативная доказательная база. Организация должна сообщать о неудачных сборах, отсутствующих устройствах и периодах, когда архиву нельзя было доверять. Сокрытие таких пробелов превращает частичную запись в вводящую в заблуждение. Чистая цепочка коммитов не покрывает устройство, до которого сборщик не смог дотянуться.
Ключевой вопрос: способен ли другой квалифицированный человек воспроизвести смысл записи после ухода исходного администратора. Если модули, фильтры и расписания не задокументированы, репозиторий сохранит текст, потеряв интерпретацию. Простота RANCID помогает, но превращает простоту в надёжные доказательства именно управление.
Устаревшие устройства делают узкую совместимость постоянной инфраструктурной потребностью
Сетевое оборудование часто служит дольше, чем мода на управление, при которой оно покупалось. Коммутатор может продолжать уверенно продвигать трафик после того, как вендор перешёл к другому контроллеру, лицензионной модели или API. Замена требует капитала, окон простоя и изменений в даунстрим-системах. Поэтому операторы ведут смешанные парки: новые устройства поддерживают структурированную телеметрию, а старое оборудование — только командную строку и SNMP.
RANCID подходит этой реальности, потому что его базовые требования скромны: достижимый сеанс управления и модуль, способный получить полезный текст. Он сохраняет историю для устройств, которые больше не получают внимания от новых платформ. Такая ценность есть в кампусах, коммунальных сетях, на краях сетей операторов и в других средах, где инфраструктура стареет неравномерно.
Но выгода не должна становиться оправданием бесконечного технического долга. Устаревший доступ может требовать устаревших шифров, общих паролей или Telnet. Вендорское ПО может содержать неисправленные уязвимости. Запчасти и документация исчезают. Сборщик может сделать устройство достаточно управляемым, чтобы отложить списание, и одновременно фиксировать доказательства для более безопасной миграции.
Организациям следует классифицировать исключения совместимости. Устаревшее устройство можно изолировать за выделенным сборщиком и путём управления. Учётные данные можно ограничить. Репозиторий покажет, меняется ли его конфигурация вообще. Приоритет замены может отражать экспозицию и бизнес-важность, а не только возраст.
Такой подход отделяет сохранение от одобрения. Способность RANCID собирать старую платформу не означает, что платформа остаётся безопасной или стратегически желательной. Это означает лишь, что организация сохраняет видимость, решая, как и когда её убрать.
Глобальный след RANCID поэтому невозможно измерить одной картой сервисов. ПО работает внутри независимо управляемых сетей — часто именно потому, что в этих сетях есть оборудование, которое нельзя передать централизованной управляемой платформе. Его охват закодирован в локальных репозиториях, установленных пакетах и скриптах, которых апстрим может никогда не увидеть.
Эта невидимость усложняет устойчивость, но подтверждает назначение проекта. Сетевая инфраструктура полна активов, чей эксплуатационный срок превышает коммерческий срок их инструментов управления. Простой сборщик может перекрыть этот зазор — при условии, что он используется как временный контроль вокруг известных ограничений, а не как разрешение о них забыть.
Узкий инструмент может пережить несколько мод управления
Канонический дом проекта RANCID — Shrubbery Networks; на момент исследования на официальном сайте была указана версия 3.14, а публичный архив релизов датирует ветку 3.14 2025 годом. Зеркала и даунстрим-пакеты существуют, но для заявлений о релизах и управлении следует использовать канонический сайт, если сам проект не указывает иного.
Проект не публикует аудированное число установок, бюджет, полную перепись сопровождающих или универсальную матрицу поддержки устройств. Поэтому его масштаб трудно измерить. Долголетие и доступность пакетов показывают продолжающуюся востребованность, но не устанавливают долю рынка. Многие развёртывания могут быть старыми, локально модифицированными или невидимыми апстриму.
Такая непрозрачность обычна для небольших инфраструктурных проектов. ПО может быть глубоко встроено, не создавая ясной коммерческой записи. Труд сопровождающих может быть волонтёрским, финансироваться работодателем или поддерживаться консалтингом. Пользователи выигрывают от сэкономленного времени на инцидентах и сохранённых доказательствах, но эта ценность не отражается в доходе проекта.
Устойчивость зависит от преемственности и работы по совместимости. Новое вендорское ПО меняет приглашения и вывод. Старые устройства требуют легаси-поддержки. Ожидания безопасности меняются. Системы контроля версий и операционные зависимости эволюционируют. Узкий инструмент может оставаться стабильным, но стабильность всё равно требует ревью и работы над релизами.
Область применения RANCID защищает его от части рыночного давления. Ему не нужно становиться полной платформой наблюдаемости. Он может продолжать собирать текст, пока устройства отдают текст, достойный сбора. Риск в том, что проект легко игнорировать, пока не появится проблема безопасности или совместимости.
Сильнейший довод за продолжение использования — не ностальгия. Это существование сетей разнородных, долгоживущих и неидеально автоматизированных. Такие условия вряд ли быстро исчезнут. Инструмент, фиксирующий доказательства в них, может оставаться полезным, даже когда его интерфейс выглядит старым.
Текстовый дифф важен, потому что это ограниченное и проверяемое доказательство
Центральная идея RANCID выжила, потому что текст конфигурации остаётся близким к операционному механизму множества сетей. Дифф может прочитать инженер, его можно искать стандартными инструментами и хранить без проприетарной базы. Доказательство переносимо и понятно после смены исходной платформы мониторинга.
Его пределы следует называть с той же определённостью. Архив периодичен, а не непрерывен. Он фиксирует выбранные команды, а не устройство целиком. Нормализация может удалить контекст. Коммит идентифицирует сбор, а не человека. Учётные данные и репозитории создают риск для управляющего уровня. Файл — не целевое состояние, и его слепое восстановление может быть небезопасным.
Эти границы сохраняют честность инструмента. RANCID не нужно заявлять, что снимки — исполняемое намерение. Он дополняет GitOps, фиксируя ответ устройства после автоматизации. Он дополняет LibreNMS, добавляя контекст конфигурации к симптомам. Он дополняет коммерческие менеджеры, сохраняя независимый репозиторий.
Проверяемый тест — улучшает ли архив реальное расследование. Может ли команда определить последний успешный сбор, сопоставить релевантные строки, связать изменение с другой записью и восстановиться, не раскрыв учётные данные и не применив устаревший текст? Может ли она доказать, что сам репозиторий не изменялся? Может ли она распознать, когда отсутствие диффа вызвано сбоем сбора?
Если ответы «да», RANCID больше, чем легаси-скрипт. Это небольшая доказательная система, встроенная в эксплуатацию сети. Если «нет» — контроль версий может дать убедительную историю не того.
Непреходящий урок проекта: управление и доказательства не следует считать одним и тем же. Контроллер говорит, что должно произойти. Устройство сообщает, что, по его мнению, сконфигурировано. Система мониторинга показывает, что сделали выбранные сигналы. Текстовый дифф сохраняет часть этого расхождения. Сетями проще управлять, когда эти записи можно сопоставлять, а не сжимать в одну историю.
Финальная дисциплина — сохранять неопределённость в записи. Чистый дифф может установить, что выбранный текст изменился между успешными сборами. Он не может установить полную последовательность команд, мотив оператора или причинный путь к отказу. Для этих выводов нужны другие логи, опросы людей и тесты. RANCID наиболее достоверен, когда пользователи не просят его доказать больше, чем он собрал.
Эта сдержанность — причина, по которой система остаётся читаемой спустя десятилетия. Её файлы можно открыть без проприетарного клиента, её историю можно зеркалировать, её модули можно изучить. Архитектура не делает доказательства нейтральными — фильтры, расписания и доступ по-прежнему формируют их, — но она оставляет эти выборы достаточно близко к поверхности, чтобы оператор мог их оспорить. На рынке инфраструктуры, тяготеющем к всё более крупным платформам управления, такая проверяемость — вполне осязаемая форма контроля.
Она же даёт путь выхода. Если проект, пакет или предпочтительная интеграция изменятся, организация может сохранить обычный текст и историю версий — при условии, что задокументировано, как данные собирались. Переносимость не отменяет работы по миграции, но не даёт доказательствам исчезнуть вместе с одной вендорской учётной записью или схемой базы данных. Для долгоживущих сетей способность перенести вчерашнюю запись в завтрашний инструмент может быть ценнее любой новой функции автоматизации.
Тогда архив становится институциональной памятью, а не приложением к одному сборщику. Его ценность зависит от продолжающегося доступа, интерпретируемого происхождения данных и людей, знающих, где начинаются его пределы. Это решения управления, а не программные настройки по умолчанию, и их нужно проверить до того, как аварийная ситуация дойдёт до сети на практике.
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров