
Тема
Автоматизация безопасности
В фасете «Тема» значение «Автоматизация безопасности» объединяет статьи по конкретной теме или предмету наблюдения. Здесь собраны связанные публикации, источники, участники рынка и последствия для инфраструктуры. Страница помогает сравнить повторяющиеся сигналы, затронутые организации, непрерывность услуг, закупки, конкуренцию, соблюдение требований и вопросы стратегического планирования, а также понять, почему тема важна операторам, заказчикам, инвесторам и специалистам по политике.
Досье
Событие сбоя было подписано. Второе поступление осталось повтором
После сетевого повтора вторая копия предупреждения попадает на другой узел. Подпись верна, издатель разрешён, значение сессии совпадает — и автоматическая система готова ещё раз вызвать резервный маршрут. Проблема не в подлинности сообщения, а в утраченной памяти о первом…

История
Число, менявшее смысл на границе домена
В одном домене безопасности метка «Unclassified» могла кодироваться числом 5, а в другом та же человеческая формулировка — числом 1. CIPSO не пыталась устранить расхождение универсальной нумерацией. Рядом с числом помещался идентификатор Domain of Interpretation, а…

Досье
Агент не дождался ответа. Но его лимит не вернулся
Агент отправил заказ поставщику, после чего соединение оборвалось. Поставщик мог уже принять запрос; внутри компании виден только тайм-аут. Если немедленно вернуть сумму и разрешить новую попытку, нехватка сведений превращается во второе полномочие. Редакция 05 индивидуального…

История
Метка безопасности, которой понадобилась отдельная спецификация
В IPv4 можно было несколько раз повторить одну и ту же опцию, но ни одна такая запись не объясняла себя сама. Однобайтовый код формата отсылал к отдельному документу: именно тот задавал смысл остальных байтов и правила их принятия.
Институты: тенденции Европы и Ближнего Востока
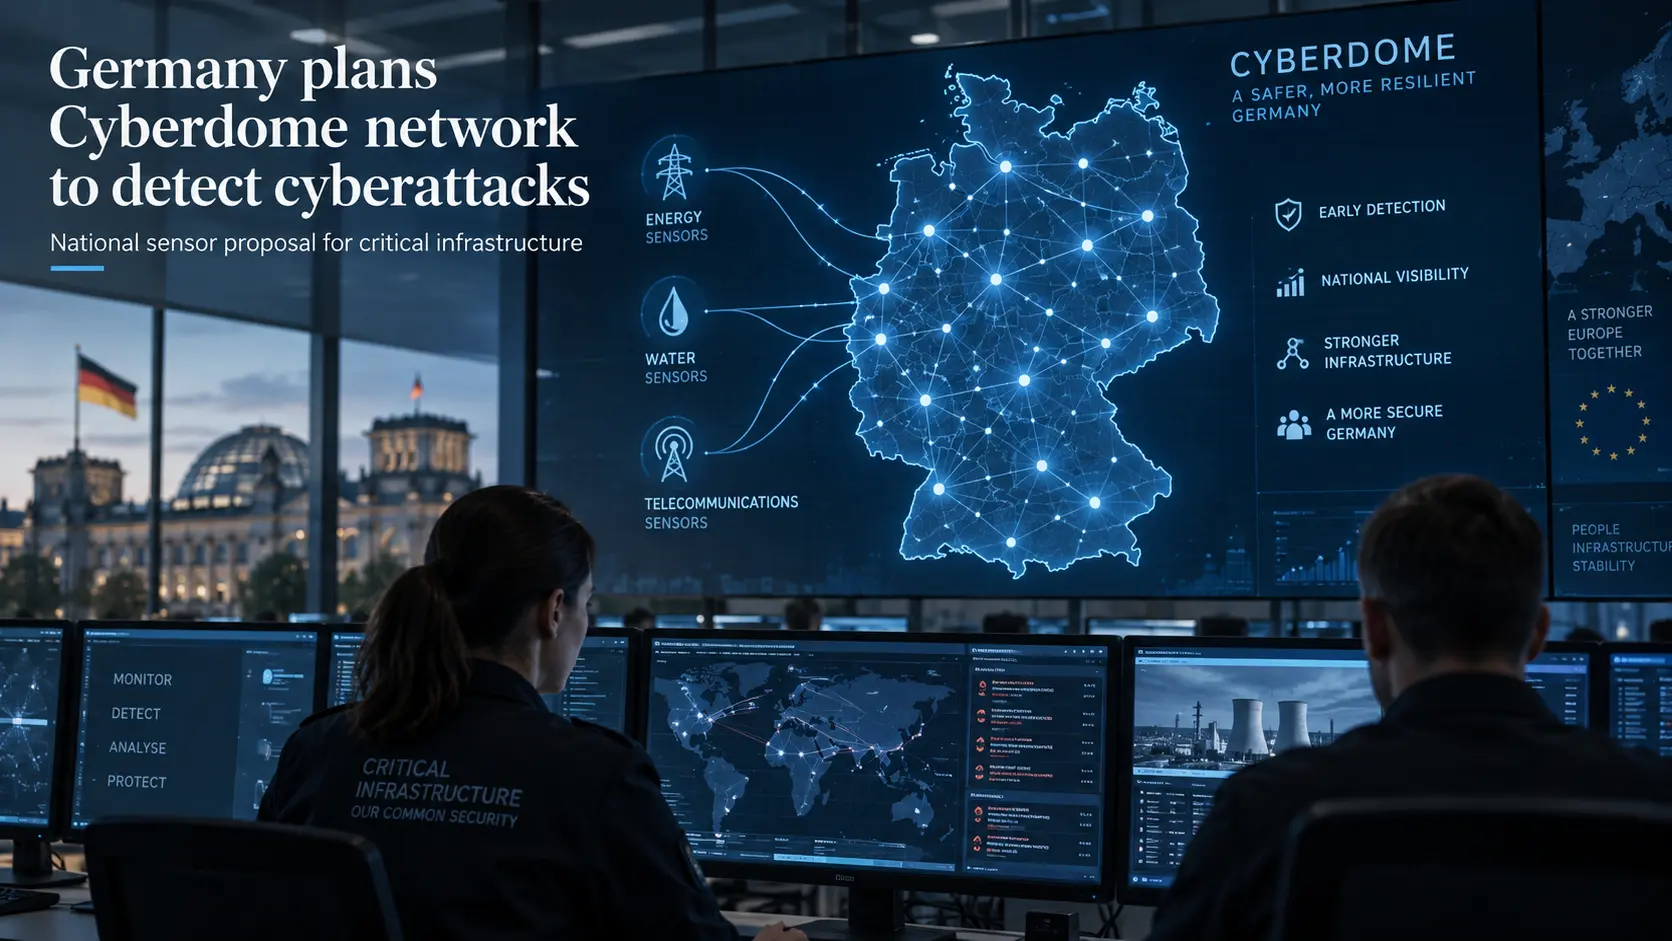
Германия планирует сеть Cyberdome для обнаружения кибератак
Германия планирует сеть датчиков Cyberdome для обнаружения кибератак, но пока не раскрыла сроки развёртывания, финансирование и обязанности операторов.

Облачные сервисы мира
Kentik Data Engine: память сети для операционных решений
Kentik Data Engine (KDE) — управлялельный движок для сетевая наблюдаемости, в котором хранятся и обогащаются большие объёмы потоковой телеметрии для рабочих вопросов по сети, клиентам и затратам. Система усиливает расследования и планирование, но качество ответов по-прежнему…

Досье
Старый пароль работает — значит, ИИ-шлюз ещё не стал границей
Настоящую карту власти в корпоративной системе рисует не поток запросов, а список действующих учётных данных. Один забытый сервисный аккаунт может перечеркнуть целую архитектуру контроля, если он по-прежнему соединяет то, что новый шлюз должен был разделить.

История
Метка, которую пакет должен был нести
RFC 1108 предлагал вложить в IPv4-дейтаграмму не только адреса, но и краткое указание того, по каким правилам защиты сеть обязана с ней обращаться.

История
У сети не было корня. За полноту платил клиент: RFC 1914
В 1999 году RFC 2651 ответил на очевидную претензию к распределённому поиску: почему всю трудную работу получает клиент? Ответ был не оправданием удобства, а выбором власти. Вместе с обходом графа клиент получал контроль над глубиной, скоростью и размером выдачи. RFC 1914 тремя…

История
Traceroute, попросивший ответить каждый переход
Обычный traceroute снова и снова отправляет пробу, увеличивая TTL. RFC 1393 предложил иной обмен: один пакет проходит маршрут, а каждый маршрутизатор с поддержкой этой функции сам посылает отчёт источнику.

Облачные сервисы: тенденции мира
При смене контроля над SentinelOne будущие проценты становятся частью досрочного платежа
Возможность платить постепенно имеет самостоятельную стоимость. Налоговое соглашение SentinelOne в Израиле допускает выплаты до 2031 финансового года и продление ещё на два года. Однако смена контроля запускает формулу досрочного расчёта, включающую будущие проценты. Последняя…

IETF
Аттестация в CSR вышла на Last Call, но сертификат не является записью проверки
Публичный сертификат может быть технически безупречным и при этом ничего не говорить о том, что именно проверил удостоверяющий центр перед выпуском. Проект аттестации в CSR, вышедший на Last Call в IETF, переносит свидетельства об устройстве к CA или RA, но разрешает получателю…

Досье
Tombstone в Key Transparency не выводит старый журнал из эксплуатации
В модели миграции KEYTRANS tombstone выполняет узкую, но важную работу: сообщает клиенту, что актуальную версию метки надо искать уже в новом журнале. Если новый сервис временно недоступен, это не позволяет выдать старый ключ за действующий. Однако такой указатель не доказывает…

Досье
RMRP подпишет журнал ИИ, но не сосчитает вызов, которого никогда не видел
Новая аттестация полноты превращает молчаливый пропуск в подписанное утверждение. Чтобы обнаружить сам пропуск, нужен счётчик за пределами проверяемого механизма.

История
Пакет, попросивший внимания каждого маршрутизатора: IPv4 Router Alert
Router Alert экономил внимание: обычные пакеты сохраняли быстрый путь, а помеченные просили особой проверки. Но вместе с исключением в заголовке появился способ заставить транзитный маршрутизатор расходовать дефицитный ресурс.
Досье
PIM Flex-Algo может выбрать лучший маршрут. Но локальная политика одного узла сломает всё дерево
Для multicast недостаточно, чтобы каждый маршрутизатор по отдельности понимал новое поле. Все участники строят один объект — дерево, — поэтому локальное расхождение становится общим отказом.

История
Адрес изменился. Ссылки на него — нет: RFC 1900 и скрытая цена перенумерации
Замена IP-адреса выглядит операцией с числами. Но RFC 1900 в 1996 году проследил за старым числом дальше маршрутизатора — в файлы конфигурации, приложения, лицензии, списки доступа и системы других организаций. Выдать новую координату было легко. Трудно было найти все места, где…

Досье
Черновик обновили, а его зависимость L2VPN истекла ещё в 2020 году
Девятая редакция снова выглядит актуальной на странице IETF. Но дата не замкнула граф импортов, не назначила полномочия на изменение и не показала, как multicast-пакет прошёл через AC и PW к нужному получателю.
Досье
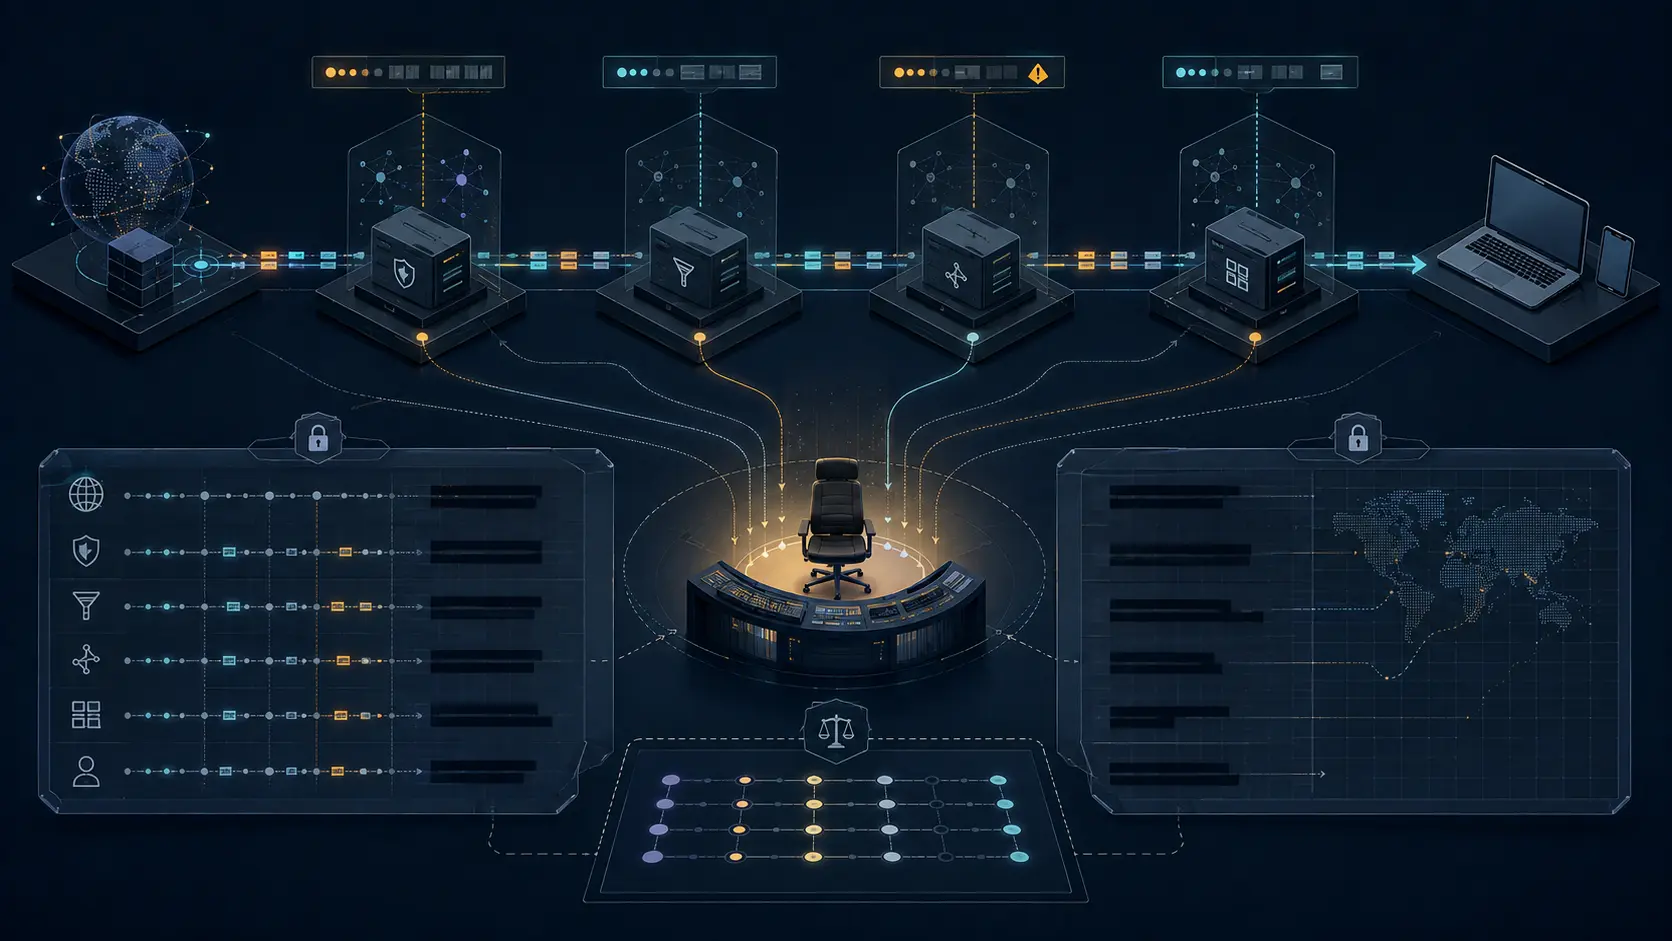
Цепочка Proxy-Status не назначает ответственного за инцидент
RFC 9209 делает путь сбоя понятнее, но не превращает наблюдаемость в обязанность исправить проблему. Для этого нужна отдельная матрица передачи сбоев между посредниками: она связывает открытые или ограниченные идентификаторы с оператором, сроком эскалации, хранением доказательств…

История
Узел вернул адрес DNS. Это ещё не доказывало, что имя разрешится: RFC 1877
Нулевой адрес в сеансе PPP 1995 года мог быть не ошибкой, а точным вопросом. Клиент помещал 0.0.0.0 в параметр IPCP, чтобы сосед отверг значение пакетом Configure-Nak и предложил адрес сервера имён. Отказ сообщал полезные сведения, но ничего не устанавливал. Даже последующий Ack…