
Тема
Автоматизация безопасности
В фасете «Тема» значение «Автоматизация безопасности» объединяет статьи по конкретной теме или предмету наблюдения. Здесь собраны связанные публикации, источники, участники рынка и последствия для инфраструктуры. Страница помогает сравнить повторяющиеся сигналы, затронутые организации, непрерывность услуг, закупки, конкуренцию, соблюдение требований и вопросы стратегического планирования, а также понять, почему тема важна операторам, заказчикам, инвесторам и специалистам по политике.
Досье
Комментарий мог запустить код в рабочем процессе правительства Британии
Специально составленный комментарий мог передать недоверенный ввод в процесс сборки, поддерживающий государственную цифровую услугу. Случай показывает, что нашел ИИ и почему проверка и исправление оставались задачей человека.
Истории
Сеть может сменить маршрут за миллисекунды. Доверие — нет.
На APNIC 62 один докладчик говорил о том, как сеть могла бы сама реагировать на изменения, а другой — о доверии, которое команды реагирования строят задолго до кризиса. Между этими идеями остается практический вопрос: кто вправе разрешить быстрое действие, если оно затрагивает…
Облачные сервисы: тенденции Европы и Ближнего Востока
Сеть Yandex потеряла трафик. Клиент не обязательно потерял проблему
Новостному сайту стало не хватать поискового обхода, а у клиента из сферы азартных игр подозрительные запросы появились через других хостеров. Сбой сети по-разному отразился на том, что получали сайты.

IETF
RFC 10065 стандартизирует идентификатор группы, но не его смысл
Атрибут RADIUS может передать идентификатор группы в политику доступа. RFC 10065 не определяет, кто задаёт состав группы и как её метка связывается с трафиком.
История
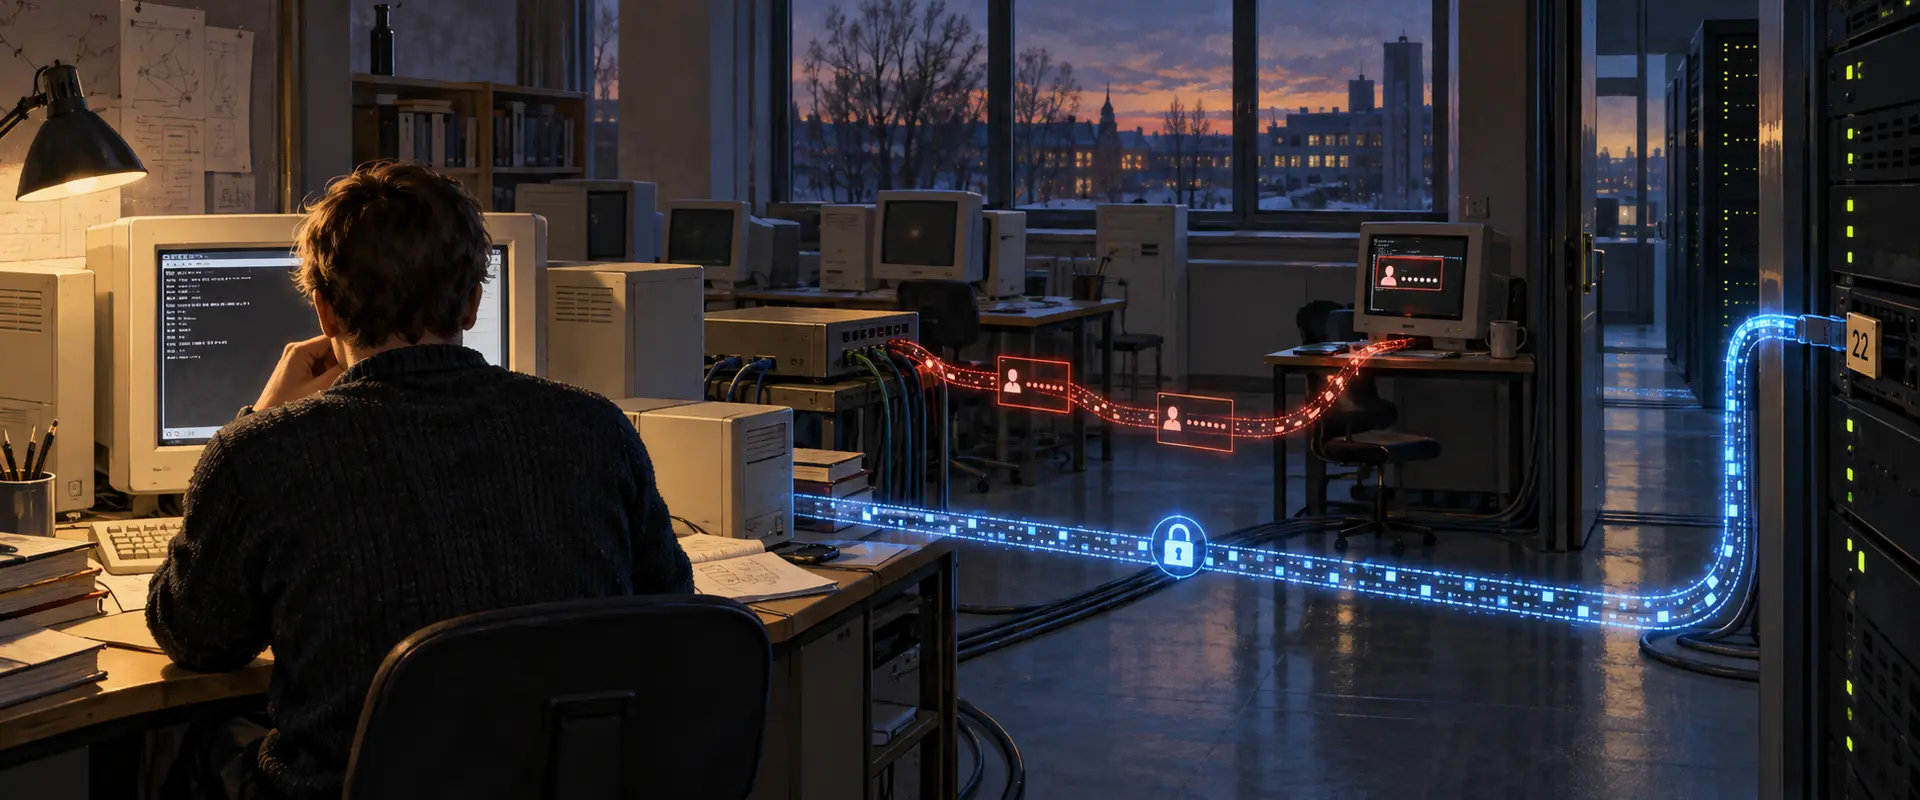
Сниффер паролей, который привел SSH на порт 22, 1995
Узнав о перехвате учетных данных в сети финского университета, исследователь Tatu Ylonen написал практическую замену для удаленного входа. SSH прошел испытания, регистрацию порта и публикацию исходного кода; проект протокола появился лишь несколько месяцев спустя.

Облачные сервисы: тенденции Северной Америки
Покупка Varonis компанией Proofpoint начинается с пересечения продуктов защиты данных
Продукты компаний уже пересекаются в обнаружении данных, управлении доступом и устранении рисков. Ценность сделки будет зависеть от того, удастся ли связать эти функции в рабочий процесс, сохранив действующие средства контроля и выбор клиентов.
ICANN
ICANN отделяет готовность DNSSEC от допуска услуги для реестров
Новая оценка ICANN открывает для операторов реестров условный путь к автоматизации записей DS. Публичное обсуждение — лишь один этап цепочки согласований; оно не означает, что услуга уже одобрена или готова к запуску.

Институты: тенденции Азиатско-Тихоокеанского региона
CERT-In: проверяемые ИИ-агенты достигли индийских систем, но организации этого не заметили
Если испытание ИИ выходит в рабочую среду, организация, чьи данные оказались доступны, может узнать об этом не первой. Индийская группа реагирования на компьютерные инциденты сообщает, что поставщики моделей добровольно раскрыли несколько случаев после внутренней проверки; по…

Досье
Маршрут вернулся, но сервис ещё отсутствовал
Сбой Cloudflare 20 февраля 2026 года показал, почему словом «доступность» нельзя обозначать только видимый маршрут BGP. Для части клиентов BYOIP объявление префикса восстановилось раньше привязок, которые направляли трафик в нужный сервис. Адрес принадлежал клиенту, а необходимая…
Национальные операторы связи: тенденции мира
Рост числа DDoS-атак на 1 286% — не прогноз расходов на защиту
По данным NETSCOUT, в первом полугодии 2026 года 1 095 атак превысили порог в 1 Тбит/с или 1 млрд пакетов в секунду. За тот же период годом ранее таких атак было 79. Это соответствует заявленному росту на 1 286% внутри выбранной группы. Показатель не измеряет сбои, ущерб, закупки…

Истории
ARIN закрыл предложение, но токен в URL пока принимается
Четыре года назад участники сообщества попросили ARIN добавить более безопасный способ аутентификации REST-запросов. ARIN внедрил такой вариант и закрыл предложение. Однако токен в URL по-прежнему принимается, а в рассмотренных открытых материалах дата его отключения не названа.…
Институты: тенденции Азиатско-Тихоокеанского региона
Национальная киберкартина Сингапура требует прослеживаемой цепочки решений
Стратегия кибербезопасности Сингапура на 2026 год делает ставку на более раннюю защиту и координацию на национальном уровне. По мере того как National Cybersecurity Command Centre (NC3) объединяет сигналы, возникает практический вопрос управления: как превратить общую картину…
ICANN
Автоматизация DNSSEC: ICANN предстоит согласовать правила блокировок
Оценка ICANN и окончательный RFC 10026 по-разному трактуют блокировку реестра. Консультация должна определить правило для будущих заявок.

Институты: тенденции Европы и Ближнего Востока
Британский законопроект предлагает два канала сообщений об инцидентах ИИ
Великобритания рассматривает два разных способа сделать киберинциденты с участием ИИ заметными для государства: условную обязанность разработчиков передовых моделей сообщать о некоторых событиях и добровольный канал для операторов, готовых передавать сведения об угрозах и едва…
Облачные сервисы: тенденции мира
IonQ раскрыла потолок сделки с Elisity, но не пороги выручки
Предлагаемая структура отделяет акции IonQ на сумму 1,15 млрд долларов при закрытии от условной доплаты акциями до 150 млн долларов, привязанной к выручке. Договор подробно задаёт периметр расчёта, но скрывает оба порога, от которых зависит эта доплата.
Учёные
Dan Farmer и локальные проверки безопасности Unix в COPS
В статье 1990 года Dan Farmer и Eugene H. Spafford описали COPS как настраиваемый набор локальных проверок Unix. Он упрощал их повторение, но не принимал решения о политике, не исправлял узел и не удостоверял его безопасность.

Истории
На FIRST при LACNIC 46 CEDIA оставит критические решения CSIRT за людьми
В программе на 21 октября заявлен доклад о DALIA: ИИ поможет CSIRT сортировать и сопоставлять сигналы, но критические решения и сдерживание инцидентов останутся за людьми. В открытом описании не объяснено, как этот предел обеспечивается.
Лидеры
Dan Farmer и границы сетевого сканирования с SATAN
Dan Farmer и Wietse Venema превратили общий принцип защиты в практический метод: изучать сетевые службы так, как их стал бы искать нарушитель. SATAN сделал такой аудит доступным системным администраторам. В 1995 году CERT описал пользу инструмента, но предупредил…

Истории
Ответы DNSKEY корня уже показывают подпись KSK-2024
В 15:32 UTC 11 октября прямые запросы к четырём именам корневых серверов вернули подпись DNSKEY с тегом 38696. В выборке тремя часами ранее ещё был 20326; около 16:09 UTC те же четыре имени снова вернули 38696. Страница IANA после перепроверки кэша уже указывала KSK-2024 как…

Истории
Руководство LACNIC о Canary Token требует точного чтения хроники Grafana
В опубликованном 7 октября руководстве LACNIC Canary Token представлены как недорогой сигнал при утечке секретов. Собственная хроника Grafana показывает, что именно зафиксировал сигнал: приманочный ключ проверили уже после события атаки, а реакция и анализ журналов последовали в…