
Тема
Цифровая идентичность и удостоверения
В фасете «Тема» значение «Цифровая идентичность и удостоверения» объединяет статьи по конкретной теме или предмету наблюдения. Здесь собраны связанные публикации, источники, участники рынка и последствия для инфраструктуры. Страница помогает сравнить повторяющиеся сигналы, затронутые организации, непрерывность услуг, закупки, конкуренцию, соблюдение требований и вопросы стратегического планирования, а также понять, почему тема важна операторам, заказчикам, инвесторам и специалистам по политике.

Институты Азиатско-Тихоокеанского региона
Ascend Money до банковской лицензии: одобрение Банка Таиланда — это ещё не лицензия
Бангкок. Формирование первых таиландских виртуальных банков расставило политический переключатель, но не создало работающий банк: 19 июня 2025 года Министерство финансов одобрило трёх заявителей, среди которых — ACM Holding Company Limited, «транспортное средство» финтех-компании…

IETF
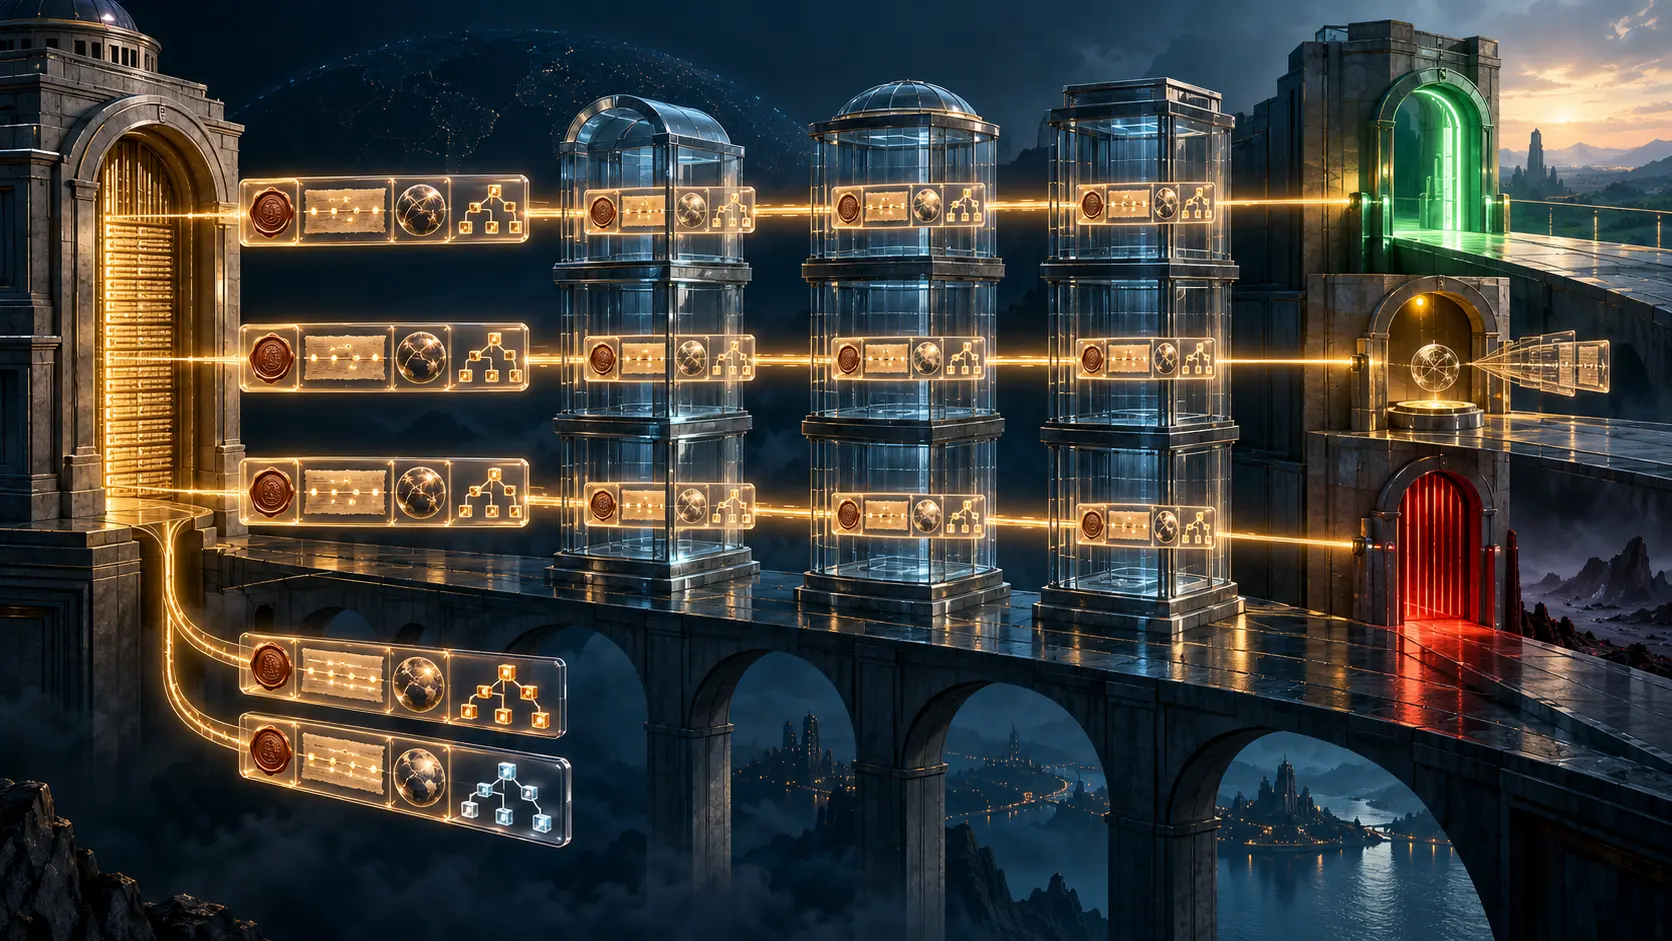
Первый ресурс подтвердил операцию, второй отказал: токены не дали атомарности
Платёжная платформа выдала два короткоживущих токена для одной операции. Сервис списания принял свой токен и зафиксировал деньги. Сервис выдачи услуги отверг другой после более свежей проверки политики. Оба решения были корректны, но единая транзакция распалась на два необратимых…
IETF
Реестры согласовали запись, но не право доверять ей
Две организации получили одну и ту же подписанную карточку агента. Хеши совпали, место в журнале подтвердилось, маршрут отвечал. Одна организация допустила агента, другая отказала. Единым оказался факт записи, а не цена ошибки.

IETF
Сервер ответил 200, а запрос остался в ожидании
Система отправила отмену, получила `200 OK` и закрыла дело. Но сервер авторизации никогда не объявлял, что умеет отзывать коды отсрочки. Позже пришёл callback о завершении исходного процесса. Ответ был корректным: протокол специально не раскрывает, изменилось ли состояние.…
IETF
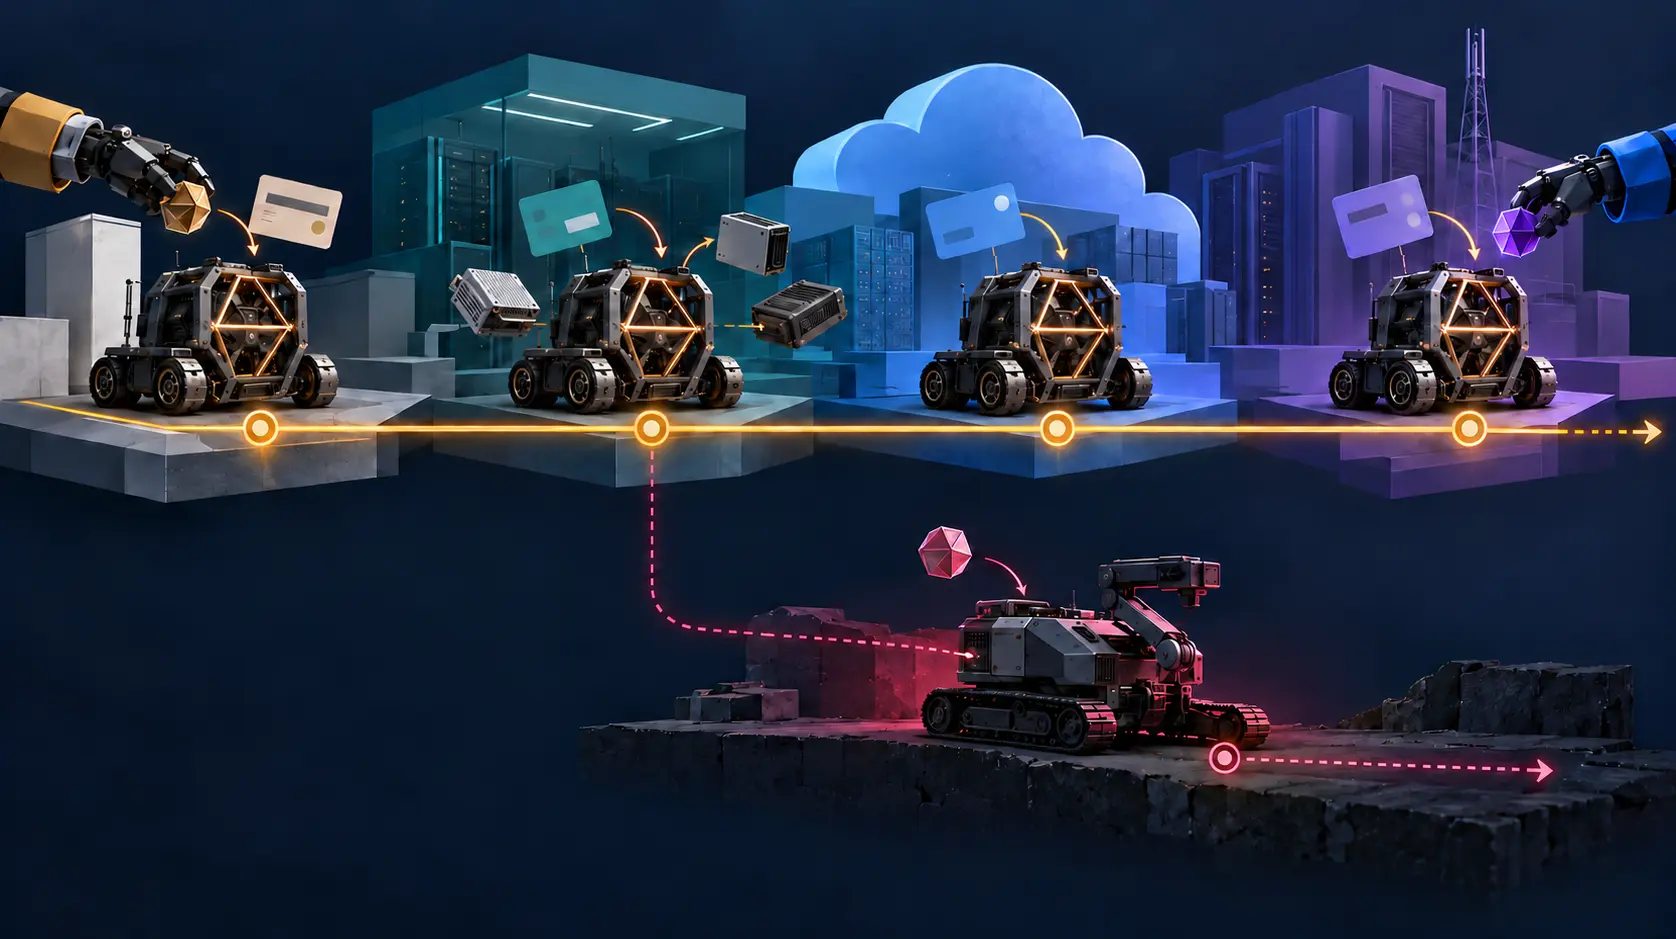
Учётные данные отозвали. Обязательства агента остались.
После компрометации сертификат аннулировали, ключ исключили, а доступ закрыли. Затем система удалила и историю субъекта, будто отзыв способа доказательства отменил прежние действия и обязательства. Защитная мера превратилась в амнистию из-за смешения учётных данных с самим…

IETF
Контейнер проверился. Значение оценки оставалось неподдерживаемым.
Подпись файла была действительной, дайджест совпал, а структура прошла проверку. Но потребитель не знал semantic profile, по которому поле `0.95` связывалось с конкретной метрикой, популяцией и критерием. Контейнер можно было хранить и пересылать. Принимать его вывод как…

IETF
В архиве осталась одна подпись. Историю по ней восстановить не удалось
Система аккуратно сохранила короткий `Signature-Aggregate`, но удалила «вспомогательные» поля. Во время расследования выяснилось, что именно в них находились удостоверения участников, старые пути, параметры запросов и границы преобразований. Криптографический итог сохранился, а…
История
Одноразовый пароль не защищал сеанс: RFC 2444
RFC 2444 определил именованный механизм SASL, через который сетевые протоколы могли использовать одноразовый пароль для аутентификации. Он стандартизировал вход, но не шифровал последующий обмен и не подтверждал клиенту подлинность сервера.

IETF
Две подлинные подписи не ответили, какой комитет действовал
После исполнения проверка нашла обе подписи и тот же отпечаток действия. Но первая подпись относилась к составу до ухода B, а вторая — к составу после вступления D. Архив подтверждал два индивидуальных акта и не мог подтвердить ни одного коллективного решения.
IETF
При разборе инцидента нашлись фраза, клик и время. Подписанного преобразования не нашлось.
После спорной операции журнал подтвердил, что сервер сохранил показанную пользователю фразу, действие подтверждения и отметку времени. Но запись, связывающая эти слова с суммой, получателем и запросом, находилась рядом — за пределами внутренней подписи.

IETF
Журнал сказал «раньше», а эмитент назвал другим предыдущее событие
У восстановления могут быть две последовательности: глобальный порядок регистрации и родословная, которую подписал эмитент. Новый проект Continuity Receipts требует проверять их раздельно — и не заделывать расхождение ради красивой непрерывности.
IETF
Указатель нашёл поле вчера — сегодня он может указывать уже не туда
Хеш связывает версии, JSON Pointer называет место замены, подпись закрепляет заявление редактора. Эта цепочка кажется точной, пока удалённый элемент не сдвинет массив, схема не изменится или новая политика не будет применена под старым идентификатором производной версии. Тогда…

IETF
Три подписи отвечают на три разных вопроса
Политический движок подписал решение. Отправитель подписал HTTP-запрос. Получатель подписал то, что сделал с ним. Если свести эти подписи к одной зелёной отметке, спор снова превращается в два несовместимых журнала. Новый Internet-Draft предлагает не объединять роли, а связать их…
IETF
`allow_unresolved` — это ещё не разрешение
Система понимает, что изменение допустимо только в заданное время и из доверенной сети. Сеть подтверждена, но надёжного текущего времени нет. Механизм возвращает незакрытое условие. Если оркестратор увидит лишь `allow` и запустит действие, полномочие создала не политика, а потеря…

IETF
Пропусков не было. Конец всё равно мог исчезнуть
Аудитор получает квитанции с номерами от нуля до двадцати четырёх. Последний счётчик равен двадцати пяти, все подписи сходятся, количество файлов точное. Это доказывает целостность предъявленного префикса, но не отсутствие скрытого продолжения.
IETF
Заголовок выглядел как токен доступа. Модель полномочий была другой
Повторное использование протокола кажется безопасным, пока знакомая форма не начинает скрывать новое решение о доверии. В свежем проекте DPoP многоразовый Credential занимает место access token. Проверка ключа и запроса остаётся прежней, но право интерпретировать предъявленное…

IETF
Вернулась одна строка. OAuth-грант ещё не был завершён
Для удалённого клиента одна копируемая строка выглядит как конец процедуры. В проекте OOB это лишь аккуратная передача через человека. Обмен кода, решение о доступе и результат сервиса всё ещё требуют собственных подтверждений.
IETF
Булево значение было подписано. Состояние цепочки уже изменилось
Wallet State Attestation 01 превращает наблюдение эмитента в переносимый ответ. Подпись защищает это наблюдение, но не объединяет ссылку на блок, свежесть, финальность, защиту от повтора и решение о доступе.

IETF
Отказ агентскому токену не должен раскрывать сбойное звено делегирования
Получателю токена полезно знать, что повторить запрос с теми же данными бессмысленно. Но подробность о том, какая именно часть цепочки полномочий не прошла проверку, может принадлежать только оператору проверяющей системы.
IETF
Цепочка прошла проверку. У Node ID оставался ещё один барьер
В DTN корректная подпись сертификата не отвечает на последний вопрос об идентичности. Узел должен отдельно доказать, что его конкретный Node ID входит в разрешённое множество, а не только предъявить допустимую цепочку.