
Тема
Цифровая идентичность и удостоверения
В фасете «Тема» значение «Цифровая идентичность и удостоверения» объединяет статьи по конкретной теме или предмету наблюдения. Здесь собраны связанные публикации, источники, участники рынка и последствия для инфраструктуры. Страница помогает сравнить повторяющиеся сигналы, затронутые организации, непрерывность услуг, закупки, конкуренцию, соблюдение требований и вопросы стратегического планирования, а также понять, почему тема важна операторам, заказчикам, инвесторам и специалистам по политике.

IETF
Рукопожатие стало короче, а отсутствующие сертификаты превратились в состояние подготовки
Проект IETF предлагает убрать крупные промежуточные сертификаты из постквантовых EAP-методов на TLS. Байты не исчезают: они переходят в более раннюю загрузку EST, локальный кеш и решение администратора о готовности обеих сторон.

IETF
Подпись агента ещё не сохраняет доказательство его полномочий
Подписанное делегирование может безупречно пройти проверку сегодня и оставить слишком мало данных для независимого аудита через годы. Новый индивидуальный Internet-Draft отделяет происхождение ключа и доказательство времени от самого результата проверки подписи.

IETF
Атрибут приоритета пришёл. Эфир всё ещё приходилось делить
Новый рабочий проект RADEXT позволяет передать через RADIUS право на приоритетную экстренную связь. Но право, принятое сервером доступа, и реально полученная услуга находятся в разных слоях. Между ними остаются устройство, радиопланировщик, дальнейшая сеть и приложение.

Досье
Подпись прошла проверку, право на действие — нет
Один валидатор уже запомнил nonce, а второй никогда его не видел. Одна и та же подписанная команда выглядит новой для одного узла и повторной для другого, хотя криптография в обоих случаях одинакова. Но даже первый приём не отвечает на главный вопрос: вправе ли workload совершить…
IETF
Команда отмены пришла после того, как актив уже сожгли
В SATP Core версии 17 отмена имеет срок действия. До `Commit-Final` локальное состояние ещё можно вернуть; после уничтожения актива в исходной сети подписанное сообщение сохраняет подлинность, но теряет способность восстановить прошлое.

IETF
Ключ ACME сменили. Вчерашнее DNS-разрешение всё ещё действует
Новая редакция постоянной DNS-проверки ACME отделяет ротацию учётных данных от отзыва полномочия. Старый закрытый ключ уже не подпишет запрос, но отпечаток его открытой части может продолжать поддерживать ранее полученную авторизацию.

IETF
Доказательство прошло проверку. Кто теперь отвечает за метку?
Прозрачность ключей способна доказать согласованность ответа каталога с прежней историей. Но она сама не назначает полномочия, доверяющую сторону и обязанность продолжать наблюдение. Именно этот пробел ролей выявила новая проверка IETF.
Досье
`active:true` было истинным тогда. Это не сделало право вечным: RFC 9701
Подпись может оставаться безупречной после того, как оперативное значение ответа исчезло. JWT-интроспекция фиксирует, что сервер авторизации сообщил конкретному ресурсу в конкретный момент; она не останавливает отзыв, истечение срока, изменение scope или локальной политики.

IETF
Сертификат стал меньше. Решение о доверии — нет
Аналитическая справка о Сертификат стал меньше. Решение о доверии — нет объясняет событие, доступные открытые подтверждения, участвующие организации, региональный контекст, рыночные риски и возможные последствия для инфраструктуры. В категории Аналитика: IETF этот сигнал связан с…
IETF
Сертификат охватывал номер. Решение по звонку ещё не принято
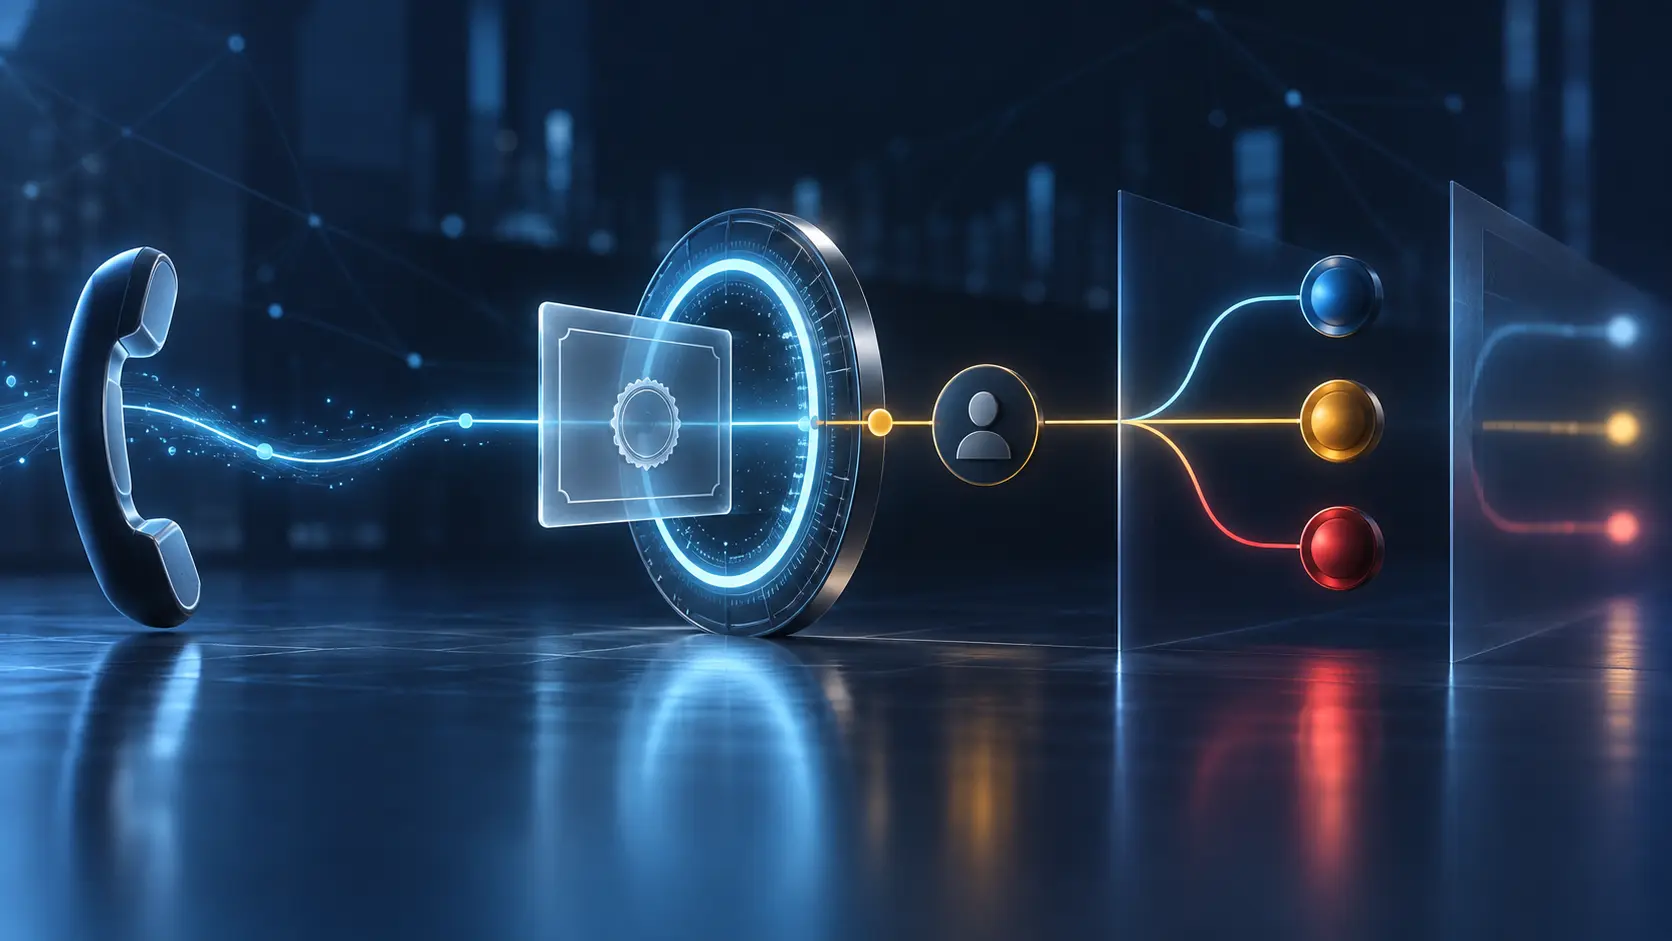
Для динамического набора телефонных номеров общего статуса сертификата недостаточно. Профиль STIR для OCSP уточняет вопрос до одного номера. Тем самым он усиливает доказательство, но не превращает службу статуса в судью намерений звонящего.

Досье
Архив сохранил название SHA3, но переписал доказательство в параметрах
Аналитическая справка о Архив сохранил название SHA3, но переписал доказательство в параметрах объясняет событие, доступные открытые подтверждения, участвующие организации, региональный контекст, рыночные риски и возможные последствия для инфраструктуры. В категории Аналитика…

IETF
Конфликта со стандартами не нашли. Оценки безопасности у заводского ключа всё равно нет
IESG не обнаружила конфликта, который мешал бы публикации таксономии IRTF для установленных производителем ключей и якорей доверия. Это решение о маршруте документа, а не рейтинг пяти методов и не подтверждение тайны ключа на заводе.

IETF
Один получатель расшифровал JWE. Политика получателей всё ещё не была выполнена
JWE для нескольких получателей способен вернуть открытый текст после успеха всего одного пути. Новый профиль HPKE точно описывает этот криптографический результат, но не решает за организацию, кто обязан был получить доступ, какие алгоритмы допустимы и достаточно ли одного…

IETF
После `Commit-Final` отмена уже не спасает: какие доказательства остаются у SATP
Необратимая граница в SATP проходит до последней квитанции. Когда отправляющий шлюз выдал `Commit-Final`, исходный актив уже уничтожен. Поэтому руководителю важно заранее решить, какие записи подтвердят состояние обеих сетей, если финальная стадия пойдёт не по плану.
Досье
Оба журнала сказали «updated». В одном случае встречу отменили, в другом — удалили
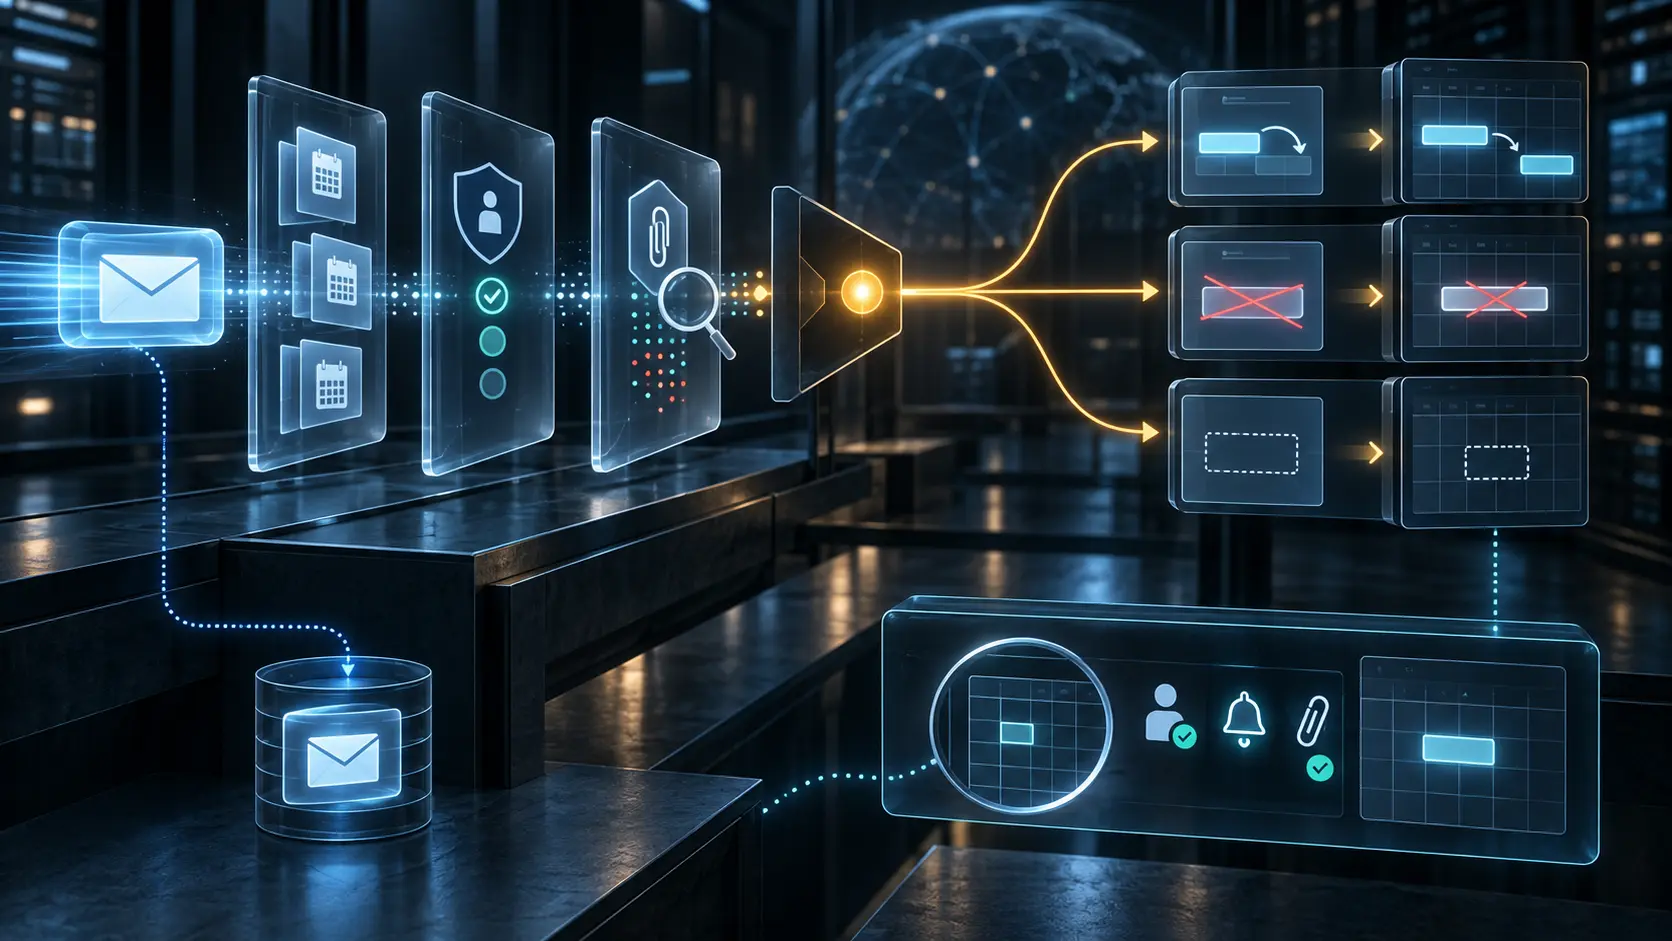
RFC 9671 намеренно объединяет изменение, отмену и удаление календарного объекта в одном результате `updated`. Для сценария Sieve этого достаточно; для управленческого утверждения о конечном состоянии — нет.

Досье
Доступ отозвали на сервере. Офлайн-копия осталась читаемой
RFC 9670 задаёт общую модель совместного доступа JMAP, но её полномочия заканчиваются на живом сервисе. Удалённая запись `shareWith` может закрыть новые операции; она не превращается в приказ уже выгруженным байтам исчезнуть.

Сообщество номерных ресурсов
Настройка 2FA с passkey: инструкция RIPE NCC и след в каталоге
Страница документации RIPE NCC «Setting up 2FA with Passkey» выглядит технической мелочью: несколько шагов в разделе о двухэтапной проверке RIPE NCC Access. Но в ней сходятся три линии: мандат сообщества RIPE на обязательный второй фактор, миграция платформы доступа на Keycloak…
IETF
Сертификат выдан, но доставка ещё не доказана
RFC 9538 позволяет нижестоящей CDN получить сертификат на собственной ключевой паре, не забирая долговременный закрытый ключ у вышестоящей CDN. Это подтверждает делегированную выдачу, но не DNS-маршрут, развёртывание на всех узлах и ответ, увиденный пользователем.

Досье
RFC 9646: сброс устройства показал, почему одного журнала CSR недостаточно
После возврата к заводскому состоянию устройство сохранило выданный для эксплуатации сертификат. Журнал уверял, что CSR когда-то был подписан и одобрен, но не мог ответить, где находился закрытый ключ, как сертификат установили и почему пользовательские данные пережили сброс. RFC…

Досье
RFC 9645: дерево политики не показывает, какой путь TLS-аутентификации сработал
Оператор может предъявить безупречное дерево настроек: сертификат, сырой открытый ключ, PSK для TLS 1.2 и внешний PSK для TLS 1.3. Но одно соединение проходит только по одной ветви — либо использует возобновление, где состав доказательств уже иной. Поэтому список разрешённых…