
Análises
Últimos artigos
As informações mais recentes sobre operadores de infraestrutura, decisões de política, movimentos do mercado e mudanças no poder digital.

IETF
O custo que o retransmissor não guarda
Um componente pode dispensar a memória de cada cliente sem tornar a operação inteira mais simples. No PANA, a volta da mensagem revela onde continuam o trabalho, as decisões e a responsabilidade.

IETF
Um só operador não forma um único domínio de confiança SRv6
Uma aquisição reúne duas redes no mesmo balanço e no mesmo desenho corporativo. Logo aparece a proposta de remover o filtro entre elas: agora seria “tráfego nosso”. O adjetivo mudou; os membros autorizados, as faixas de SID, as chaves e a capacidade real de filtragem talvez não.…

IETF
Jonathan Rosenberg e o estado OPEN que era do serviço, não da pessoa
O ponto verde parece oferecer uma resposta simples: pode chamar. Mas o padrão de presença responde a uma pergunta menor. Um serviço pode estar pronto para aceitar a mensagem enquanto a pessoa está longe do aparelho, concentrada em outra tarefa ou sem qualquer intenção de…
Tendências Institucionais da Europa e Oriente Médio
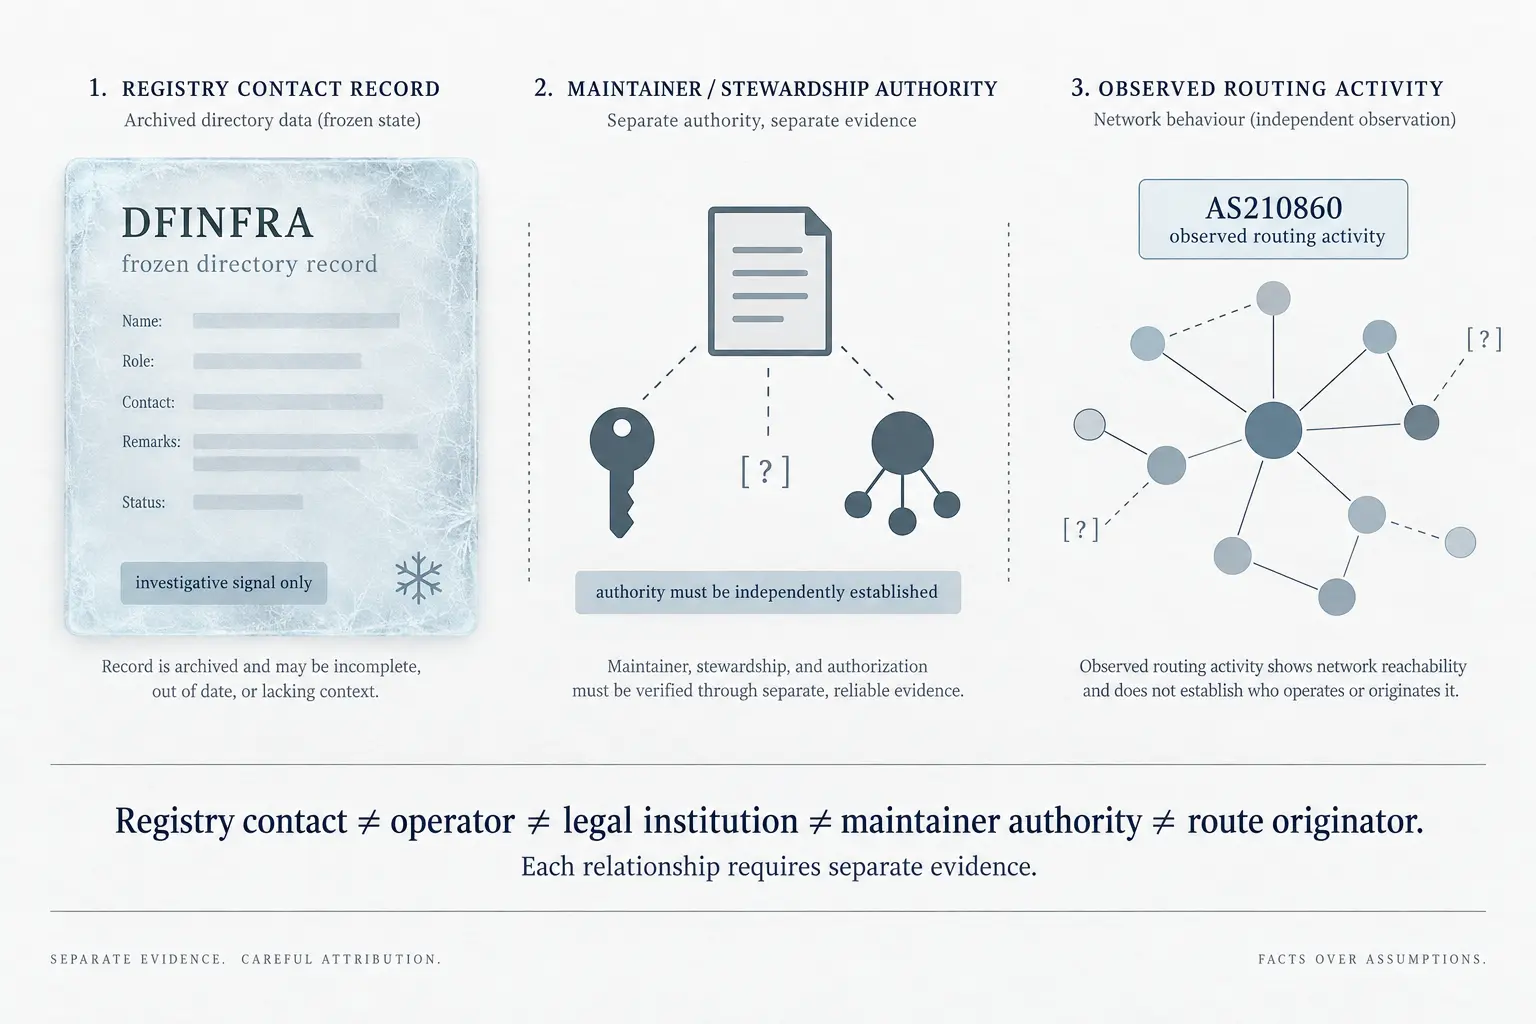
DFINFRA não prova controle operacional sobre o AS210860
Um nome de contato em um registro de recursos de Internet pode ser um sinal útil de mudança institucional, mas não basta para demonstrar titularidade jurídica, autoridade de manutenção ou operação efetiva de uma rede.

História
O arquivo terminou e depois continuou: o limite de membro do gzip
Um arquivo gzip pode receber conteúdo novo sem que seu passado seja refeito. Basta encostar outro membro completo no fim do primeiro. O descompactador percorre as duas unidades e junta as saídas, embora o prefixo antigo permaneça idêntico. RFC 1952 tornou esse limite pequeno uma…

Reportagens
O bloqueio por contato de abuso do LACNIC ficou fora do Manual de Políticas
O manual define o dever, os dois prazos e o momento do descumprimento. A página de ajuda informa que o acesso ao MiLACNIC será bloqueado. Para quem administra recursos numéricos, falta o elo público entre a regra que classifica e o sistema que restringe.

Tendências Institucionais Globais
A autoridade prática do ISC e o que o registro público ainda não permite contestar
O Internet Systems Consortium aparece no registro público por meio de uma combinação incomum de organização, software, infraestrutura e participação: mantém funções associadas ao F-Root, desenvolve e sustenta o BIND e o Kea e apresenta uma estrutura de associação. Essa presença…

IETF
Ler o equipamento não encerra a migração
O caminho antigo pode continuar necessário mesmo quando ninguém mais usa sua tela para acompanhar a rede. A conversão de SMIv2 para YANG definida no RFC 6643 moderniza o acesso de leitura, mas não transfere automaticamente as decisões de escrita, persistência e responsabilidade…

Tendências dos ISPs regionais da Europa e do Oriente Médio
AS210837: a identidade do registro não prova a continuidade da rede
O resumo de inteligência sobre AS210837: a identidade do registro não prova a continuidade da rede explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as possíveis consequências de…

Reportagens
DATAMATIX e AS210973: o que os registros públicos provam — e o que ainda não provam
O resumo de inteligência sobre DATAMATIX e AS210973: o que os registros públicos provam — e o que ainda não provam explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as possíveis…

IETF
Restaurar a fábrica pode apagar o caminho de volta
Um equipamento pode voltar corretamente à configuração original e deixar de ser administrável pelo operador. A RFC 8808 permite que o destino da restauração não esteja disponível para consulta e separa esse processo da garantia de eliminação dos dados.

IETF
Incidente “cleared” não prova qual comando o encerrou
O centro de operações vê um incidente verde. O sistema de chamados ainda o mostra em andamento, e dois controladores enviaram pedidos de resolução durante a mesma janela. A cor informa que a condição mudou; não revela qual pedido foi executado, quem o aprovou nem se a restauração…

História
O centro de chaves sumiu na árvore; a autoridade ficou: RFC 1949
Há uma diferença entre espalhar trabalho e espalhar poder. RFC 1949 tentou tornar a distribuição de chaves multicast escalável fazendo nós já autenticados da árvore atenderem os próximos participantes. A central deixava de montar cada entrega, mas a permissão para entregar o…

IETF
Ben Campbell e a redução de cem por cento que não provou tráfego zero
O valor `OC-Reduction-Percentage: 100` cabe numa única célula de painel e parece encerrar a análise: todo o tráfego teria sido cortado. Nas especificações Diameter das quais Ben Campbell é autor, o número tem função diferente. Ele pede que um nó aplique mitigação a todas as novas…

IETF
O IPv6 entrou em operação, mas o plano antigo continuou decidindo
O 6rd aproveita a rede IPv4 para oferecer IPv6 mais cedo. Essa economia de implantação mantém uma dependência: o endereço antigo participa do tamanho, da duração e do destino futuro dos prefixos entregues aos clientes.

IETF
Um catálogo de capacidades não decide uma assinatura
O orquestrador lê uma resposta elegante: HTTPS, XML ou JSON, TLS 1.2 ou TLS 1.3. O equipamento deixou de ser uma caixa-preta, mas ainda não existe assinatura alguma. Falta escolher a combinação, aplicar a política, autorizar o receptor, obter a aceitação do publicador e comprovar…

História
A senha estava certa uma vez: o RFC 1938 e a verdade que muda ao ser aceita
Uma senha comum parece responder a uma pergunta estática. No RFC 1938, a resposta correta modifica a própria pergunta seguinte. Ao validar uma senha de uso único, o servidor troca o verificador antigo pelo valor que acabou de aceitar. Esse gesto dá resistência a replay, mas…

Reportagens
O teste de failover do RPKI da ARIN deixou aberta a questão das dependências
Uma hora de acesso bloqueado, cinco minutos até a confirmação da redundância e mais quinze até o retorno ao patamar anterior: a ARIN publicou uma sequência operacional rara em precisão. Ela comprova a recuperação no cenário exercitado. Não comprova, sozinha, a independência da…

IETF
A conexão continua; a autorização precisa recomeçar
Reaproveitar uma conexão IMAP pode evitar trabalho repetido de abertura e proteção do canal. Mas a economia depende de encerrar a autoridade do usuário anterior sem encerrar TLS. O comando UNAUTHENTICATE torna explícito o que a conexão nova antes separava por construção.

Reportagens
RIPE Database 1.124.1 corrigiu a seleção do certificado. O “sem evidência de exploração” precisa de limites
RIPE NCC agiu corretamente ao fechar uma vulnerabilidade de autenticação sem aguardar o ciclo rotineiro de testes. Depois da correção, porém, começa outro dever: dizer qual intervalo, qual tráfego e quais históricos foram examinados para sustentar a conclusão pública de que não…