
Organismo de padrões abertos com impacto de implementação em todo o mundo.
Governança / IETF
IETF
As análises de IETF cobrem desenvolvimentos públicos que afetam a infraestrutura da internet, decisões de governança, mercados de conectividade, fluxos de capital digital e risco operacional.
GlobalGovernança de protocolosRisco de interoperabilidade

Processo de protocolo e legitimidade de padrões.
Lacuna entre especificação e implementação entre fornecedores e operadores.
Mudanças importantes nos padrões geralmente afetam sistemas em ciclos de 120d+.
Últimas coberturas
Destaques de IETF
644 artigos
IETF
O ACME pós-quântico perdeu o modo rígido; a chave antiga fica na mão do servidor
Em junho, a proposta tinha uma regra fácil de testar: no perfil estrito, uma assinatura apenas tradicional não passava. A revisão de 28 de outubro apagou esse perfil. Agora, a autoridade que opera o servidor pode escolher os algoritmos aceitos e o prazo de convivência com a…
IETF
O agente executou. O painel só descobriu depois.
Uma ordem de configuração sai do painel e volta como «resultado indeterminado». Horas mais tarde aparece uma prova de que o agente a executou. Apagar a dúvida inicial melhora o gráfico, mas piora a auditoria; mandar a mesma ordem outra vez pode repetir o efeito. A revisão 04 de…
IETF
O rascunho JMAP guarda a cápsula binária. A busca fica do lado de fora.
Um campo pode estar presente no servidor e ser invisível para a busca pelo seu conteúdo. A revisão de 28 de outubro do JMAP Entidade Metadata abre espaço para bytes arbitrários dentro de um objeto de metadados. O servidor os devolve exatamente como recebeu; o filtro textual e o…
IETF
A rota de IA pede crachá BGP. O número continua experimental.
Um novo atributo BGP quer ajudar a distribuir fluxos enormes entre grupos menores de links. O roteador de saída marca a rota com um grupo; o de entrada decide quais portas locais usar. Só que o tipo impresso no desenho, `0x83`, está reservado pela IANA para experimentos. A ideia…
IETF
O subcontratado pode ficar em segredo. O repasse combinado, não.
Uma tarefa passa por agentes de empresas diferentes. O intermediário chama outro agente sem entregar ao cliente a lista completa de parceiros. Pode fazê-lo. Mas, quando a instrução original muda, o elo que ele aceitou cuidar precisa transmitir a mudança. Um rascunho individual…
IETF
O roteador pode juntar as contas. O zero fura a fila.
Uma mesma combinação de atributos BGP pode acompanhar uma multidão de prefixos. Enviá-la inteira a cada atualização de monitoramento é pagar várias vezes pelo mesmo envelope. Uma proposta de 28 de outubro separa o cadastro da combinação da contagem dos prefixos. As contagens…
IETF
Leve seus dados. Deixe as permissões do servidor antigo na portaria.
Sair de um serviço com e-mails, contatos e agenda na bagagem parece uma vitória simples. A caixa chega ao próximo provedor com nomes de arquivos, caminhos e atributos que o sistema de destino pode interpretar de maneira muito concreta. A revisão de 28 de outubro do rascunho…
IETF
A porta registra a saída. O cadastro ainda mostra quem ficou?
Uma equipe revoga o acesso de alguém e recebe uma resposta positiva. Ótimo; agora precisa conferir a lista. É aí que um rascunho individual apresentado à IETF em 28 de outubro encontra a falha incômoda do SCIM: o grupo aceita alterações, mas sua relação de membros pode ser grande…
IETF
A URL continua a mesma. O prazo de validade vem na resposta.
O balcão que atende a cada pedido do zero logo vira fila. Em atestação remota, porém, devolver uma cópia antiga sem olhar o relógio também custa caro. Uma nova seção de um rascunho da IETF mostra a solução proposta para materiais de referência: a pergunta pode ser reaproveitada…
IETF
A RFC 10066 põe várias rotas num caminho PCEP. O nó de entrada pode recusar.
O controlador encontra quatro rotas, mas o equipamento de entrada só instala duas. A nova RFC transforma essa diferença em uma negociação explícita, antes que a palavra “multipath” apareça numa proposta de compra.
IETF
O parecer saiu. O carimbo de “verificado” continua trancado.
Quem recebe uma conclusão pronta costuma ganhar também a pressão para aceitá-la. O documento vem assinado, os anexos têm hashes, o painel acende verde. Uma proposta individual do IETF de 28 de outubro exige que o leitor veja exatamente qual etapa passou e com quais provas que ele…
IETF
Na rede do escritório, cada máquina escreve o próprio crachá de agente
Encontrar um agente sem saber seu endereço é uma boa ideia. Aceitar o crachá que ele mesmo distribui como prova de identidade é outra. Uma proposta recente do IETF aproxima essas duas etapas e deixa claro onde deve ficar a catraca.
IETF
O pacote tem recibo. Quem autorizou apertar o botão?
O sistema de entrega guarda o hash do arquivo e registra o resultado da implantação. O voto decisivo costuma caber numa caixa de aprovação preenchida pelo próprio fluxo. Uma proposta individual de 26 de outubro quer pôr a decisão, a assinatura e o pacote entregue na mesma trilha…
IETF
A máquina passou no exame. Qual das duas máquinas era ela?
Uma medição de software consegue aprovar duas instâncias idênticas de uma carga confidencial. O problema começa quando a rede precisa reconhecer uma delas depois que a chave muda. Uma proposta individual apresentada ao IETF em 28 de outubro põe lado a lado uma chave sustentada…

IETF
Dois donos para o mesmo /64: a chave não resolve a disputa
Uma proposta enviada ao IETF em 27 de outubro quer derivar a sub-rede IPv6 de uma carga de trabalho a partir da chave pública. Dentro de um agregado /48, os bits até o /64 são apenas 16. Uma segunda chave pode chegar ao mesmo resultado em cerca de 2^16 tentativas. Quem arbitra a…
IETF
O agente ganhou uma fila rápida. A permissão ficou na lista
Uma proposta individual apresentada ao IETF em 27 de outubro quer evitar que o usuário aprove cada visita de seu agente pessoal a um serviço. O Agent Authorization Center consulta uma lista de acesso autônomo. O serviço recebe o token, mas o campo que diria se houve aprovação…
IETF
Oblivious CoAP esconde quem enviou. O intermediário ainda pode mandar de novo
Um rascunho enviado ao IETF em 28 de outubro protege a identidade de pequenos clientes CoAP diante do destino. O intermediário não consegue ler a mensagem cifrada, mas consegue copiá-la. Para uma operação com efeito, a pergunta decisiva passa a ser se o servidor sabe que já…
IETF
Tirar a placa DNS do agente não desliga seu cliente OAuth
Uma proposta de outubro para o IETF liga o nome DNS de um agente a um cliente OAuth. O registro público diz onde conferir uma prova recente; quem interrompe a emissão é o servidor de autorização. Apagar o registro pode fazer um novo destinatário deixar de exigir a prova. O…
IETF
Para encontrar um agente, DAWN pede uma capacidade que o cliente ainda não conhece
Um documento apresentado ao IETF em 28 de outubro aponta uma falha de sequência na descoberta de agentes. O cliente conhece a tarefa, mas talvez não conheça o nome da capacidade a consultar. As saídas possíveis distribuem o custo entre consultas repetidas, um catálogo local e um…
IETF
O novo push de RPKI toca a campainha. Os dados vêm na rodada seguinte
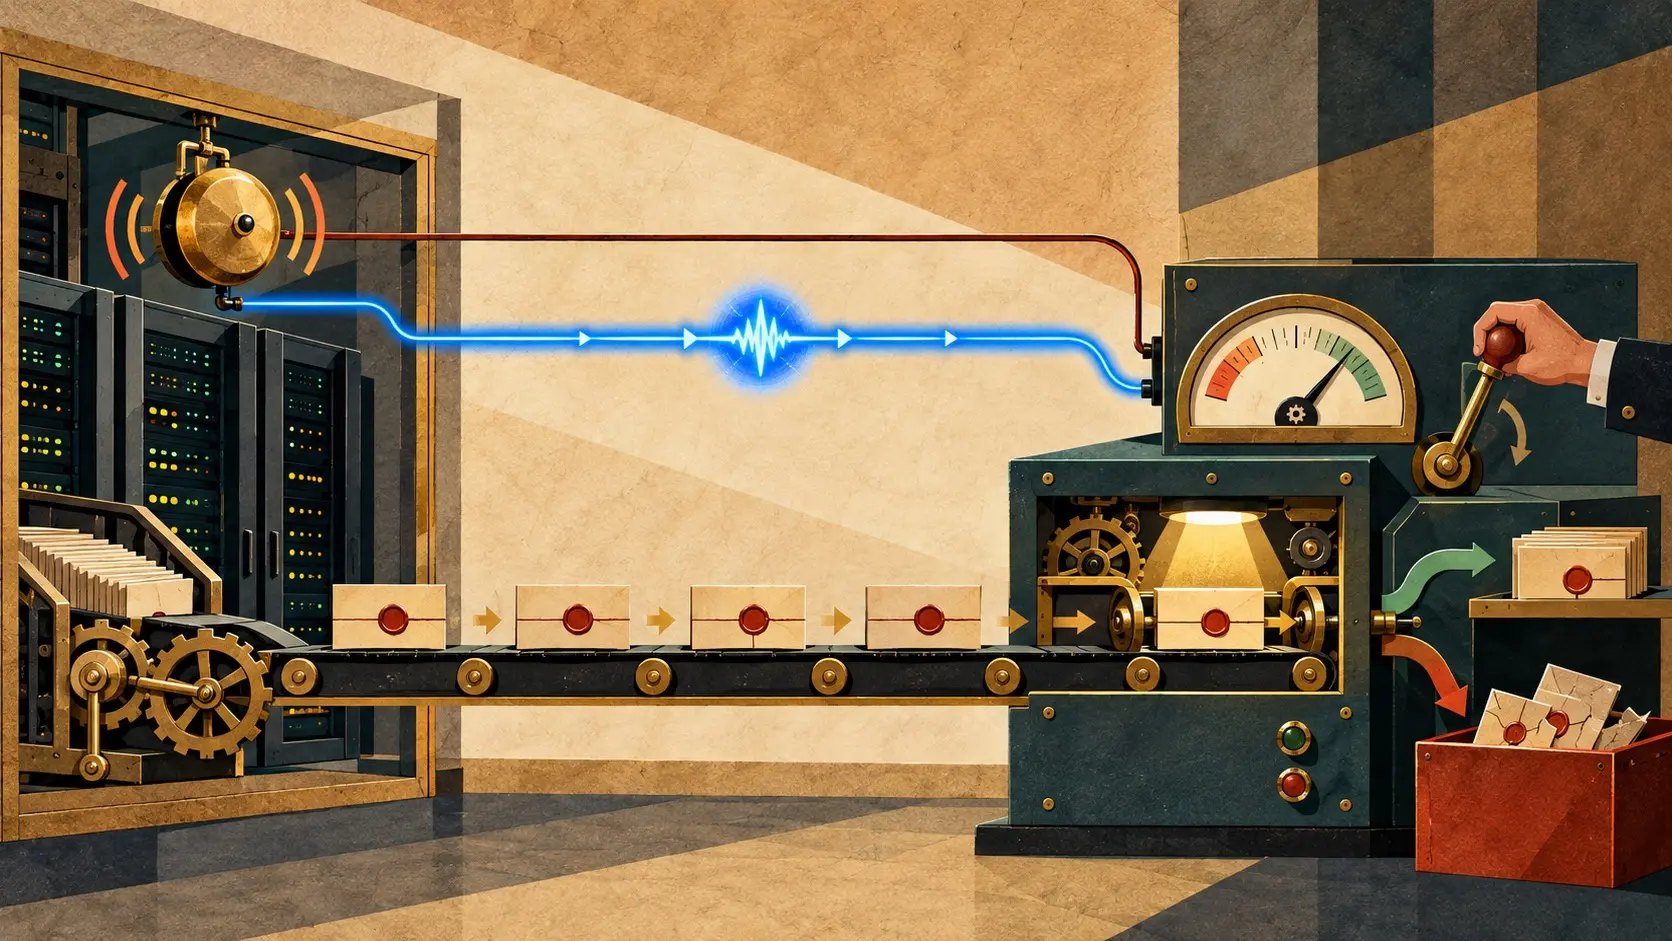
Uma proposta de 28 de outubro quer encurtar o caminho entre uma mudança no RPKI e o roteador. O aviso urgente que ela desenha leva um número de série, sem os objetos alterados. A remessa com dados tem intervalo negociado. A campainha já existia no protocolo; a entrega rápida…
Desbloquear membro
Inteligência de perfil restrito
Faça login para desbloquear os briefings completos de perfil e as seções de análise aprofundada.
Briefing do Strategic Circle
Junte-se para desbloquear briefings estratégicos após fazer login.
Junte-se ao Círculo EstratégicoBriefing da Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance