
Organismo de padrões abertos com impacto de implementação em todo o mundo.
Governança / IETF
IETF
As análises de IETF cobrem desenvolvimentos públicos que afetam a infraestrutura da internet, decisões de governança, mercados de conectividade, fluxos de capital digital e risco operacional.
GlobalGovernança de protocolosRisco de interoperabilidade

Processo de protocolo e legitimidade de padrões.
Lacuna entre especificação e implementação entre fornecedores e operadores.
Mudanças importantes nos padrões geralmente afetam sistemas em ciclos de 120d+.
Últimas coberturas
Destaques de IETF
1.257 artigos

IETF
Uma credencial de carga de trabalho pode durar além da decisão de atestação
O sistema legado recebe uma credencial dentro da validade, confere a assinatura e reconhece a chave. Para ele, a decisão de aceitar está correta. Só que a carga de trabalho, atestada quando estava na Alemanha, já foi migrada para a França. A criptografia continua íntegra; uma…
IETF
Mark Handley e a versão SDP que não atravessa origens
O plantão vê duas descrições de sessão: uma traz 391 como versão na linha `o=`, outra traz 402. O painel colore 402 de verde e descarta a anterior. Só depois alguém percebe que o hostname de origem mudou. Os números pertencem a autores diferentes e nunca formaram uma sequência…

IETF
Uma prova de transparência de chaves não audita quem podia consultar
Uma resposta criptograficamente verificável pode começar com uma decisão que nunca entra no log. No KEYTRANS, a árvore pode provar que uma consulta autorizada recebeu o valor comprometido pelo serviço. Ela não prova por que aquela pessoa pôde perguntar, por que outra foi barrada…

IETF
O fluxo chegou em ordem. O resultado da rede ainda não estava provado
O recibo `<ok/>` costuma aparecer no ponto exato em que uma automação declara vitória. A conexão está de pé, o par foi autenticado e os bytes chegaram na ordem. Só que a pergunta operacional continua aberta: a intenção virou estado aplicado no equipamento e produziu o…

IETF
A descoberta de agentes revela a intenção antes de qualquer escolha
Um agente de compras procura um serviço de inferência hospedado na França, compatível com uma credencial incomum, uma família específica de modelos e início em menos de uma hora. Nenhum fornecedor foi contatado e nenhum agente foi escolhido. Mesmo assim, a consulta já revelou a…

IETF
Um validador RPKI precisa de trilha de auditoria, não só de um cache verde
O operador vê o cache RPKI saudável e toma uma decisão de contingência. Horas depois, uma nova sincronização substitui o estado, o alerta desaparece e ninguém consegue responder quais objetos, ausências e exceções locais sustentaram a decisão anterior. O verde atual confirma o…
IETF
O envelope foi lido. A observação ainda precisa ser provada
`draft-ietf-netconf-notif-envelope-05` permite que metadados de YANG-Push acompanhem a notificação depois do primeiro transporte. Isso melhora a correlação, mas não torna uma mensagem bem formada prova simultânea de identidade, continuidade, tempo, integridade e realidade…

IETF
Uma cadeia de delegação restringe a autoridade, mas não carrega a intenção
“Permitir mais dois níveis” pode ser uma decisão tecnicamente exata e humanamente opaca. O número delimita quantas vezes um cliente poderá voltar a delegar; não revela quais agentes aparecerão, qual tarefa receberão nem que efeito será considerado aceitável. A proposta de…
IETF
Um recibo do local pode ser externo ao emissor e ainda controlado pelo proprietário
A revisão 03 do PSER tornou mais honesta a cadeia de prova para uma atividade física. Ela também registrou um ponto que o próprio recibo não resolve: o serviço de transparência pode ser independente do emissor e, ao mesmo tempo, operado pelo dono do local descrito. A inclusão da…

IETF
A mensagem foi remontada. A telemetria ainda pode estar incompleta
`draft-ietf-netconf-udp-notif-26` dá às notificações YANG de alta frequência um caminho simples e econômico. Mas a simplicidade do transporte não elimina a complexidade da prova: receber e remontar bytes não basta para declarar íntegro o retrato da rede.

IETF
ALLDISPATCH: o ponto de passagem entre debate e trabalho formal na IETF
A sessão IETF-Wide Dispatch não é uma fábrica de padrões. Seu valor está em organizar propostas emergentes e encaminhá-las para o lugar que pode assumir a responsabilidade por adotá-las, revisá-las, publicar um resultado ou encerrá-las.
IETF
A RFC 10041 torna a inalcançabilidade OSPF uma decisão de área
Uma métrica no valor máximo parece um fato local. Na RFC 10041, ela só pode significar “inalcançável” quando todos os roteadores da área anunciam a mesma capacidade. O significado deixa de morar no número e passa a morar no acordo observado.

IETF
A imagem ainda estava sendo codificada quando o primeiro pacote saiu: o limite do RFC 9828
Antecipar o primeiro pacote elimina uma espera específica. Não elimina perda, fila, incompatibilidade, falta de memória, tempo de decodificação nem a varredura da tela. Um indicador sério precisa mostrar onde cada uma dessas etapas terminou.
IETF
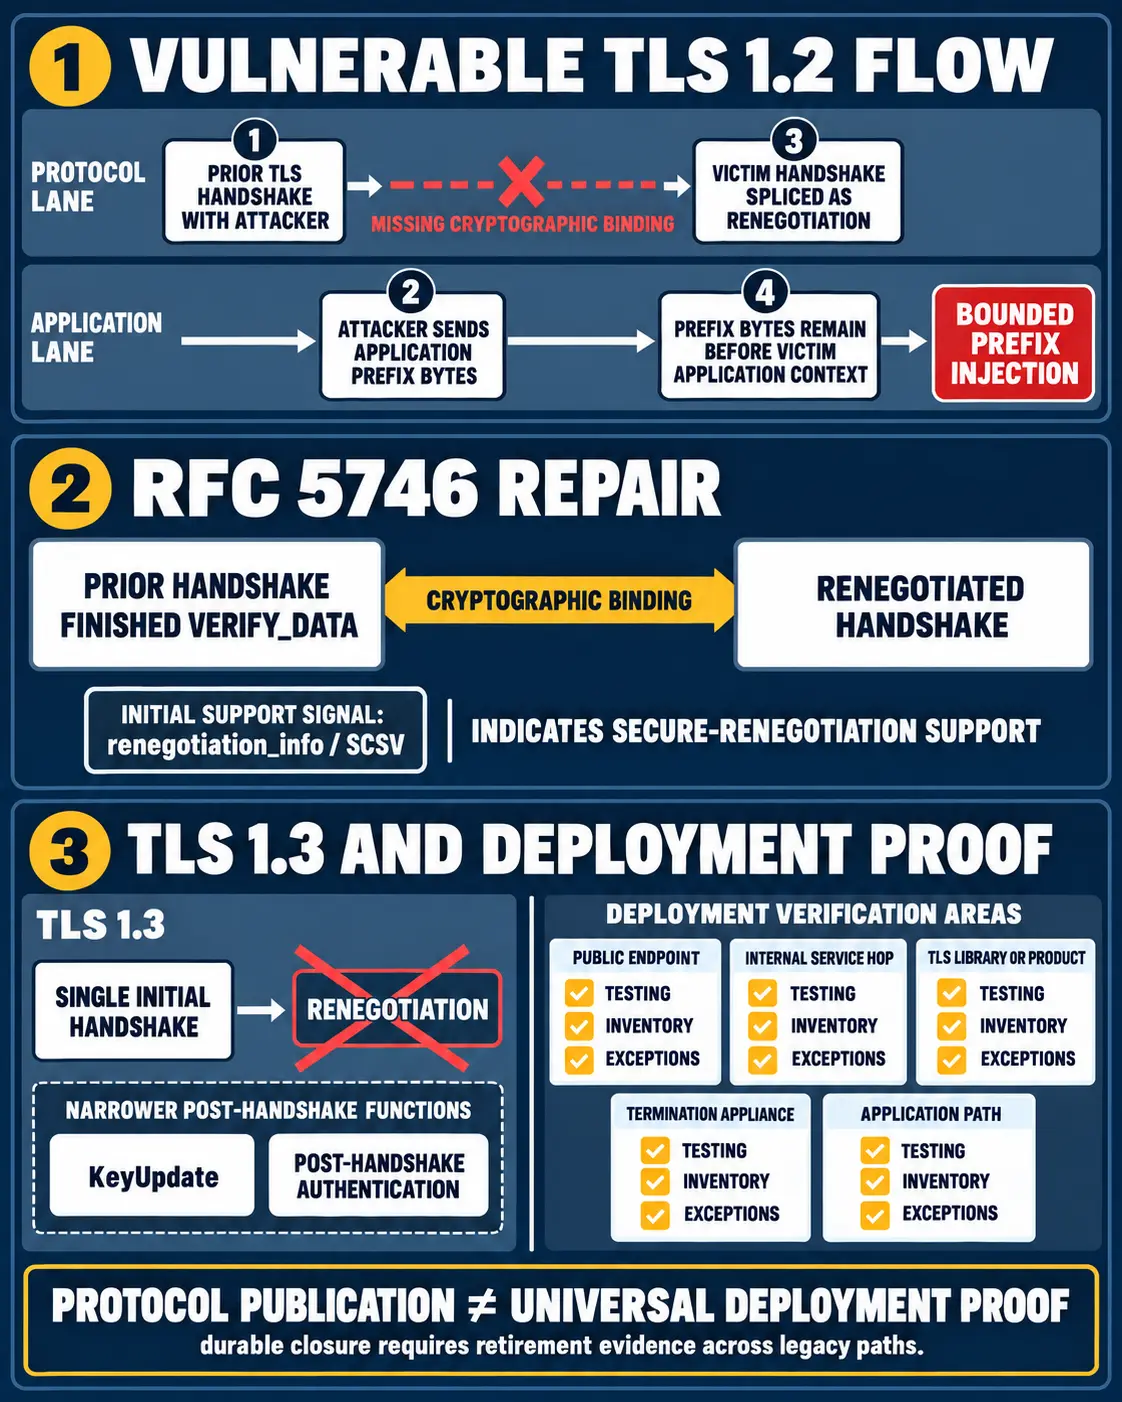
A correção da renegociação TLS consertou o protocolo, não o registro de implantação
A vulnerabilidade de renegociação do TLS foi corrigida no padrão, mas a publicação da correção não demonstra que o comportamento legado desapareceu de todos os endpoints, bibliotecas, appliances e caminhos de aplicação.
IETF
O merge foi limpo; a base talvez não: candidatos privados no NETCONF
`draft-ietf-netconf-privcand-10` oferece a cada cliente um espaço isolado para preparar configuração e regras explícitas para reencontrar `running`. A proposta reduz o risco de levar junto o trabalho inacabado de outro cliente; não faz de um diff vazio ou de um commit aceito uma…
IETF
RFC 10003 torna o transporte CMC uma camada separada de evidência
Um HTTP 200 pode provar que o servidor devolveu uma resposta CMC, mas não que a autoridade certificadora aprovou o pedido. O RFC 10003 organiza o percurso da mensagem; o RFC 10002 organiza o resultado de PKI. Fundir os dois transforma o recibo do mensageiro numa decisão que ele…

IETF
Um novo PDU de MOA pode retirar uma autorização. A ordem de validação ainda falta
A revisão 01 de uma mensagem proposta entre cache RPKI e roteador passou a definir como retirar parte de um conjunto de Mapping Origin Authorizations e quando apagar toda a visão MOA depois de uma falha prolongada de atualização. O texto, porém, entrega a uma especificação futura…

IETF
O transform foi acordado. O replay ainda não tinha sido rejeitado: RFC 9827
A RFC 9827 amplia o Transform Type 5 do IKEv2 para descrever propriedades de números de sequência. O contrato alcança os pacotes de uma SA quando eles entram na rede; não comprova a coordenação do emissor, a política anti-replay do receptor, os pacotes que chegaram nem o descarte…
IETF
RFC 10011 inclui o terminador TLS no perímetro de segurança
Quando um balanceador encerra TLS antes do servidor RESTCONF, a criptografia muda de lugar, mas a obrigação de provar a identidade permanece. RFC 10011 dá forma explícita a essa arquitetura e evita uma conclusão cômoda: o terminador não está fora do sistema de segurança. Ele é…

IETF
Joyce Reynolds e o RFC de números atribuídos que deixou de ser o registro
Uma referência pode continuar perfeitamente estável depois que o fato referido mudou. Ao tornar o RFC 1700 histórico, Joyce Reynolds protegeu a memória daquele documento e, ao mesmo tempo, impediu que ele continuasse passando por fotografia do presente.
Desbloquear membro
Inteligência de perfil restrito
Faça login para desbloquear os briefings completos de perfil e as seções de análise aprofundada.
Briefing do Strategic Circle
Junte-se para desbloquear briefings estratégicos após fazer login.
Junte-se ao Strategic CircleBriefing da Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance