
Resumo
- O
draft-vandemeent-ains-discovery-02retiroutrust_scoreemin_trustdo caminho normativo: evidência e postura de rota podem ser replicadas, mas a avaliação permanece sob a política de cada consumidor. - Assinaturas e provas de inclusão mostram custódia, ordem e integridade do histórico. Elas não provam a titularidade legítima de um nome, a capacidade executável, a autorização ou a adequação atual.
Uma descoberta útil termina com mais perguntas do que respostas. O AINS propõe resolver nomes lógicos de agentes e devolver endpoint, capacidade, identidade referenciada, origem e evidências. Na revisão publicada em 24 de setembro de 2026, o texto reconheceu que esses elementos não podem ser somados num placar universal de confiança.
Trata-se de um Internet-Draft individual com intenção informativa. Não é RFC, não foi adotado por grupo de trabalho e não representa consenso do IETF. As fontes analisadas tampouco demonstram operação em produção. O avanço verificável está no desenho, não numa adoção que ainda não foi comprovada.
A versão -02 separa evidência, postura de rota e avaliação local. Evidência é prova tipada ou referência. Postura descreve o que se observou sobre alcance, frescor, provedor e cobertura. Avaliação local é o resultado de uma política identificada para uma interação. Admissão e efeito permanecem fora da descoberta.
Essa distinção impede que um fato mude de categoria durante a replicação. Publicar um nonce numa conta prova controle momentâneo da conta, não identidade durável. Uma rota alcançável não é consentimento. Uma assinatura válida não demonstra que a capacidade anunciada funciona. Um registro favorável não autoriza o próximo ato.
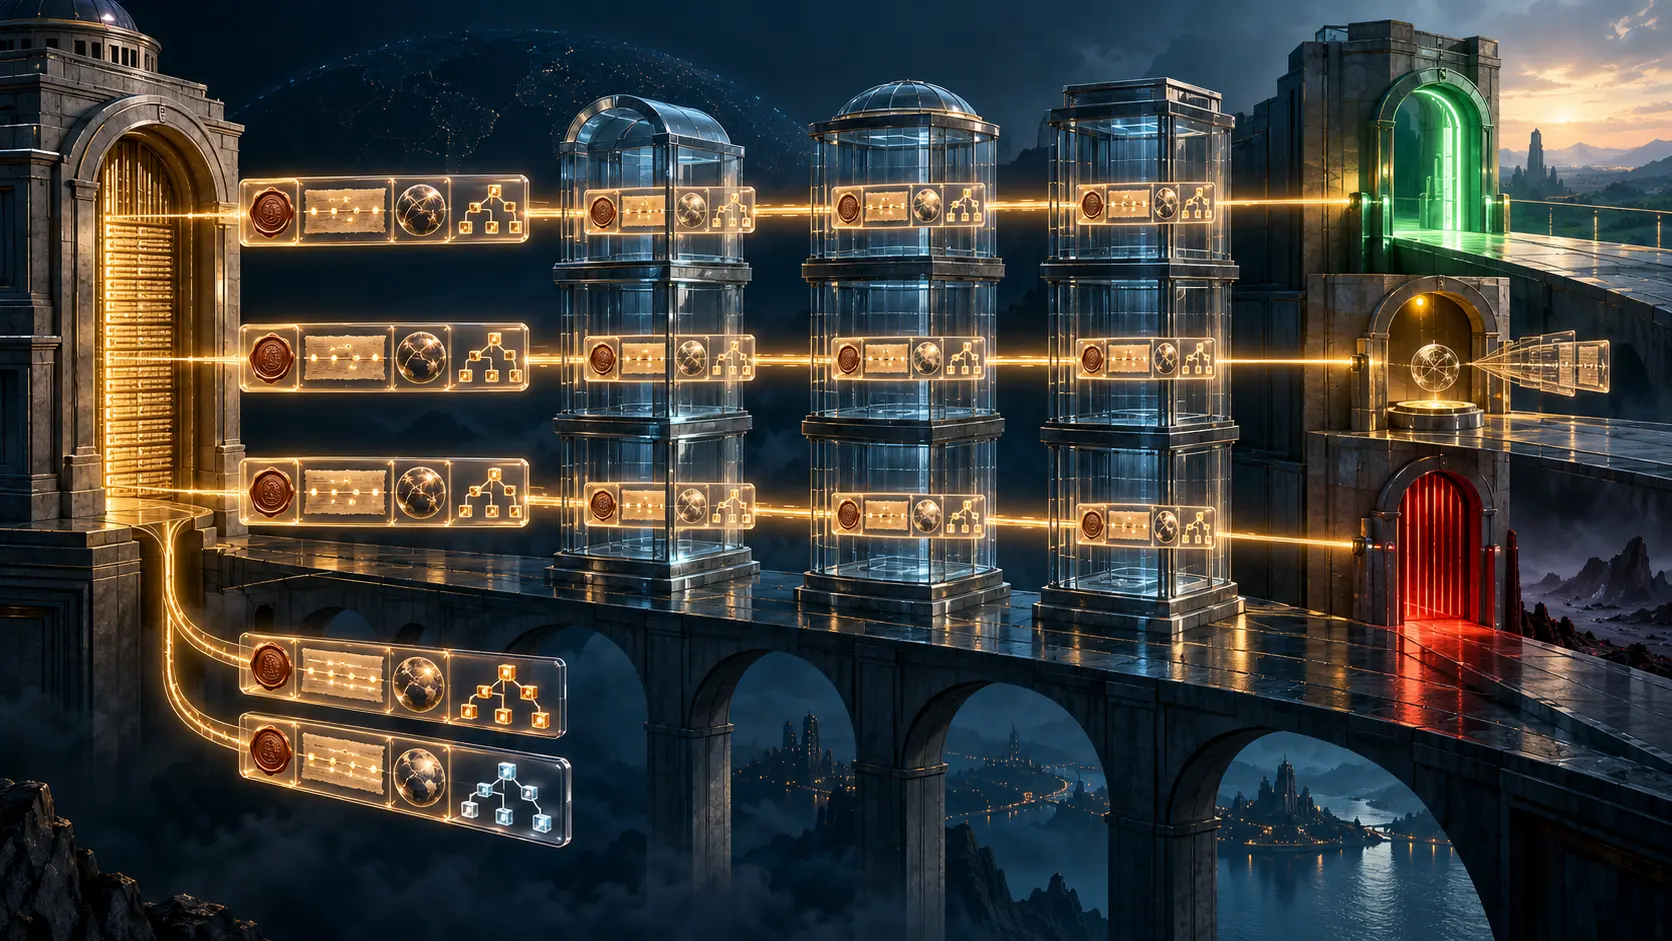
O modelo federado mantém um log assinado e somente anexável em cada origem. Réplicas verificam assinaturas, rejeitam sequências que não avançam e preservam metadados de origem. Provas Merkle opcionais podem mostrar que uma mutação entrou no histórico comprometido e que o passado não foi reescrito.
Isso é uma prova de custódia. RFC 9162 oferece a analogia correta: transparência torna inclusão, consistência e desvio do log observáveis, mas não transforma toda entrada em verdade. RFC 9421 também exige que o verificador decida se chave, algoritmo, componentes assinados, frescor e proteção contra replay servem ao contexto. A assinatura resolve uma pergunta matemática; a política resolve a consequência.
O conflito de nomes revela o limite. Se origens diferentes reivindicam o mesmo nome, o AINS conserva o registered_at mais antigo, registra o evento e impede sobrescrita silenciosa. Réplicas convergem, mas propriedade não é julgada. Um invasor também pode ter chegado primeiro. Reserva entre registros continua fora do escopo.
Logo, a interface deve mostrar a colisão e a regra que escolheu a projeção ativa. Pintar o vencedor de “verificado” converteria um desempate cronológico em legitimidade institucional.
A chamada verificação multicanal requer pelo menos um canal externo. Um canal não é múltiplo, e demonstrar controle de rede social, repositório ou domínio não estabelece mandato organizacional. Canais adicionais podem elevar a confiança de uma política local; não concedem permissão por conta própria.
É correto que uma instituição financeira e uma comunidade aberta cheguem a decisões distintas com o mesmo conjunto de evidências. A responsabilidade está em identificar política, versão, entradas, alcance e momento. Um número portátil esconderia as razões e permitiria que a opinião do primeiro registro fosse lavada como fato.
As comparações do próprio draft também precisam de auditoria. O apêndice diz que A2A não tem verificação criptográfica, mas a especificação oficial atual permite Agent Cards assinados com JWS, define canonicalização e recomenda verificar uma assinatura antes de confiar. AINS pode oferecer outro modelo federado sem negar controles que já existem ao lado.
Rótulos como core, verified, sandbox e reserved continuam perigosos. Embora o texto diga que não concedem autoridade, produtos podem tratá-los como classe social. O teste real é permitir que o consumidor ignore o rótulo, revalide a evidência e troque seu avaliador sem perder a resolução.
Privacidade cobra uma conta posterior. O registro público pode expor endpoint, competência, rota e referências históricas. Depois de replicado, o dado deixa o controle exclusivo da origem. Um tombstone registra a retirada, mas não apaga cópias exportadas. Referências, retenção, descoberta de réplicas, cache e divulgação seletiva precisam ser definidos antes da primeira publicação.
A disciplina de Lu Heng mantém a camada comum fina: sintaxe, validade determinística, assinatura de origem, formato portátil e conflito visível. Aptidão, risco, permissão comercial e adoção continuam locais. O registro documenta realidade; não a cria por decreto.
Para operar, guarde seis recibos: resposta de descoberta, posição e frescor no log, verificação de cada evidência, observação de rota, política e decisão local, e depois admissão, execução e resultado. Se um painel os comprimir em “confiança”, a revisão voltará ao erro que tentou remover.
Fontes
- https://a2a-protocol.org/latest/specification/
- https://datatracker.ietf.org/doc/draft-vandemeent-ains-discovery/
- https://datatracker.ietf.org/doc/draft-vandemeent-ains-discovery/history/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://www.ietf.org/archive/id/draft-vandemeent-ains-discovery-02.txt
- https://www.ietf.org/archive/id/draft-vandemeent-jis-identity-02.txt
- https://www.ietf.org/archive/id/draft-vandemeent-rvp-continuous-verification-02.txt
- https://www.ietf.org/archive/id/draft-vandemeent-tibet-provenance-02.txt
- https://www.ietf.org/archive/id/draft-vandemeent-upip-process-integrity-02.txt
- https://www.rfc-editor.org/rfc/rfc1035.txt
- https://www.rfc-editor.org/rfc/rfc2119.txt
- https://www.rfc-editor.org/rfc/rfc6763.txt
- https://www.rfc-editor.org/rfc/rfc8174.txt
- https://www.rfc-editor.org/rfc/rfc8259.txt
- https://www.rfc-editor.org/rfc/rfc8446.txt
- https://www.rfc-editor.org/rfc/rfc9110.txt
- https://www.rfc-editor.org/rfc/rfc9162.txt
- https://www.rfc-editor.org/rfc/rfc9421.txt
- https://www.w3.org/TR/did-core/
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance