
Resumo
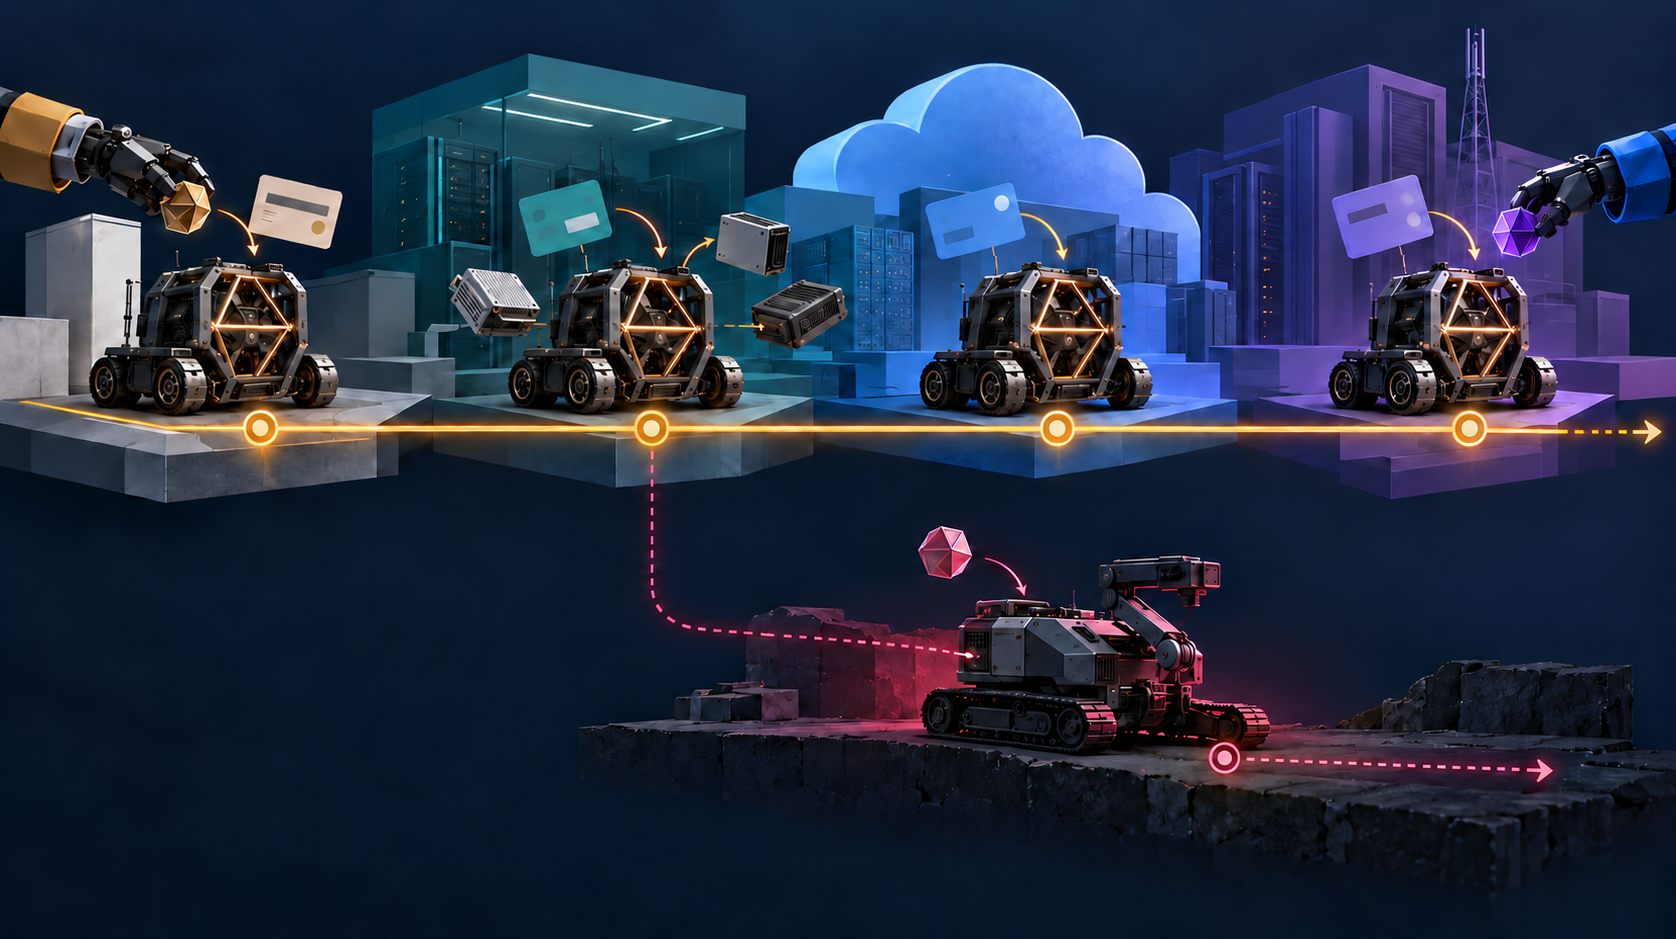
draft-drake-agent-identity-problem-statement-00descreve a lacuna entre a entidade autônoma que continua e os artefatos substituíveis usados para hospedá-la, nomeá-la, autenticá-la ou operá-la.- A criptografia demonstra continuidade de controle sobre âncoras, mas não observa sozinha se o referente real permaneceu o mesmo; migração legítima e transferência disfarçada podem deixar a mesma trilha.
- Continuidade do sujeito, mudança de controle, validade da credencial, autoridade do operador e conduta exigem registros separados.
Dois eventos que o painel inverteu
Trocar de provedor pode preservar a mesma entidade e o mesmo operador. Trocar de operador pode preservar a entidade e o hardware, mas mudar quem tem autoridade para dirigi-la. Quando o identificador técnico incorpora provedor ou operador, uma propriedade mutável passa a decidir a biografia inteira.
A revisão 00 de Identity for Autonomous Agents and Robots chama de continuity gap a falha de manter a associação com a mesma entidade quando chaves, contas, máquinas, provedores ou operadores mudam — e também quando esses artefatos permanecem, mas a entidade muda. O termo identity0 é uma proposta do autor para o referente persistente, não uma terminologia de consenso.
O documento é um Internet-Draft individual ativo com objetivo Informational. Não é RFC nem produto de grupo de trabalho e não define protocolo. Cinco drafts companheiros propõem registro AIRS, EPP, resolução RDAP, uso de atestação e governança. São propostas individuais do mesmo autor, que informa operar uma implementação de referência. O diagnóstico não valida automaticamente a arquitetura.
Responsabilidade não nasce da quantidade de processos
Um orquestrador pode criar dezenas de trabalhadores efêmeros para um único objetivo. O limite relevante é o menor ator cujas ações, obrigações e reputação precisam continuar distinguíveis. Uma instância temporária pode operar sob a identidade da entidade principal; um robô físico pode precisar de histórico individual por razões de seguro, recall e segurança.
Conta, IP, cookie, volume, aparência ou estilo de mensagem são sinais de contexto e comportamento. Não provam qual entidade persistente agiu. Se viram identidade, um agente foge do passado trocando o sinal, ou um terceiro recebe consequências porque compartilha o mesmo sinal.
A âncora sustenta a prova, não substitui o sujeito
Uma âncora de hardware protege chave e pode elevar o custo de criar identidades de alta garantia. O identificador nomeia; a credencial leva atributos e expira; a autenticação verifica uma apresentação; o operador é relação mutável; a autorização delimita ações; a reputação avalia conduta.
RFC 9334 separa evidência de atestação, avaliação e decisão da parte confiante. WebAuthn e NIST SP 800-63-4 organizam ciclo de autenticadores e credenciais. Esses mecanismos podem ser rigorosos sem decidir se o agente foi vendido, dividido ou reatribuído fora do protocolo.
Revogar uma credencial precisa encerrar aquele meio de prova, não apagar o sujeito de obrigações anteriores. Da mesma forma, manter uma conta após uma venda não deve transferir confiança acumulada.
O mesmo transcript para duas realidades
O limite central do draft é franco: não transferibilidade é uma regra sobre aquilo que a identidade denota, não uma propriedade que a criptografia consegue impor sozinha.
Na migração legítima, uma âncora antiga autoriza a nova. Numa venda encoberta, vendedor e comprador cooperam e produzem a mesma sequência. A cadeia mostra continuidade do controle, não a identidade real de quem o exerce.
Por isso são necessários recibos distintos para o sujeito alegado, entrada e retirada de âncoras, estado das credenciais, intervalo de autoridade do operador e evidência de conduta. Contrato, governança e política da parte confiante tratam o risco de transferência. “Mesmo agente verificado” não pode esconder que parte da conclusão é governada, e não observada criptograficamente.
Escassez, roubo e privacidade
O draft sugere âncoras escassas para uma camada resistente a Sybil e garantia menor, claramente marcada, para entidades só de software. A pesquisa original sobre Sybil mostra o problema geral de um participante apresentar muitas identidades. Escassez dificulta fabricação em massa; resistência à extração dificulta roubo de credencial. São controles diferentes.
Nenhum prova segurança de comportamento, competência ou autorização. Uma chave não exportável pode autenticar com força um agente perigoso ou comandado por operador sem autoridade.
Identidade persistente também é um correlacionador forte. RFC 6973 lembra a importância de contextos para a privacidade humana. Como agentes representam pessoas e organizações, atributos separados e divulgação seletiva continuam necessários. Continuidade não exige um identificador público universal em toda interação.
A prova vem dos casos negativos
Na leitura de Heng Lu, âncora, entidade, nome, credencial, operador, autoridade, ação e resultado são camadas de realidade diferentes. A especificação inicial mínima deve coordenar apenas continuidade, unicidade, prova de controle e transições essenciais. Função, jurisdição, capacidade, reputação e comportamento ficam acima.
Primazia do código executável significa testar implementações independentes e versionadas: rotação, aposentadoria sem reutilização, recuperação, conflito entre sucessores e preservação de histórico. Um registro bem descrito e uma constituição extensa ainda são evidência simbólica se esses casos não foram observados.
O draft WIMSE citado trata credenciais de agentes ligadas a autoridade organizacional, mas expirou em 1º de setembro de 2026. Outro draft de requisitos de ID também expirou. Os requisitos agentic atuais cobrem autenticação e descoberta. Nada disso comprova que o referente durável já esteja resolvido.
Fontes e limites
- https://datatracker.ietf.org/doc/draft-drake-agent-identity-problem-statement/
- https://datatracker.ietf.org/doc/draft-drake-agent-identity-problem-statement/history/
- https://www.ietf.org/archive/id/draft-drake-agent-identity-problem-statement-00.txt
- https://datatracker.ietf.org/doc/html/draft-drake-agent-identity-registry-04
- https://datatracker.ietf.org/doc/html/draft-drake-agent-identity-epp-00
- https://datatracker.ietf.org/doc/html/draft-drake-agent-identity-resolution-00
- https://datatracker.ietf.org/doc/html/draft-drake-email-hardware-attestation-02
- https://datatracker.ietf.org/doc/html/draft-drake-agent-identity-governance-00
- https://datatracker.ietf.org/doc/html/draft-ni-wimse-ai-agent-identity-02
- https://datatracker.ietf.org/doc/html/draft-agentic-ai-usecases-requirements-02
- https://datatracker.ietf.org/doc/html/draft-yl-agent-id-requirements-00
- https://www.rfc-editor.org/rfc/rfc4949.txt
- https://www.rfc-editor.org/rfc/rfc6973.txt
- https://www.rfc-editor.org/rfc/rfc9334.txt
- https://www.w3.org/TR/webauthn-3/
- https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-63-4.pdf
- https://www.microsoft.com/en-us/research/wp-content/uploads/2002/01/IPTPS2002.pdf
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
As fontes foram congeladas em 30 de setembro de 2026, horário de Xangai. A revisão 00 é um Internet-Draft individual ativo com objetivo Informational, não um RFC. Os cinco textos AIRS também são propostas individuais, sem consenso IETF ou implantação comprovada. As versões WIMSE e draft-yl citadas estavam expiradas. A aplicação da doutrina de Heng Lu é análise de Daniel Kade.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance