Resumo
draft-ietf-v6ops-framework-md-ipv6only-underlay-28propõe tradução IPv4/IPv6 sem estado nas bordas de um underlay IPv6-only multi-AS, orientada por regras distribuídas.- O acordo que permite uma regra padrão não prova a completude da tabela IPv4 do egresso, a convergência do MR-DB, a retirada do estado antigo ou o resultado do serviço.
- O recibo precisa juntar autoridade, regra autenticada, importação local, rota recursiva, tradução, visão IPv4 do egresso, retorno e aplicação.
Dois operadores assinam um acordo para usar um PE como saída padrão. Quando uma regra específica falta, 0.0.0.0/0 mantém os pacotes em movimento. Dias depois, descobre-se que o PE não possuía uma visão IPv4 completa para parte do tráfego atraído. O contrato autorizou o fallback; não fabricou a rota ausente.
A revisão 28, a página no Datatracker, o histórico e o registro atual mostram um Internet-Draft informativo do V6OPS, de 28 de setembro de 2026, em IESG Evaluation. Não é RFC, protocolo de distribuição concluído nem evidência de implantação.
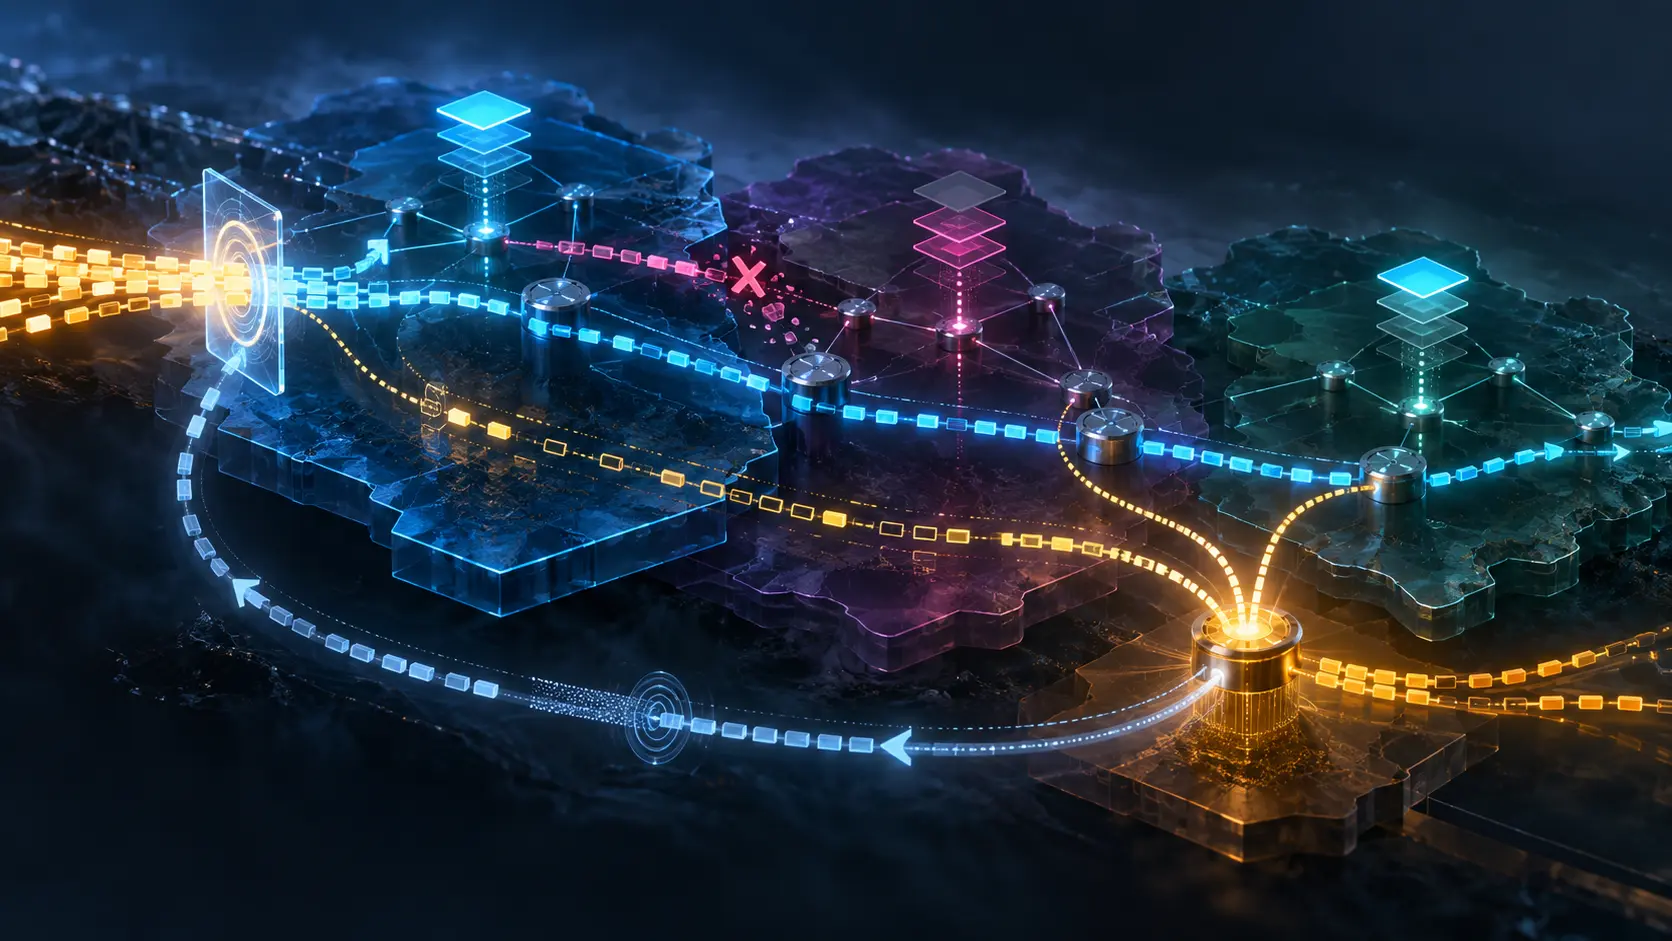
O PE de entrada faz longest-prefix match do destino IPv4 em seu MR-DB. A regra fornece o Pref6(PE) do egresso e o Conversion Type. O endereço é construído conforme o RFC 6052, e cabeçalhos/ICMP são convertidos conforme o RFC 7915. O núcleo encaminha IPv6; o egresso recupera IPv4.
Não há tabela de sessão por fluxo. Ainda há estado institucional e de controle: acordos bilaterais, alocação de prefixos, escopo IPv4 autorizado, versões, política de importação, rotas e filtros. O documento assume confiança anterior, regras ICMP coordenadas e PEs de entrada confiáveis. O domínio limitado do RFC 8799 descreve a fronteira, não prova sua aplicação.
Um PE só pode originar regras específicas para blocos dos quais é egresso autoritativo ou agregador. Rotas externas de trânsito não podem ser reapresentadas como autoridade própria. O mecanismo de distribuição deve preservar campos, limitar escopo, autenticar origem e rejeitar vínculos fora da autorização.
Autenticação prova quem afirmou. Não prova controle atual do bloco, implementação do modo, importação uniforme ou disponibilidade. Cada receptor precisa registrar sua própria decisão de importação. E Pref6 deve resolver recursivamente até o PE originador correto; se a rota some, a regra deve ser retirada ou desativada.
Logo, MR-DB e FIB são recibos distintos. Bases iguais podem apontar para next hops diferentes. Uma regra correta pode executar uma rota errada. A observação deve ocorrer no PE que decidirá o pacote.
A regra padrão converte falta de especificidade em ação. Ela reduz descarte imediato, mas concentra risco e esconde falha de distribuição. O draft exige acordo explícito antes de propagá-la entre administrações. Contadores altos no default devem disparar investigação, não comemoração automática de resiliência.
Após a saída restaurar IPv4, o pacote não carrega marca de passagem anterior. Se a melhor rota IPv4 volta a outro PE participante, ele é mapeado de novo. TTL apenas limita o ciclo. A saída precisa de visão IPv4 completa e política de não reentrada.
Retirada também tem fases: parar novas conversões imediatamente, talvez permitir segundos aos pacotes já encaminhados, então usar default ou descartar. Origem, distribuição, MR-DB, FIB e encaminhamento em curso podem divergir. Sem versão, horário efetivo e motivo, a auditoria posterior não sabe qual estado autorizou cada pacote.
No egresso, a fonte deve usar prefixo de entrada autorizado, IPv4 embutido coerente e rede participante esperada. O RFC 2827 dá a disciplina anti-spoofing. Passar não prova entitlement nem entrega.
MTU e ICMP permanecem independentes. A tradução aumenta cabeçalho; políticas entre operadores podem bloquear Packet Too Big e criar black hole PMTUD. O RFC 6791 ajuda com a fonte do erro convertido, não com sua travessia contratual.
Os limites de trabalhos anteriores explicam o novo foco: RFC 6992 trata um cenário OSPFv3 de um AS; RFC 8950 anuncia NLRI IPv4 com next hop IPv6; RFC 5565 registra limites multi-AS do Softwire Mesh. RFC 8585 e RFC 9313 tratam IPv4aaS de acesso, não um MR-DB entre operadores.
O recibo operacional junta acordo, fronteira, escopo IPv4, Pref6, regra autenticada, importação, versão local, recursão, validação de fonte, contadores, retirada, default, não reentrada, retorno e aplicação.
As camadas da realidade separam contrato, afirmação, instalação e resultado. A especificação inicial mínima limita o contrato comum ao verificável. A primazia do código em execução põe peso final em versões, rotas, contadores, erros e resultados observados.
Fontes
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance