요약
- 라우트 기반 VPN은 호스트에 터널을 향하는 기본 라우트를 설치한다. DHCP 옵션 121은 로컬 네트워크의 서버가 구체적 프리픽스를 가진 라우트를 건넬 수 있게 하고, 더 긴 프리픽스가 이긴다. 연구진의 시험에서 제어 채널은 살아 있었고 킬 스위치는 작동하지 않았다.
- CVE-2024-3661은 한 공급자의 결함을 뜻하지 않는다. CNA의 영향 선언은 IETF DHCP 버전 0을 지목하고, NVD는 강화된 구성 목록에서 상용 클라이언트 일곱 계열을 열거하며, 연구진은 그보다 넓은 범위를 말한다. 서로 바꿔 읽을 수 없는 세 가지 범위 진술이다.
- Leviathan Security Group, Inc.의 가장 강한 권고는 계층이 하나 위에 있다. network namespace이며, Linux의 namespace는 인터페이스와 라우팅 테이블을 분리하므로 완전한 수정이라고 서술된다. 이 글에서 공급자 공지는 읽지 않았기에, 지명된 어떤 제품이 오늘 옵션 121 라우트를 거부한다고 단정하지 않는다.
이 아카이브에는 TunnelVision, DHCP 옵션 121 라우트 주입, CVE-2024-3661, 이 공개 자체를 다룬 기사가 없었다. 축자 검색 한 번이 0행을 돌려주었고, 그 공백은 가정이 아니라 측정된 것이다. 아래 내용은 열어볼 수 있었던 문서에서만 나온다. 원문 공개, CVE 기록, NVD 기록, 그리고 문제의 DHCP 옵션을 정의한 RFC다.
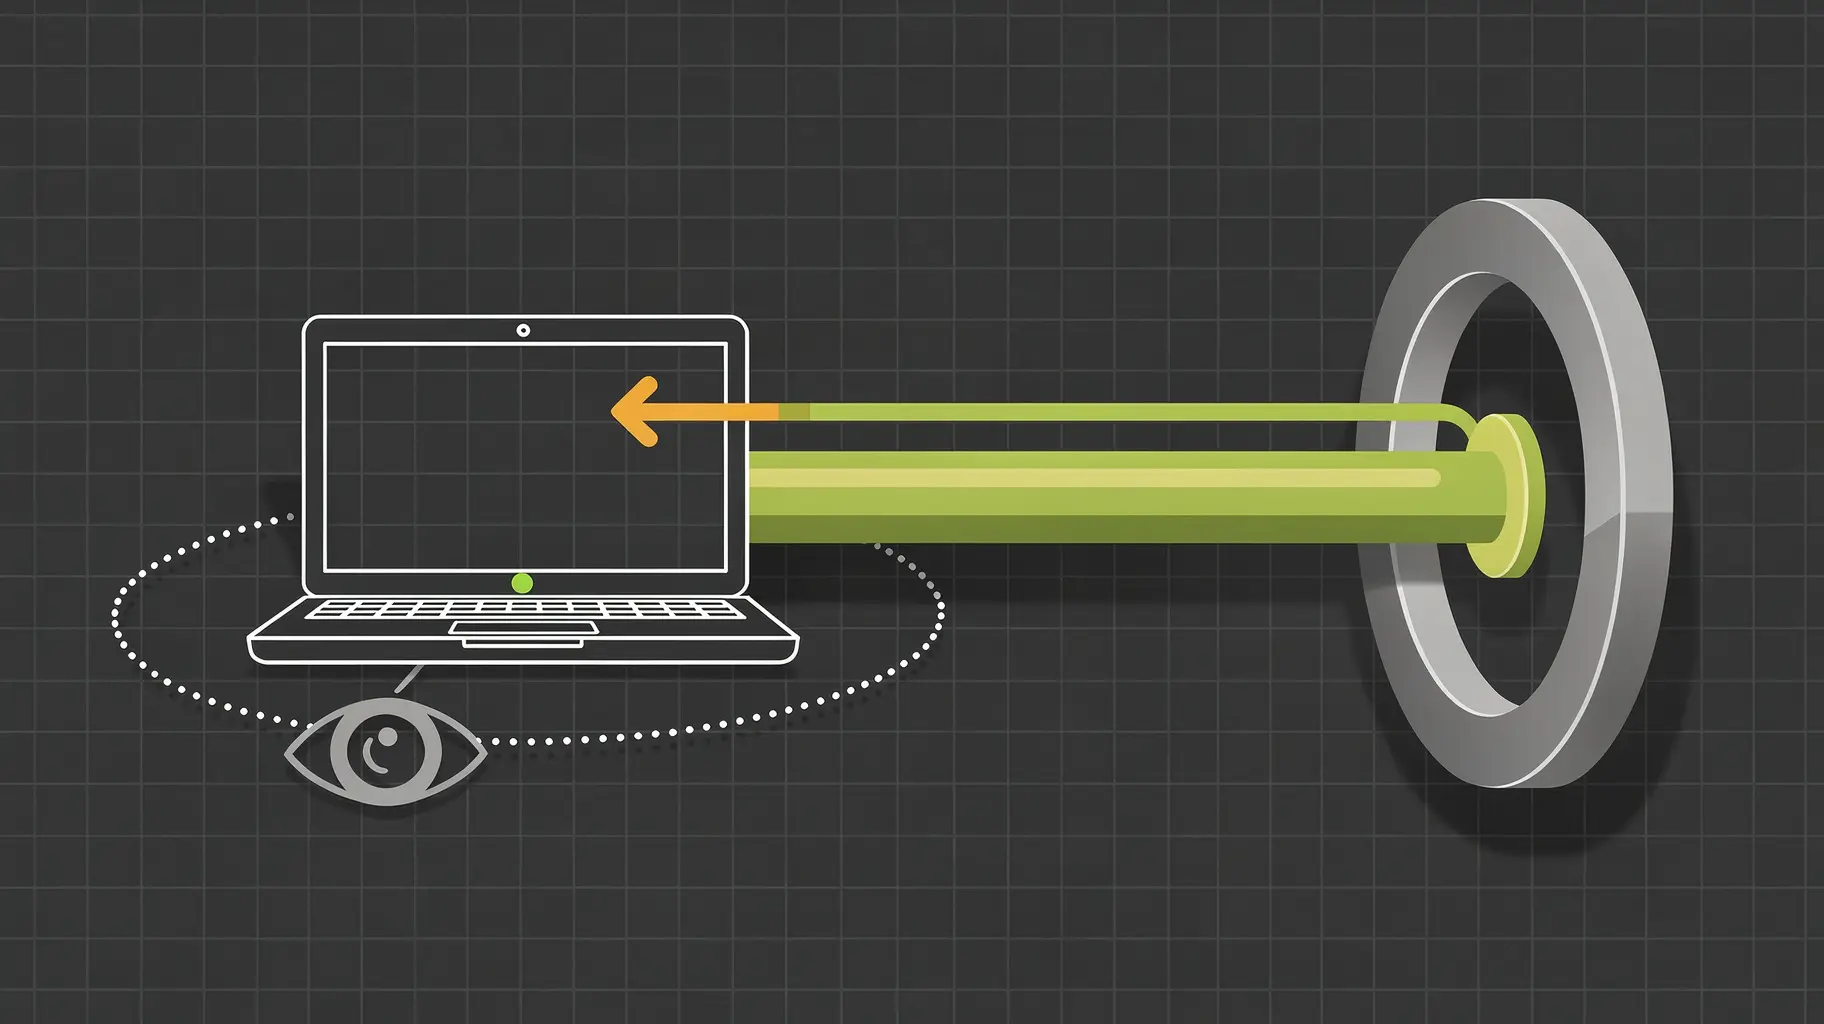
메커니즘은 일부러 무미건조하다. 라우트 기반 VPN은 시스템에 기본 라우트, 곧 목적지 0.0.0.0/0을 터널 인터페이스로 향하게 설치한다. 더 구체적인 라우트가 없는 모든 트래픽이 그리로 간다. DHCP 옵션 121은 클래스 없는 라우트를 넘기려고 존재한다. 서버가 목적지 서술자와 그 프리픽스를 보내고, 그 목적지를 처리할 라우터 주소를 덧붙인다. /8이나 /16처럼 구체적인 프리픽스는 터널의 /0보다 길기 때문에 우선순위에서 이긴다. 연구진의 시험에서 시스템은 같은 DHCP 서버가 지목한 라우터에 연결된 물리 인터페이스로 패킷을 넘겼다. 그동안 터널은 열려 있었다.
두 조건 없이는 성립하지 않는다. 대상이 공격자가 통제하는 서버에서 임대(lease)를 받아들여야 하고, DHCP 클라이언트가 옵션 121을 구현해야 한다. 연구진은 임대 갱신 시점의 DHCP 고갈, 응답 경쟁, ARP 스푸핑을 같은 네트워크 안에서 그 위치에 도달하는 경로로 설명한다. 그들의 시험에서 제어 채널은 계속 살아 있었다. 애초에 물리 인터페이스를 쓰기 때문이다. 클라이언트는 계속 연결됐다고 보고했고 킬 스위치는 작동하지 않았다. 암호는 깨지지 않았다. 우회된 것이다.
여기서 짧은 요약은 끝난다. 유통되는 범위 진술은 세 가지이고, 서로 교환 가능하지 않다. CVE 목록의 기록은 프로토콜 수준의 영향 선언을 담는다. 공급자 IETF, 제품 DHCP, 버전 0. NVD 인터페이스는 상용 제품을 지목하는 강화된 구성 계층을 더한다. FortiClient, Cisco AnyConnect 또는 Secure Client, Palo Alto GlobalProtect, Citrix Secure Access Client, F5 BIG-IP Access Policy Manager, WatchGuard 클라이언트, Zscaler Client Connector다. 연구진은 더 넓은 범위를 말한다. 라우팅 규칙에만 의존하는 모든 VPN이며, WireGuard든 OpenVPN이든 IPsec이든 마찬가지다. 이 세 문장 가운데 하나를 전체 범위로 읽는 것은 단순화가 아니라 사실 오류다. 그들이 영향을 관찰한 시스템은 Windows, Linux, iOS, macOS였고, Android는 옵션 121을 구현하지 않아 영향받지 않는다고 보고했다. 이 목록은 시험 결과이지 시장의 모든 구현에 대한 보증이 아니다.
옵션은 새롭지 않고 위험도 새롭지 않다. 2002년 12월에 공개된 RFC 3442는 옵션 121과 목적지 서술자·라우터 주소를 담는 형식을 정의하며, 별도의 인터페이스 식별자는 두지 않는다. 이 옵션을 지원하는 클라이언트는 문서에 정의된 로컬 서브넷 예외를 빼고 지정된 라우트를 설치해야 한다. 같은 표준은 옵션 121이 있으면 클라이언트가 Router 옵션과 옵션 33을 무시하도록 요구하고, 관리자에게는 호환을 위해 두 형식을 함께 보내되 클라이언트가 옵션 121을 우선하게 하라고 권한다. 그리고 자기 문장으로 경고한다. 이 옵션은 트래픽을 엉뚱한 곳으로 돌리는 데 쓰일 수 있고, 서비스 거부를 일으키거나, 엿보는 자의 라우터 주소를 지정해 중간자 공격을 가능하게 할 수 있다고. 더 앞선 근거는 1997년 3월의 RFC 2132로, 옵션 3(Router)과 옵션 33(클래스 기반 정적 라우트)을 정의하고 옵션 33에서 기본 라우트는 불법이라고 선언하며 기본 라우트 설정을 옵션 3으로 돌린다. RFC 3442가 이 지점을 나중에 갱신했다. RFC 3442 공개에서 이 공개까지 약 21년 5개월이 흘렀다. 위험은 문서화된 채로 여행했다.
연구진의 가장 강한 권고는 클라이언트의 스위치가 아니다. 지원하는 운영체제에서 network namespace를 구현하라는 것이고, 주체는 VPN 제공자다. Linux의 namespace는 인터페이스와 라우팅 테이블을 분리하기 때문에 완전한 수정이라고 서술된다. 대안에는 값이 명시돼 있다. 물리 인터페이스 트래픽을 DHCP와 VPN 서버 트래픽만 빼고 차단하는 방화벽 규칙은 선택적 서비스 거부를 만들 수 있고 트래픽 분석 부채널을 연다. 터널이 살아 있을 때 옵션 121을 무시하는 방식은 정상 연결을 끊을 수 있으며, 도입한다면 의무 사항이어야 한다고 적는다. 신뢰할 수 있는 셀룰러 핫스폿, 브리지하지 않은 가상 머신, 기밀 업무에 비신뢰 네트워크를 피하라는 권고도 나온다. 자기 네트워크를 운영하는 쪽에는 DHCP snooping과 ARP 보호, 그리고 내부 자원을 HTTPS나 그에 준하는 방식으로 암호화하라고 한다. VPN 제공자에게는 불편한 두 가지를 요구한다. 완화책을 문서화하고, 로컬 네트워크의 모든 공격을 막는다는 주장을 그만두라는 것이다.
실무적 결론은 라우팅 테이블을 읽는 일이지 마케팅 페이지를 읽는 일이 아니다. 터널이 서 있는 상태에서 중요한 것은 호스트의 어떤 라우트가 터널 인터페이스가 아니라 물리 게이트웨이를 가리키는지, 그리고 그 상태에서 DHCP 클라이언트가 옵션 121을 받아들이는지다. 라우트를 건네는 쪽이 패킷의 목적지를 말한다. 터널은 건네받은 것을 나른다.
기록 자체는 날짜가 있고 검증 가능하다. CVE-2024-3661은 상태가 PUBLISHED이고 cisa-cg가 할당했으며, dateReserved는 2024년 4월 11일, datePublished는 2024년 5월 6일, dateUpdated는 2024년 8월 28일이다. 예약에서 공개까지 25일, 공개에서 갱신까지 114일이며 이는 그 필드들에 대한 내 계산이다. 선언의 제목은 직설적이다. DHCP 라우팅 옵션이 인터페이스 기반 VPN 트래픽을 조작할 수 있다는 것이다. NVD 기록은 같은 사건을 다른 시계로 보여준다. 취약점 상태는 Analyzed, 공개는 2024-05-06T19:15:11.027Z, 최종 수정은 2026-06-17T07:44:45.760Z로 약 2년 6주 뒤다. 두 기록 모두 CVSS 3.1 기본 점수 7.6, High 등급에 벡터 AV:A/AC:L/PR:N/UI:N/S:U/C:H/I:L/A:L을 부여한다. 인접 네트워크, 권한 없음, 사용자 상호작용 없음, 범위 불변, 기밀성 영향 높음, 무결성과 가용성 영향 낮음이다.
읽은 것의 한계는 그 문장들 옆에 둔다. NVD 상세 페이지(nvd.nist.gov)는 읽을 수 있는 줄 없이 열렸고, 설명과 심각도, 구성은 페이지가 아니라 NVD API 기록에서 가져왔다. CVE 프로그램 페이지(cve.org)는 JavaScript를 요구하는 껍데기만 렌더링했기에 필드는 공식 CVE 목록 JSON에서 읽었다. RFC 3442의 정규 주소(rfc-editor.org/rfc/rfc3442)는 HTTP 429로 응답했고, RFC의 모든 내용은 편집자의 평문 표현에서 읽었다. 공급자 공지는 읽지 않았다. 지명된 제품에 관해 이 글이 말할 수 있는 것은 NVD 강화 정보가 구성된 것으로 열거한 사실뿐이며, 그것은 데이터베이스 주장이지 해당 클라이언트가 오늘 옵션 121 라우트를 거부한다는 공급자 확인이 아니다.
남는 것은 어떤 공급자에도 기대지 않는 구조적 교훈이다. VPN은 운영체제가 터널을 고르리라고 약속하지 않는다. 터널에 건네진 트래픽이 암호화되리라고 약속한다. 무엇이 건네지는지를 정하는 것은 라우팅 테이블이고, 라우팅 테이블은 어떤 로컬 네트워크에서든 DHCP에 먼저 응답하는 쪽의 영역이다. 가장 강한 수정이 터널을 만드는 쪽의 namespace에 있는 한, 감사 질문은 이렇게 남는다. 누가 이 테이블을 조립하며, 제공자 바깥의 누군가가 그 조립을 볼 수 있는가.
회원 브리핑
트렌드 브리핑 전문 읽기
회원은 브리핑 전문과 모든 발견을 뒷받침하는 출처 메모를 읽을 수 있습니다.
전략 서클
선택한 언어로 매일 제공되는, 우리가 확인한 변화를 바탕으로 한 브리핑.
USD 20/월로 가입하기언제든지 취소할 수 있습니다.
회원은 전체 리서치 라이브러리, 팔로우하는 네트워크에 대한 일일 브리핑, 비공개 포럼도 이용할 수 있습니다.