요약
- RFC 3693은 위치 서비스의 이름을 Target, Rule Maker, Rule Holder, Generator, Server, Recipient, Viewer로 정리함으로써, 공개를 두 당사자 사이의 교환으로 다루지 않았다.
- 이 문서는 프라이버시 규칙을 담을 수 있는 Location 주체를 기술했지만, 모든 객체가 규칙을 포함하도록 요구하지 않았고 규칙 관리 시스템 전체를 명시하지도 않았다.
좌표는 "어디인가?"에 답한다. 그 좌표를 누가 제공했는지, 누구의 위치를 기술하는지, 누가 볼 수 있는지, 어떤 정밀도로 보이는지, 수신자가 이를 보관하거나 전달할 수 있는지에는 답하지 않는다. 바로 이 빠진 동사들이 GEOPRIV가 드러내려 한 문제였다.
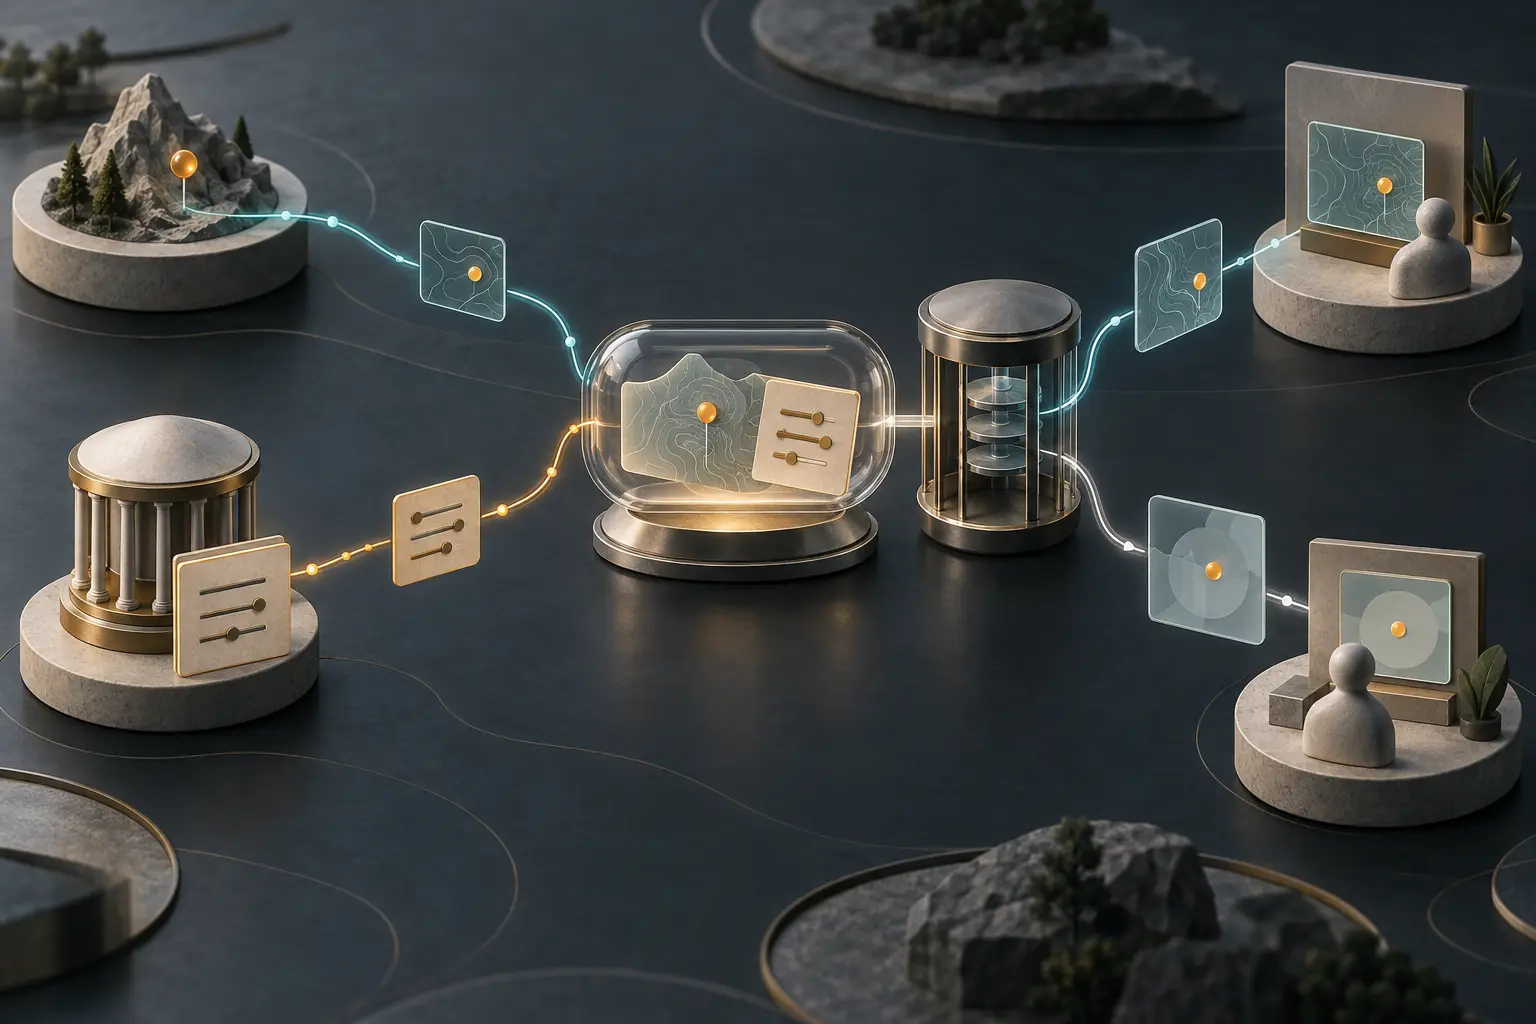
2004년 2월에 정보성(Informational) 문서로 발표된 RFC 3693은 문제를 역할 중심으로 조직했다.Target은 위치가 확인되는 사람 또는 다른 주체다.Rule Maker는 접근 규칙을 만든다—대개 Target이지만 항상 그런 것은 아니다. 이 RFC의 예시는 부모나 고용주가 다른 사람을 위한 규칙을 만드는 것을 허용한다.Rule Holder는 규칙을 저장하고 제공한다.Location Generator는 위치를 수집해 객체를 만들고,Location Server는 이를 받아 규칙을 적용한 뒤 허용된 결과를 배포하며,Location Recipient는 이를 수신하고,Viewer는 전달 없이 소비한다. 별도의Data Transporter는 정보를 처리하지 않고 전달할 수 있다. 여러 역할이 하나의 장치 안에 함께 존재할 수도 있다.
이 어휘가 중요했던 이유는 프라이버시가 단순한 암호화가 아니라 관계에 의존했기 때문이다. 규칙은 자격 증명 보유자가 도시 수준의 대략적인 위치는 알 수 있게 하면서 더 정밀한 위치는 숨길 수 있었다. 이 RFC는 또한 가명과 프라이버시 강화 자격 증명을 요구했고, 수집·사용·공개·보존을 서로 다른 규칙 대상으로 다루었다. 그리고 위치를 수신하는 주체가 누구인지 드러내는 것 자체가 Target의 습관이나 관계를 노출할 수 있다고 경고했다.
Location 주체는 의도적으로 좌표 봉투 이상의 것이었지만—자동으로 정책 강제 토큰이 되는 것은 아니었다. RFC 3693은 이 객체가 제3자 강제 집행을 허용해야 하며 제한된 핵심 규칙들을 담을 수 있어야 한다고 요구했다. 그러나 이 문서는 객체가 위치 정보 "및 가능한 경우 프라이버시 규칙"을 담는다고 기술했다: 개별 인스턴스가 규칙을 내장할 필요는 없었다. Location Server의 공개 결정은 Rule Maker가 정의한 규칙에 근거해야 했고, 전체 규칙 집합을 갖지 못한 Generator라도 Maker의 지시를 따라야 했다. Viewer는 규격에 맞는 처리에 필요한 하위 집합만 받아야 했다.
공백도 명시적이었다. RFC 3693은 규칙 관리와 Server의 규칙 접근을 범위에서 제외했다. 규칙의 언어와 완전한 표현력도 확정하지 않았다. 보존 기한은 기술적 결과가 불명확할 수 있었고 부분적으로 현지 법률이나 관행에 의존했다. 규칙이 인증되고 보호되어야 한다는 요구는 두었지만 키 배포와 상세 메커니즘은 다른 작업에 맡겼다. Location 주체를 보호하는 것만으로는 다른 헤더와 객체에 대한 트래픽 분석까지 막지도 못했다.
이후 문서들은 다음 단계의 표준화 과정을 보여주지만, 보편적 사용의 증거는 아니다. RFC 4119는 PIDF 기반의 위치 객체 형식을 정의했고, RFC 4079는 프레즌스 아키텍처를 기술했다. 2011년 BCP 160으로 발표된 RFC 6280은 RFC 3693과 3694를 갱신하고 그 요구사항을 하나의 아키텍처로 확장했다. 이어서 HELD, SIP 전달, 위치 URI 역참조가 위치를 획득·운반·조회하는 구체적 방식을 명시했다.
역사적 성취는 "인터넷이 위치 프라이버시를 해결했다"는 말보다 좁았다. RFC 3693은 통제 표면을 읽을 수 있게 만들었다: 누가 위치 당사자인지, 누가 규칙을 만드는지, 규칙이 어디에 보관되는지, 누가 적용하는지, 어떤 정밀도가 공개되는지, 그리고 하류 수신자가 무엇을 할 수 있는지. 요구사항 문서는 그 경계를 이름 지을 수 있다. 그러나 어떤 서비스가 그 경계를 구현했는지, 수신자가 이를 따랐는지, 그리고 누군가 익명으로 남았는지는 증명할 수 없다.
출처
- RFC 3693 — Geopriv Requirements
- RFC 3694 — Threat Analysis of the Geopriv Protocol
- RFC 4119 — A Presence-based GEOPRIV Location 주체 Format
- RFC 6280 — An Architecture for Location and Location Privacy in Internet Applications
- RFC 4079 — A Presence Architecture for the Distribution of GEOPRIV Location 주체
- RFC 5985 — HTTP-Enabled Location Delivery (HELD)
- RFC 6442 — Location Conveyance for the Session Initiation Protocol
- RFC 6753 — A Location Dereference Protocol Using HELD
- RFC 5687 — GEOPRIV Layer 7 Location Configuration Protocol: Problem Statement and Requirements
- RFC 3552 — Guidelines for Writing RFC Text on Security Considerations
- IETF Datatracker — GEOPRIV Working Group
- RFC Editor — RFC 3693 status and metadata
- RFC Editor — RFC 3693 errata
회원 브리핑
프로필 심층 컨텍스트
올바른 멤버십 등급으로 로그인하면 전체 브리핑과 출처 노트를 볼 수 있습니다.
Strategic Circle 전용
Strategic Circle
모든 독자에게 공개됩니다. 가입 후 로그인하면 프로필 브리핑를 열람할 수 있습니다.
Strategic Circle 가입하기Leadership Alliance 전용
Leadership Alliance
자격을 갖춘 IP 자산 소유자 및 운영진을 위한 콘텐츠입니다. 로그인하면 Leadership Alliance 브리핑을 열람할 수 있습니다.
Leadership Alliance 가입하기