요약
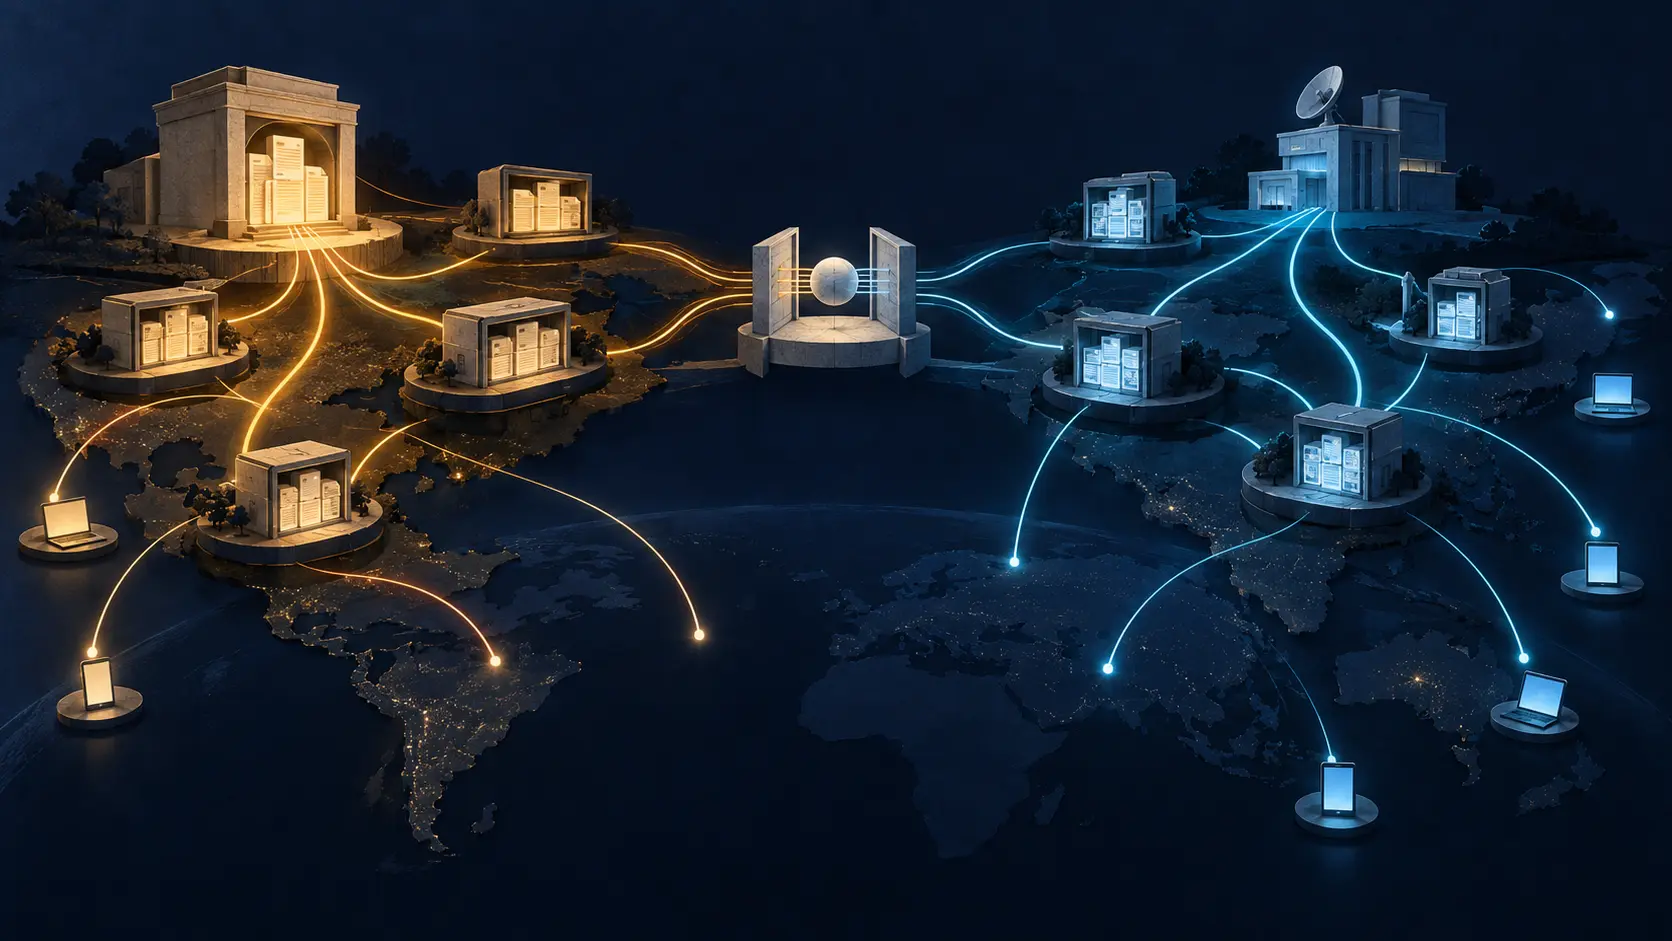
- RFC 3466은 독립적인 콘텐츠 네트워크들이 규모나 도달 범위를 공유하면서 각 이웃을 잠재적 블랙박스로 취급하는 방식으로서 콘텐츠 인터네트워킹(content internetworking)을 명명했다.
- 이 메모는 피어링 프로토콜, 가격표, 서비스 승인, 또는 실제로 어떤 두 네트워크가 협력했다는 증거가 아니라 모델과 공통 용어를 제공했다.
패킷 네트워크가 더 이상 이야기의 전부가 아니었다
어떤 사용자가 하나의 이미지를 요청했다고 하자. 원본(origin)은 멀리 있을 수 있고, 가까운 캐시에는 그 이미지가 없을 수 있으며, 단일 공급자로는 모든 청중에게 적절하게 서비스하기에 충분한 위치를 갖추지 못할 수도 있다. 2000년대 초반에는 그 답의 더 많은 부분이 IP 헤더뿐 아니라 애플리케이션 요청과 콘텐츠를 검사하는 인프라에 담기고 있었다.
2003년 2월에 발표된 RFC 3466은 이러한 변화에 이름을 붙였다. 바로 콘텐츠 네트워크(content network)다. 이 메모의 어휘는 여러 패킷에 걸칠 수 있는 객체에 대한 요청과 응답을 처리하면서 계층 4부터 7까지에 걸쳐 동작하는 시스템을 기술했다. 이는 인터넷 라우팅의 대체가 아니었다. 그 위에 있는 또 다른 조정 표면이었다. 즉, 어떤 콘텐츠가 이용 가능한지, 요청이 어디로 가야 하는지, 사본이 어떻게 이동하는지, 활동을 어떻게 집계할 수 있는지가 그 대상이었다.
이 메모는 또한 의도적으로 유혹적인 유비쿼터스 비유를 폐기했다. “콘텐츠 피어링”과 “CDN 피어링”이라는 표현은 콘텐츠 네트워크가 IP 네트워크처럼 상호 연결될 수 있다는 인상을 줄 수 있었다. 이 그룹은 대신 “콘텐츠 인터네트워킹”이라는 이름을 선택했다. 익숙한 단어는 개방형 교환, 상호 정산 또는 프로토콜 동작에 대한 기대를 몰래 끌어들일 수 있다. 문제의 이름을 바꾸는 것으로 문제가 해결되지는 않았지만, 협력이 실제로 무엇을 의미하는지 명세할 여지를 만들었다.
하나의 전달, 네 가지 서로 다른 역할
RFC 3466은 CDN을 하나의 상자로 취급하는 것을 거부했다. 이는 네 가지 기능을 분리했다. 요청 라우팅(request-routing)은 사용자 에이전트를 적절한 서러게이트(surrogate) 쪽으로 유도한다. 배포(distribution)는 발행자가 통제하는 콘텐츠를 원본에서 서러게이트로 이동시킨다. 사전 배포와 요청 후 배포 모두 가능하다. 전달(delivery)은 서러게이트가 클라이언트에게 응답하는 행위다. 정산(accounting)은 라우팅, 배포, 전달을 둘러싼 활동을 기록한다. 돈, 물건 또는 의무가 나중에 이동할 수 있기 때문이다.
이 기능들은 서로 다른 증거를 남긴다. 리디렉션이나 라우팅 결정은 콘텐츠가 실제 도착했음을 증명하지 않는다. 서러게이트에 사본이 있다는 것만으로 클라이언트가 그곳으로 보내졌다는 증거가 되지는 않는다. 성공적인 응답은 어떤 상류 네트워크가 그 콘텐츠를 공급했는지를 확정하지 않는다. 그리고 로그 기록 자체가 합의된 청구서는 아니다. 이 모델의 가치는 부분적으로 이러한 별개의 사건들에 대한 명사를 운영자들에게 제공한 데 있다.
모델은 또한 통제권을 분리했다. 발행자가 궁극적으로 콘텐츠와 그 배포를 통제하고, 원본은 권위 있는 사본을 보유한다. 서러게이트는 콘텐츠를 전달하지만 원본은 아니다. 콘텐츠 인터네트워킹 게이트웨이(Content Internetworking Gateway)는 배포, 요청 라우팅, 정산 중 일부만 담당하는 접점이 될 수도 있다. 따라서 상호 연결이 어떤 네트워크가 다른 네트워크에 모든 내부 메커니즘을 공개할 것을 요구하지는 않았다.
블랙박스라도 여전히 합의가 필요하다
“블랙박스”라는 표현은 노력 없이도 상호 운용된다는 약속처럼 들릴 수 있다. RFC 3466은 그런 약속을 하지 않았다. 이는 협상된 관계(negotiated relationship)를, 그 조건이 콘텐츠 인터네트워킹 프로토콜 밖에서 부분적 또는 전적으로 확립되는 관계로 정의했다. 네트워크들은 내부 토폴로지와 시스템을 비공개로 유지하면서 규모나 도달 범위를 얻기 위해 자원을 공유하기로 합의할 수 있다. 그러나 프로토콜 어휘만으로 어떤 콘텐츠를 복사할 수 있는지, 어디로 전달할 수 있는지, 어떤 활동이 과금 대상인지, 잘못된 기록의 비용을 누가 부담하는지는 결정할 수 없다.
이 구분이 중요한 이유는 상호 연결이 기술적 통제와 상업적 통제를 결합하기 때문이다. 게이트웨이는 도달 가능성을 노출하면서 외부 합의가 허용되는 콘텐츠, 정산 상세 또는 책임을 제약할 수 있다. 기술적으로 유효한 요청 경로가 모든 객체를 서비스할 승인을 의미하지는 않는다. 공통 모델이 있다고 해서 정산 정보가 정확하고 완전하며 양측 모두에게 수용된다는 보장도 없다. 그래서 RFC 3466의 보안 절은 의도된 관계, 콘텐츠 무결성, 감사 가능한 정산을 구현 고려사항으로 명시했다.
기계 장치 앞의 지도
이 메모는 Informational 등급이었다. 이는 표준 트랙 와이어 프로토콜이 아니라 논의를 위한 모델을 제시했다. 나중의 CDN 인프라를 거꾸로 투영한다면 그 역사적 기여는 쉽게 놓칠 수 있다. 2012년의 RFC 6707은 여전히 CDN 상호 연결을 문제 영역으로 다루었으며, 제어, 요청 라우팅, 메타데이터, 로깅과 같은 인터페이스를 중심으로 작업을 조직화했고, 사업적 합의는 범위 밖으로 남겼다. 이 후속 문서는 시점이 기록된 이정표이며, 오늘날의 배포 상황에 대한 증거가 아니다.
따라서 RFC 3466은 완성된 시스템이 아니라 경계를 포착했다. 콘텐츠 네트워크는 더 넓은 의미의 피어, 즉 도달 범위를 교환할 수 있는 독립 서비스로 논의될 수 있었다. 어휘만으로 자동으로 개방형 시장을 만들어낸다는 가정은 하지 않았다. 상호 연결은 공유된 지도에서 시작되었다. 경로, 사본, 서비스 권한, 청구서는 여전히 각자의 영수증을 필요로 했다.
출처
- RFC 3466: A Model for Content Internetworking (CDI)
- RFC 3466 기록 — RFC Editor
- RFC 3466 이력 — IETF Datatracker
- RFC 3466 — IETF Datatracker
- RFC 3040: Internet Web Replication and Caching Taxonomy
- RFC 6707: CDN Interconnection Problem Statement
- RFC 6770: Use Cases for Content Delivery Network Interconnection
- RFC 7336: Framework for Content Delivery Network Interconnection
- RFC 3466 정오표 기록
회원 브리핑
프로필 심층 컨텍스트
올바른 멤버십 등급으로 로그인하면 전체 브리핑과 출처 노트를 볼 수 있습니다.
Strategic Circle 전용
Strategic Circle
모든 독자에게 공개됩니다. 가입 후 로그인하면 프로필 브리핑를 열람할 수 있습니다.
Strategic Circle 가입하기Leadership Alliance 전용
Leadership Alliance
자격을 갖춘 IP 자산 소유자 및 운영진을 위한 콘텐츠입니다. 로그인하면 Leadership Alliance 브리핑을 열람할 수 있습니다.
Leadership Alliance 가입하기