要約
- ローカルネットワークのDHCPサーバーは、オプション121でクラスレス静的ルートを配れ、トンネルの既定ルートより具体的な経路が勝つ。通信は物理インターフェースから出ていき、トンネルは自分が接続中だと報告し続け、キルスイッチは動かない。
- これをニュースにした識別子CVE-2024-3661が記述しているのはプロトコル、すなわちIETFのDHCPバージョン0であり、商用VPNクライアントの名前を並べているのはNVDの補完情報だ。研究者が最有力に挙げた対処は、端末側の設定ではなくプロバイダー側のネットワーク名前空間である。
研究者自身によるTunnelVisionの説明では、通信がトンネルの外へ出ているあいだも、接続表示は接続中のままだった。この一文がこの話のすべてであり、なぜそうなったのかを正確に述べておく価値がある。理由は、セキュリティ製品が掲げる中心的な約束にとって、けっして耳の痛くない話ではないからだ。
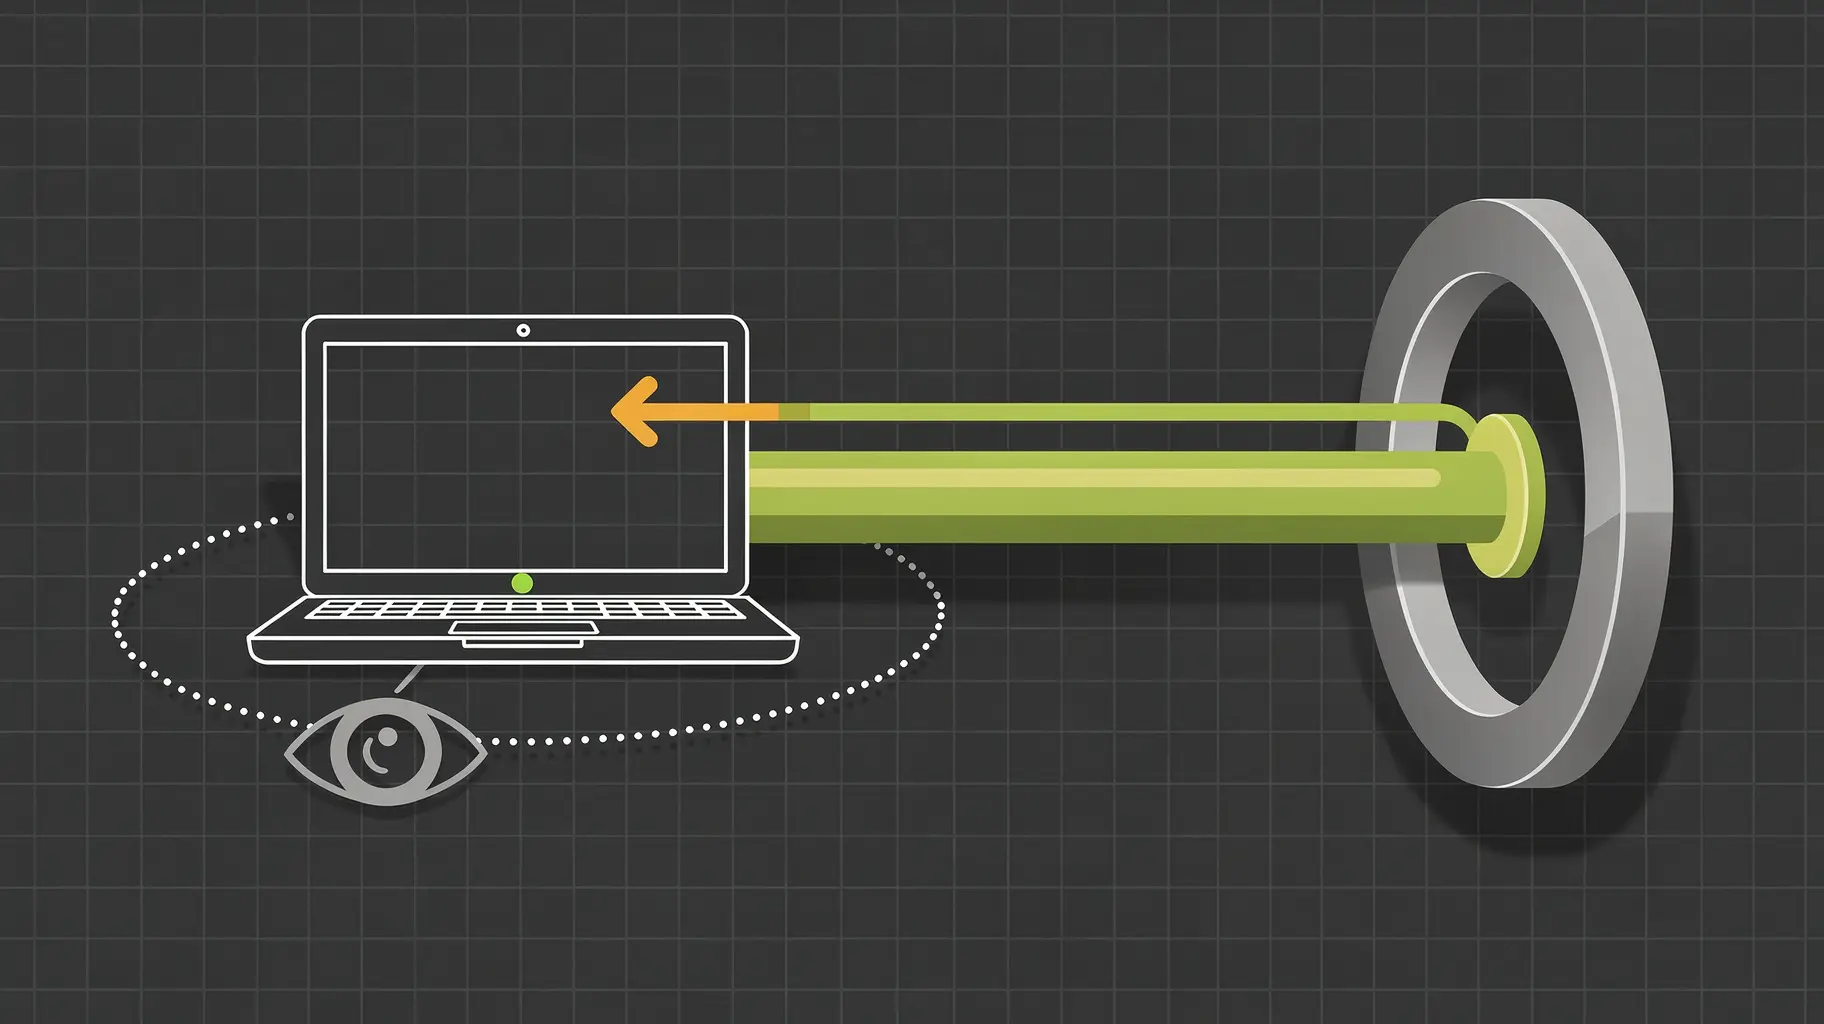
ルーティングルールで動くVPNクライアントは、あなたの通信を所有していない。所有しているのはルート表だ。トンネルが立ち上がると、クライアントは広い既定ルートを一つ入れ、すべてを暗号化インターフェースへ送る。そこへ同じローカルネットワークのDHCPサーバーが、オプション121でクラスレス静的ルートを複数渡してくる。どれもトンネルの既定ルートより長いプレフィックスを持つ。ルーターはより具体的な項目を優先する。だからその長いプレフィックスが指す通信は、トンネルを出て物理インターフェースへ戻る。トンネル自身がすでに使っている回線へ戻るのだ。制御チャネルから見て異常は何もない。制御チャネルの側では、実際に何も異常ではない。暗号は破られていない。トンネルを見張るキルスイッチには発火すべき事象がなく、研究者の検証でも動かなかった。
仕事をしているのは二つの前提条件だ。端末が攻撃者の管理するサーバーからリースを受け入れること、そしてDHCPクライアントがオプション121を実装していること。公表文は、正規のDHCPを枯渇させる手口、応答の競争、リース更新時のARPスプーフィングを、同じネットワーク内でその位置に着くための経路として挙げている。あわせて、そうした挙動を観測したシステムとしてWindows、Linux、iOS、macOSを記し、観測されなかったものとしてAndroidを挙げる。Androidがオプション121に対応していなかったからだ。この細部は見た目より重い。ここで影響を受けるのは検証された実装の集合であって、「すべてのVPNクライアント」というカテゴリではない。オプション121を無視するクライアントを持つ製品は、この話に登場しない。公表文はさらに、ルーティングルールだけに頼るVPNはトンネルのプロトコルがWireGuardでもOpenVPNでもIPsecでも影響を受ける、と付け加えている。壊れたのは暗号の部分ではない。
警告は製品カテゴリより古い
オプション121は不具合ではない。副作用が文書化された機能であり、その文書が2002年12月公表のRFC 3442だ。このオプションは宛先記述子とルーターアドレスを運ぶ。インターフェース識別子を別に持たない。だから配られたルートは、端末がどの回線に属するのか分からないまま届く。オプション121に対応するクライアントは、限られたローカルサブネットの場合を除いて、渡されたルートをインストールしなければならない。オプション121が存在するときは、ルーターオプションを完全に無視することが求められる。
RFC 3442は、これが安全だとは述べていない。クラスレス静的ルートのオプションは通信を誤った方向へ導くために使われ得ると、文書自身が書いている。さらに、サービス妨害を引き起こし得ること、盗聴者のルーターアドレスを指定することで中間者攻撃を可能にし得ることにも触れている。互換性のために、管理者はルーターオプションとクラスレスルートの双方を送るよう助言され、両方を受け取ったクライアントはクラスレス側を優先する。その前の枠組みである1997年3月のRFC 2132は、すでに二つの考えを分けていた。オプション3はクライアントのサブネット上のルーター一覧を運び、オプション33はクラス付きの宛先とルーターの組を運ぶ。既定ルートはオプション33では不正だと、理由があって定められた。2002年12月の警告から2024年5月の公表まで、二十一年半ある。危険は予告なしに来たのではない。文書付きで来た。実装者が読むことを前提にされた文書付きで来た。
記録そのものが書いていること
この仕事に付いた識別子はCVE-2024-3661であり、その項目は推測せずに読むべきものだ。CVEの記録の状態はPUBLISHED、割り当てはcisa-cg、dateReservedは2024-04-11、datePublishedは2024-05-06、dateUpdatedは2024-08-28。予約から公表まで二十五日、公表からその更新まで百十四日で、どちらも記録自身の日付項目から数えたものだ。題名は「DHCPルーティングオプションはインターフェース単位のVPN通信を操作し得る」。影響の宣言は、ベンダーIETF、製品DHCP、バージョン0、状態affected。これはプロトコルについての記述であって、特定ベンダーについての記述ではない。
NVDの補完情報は別のことを言っており、注意深い読者はここで速度を落とさなければならない。NVDの記録の脆弱性状態はAnalyzed、公表は2024-05-06T19:15:11.027Z、最終更新は2026-06-17T07:44:45.760Z。記録自身の時刻表示でおよそ二年と六週間の隔たりがある。CVSS 3.1の基本値は7.6でHigh、ベクトルはAV:A/AC:L/PR:N/UI:N/S:U/C:H/I:L/A:L、すなわち隣接ネットワーク、低い複雑性、権限不要、利用者の操作不要、スコープ不変、機密性への影響は高く、完全性と可用性への影響は低い。そして別立てで、FortiClient、Cisco AnyConnectまたはSecure Client、Palo Alto GlobalProtect、Citrix Secure Access Client、F5 BIG-IP Access Policy Manager、WatchGuardのクライアント、Zscaler Client Connectorを名指しする製品構成を列挙している。これらの名前はデータベースの構成補完から来たものであって、ベンダーの確認ではない。名前が載っていることは、そのクライアントがこのルートを拒否しているとか、拒否できていないとかいう意味ではない。
つまり一つの識別子のまわりに三つの異なるスコープが流通しており、それらは互換ではない。IETFのDHCPバージョン0を名指しするプロトコル水準の影響宣言、データベースが作った製品一覧、そしてルーティング依存のVPNを一つの類として扱う研究者の、より広い主張だ。どれか一つを取って全体のスコープと呼べば、具体的で検証可能な仕方で間違える。登録の水準のずれも指摘しておきたい。公表文は、規格がもともと想定していたDHCPとルーティングの挙動から成る技法としてこれを提示している。補完された記録はHighの深刻度を付けている。同じ機構について両方が真であり得るし、どちらも他方を黙らせない。
本当の直し場所
研究者が第一に置いた対処は、端末上のチェックボックスではない。彼らの推奨は、VPNプロバイダーが対応するOSでネットワーク名前空間を実装することであり、Linuxでは名前空間がインターフェースとルート表をまとめて隔離するため完全な修正になると説明している。DHCPサーバーが差し出したルートは、トンネルの通信へ通じる道を持たない表に落ちる。
一覧のほかの項目は、いずれも値段の付いた代替案だ。物理インターフェースをDHCPとVPNサーバー向け以外は塞ぐファイアウォール規則は機能するが、選択的なサービス妨害と、通信分析のための副チャネルを生み得る。トンネルが有効なあいだオプション121を無視させる方法も機能するが、正当な接続を壊し得る。だから彼らは、採用するなら任意ではなく必須にすべきだと述べている。信頼できる携帯回線のテザリング、ブリッジしない仮想マシン、機密性の高い作業では信頼できないネットワークを避けること。いずれも現実の緩和策であり、どれも「どこに座っているか」の話であって、「クライアントが何をするか」の話ではない。自前のネットワークを運用する組織には、地味だが堅実な一覧を出している。DHCPスヌーピング、ARPの保護、そして内部リソースをHTTPSや同等のプロトコルで暗号化すること。VPNプロバイダーには、実質一つである二つの要求を突きつける。緩和策を文書化すること、そしてすべてのローカルネットワーク攻撃から守れるという主張をやめること。
端末を預かる運用者にとって、これらすべてをくぐり抜けて残る検査は、ルート表を一度読むことだ。トンネルが立ち上がる前と後で、入っているルートを比べる。それぞれのルートがどのインターフェースを指しているかを見る。DHCPクライアントが、最初に応答したサーバーのリースをそのまま受け取るのか、そしてオプション121を尊重するのかを問う。これらの問いには端末上で答えがあり、その答えはベンダーの宣伝ページには依存しない。
ここで証拠は尽き、私は正確でなければならない。この記事のためにベンダーの勧告は一件も読んでいない。だから、名指しされたある製品が今はオプション121のルートを拒否しているとは書けない。書けるのは、その名前が補完一覧に載っているということだけだ。NVDの詳細ページは開いたが読める行が返らなかったため、ここでNVDに帰している説明と深刻度は、公式APIの記録と索引結果から取ったものであり、あのページからではない。CVEプログラムのページはJavaScriptを要する外殻しか描画しなかったため、記録の項目はCVE ListのJSONから読んだ。RFC 3442の正規アドレスは429を返したので、RFCの実質はすべて平文の表現から取っている。この段落が配管の話ばかりに見えるのは、ルーティングの話こそ、自信に満ちた再構成が文書化された空白より悪くなる種類の題材だからだ。当アーカイブにTunnelVisionを扱った記事はこれまで一件もなかった。2026年11月17日に公開済み記事を文字どおり検索して、一行も返っていない。公表したのはLeviathan Security Group, Inc.であり、機構も検証も対処の順位も、そのページに書かれている。
会員向け解説
トレンド解説の全文を読む
会員は解説の全文と、すべての知見を裏付ける出典メモを読めます。
ストラテジックサークル
あなたの言語で毎日届く、私たちが確認した変化に基づくブリーフィング。
USD 20/月で参加いつでも解約できます。
会員はさらに、リサーチライブラリー全編、フォロー中のネットワークに関するデイリーブリーフィング、会員限定フォーラムを利用できます。