
インターネット運営・政策を担う機関における政策継続性・正当性・説明責任のシグナルを追跡します。
ガバナンス
ガバナンス
ガバナンスは、インターネット基盤に影響を与え得る機関、政策プロセス、標準化活動、レジストリ運用、説明責任をめぐる紛争、実装シグナルを追跡します。BTW.MEDIA は、公開された報道、出典に基づく分析、制度的背景、長期にわたるケースの継続報道を整理し、読者が世界のネットワークエコシステム全体で、意思決定のポイント、ガバナンス上のリスク、運用の継続性、正統性をめぐる論点、政策の結果を追えるようにしています。RIR や標準化団体、ICANN のプロセス、ネットワーク運用者グループ、公共政策に関わる主体、説明責任をめぐる紛争、裏付けとなる証拠を比較したい読者は、このページで、どのプロセスが単なる手続きに過ぎないのか、どのシグナルが運用上の前提を変え得るのか、どのコミュニティが影響を受けやすいのかを確認できます。
RIR監視ケースファイル番号資源コミュニティICANNIETFインターネット史ネットワーク運用者グループ

RIR監視、ケースファイル、番号資源社会、ICANN、IETF、インターネット史、NOG セッションを含みます。
表明された立場よりも、実施の証拠と機関の行動を重視します。
最新の報道
ガバナンスの最新情報
7,714件の記事

インターネット史
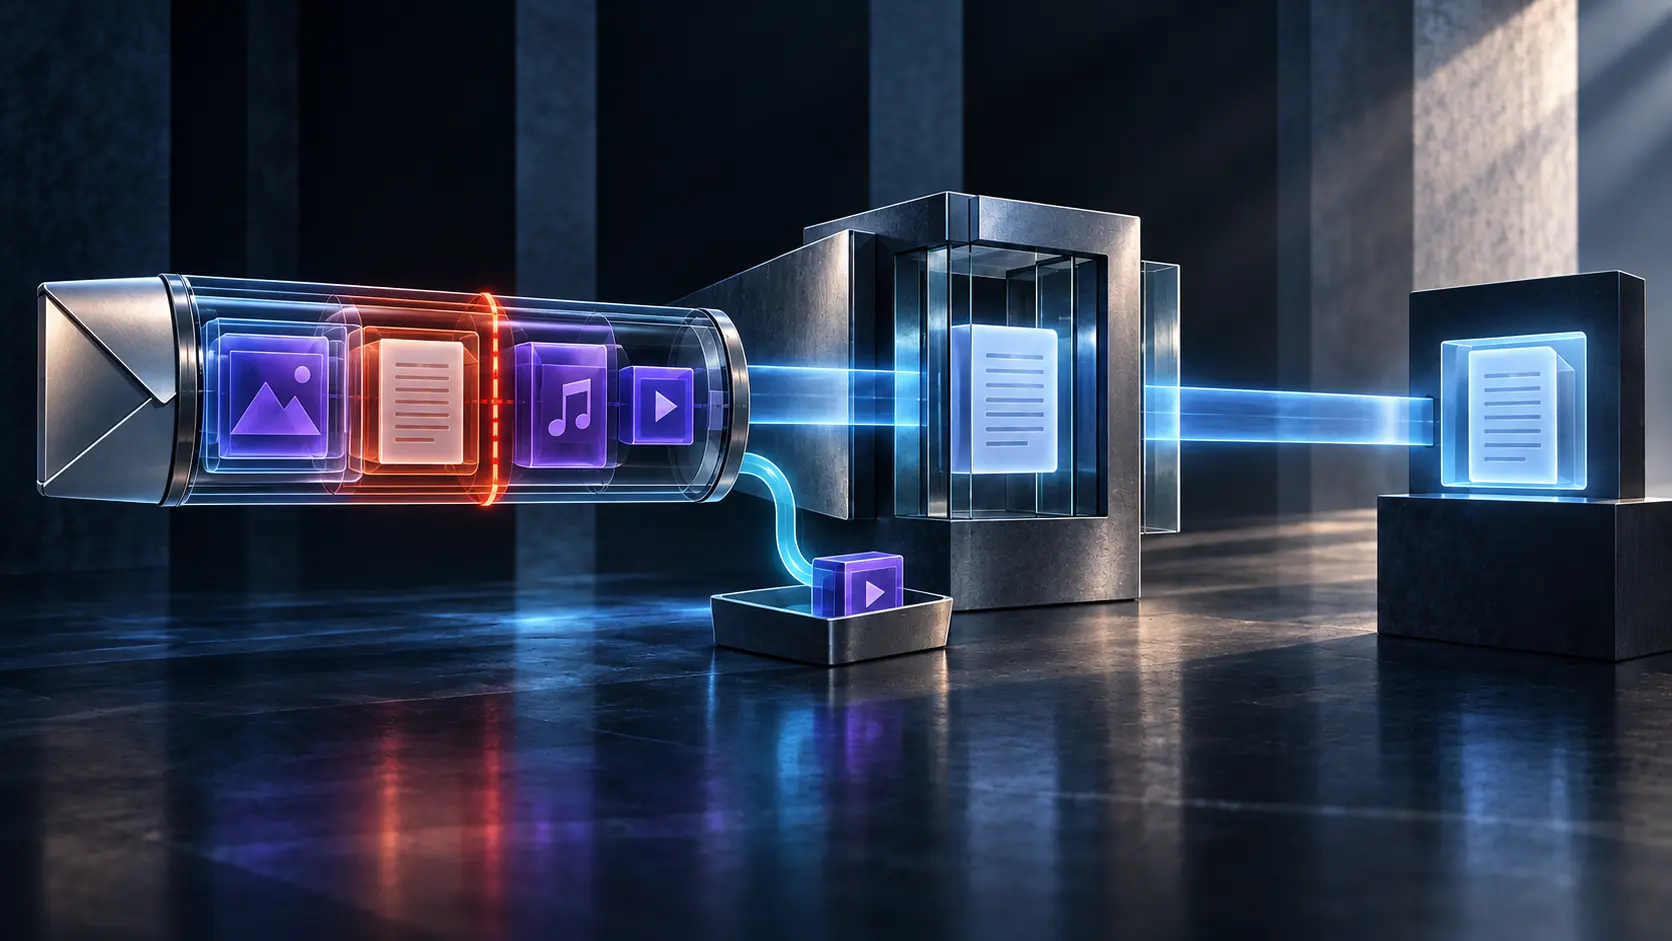
人への説明と機械報告は同じ封筒に入った:RFC 3462
メールの障害通知には、異なる読み方が必要だった。人は事情を理解したい。ソフトウェアは意味が安定した項目を処理したい。RFC 3462 は両者を一つの外装に収めながら、説明と機械記録と返送資料を同じ証拠として扱わなかった。
インターネット史
任意部分は消えた。それでも配信は成功し得た:RFC 3459
RFC 3459 は、通常の電子メールが避けてきた状態を扱った。能力の限られた受信系では、ゲートウェイがマルチパートメッセージの一部しか届けられない。そのとき何の欠落がメッセージ全体の配信を無効にするかを、送信者に宣言させた。

IETF
ビットは損失を見せた。結論までは示さない:RFC 9506
RFC 9506 は、暗号化トランスポートの端点がごく少数の信号を明示し、経路上から遅延や損失を測れるようにする。見えるビットは診断を助けるが、端点の状態、観測地点、時刻、経路、キュー処理、アプリケーションの結果は別々の証拠である。
IETF
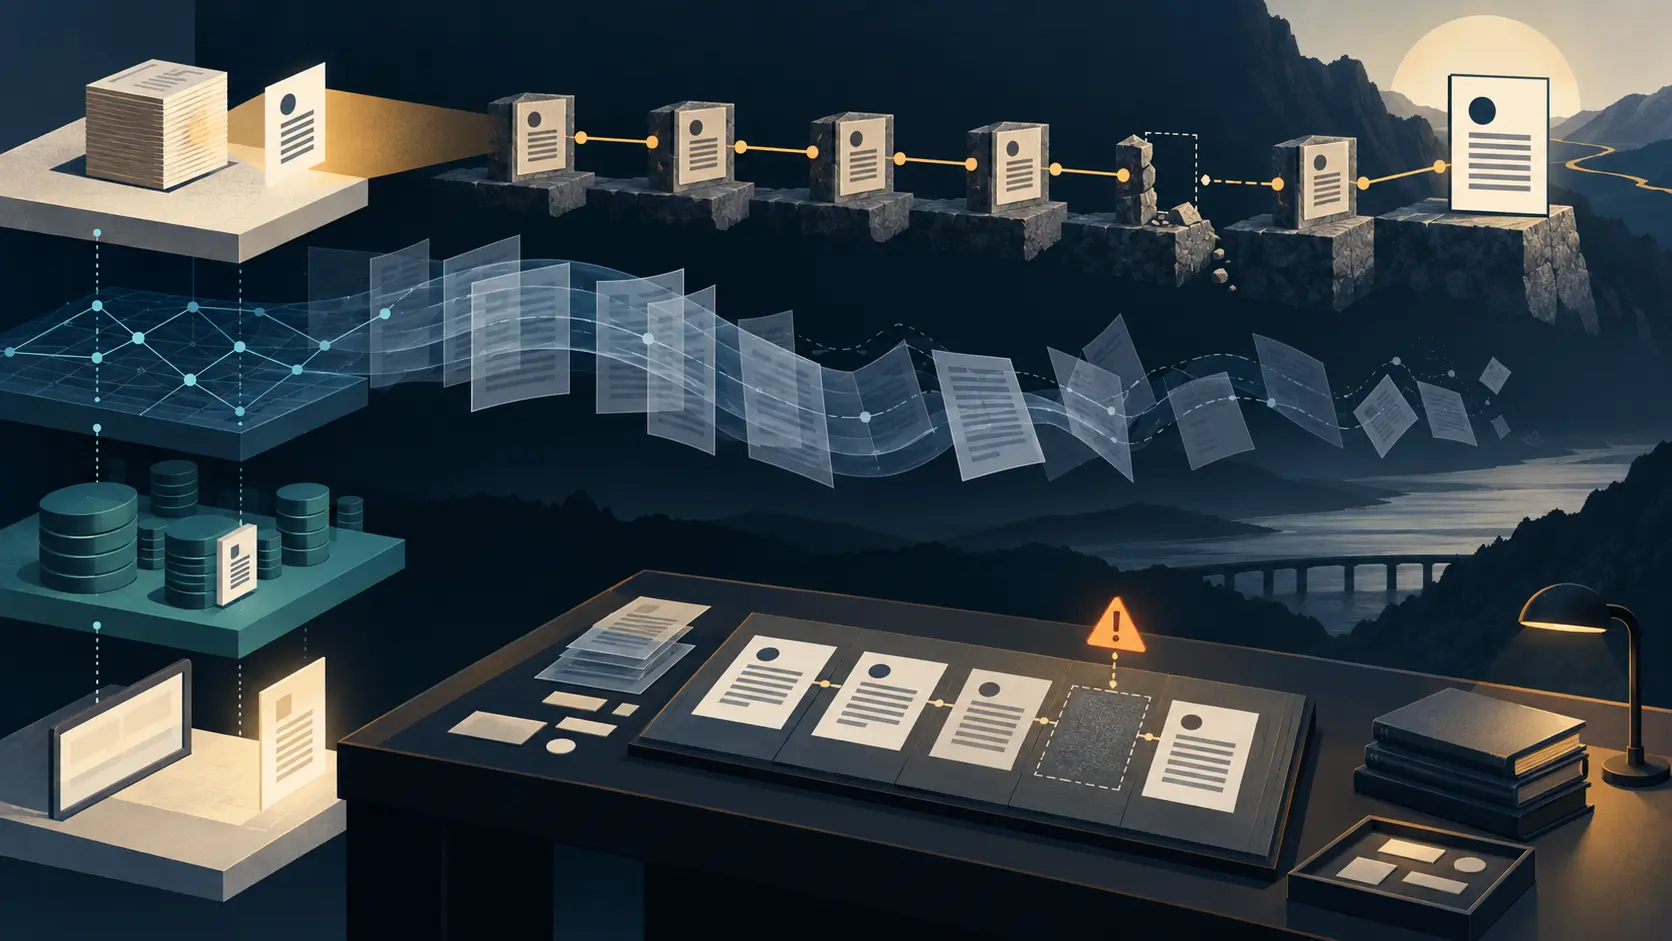
アーカイブへ到達できても、履歴を再構成した証明にはならない
RFC 5005 は complete feed、paged feed、archived feed を分けている。運用引継ぎで重要なのは、古い文書への経路、取得の完了、保持した論理状態、読者の表示を同じ成功フラグにしないことだ。
インターネット史
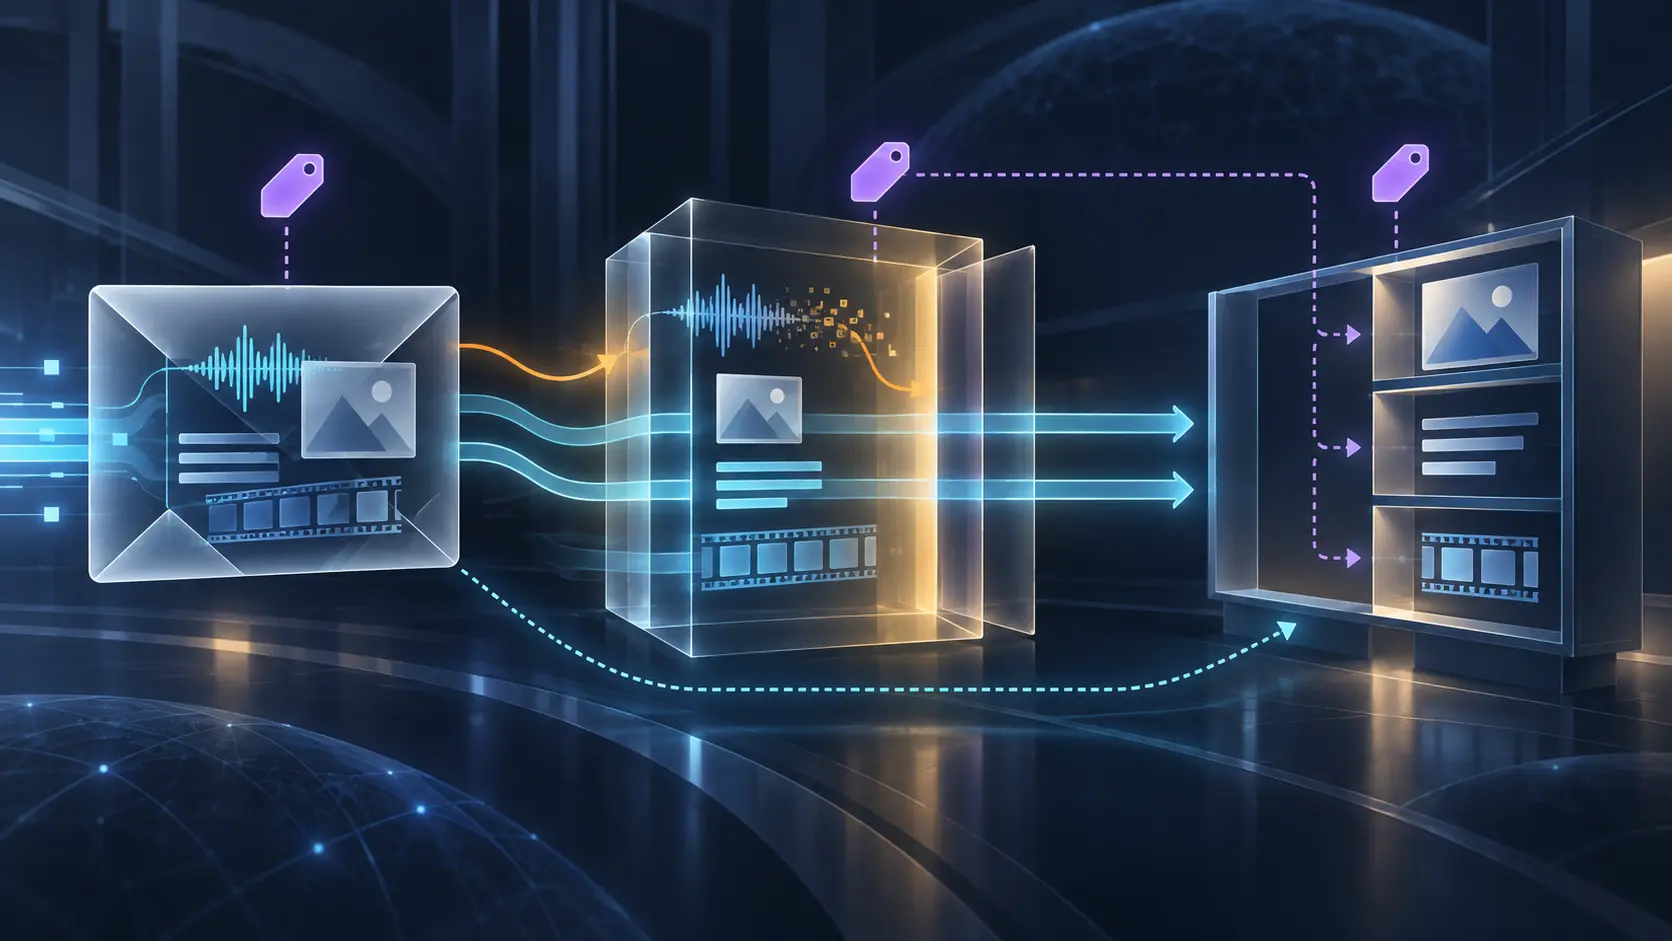
ヘッダーは音声と告げた。それでも内容は読めなければならなかった:RFC 3458
RFC 3458 は、メール、ファクス、ページャー、音声を同じ受信環境で扱うため、メッセージ全体の使われ方を示す小さな手掛かりを設けた。その核心は手掛かりを強くすることではなく、手掛かりが外れても本文を失わない設計だった。

インターネット史
トンネルは保護された。それでも割り当てアドレスはアクセス資格ではなかった:RFC 3456
RFC 3456 は、遠隔ホストに企業網内の仮想的な居場所を与えるため DHCPv4 を再利用した。同時に重要な境界も記した。保護された設定交換がアドレスを渡しても、そのアドレス自体が入域資格になるわけではない。

ケースファイル
レジストリの照合連鎖が断たれたとき——DA9499-RIPEとAS210860/AS197909が示す検証不能性の実務
レジストリの照合連鎖が断たれたとき——DA9499-RIPE と AS210860/AS197909 が示す検証不能性の実務の調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。ケースファイルの調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。

IETF
コレクション版は戻った。表示順まで一意に戻ったとは限らない:RFC 3648
版管理されたコレクションを復元すると、管理対象メンバーの順序は戻る。一方、その場に残る非版管理メンバーの位置はサーバーが決められる。さらに同一親内の MOVE は、`Position` がなければ元位置を保つ実装と末尾へ追加する実装の双方が許される。復元成功という一語では、読者が見る列を説明できない。

IETF
要求は証明を携えていた。それでも証明書を発行する権限はなかった:RFC 9733
RFC 9733では、証明書要求が待機や複数ホップの転送を経ても、新しい鍵の所持と装置由来の証拠を保てる。ただし、持ち運べる証拠は、Registrar の同意、RA の審査、CA の発行、運用ネットワークへの許可を一つの判断にはしない。
インターネット史
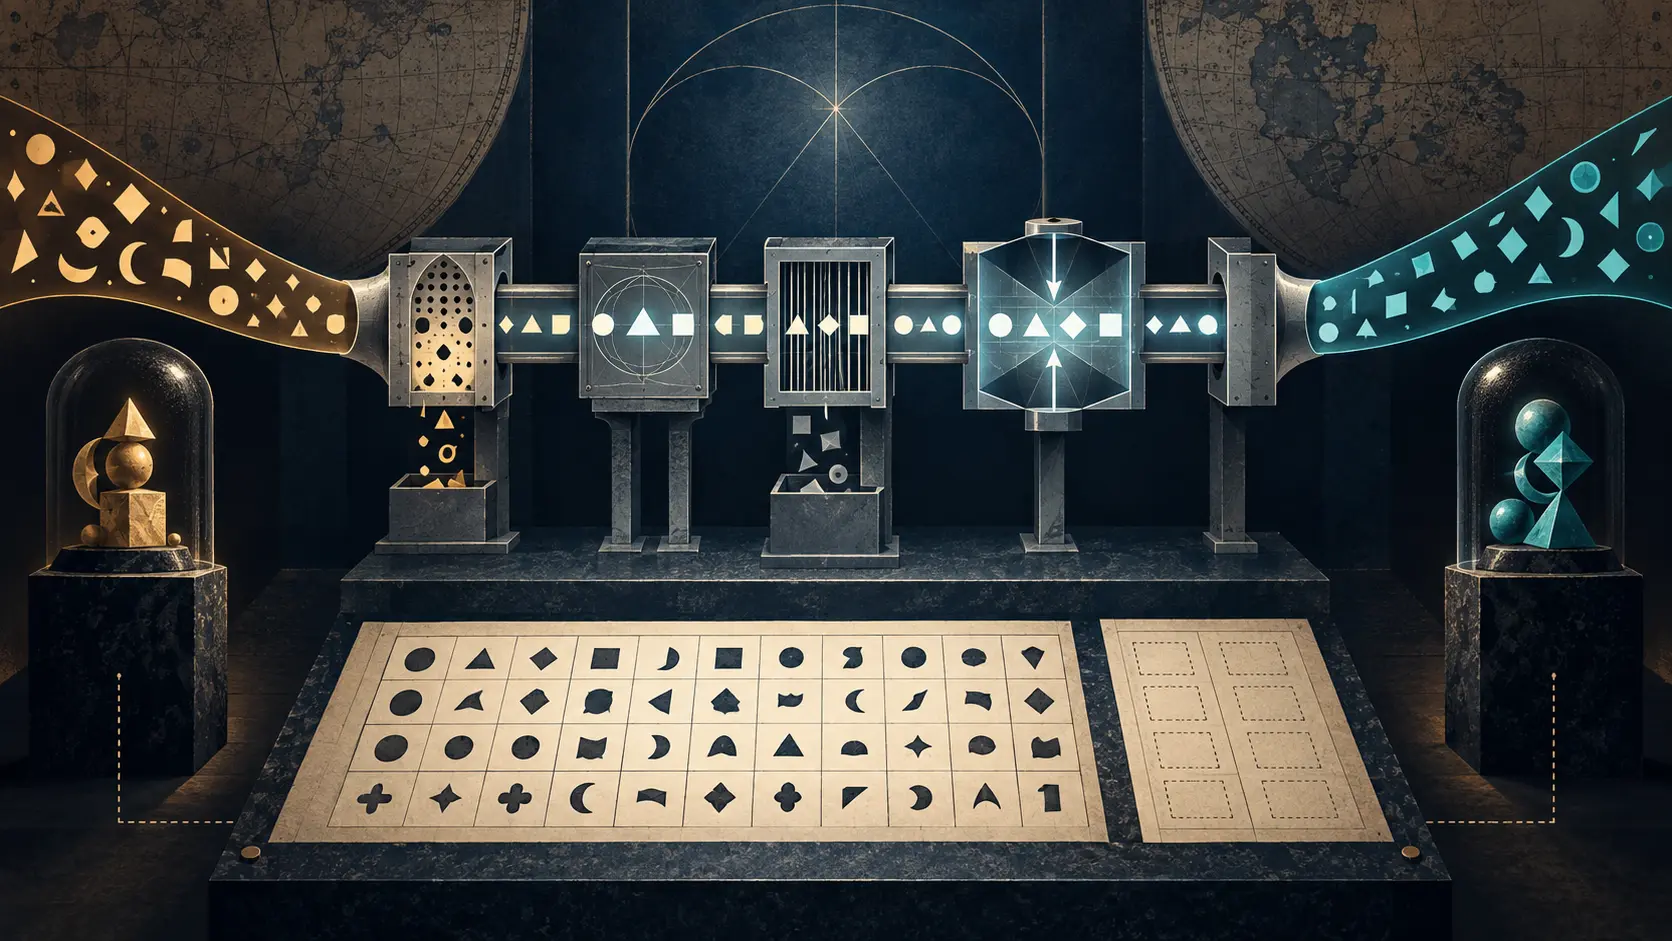
文字列は一致した。それでも同一人物とは証明されなかった:RFC 3454
Stringprep は国際化文字列を再現可能に比較するための工程を与えた。入力を削除・置換・正規化・拒否し、二つの出力を同じコードポイント列へ収束させられる。しかし、その一致が示すのは指定された profile の計算結果であり、名前、アカウント、所有者、人間の同一性ではない。

IETF
実施規程は公開された。運用の実行証拠は別だった:RFC 3647
証明書に期待したポリシー OID があり、リポジトリにも失効情報がある。それでも利用側の判断は終わらない。どの時点の状態を取得し、どのパスと制約で検証し、どの用途に使ったのかが必要だからだ。RFC 3647 は宣言を整えるが、利用側が観測した結果までは代行しない。
インターネット史
十分なシンボルでオブジェクトは復元できた。それでも送信側には誰が完了したか分からなかった:RFC 3450
ALC は、受信者ごとの再送対話を中核から外すことで、信頼性のあるマルチキャストを巨大な規模へ広げた。各受信者は別々のシンボル集合から同じオブジェクトを復元できる。しかし、その成功は配達証明ではない。送信側はプロトコルだけでは誰が完了したかを知らなかった。
インターネット史
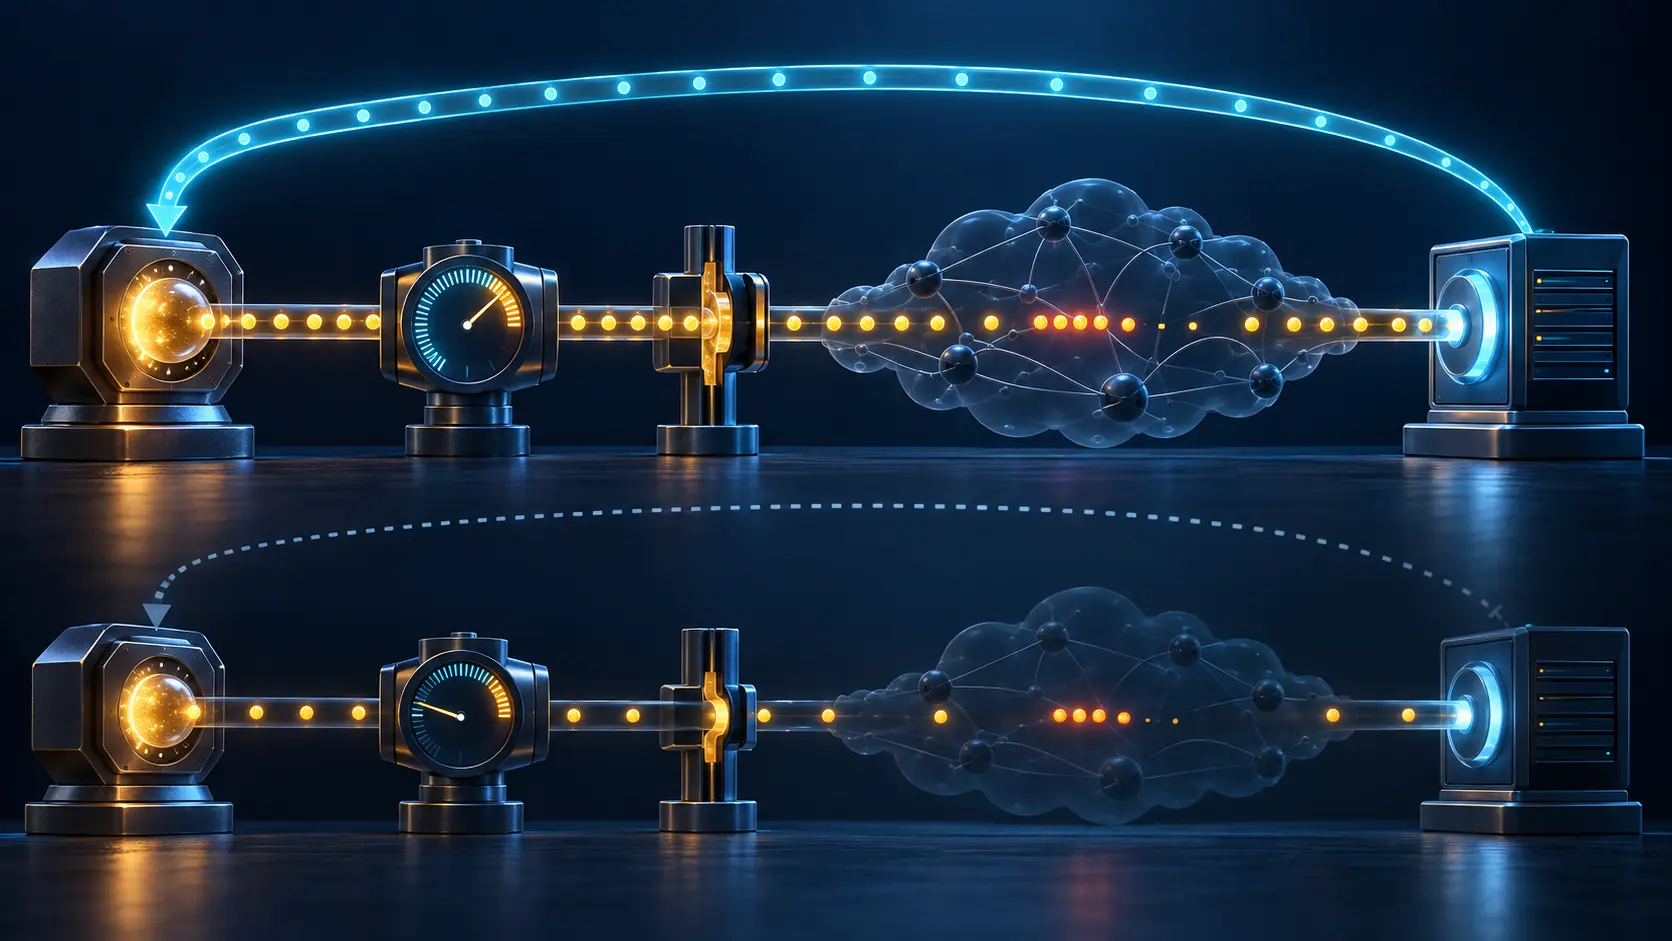
受信側がレートを報告しても、送信側には独自の制約が要った:RFC 3448
到着した量を最もよく知るのは受信側である。しかし、その観測だけで将来の送信量まで決めてよいわけではない。RFC 3448 の TFRC は、受信側に観測を任せながら、計算と抑制の責任を送信側に残した。

記事
「各リンクは検証可能なのに鎖が閉じない」──almazcloud.network(AS210328)の企業アイデンティティ連鎖を追う
「各リンクは検証可能なのに鎖が閉じない」──almazcloud.network(AS210328)の企業アイデンティティ連鎖を追うの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。記事の調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。
IETF
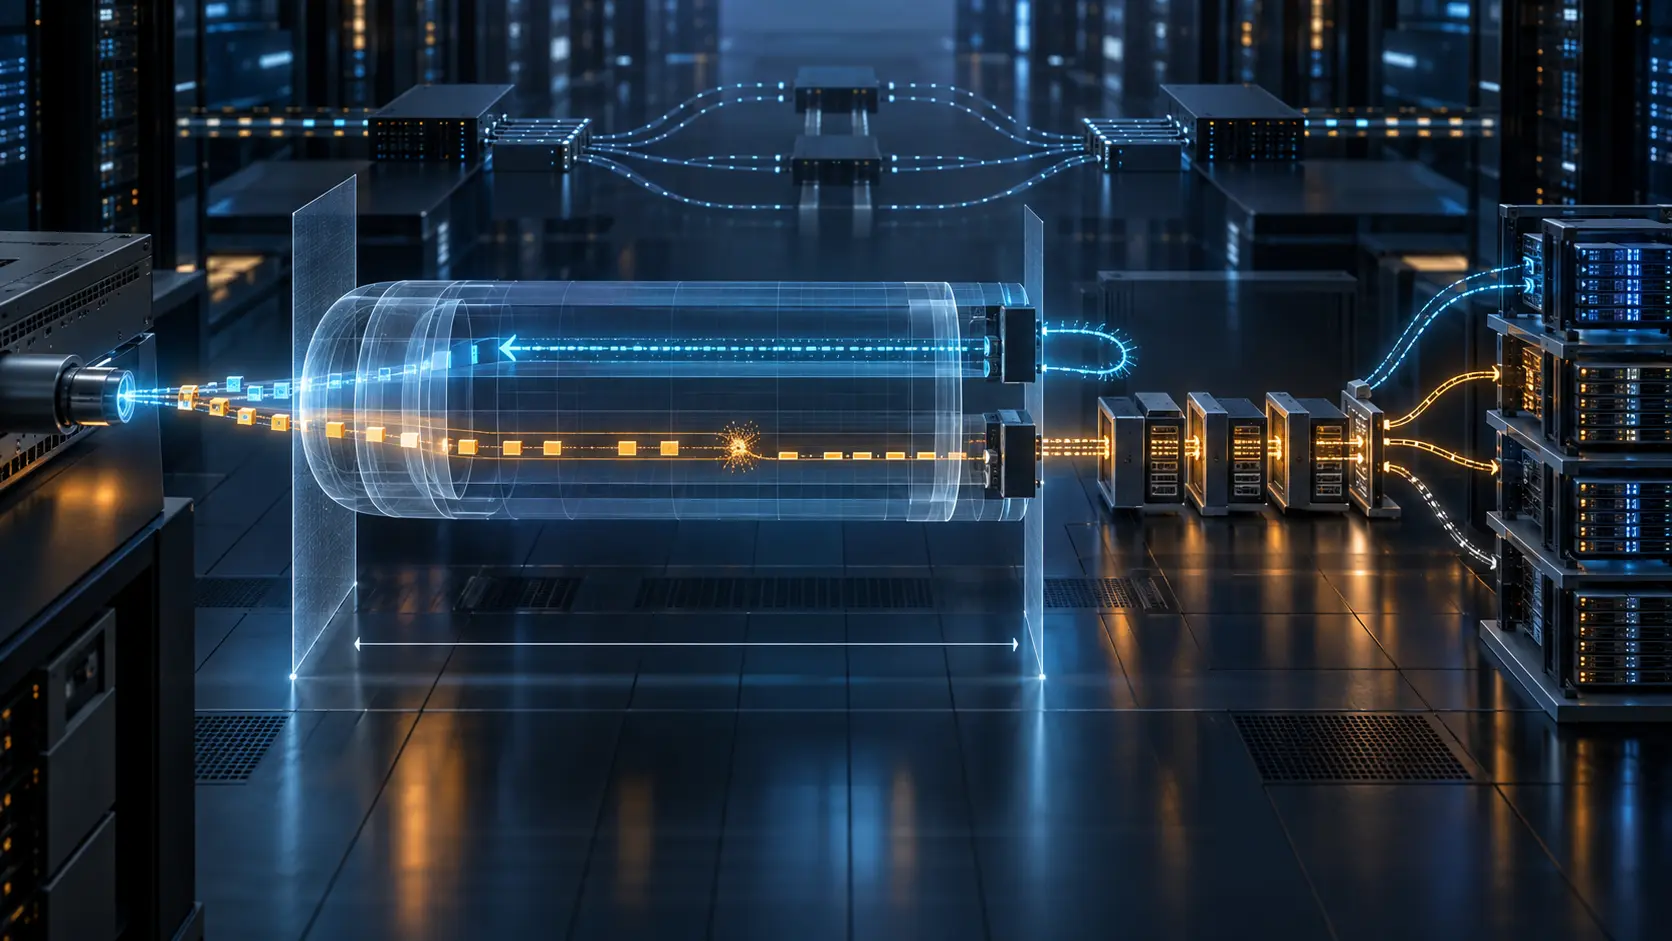
応答したのは管理経路であり、テナントサービスではない:RFC 9772
障害対応では「返事があった」という事実が必要以上に大きく扱われる。RFC 9772は、Geneve の能動 OAM がどの経路と処理を観測し、どこから先を観測していないのかを明確にする。緑のランプを減らすためではなく、一つの測定結果に背負わせる主張を正しく限定するための仕様である。
インターネット史
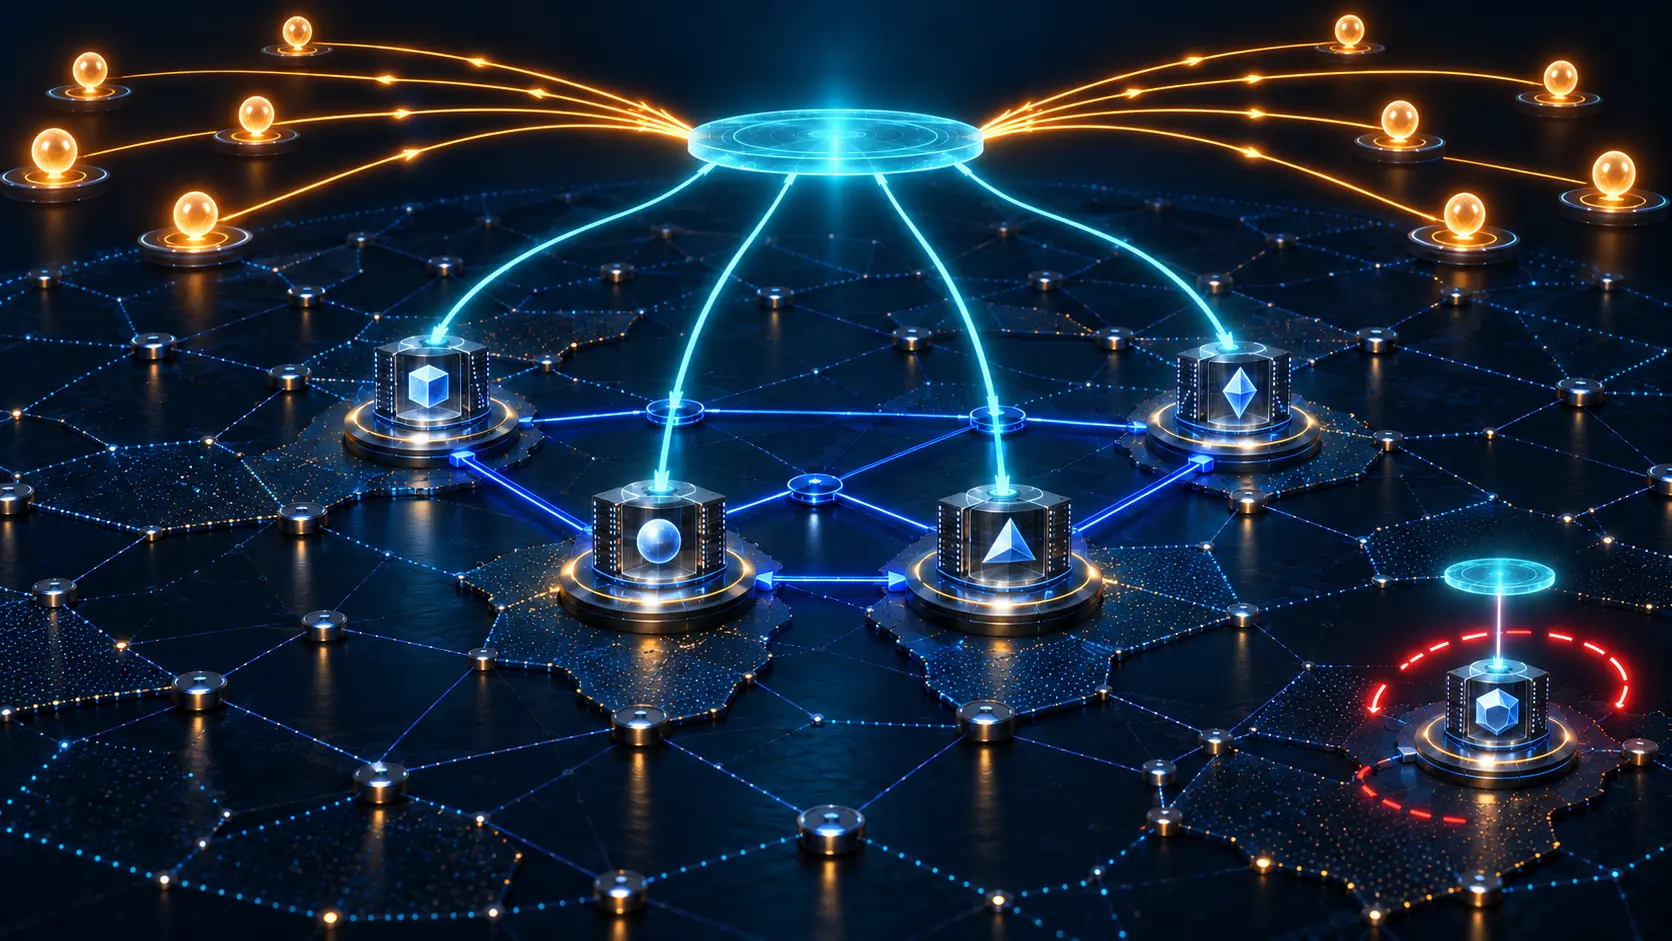
一つの共有アドレスの裏側には固有の識別子が必要だった:RFC 3446
Anycast は複数のマルチキャスト・ランデブーポイントを、一つの近いサービスとして見せられる。しかし一台の機械にはしない。RFC 3446の要点は、利用者向けの住所を共有しながら、複製同士の識別子を固有のまま保ったことにある。

IETF
同じ DNS アドレスでも、由来が同じとは限らない:RFC 3646
インターフェース切替後も同じリゾルバーアドレスが表示されていれば、設定は継続したように見える。しかし DHCPv6 と Router Advertisement では権限の経路も有効期間も異なる。RFC 3646 を運用証拠として読むには、値だけでなく由来と実際の選択を残す必要がある。
インターネット史
一つのDNSレコードが信頼を共有しない鍵を抱えた:RFC 3445
初期の DNS `KEY`は、複数用途の公開鍵を一つの分散ディレクトリへ置く発想だった。だが問い合わせは内部の用途を選べず、署名は RRset 全体を覆う。形式の再利用は、管理者も検証規則も事故の結果も異なる鍵を、一つの運用単位へ変えてしまった。

IETF
グループ暗号は解けた。送信者の特定は別だった:RFC 9750
端末侵害のフォレンジックでは、「復号できた」という事実が、いつの間にか「この端末が送った」という結論へ変わりやすい。RFC 9750 は、MLS における共有 AEAD、端末固有の署名、本人性、権限、配送、復旧を別々の証拠として扱うための設計図を示す。

IETF
署名は正しかった。それでも変更権限は別問題だった
暗号検証が成功すると、運用画面は一件落着したように見える。しかし RFC 3645 が証明する範囲はもっと狭い。GSS-TSIG はセキュリティ・コンテキストを確立し、DNS メッセージを認証できる。一方、誰がどのレコードを変更してよいかは定めない。認証、認可、実行、配布、観測を一つの「成功」にまとめてはならない。
セッションマップ
ガバナンス分野
RIR監視
割り当て政策、理事会の正統性、機関の継続性を追跡する5つの地域セッション。
RIR監視を開くケースファイル
長期のガバナンス調査資料。法務・選挙・制度のストレス分析を扱います。
ケースファイルを開く番号資源社会
NRS エコシステムから得られる、会員制度・憲章・資源ガバナンスの調査・分析。
NRS セッションを開くICANN
DNS の調整、説明責任の枠組み、グローバルなマルチステークホルダープロセスの力学。
ICANN セッションを開くIETF
分断された政策環境におけるプロトコル標準化の動向と相互運用性リスク。
IETF セッションを開くインターネット史
ガバナンスの解釈と構造予測に役立つ長期サイクルのインフラ史。
歴史セッションを開くネットワーク運用者グループ
APRICOT と地域・国別 NOG エコシステムから得られる運用者向けの実装ノウハウ。
NOG セッションを開く