
インターネット運営・政策を担う機関における政策継続性・正当性・説明責任のシグナルを追跡します。
ガバナンス
ガバナンス
ガバナンスは、インターネット基盤に影響を与え得る機関、政策プロセス、標準化活動、レジストリ運用、説明責任をめぐる紛争、実装シグナルを追跡します。BTW.MEDIA は、公開された報道、出典に基づく分析、制度的背景、長期にわたるケースの継続報道を整理し、読者が世界のネットワークエコシステム全体で、意思決定のポイント、ガバナンス上のリスク、運用の継続性、正統性をめぐる論点、政策の結果を追えるようにしています。RIR や標準化団体、ICANN のプロセス、ネットワーク運用者グループ、公共政策に関わる主体、説明責任をめぐる紛争、裏付けとなる証拠を比較したい読者は、このページで、どのプロセスが単なる手続きに過ぎないのか、どのシグナルが運用上の前提を変え得るのか、どのコミュニティが影響を受けやすいのかを確認できます。
RIR監視ケースファイル番号資源コミュニティICANNIETFインターネット史ネットワーク運用者グループ

RIR監視、ケースファイル、番号資源社会、ICANN、IETF、インターネット史、NOG セッションを含みます。
表明された立場よりも、実施の証拠と機関の行動を重視します。
最新の報道
ガバナンスの最新情報
7,774件の記事
インターネット史
親ゾーンが指名しても、そのサーバーにゾーンはなかった――RFC 1912とlame delegation
DNS の変更は、設定画面で保存した瞬間には終わらない。親ゾーンから古いネームサーバーを消しても、世界各地のキャッシュはしばらくそこへ問い合わせを送り続ける。反対に、新しいサーバーを先に指名しても、相手がまだゾーンを読み込んでいなければ、公開された経路だけが先に動き出す。RFC 1912が「lame delegation」と呼んだのは、この記録と稼働状態の時間差だった。
記事
ARIN が廃止した Origin AS は可能性の記録であり、現行経路ではない
ARIN が廃止した Origin AS は可能性の記録であり、現行経路ではないの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。記事の調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。

IETF
DNSOPのDNS統合案が最終意見募集の期限へ、削除処理が決定的な試験に
DNS による本人確認には、入居審査だけでなく退去確認が要る。ドメインの管理者が一度正しいレコードを置いたとしても、そのレコードは消え、名前は失効し、別の登録者へ渡り得る。DNSOP の統合案がワーキンググループ最終意見募集の予定期限を迎えるいま、問うべきは登録ボタンの成功率ではない。古い権限がアプリケーションから消えるまでの時間である。

IETF
Sara Dickinsonと、暗号化だけでは証明できないリゾルバーの約束
DNS の設定画面に鍵の印が出れば、守られたことは確かにある。端末から指定した再帰リゾルバーまでの通信だ。だが、その鍵は問い合わせが到着した後の保存期間や閲覧権限、上流への送信、応答のフィルタリングまでは語らない。Sara Dickinson らがまとめた RFC 8932は、暗号化された経路の先に残る運用判断を、比較可能な約束として表に出した。

ケースファイル
障害を見つけた拠点から、判断する拠点まで
多地点への配信では、受信側が先に障害を知る。RFC 9780 の能動的な通知を運用に組み込むには、戻り経路だけでなく、確認応答と復旧判断の引き継ぎも設計する必要がある。
ケースファイル
SCONEが運べるのはレートであり、それを選んだポリシーではない
駅の Wi-Fi から携帯網へ移った瞬間、同じ QUIC 接続が別の経路を通り始める。直前まで届いていたスループット助言は、新しい経路の約束にはならない。SCONE はこの境界を丁寧に扱う。しかし、レートを選んだ契約・分類・責任者までパケットが説明するわけではない。

ケースファイル
古い認証情報が通るなら、AIセキュリティのサイドカーは境界ではない
新経路の成功率が100%でも、移行完了とは限らない。夜間バッチの古い資格情報が結合済みデータへ直接届くなら、観測できる経路が増えただけで、権限の総量は減っていない。
記事
LACNIC Whois の created は登録レコードの作成日であり、ネットワーク開通日ではない
秒単位の時刻は、ネットワークの「出生証明」のように見えやすい。しかし LACNIC の登録データで `created` が示すのは、アドレスブロックのレコードが作成された時点である。組織の設立、運用開始、アドレスの初回利用、BGP での初回観測を示すものではない。

インターネット史
パケットが携えるべきだったラベル
RFC 1108 が描いたネットワークでは、IPv4 データグラムは宛先だけを示すのではない。どの保護規則の下で運ばれるべきかも、自らのヘッダーに載せていた。
記事
AFRINICの5%早期決済割引には、二つの請求書時刻がある
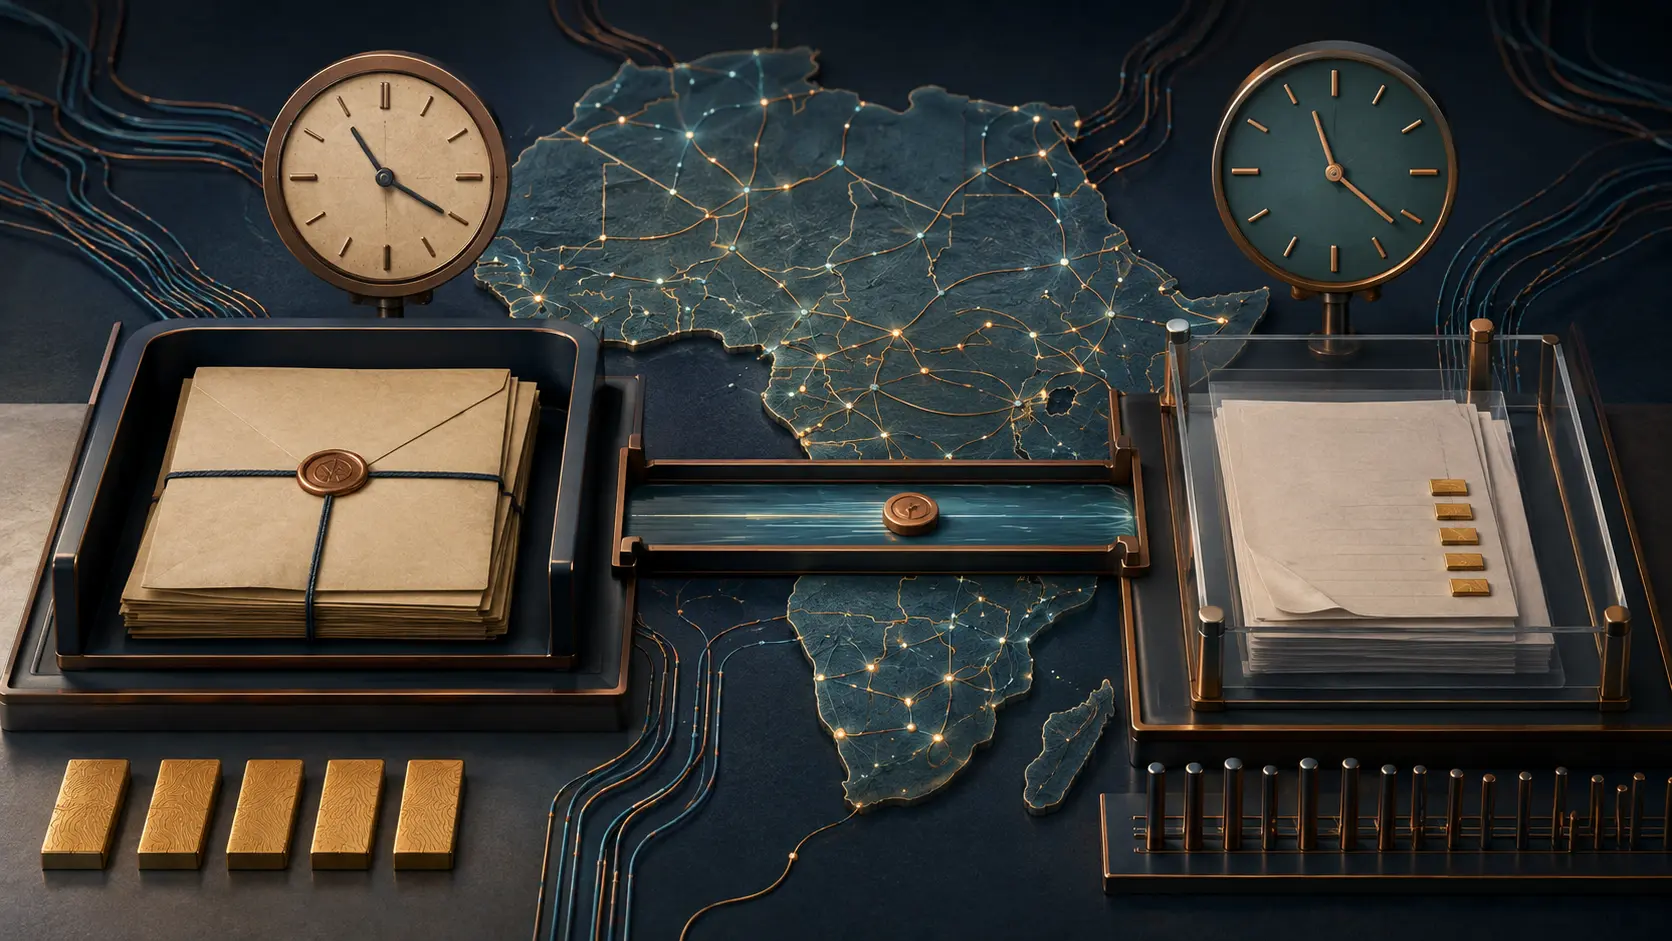
11月に届いた更新請求書が、翌年1月の日付を持つことはあり得る。事務上は合理的だ。会員は年末までに送金でき、レジストリは新年度前に資金を確保できる。ところが AFRINIC の公開説明は、11月の「発行」と「請求書の日付より前」を別々に使いながら、その二つを結ぶ日付を示していない。5%を決めるなら、配送時刻、文書日付、着金、照合、割引計上を一枚の証票にすべきだ。

インターネット史
古い接続先と変わらないハンドル――RFC 1914のルートなきメッシュ
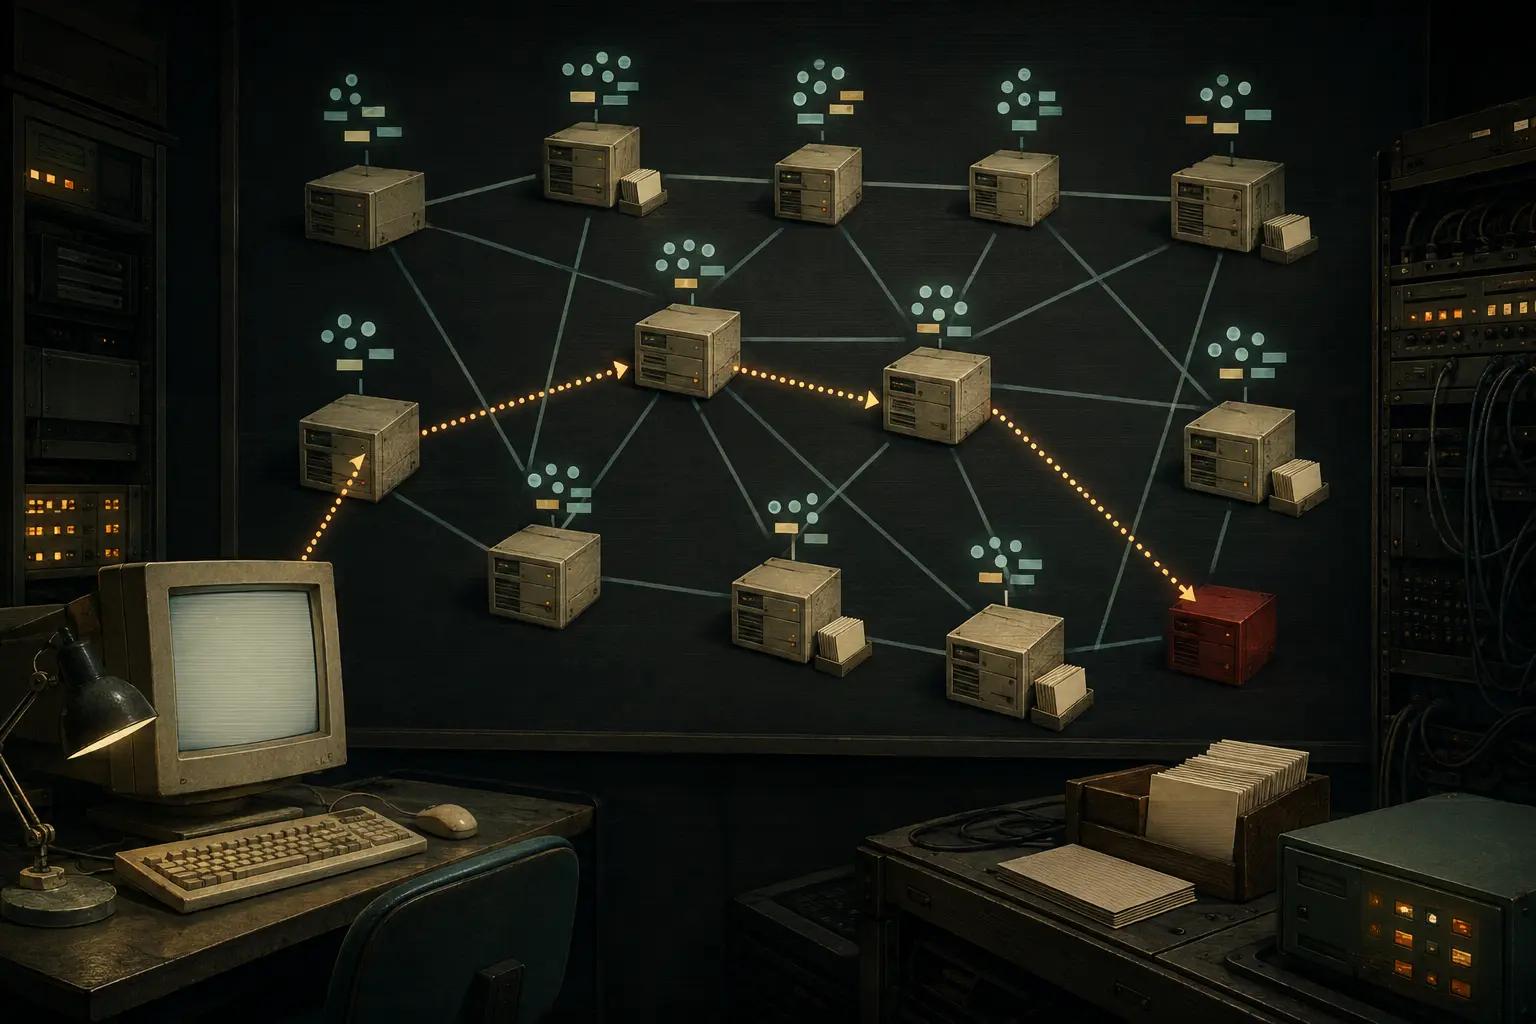
紹介されたホスト名が数週間前のままなら、そこへ接続できないことは記録が存在しないことを意味しない。RFC 1914 は、変わり得る接続先と、サーバーを追跡するための比較的安定したハンドルを分けた。しかし、ハンドルから得られるのも「最後に知られた」行き先にすぎない。分散ディレクトリを最後まで探したという主張は、こうした時間差と失敗を引き受けたクライアント側の記録にかかっていた。
インターネット史
索引は語の存在を知っていた。それでも答えは知らなかった
三つの名簿レコードを Whois++ の centroid(セントロイド索引)に通すと、「Smith」は残るのに、二人の Smith は消える。出現回数も、語の組み合わせも、どのレコードを誰が管理していたかも残らない。1996年、この意図的な忘却が広域分散ディレクトリの検索を可能にした。同時に、今なお見落とされやすい境界も示した。索引は答えがありそうな場所を示せるが、答えそのものでも、その現在性の証明でもない。

記事
最終RIRガバナンス草案には実施登録簿が必要だ
2026年9月1日に公表された FINAL DRAFT は監督を強化する一方、第1.3節は運用面の橋渡しを将来の Implementation Procedures に委ねている。公開登録簿があれば、文書の採択、手続の策定、資源保有者が確認できる実施状況を区別できる。

記事
AFRINIC Whoisのorg-typeが示すのは登録上の関係であり、法人形態ではない
AFRINIC の`org-type`は組織の身分を一語で表すように見える。しかし実際には、組織オブジェクトがレジストリの資源・会員制度の中で占める位置を分類する項目だ。法人形態、実質的所有者、ネットワークの運用支配まで証明するものではない。

インターネット史
各ホップに返信を求めた Traceroute
通常の traceroute は、送信側が到達距離を一段ずつ伸ばして経路を尋ねる。RFC 1393 は逆の発想を採った。1個のパケットを送り、通過する各ルーターに報告を書いて返してもらうのである。
IETF
Ole Trøanと、NATの箱に隠れていた三つの判断
IPv6 アドレスが二つあり、デフォルトルーターも DNS リゾルバーも二つある。それでも通信できるとは限らない。Ole Trøan が編集した RFC 7157が浮かび上がらせたのは、送信元アドレス、最初の転送先、名前解決の文脈という三つの判断である。NAT を外せば判断が消えるのではない。誰が何を結び付けたのかを、端末とネットワークが改めて示さなければならない。

IETF
CSRアテステーションが最終意見募集へ、証明書自体は検証記録ではない
公開された証明書は正しくても、認証局が発行時に何を確かめたかまでは語らない。IETF の最終意見募集に入った CSR アテステーション案は、端末由来の証拠を CA や RA へ運べるようにする一方、受信側がそれを処理せず破棄することも認め、機微な内容を証明書へ転載しないよう勧める。必要なのは端末情報の公開ではなく、証拠から発行判断までをたどれる限定的な記録だ。

IETF
許可された MPLS 隣接先も信頼境界の外側にいる
事業者間接続に必要なのは協力であって、責任の一体化ではない。契約があり、相手を認証でき、顧客サービスに不可欠なリンクであっても、相手のコア網が自社の信頼領域に入るわけではない。RFC 5920 が示す「許可されているが信頼はしない」という整理は、必要な機能だけを開き、境界での判断権を手放さないための運用原則になる。

記事
新RIRガバナンス案には二つの審査制限があるが、公開カウンターがない
「一年間は同じ問題を再審査しない」と「監査と監査の間に各申立主体が開始できる審査は二件まで」は、別々の保護である。ところが、申立てが審査に変わった瞬間と申立主体の同一性を記録しなければ、どちらも外から確かめられない。

ケースファイル
Key Transparencyのトゥームストーンだけでは旧ログを廃止できない
KEYTRANS のアーキテクチャ案では、旧ログのトゥームストーンが「このラベルの最新版は新ログにある」とクライアントへ告げる。新ログが一時的に読めなくても古い鍵を現役扱いしないための、重要な標識である。だが標識を置いたことと、長期オフライン端末が旧履歴の監視を終えたことは同じではない。停止権限もそこからは生まれない。
セッションマップ
ガバナンス分野
RIR監視
割り当て政策、理事会の正統性、機関の継続性を追跡する5つの地域セッション。
RIR監視を開くケースファイル
長期のガバナンス調査資料。法務・選挙・制度のストレス分析を扱います。
ケースファイルを開く番号資源社会
NRS エコシステムから得られる、会員制度・憲章・資源ガバナンスの調査・分析。
NRS セッションを開くICANN
DNS の調整、説明責任の枠組み、グローバルなマルチステークホルダープロセスの力学。
ICANN セッションを開くIETF
分断された政策環境におけるプロトコル標準化の動向と相互運用性リスク。
IETF セッションを開くインターネット史
ガバナンスの解釈と構造予測に役立つ長期サイクルのインフラ史。
歴史セッションを開くネットワーク運用者グループ
APRICOT と地域・国別 NOG エコシステムから得られる運用者向けの実装ノウハウ。
NOG セッションを開く