要約
- 移転完了時、ARINは譲渡側の証明書から資源と対応するROAを削除し、残る資源のROAは維持する。
- RPKI加入済みの受取側の証明書は自動で拡張されるが、新しいROAは受取側が作る。未加入なら登録が先だ。
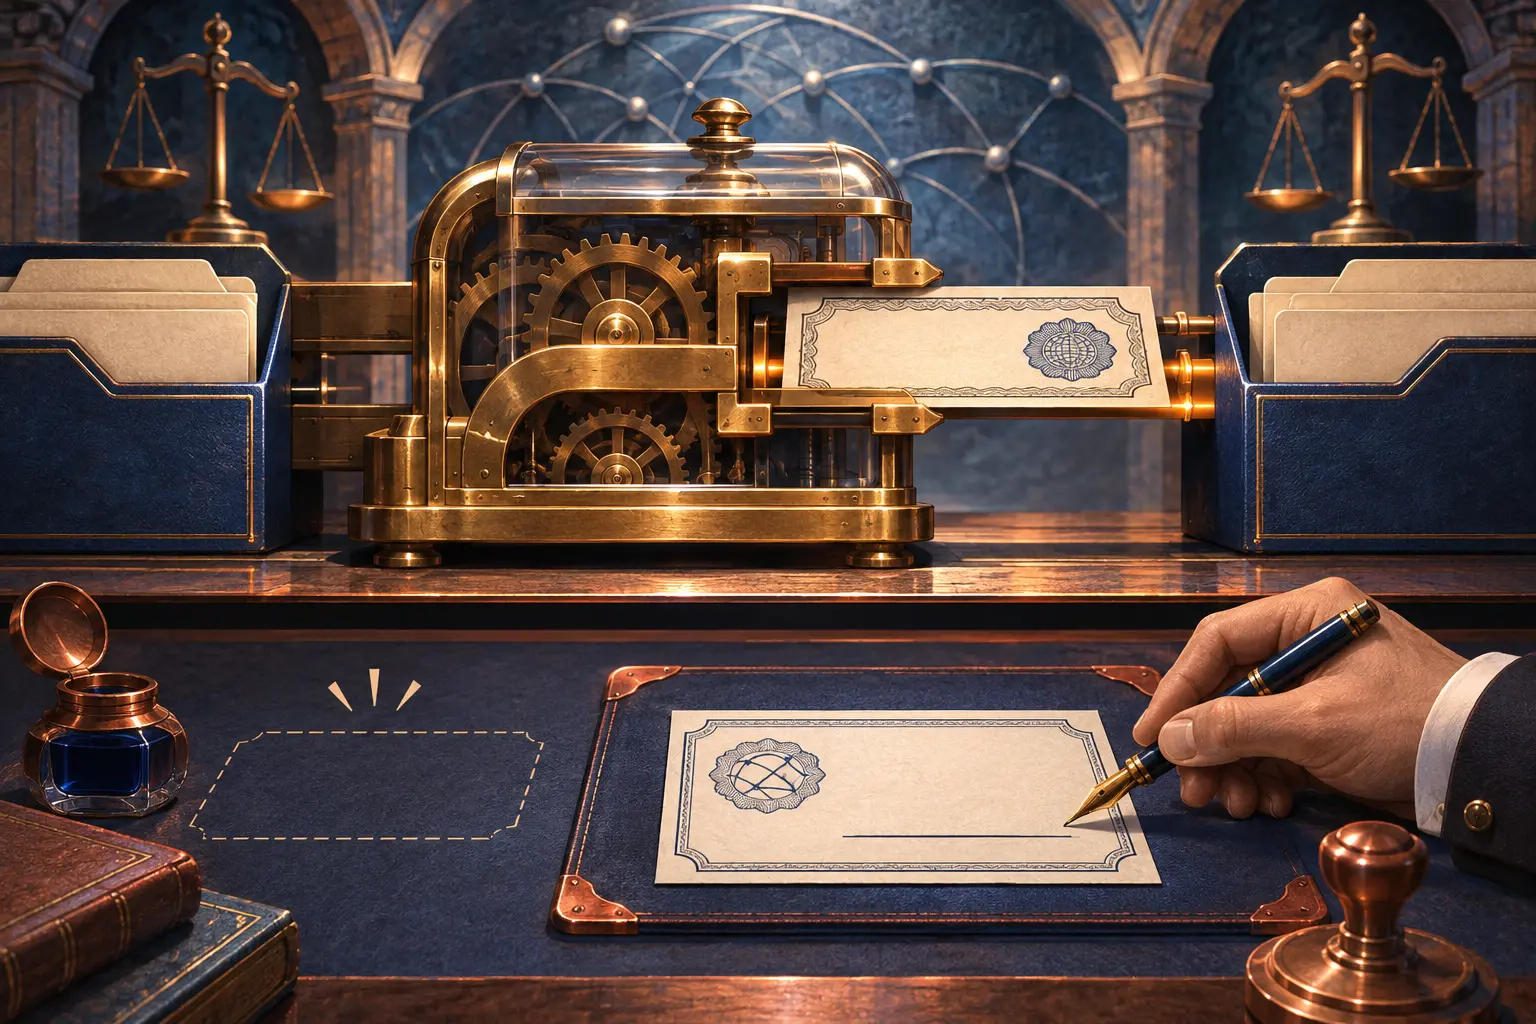
ARINはアドレス移転が完了すると、受取側の資源証明書を自動で拡張できる。しかし新しい経路起点の認可まで自動で書くわけではない。公式の移転案内では、移った資源は譲渡側の証明書から外れ、その資源に関係するROAも削除される。譲渡側に残る資源は証明書に再構成され、対応するROAは保たれる。受取側がすでにARINのRPKI証明書を持つ場合、その証明書には新しい資源が自動で加わる。次のROAを書く人は受取側だ。
証明書が示すのは、どの資源について組織が署名した主張を作れるかという範囲である。ROAは特定のプレフィックスをどの起点ASが広告してよいか、最大長はいくつかを記す。ARINは移転書類から登録先を把握できても、その組織がどのASで運用するかを移転だけで決められない。機械が渡すのは認可を作る資格であり、認可の内容は運用者の判断になる。
2025年のARINの移転実務案内はこの分担を明言している。既存のRPKI利用者なら証明書は自動更新されるが、新しく受け取った資源のROAは自分で作る。RPKI未登録の受取側はサービスへの登録から始める。移転だけでRPKIに参加することはない。別のベストプラクティス文書は、既存の証明書に資源が追加されても既存ROAは変わらないと説明する。証明書更新の成功を、経路起点の手続き完了と取り違えてはならない。
譲渡側の終わり方も一種類ではない。一部の資源を残すなら、ARINは残余を含む証明書に再構成し、それらのROAを維持する。契約対象のIPとASNをすべて移す場合は証明書そのものが撤去され、関連するROAは公開リポジトリから削除される。古い主張の終点は明瞭だ。新しい主張の起点AS、プレフィックス、maxLengthは受取側が自分のルーティング計画に合わせて選ぶ。
両者の作業は移転完了日の前から始められる。譲渡側は影響を受けるROAを確認し、受取側はRPKI参加と予定する起点を準備する。完了後は拡張された証明書を確認し、自分のROAを発行する。ARINはIRRオブジェクトと逆引きDNSの点検も勧める。所有者名を登録簿で変える行為と、周辺の運用宣言を切り替える行為は別の時計で進む。
ARINの文書は手順を記し、特定の移転による経路障害までは示さない。実際の影響を論じるには日時付きのROA公開記録と経路検証結果が必要だ。制度上の継ぎ目は既に見える。ARINが証明書を動かし、受取側が新しい起点を認可する。どちらか一方だけでは引き渡しの記録は完成しない。
ARIN
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
ストラテジックサークル限定
ストラテジックサークル
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
ストラテジックサークルに参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加