
Strategic Circle 向けブリーフィング
参加すると、ログイン後に戦略解説を閲覧できます。
ストラテジックサークルに参加ガバナンス / IETF
IETF は、あらゆるネットワークが動かすプロトコルを書いています。ドラフト、ワーキンググループの議論、公開された標準を追い、本番環境に届く前に運用者への影響を解説します。

最新の報道
1,656件の記事

IETF
名簿から消えることと、暗号を解く力を失うことは別の出来事だ。RFC 5275 は、メンバー削除の直後に残るこの時間差を可視化する。鍵の世代交代が配布と稼働まで完了しなければ、退いた者の能力は終わらない。

IETF
RFC 5263 では、最終 SIP 応答またはタイムアウトが次の部分 NOTIFY を送るための境界になる。この応答が閉じるのは一つのトランザクションである。差分の適用、永続保存、下流への公開、まして人の反応まで証明するものではない。

IETF
ハンドオーバーを速くするには、端末が新しいリンクへ到着する前に準備を始めたい。RFC 5271 は、その先行材料を3G CDMA のパイロット、SectorID、ANID などから得る。しかし早く観測できることと、正しい IP トポロジーを知っていることは同義ではない。

IETF
RFC 5262 は完全な PIDF 文書と部分更新を一つの版系列として扱う。欠番のない系列は、そのフィードを順番通り再構成した証拠になる。しかし初期表示の完全性、全 watcher の同一表示、人やサービスの現時点の応答可能性は証明しない。
IETF
暗号学的な証明は、対象が狭いからこそ強い。RFC 5269 の共有ハンドオーバー鍵は、旧アクセスルーターが Fast Binding Update の権限を確認するためにある。MAC が正しければ、旧 care-of CGA 宛ての転送を変更できる。しかし端末が新しいリンクに接続したこと、新しいアドレスが利用可能であること、パケットが届いたことまでは証明しない。

IETF
RFC 5261 は、与えられた XML 木の中から一つのノードを一意に選び、定められた変更を順番に実行できる。その成功は有力な実行証拠だが、入力が意図された最新版だったこと、変更が業務上正しかったこと、承認されて保存・公開されたことまでは示さない。
IETF
RFC 5260 は、Sieve が特定のヘッダー出現から日時を取り出す方法と、スクリプト実行時刻を使う方法を定める。比較結果は振り分けを決められるが、選ばれた日時の真正性や配送履歴全体までは証明しない。

IETF
高速ハンドオーバーは、移動端末が旧リンクにいる間に次の転送経路を準備する。その先回りには価値があるが、管理上の落とし穴も同じ場所にある。トンネルが準備済みでも、端末が新リンクに存在するとは限らない。RFC 5268 が示したこの境界は、後継の RFC 5568 でも保たれている。

IETF
RFC 5259 は、保存形式を扱えないクライアントのために IMAP サーバーが添付を変換する仕組みを定める。軽く読みやすい出力は有用だが、それは要求と方針から作られた派生表現である。署名済み原本でも、永続的な置換でも、全項目成功の証明でもない。

IETF
新着メールが自動で入り、条件から外れた行が消える一覧は「現在」を映しているように見える。RFC 5267 が定義するのは、初期結果と順序付きの追加・削除ストリームである。更新拒否や通信の欠落を、滑らかな画面が埋め合わせることはない。

IETF
RFC 5257 は、メッセージやその本文部分に永続的な注釈を置き、私用値と共有値を分けて扱う仕組みを定めた。だが、注釈がメールの横に表示されることと、送信者がそれを書いたこと、組織がその判断を承認したことは同じではない。

IETF
RFC 5258 の LIST 応答では、購読条件を満たさず、メールボックスとして存在さえしない親名が返ることがある。条件に一致した子孫への経路を示すためだ。画面上の木をそのまま正規台帳にすると、この因果関係が消え、説明用の行に実体の権限を与えてしまう。

IETF
一本の幹から返信が順序よく伸びる画面は、対話の履歴そのものに見える。RFC 5256 が定義するのは、もっと限定された成果物だ。サーバーは検索対象を決められた条件で抽出し、指定されたアルゴリズムと照合規則で並べ、欠損や矛盾を処理して表示用の木を返す。その木は便利だが、人間の意図を証明しない。

IETF
RFC 5255 は、IMAP が返す説明文の言語と、検索・並べ替え・スレッド化で文字列を比べる規則を別々に選べるようにした。見え方や結果は変わり得るが、保存されたメールボックスやメッセージが書き換わるわけではない。
IETF
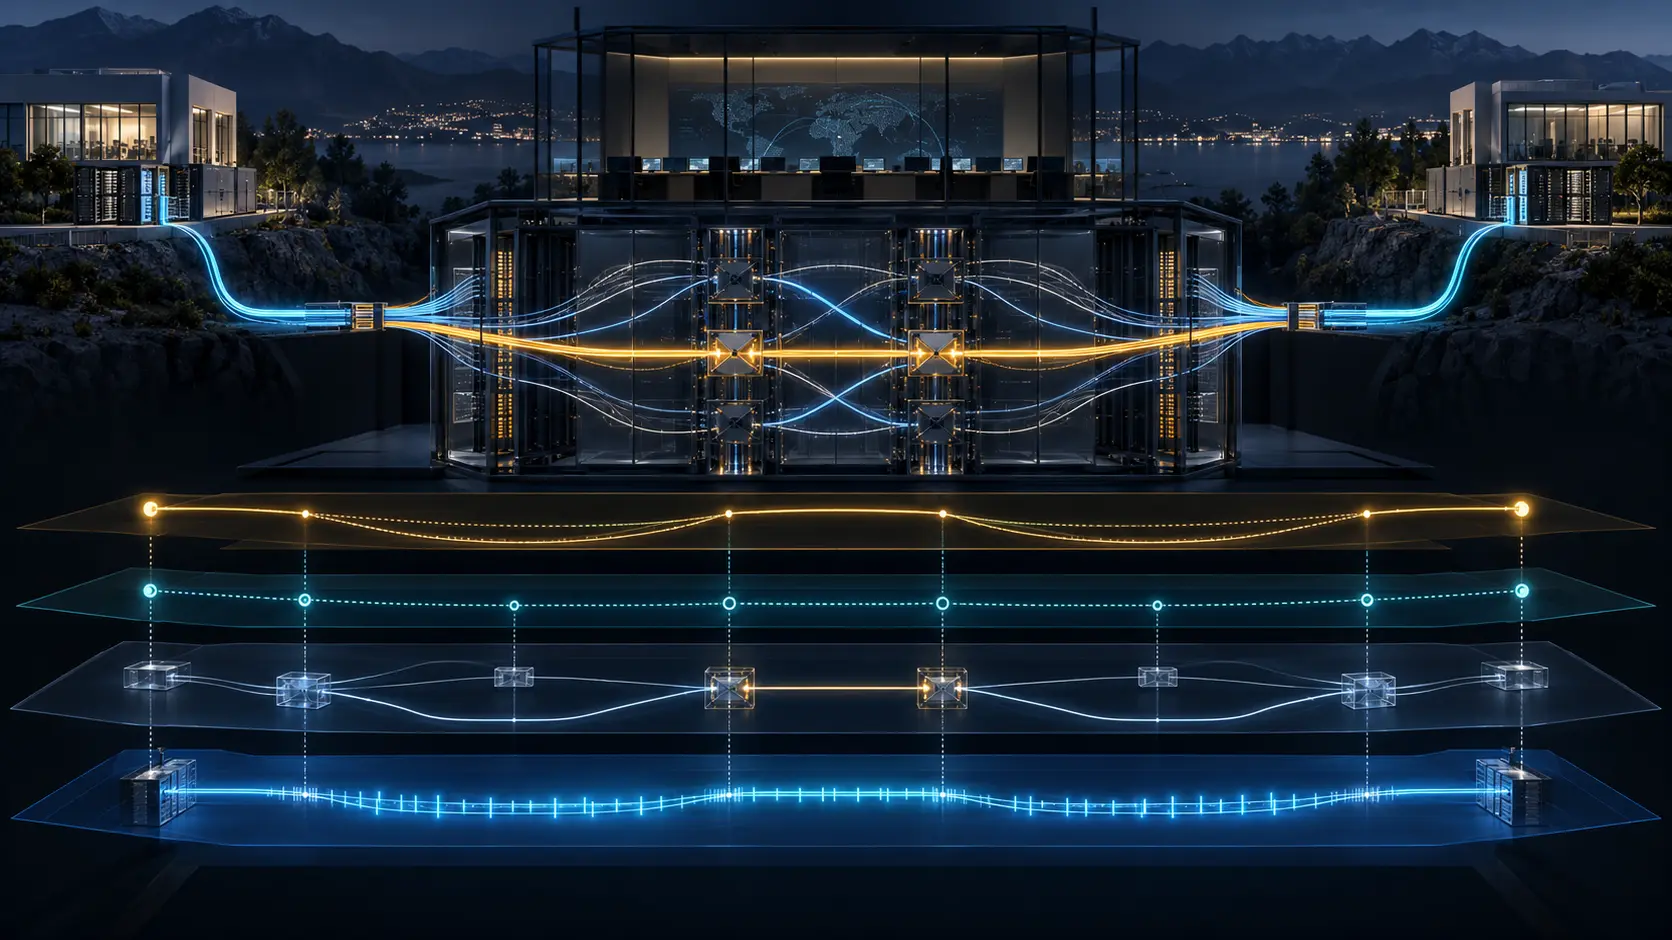
RFC 5253 の L1VPN Basic Mode では、顧客は接続したい CE の組合せを要求できる。しかし、プロバイダー網内の経路計算、資源配分、許可判断、内部トポロジーの開示範囲はプロバイダー側に残る。この二つの権限を一つの「顧客制御」にまとめると、契約上の期待と実際に動く光パスの間に、検証できない空白が生まれる。
IETF
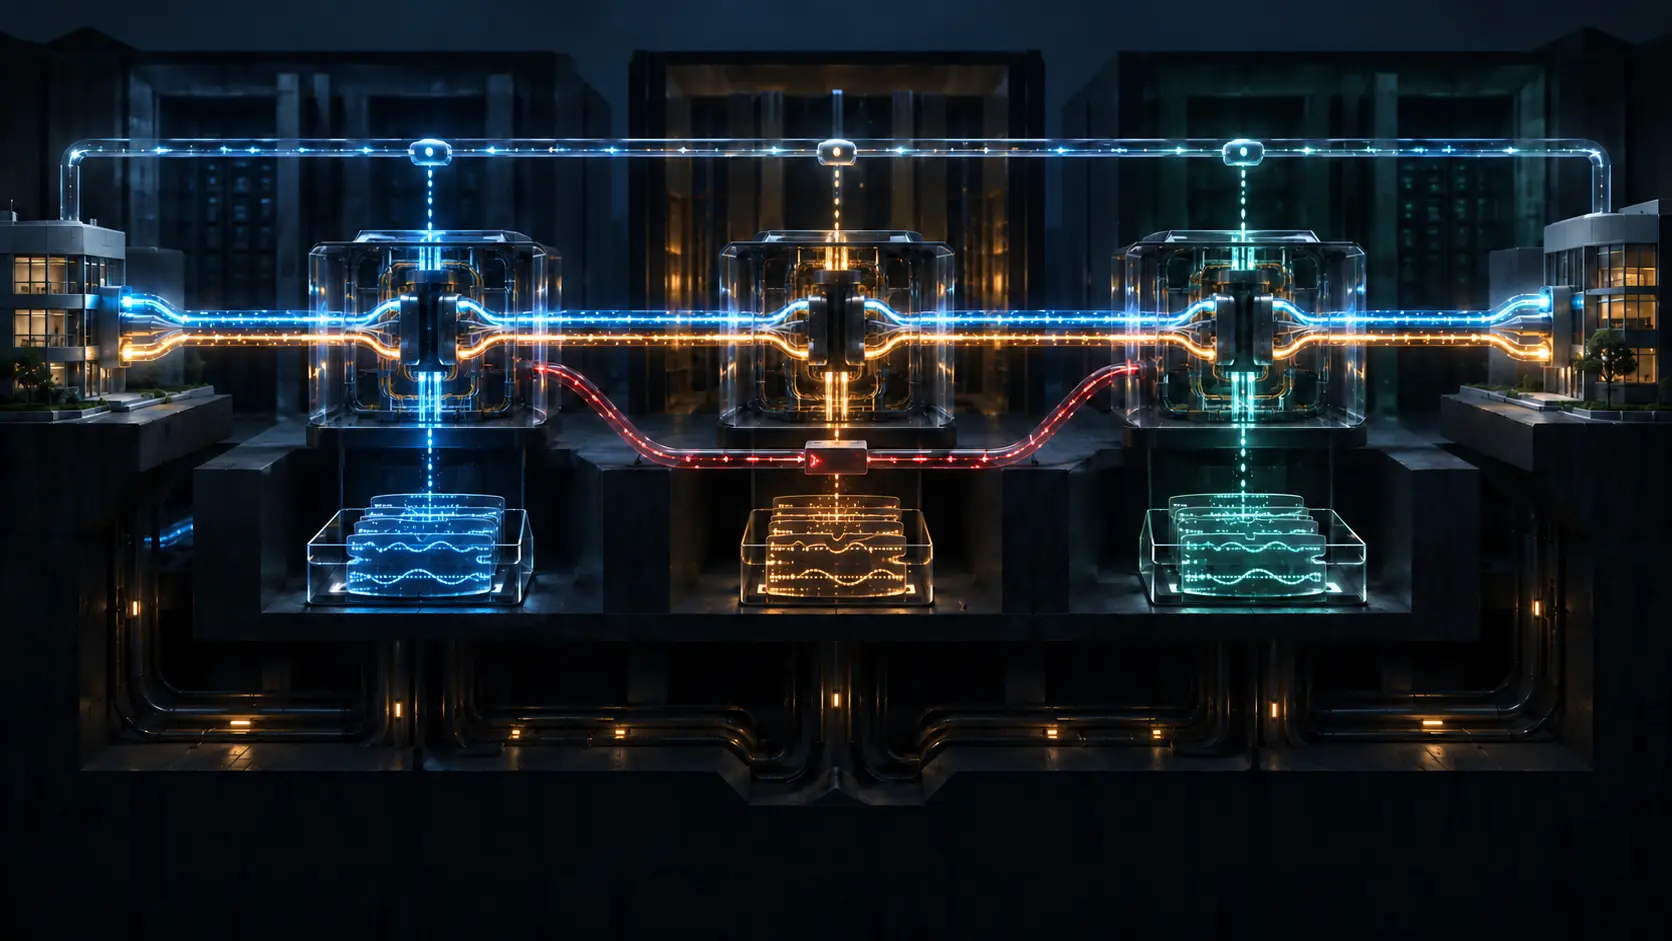
利用者に見える一本の回線は、運用者にとっては複数の擬似回線セグメントの連鎖である。RFC 5254 を証拠設計として読むと、サービスの連続性と、設定・障害・転送を証明する記録の連続性は別物だと分かる。

IETF
RFC 5249 は、公開済み RFC の見た目を再利用する慣行から、更新される MIB 文書テンプレートへ著者を移した。ところが現在、三つの旧テンプレート URL は同じ一般向けページへ転送される。リンクの生存と、取得した版の同一性は別の証拠である。

IETF
RFC 5251 のシャッフリングでは、顧客には一続きの RSVP-TE セッションが見える一方、事業者境界では端点を示す識別子が PPI に置き換えられ、反対側で CPI に戻される。保たれたセッションは有用な抽象だが、対応表や物理経路、データ到達の正しさまで証明するものではない。

IETF
EAP のキャッシュでは、「まだ使える時刻」と「相手も保持している事実」は別物である。RFC 5247 は、再起動や資源回収によって期限前でも状態が片側だけ消えることを前提にする。短縮経路を安全にするのは時刻表示ではなく、現在の共同保持を確かめ、失敗時に完全認証へ戻れる設計だ。

IETF
`4.4.1` のようなコードは、短いのに強い。障害の種類、再試行の判断、配達の結末まで一度に語っているように見える。しかし RFC 5248 が整えたのは共有語彙の管理であり、個々のメッセージを追跡する鑑識制度ではない。
会員ロック解除
完全なプロフィール解説と詳細セクションを閲覧するには、ログインが必要です。
参加すると、ログイン後に戦略解説を閲覧できます。
ストラテジックサークルに参加IP 資産の所有者と経営チームのために:アライアンス向け解説、非公開レポート、アナリストの直接サポート。
Leadership Alliance に参加