
トピック
ピアリングとトランジット
「トピックの観点から見たピアリングとトランジットトピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」
欧州・中東の機関
2013年のSpamhaus DDoSが示したオープンDNS再帰のネットワーク説明責任
2013年3月の攻撃は、外部に開かれた DNS 再帰、送信元アドレスの偽装、増幅応答、Anycast、BGP が選ぶピアリング/トランジット経路が連鎖すると、個々には小さく見える設定不備が大規模な外部費用へ変わることを示した。説明責任とは組織名から責任を推定することではなく、各運用者が実際に制御できた箇所と、その修復を裏づける証拠を明らかにすることである。

リーダー
Dave OranとIS-ISからIP Anycastに至る運用境界
Dave Oran の共同技術記録をたどると、 信頼できる転送は、 ルーティング領域、 サービス実体、 名前、 状態のどれをいま扱っているかを明確にし、 その同一性が移る場所で継続性を改めて確かめる作業から始まることが見えてくる。

リーダー
Peter PsenakとSegment RoutingおよびFlexible Algorithmを支えるリンクステート判断
Peter Psenak が編集者または共著者として名を連ねる四つの IETF 標準は、経路の目的を宣言するだけでは足りないことを示している。計算方式、メトリック、制約、参加範囲、データプレーンとの結び付き、そして不成立時の振る舞いが共有できる記録になって初めて、ルーター間の判断を比較できる。本稿は、その協働的な標準化記録を手掛かりに、仕様、実装、運用方針、現在の制御面、観測された転送を混同せずに読む方法を考える。

グローバルのクラウドサービストレンド
Cloudflareのイスタンブール障害、15分という精密な枠だけが残り原因と規模は空白
Cloudflare は8月1日07時05分から07時20分(UTC)まで、トルコのイスタンブールで遅延の上昇と接続エラーを観測したと発表した。影響時間は明確だが、製品、経路、設備、原因、件数は示されず、公開ページに残る唯一の説明も影響終了後に掲載された。

リーダー
Hannes GredlerとIS-ISおよびBGP-LSを支える障害境界
Hannes Gredler が共同執筆した標準文書の記録は、経路制御の自動化を支えるものが派手な約束ではなく、識別子の一意性、作用域の明示、そして記録が証明できない範囲を認める設計規律であることを示している。

アジア太平洋の国内通信事業者
KTの2021年ルーティング障害が問う、プロトコル境界検証と全国ネットワークの説明責任
KT の全国的なインターネット障害は、承認済みの保守計画や二段階の目視確認だけでは、稼働中ネットワークへの変更が安全だと証明できないことを示した。問われるべきなのは、ルーターが実際に解釈した構成、BGP と IS-IS の境界、異常な経路情報の波及範囲、ロールバックの実効性、そして依存サービスの回復を裏づける観測記録である。

グローバルのクラウドサービス
2015年のGitHub「Great Cannon」DDoSが、経路上コード注入の説明責任を問う試金石となった理由
GitHub を襲った2015年の DDoS は、単なる処理能力の競争ではなかった。利用者が意図せず取得したコードと、共有ネットワーク経路上で実際に配信された内容の差異を、誰が観測し、立証し、止められるのかを問う事件だった。

リーダー
Yakov RekhterとBGPおよびプライベートアドレスに組み込まれた運用境界
Yakov Rekhter の公開された標準化文書をたどると、インターネットの相互接続が、明示された許可、観測可能な状態、範囲を限定した一意性、そして将来の変更費用を隠さない設計によって運用可能になっていった過程が見えてくる。
欧州・中東の国内通信事業者
LINX LON2の2023年障害が突きつけた「ラボから本番へ」の稼働状態責任
ラボで使われていたルーターを本番のインターネットエクスチェンジへ移すとき、設定ファイルが正しいだけでは安全を証明できない。LINX が公表した2023年の LON2 障害記録は、OSPF の実稼働 ID、EVPN/VXLAN の制御状態、ハードウェア転送表、劣化した光ファイバー冗長性、そしてピアリング LAN 上の到達性を一体として検証する必要性を示している。
グローバルのクラウドサービス
Akamaiの2004年ネットワーク攻撃が分散エッジのフェイルオーバーを説明責任の問題に変えた
2004年6月に Akamai が開示したサービス遅延は、分散エッジの耐障害性がサーバー数や拠点数だけでは証明できないことを示している。問われるべきなのは、DNS とリクエストルーティング、BGP とトランジット、受け側エッジの余剰容量、攻撃緩和、そして利用者から見た到達性を、同一の時系列上でどこまで再現できるかである。

グローバルのクラウドサービストレンド
CloudflareはIADの256分間の5XX増加を事後の1件だけで記録した
Cloudflare によると、米国アッシュバーンの IAD で7月31日18時45分から23時01分 UTC まで HTTP 5XX エラーが通常より増えた。しかし公開ページに残る更新は、影響終了とされた時刻から2時間以上後に作られた1件だけだ。解決済みという結論は明確でも、対象製品、規模、復旧までの判断過程は見えない。

グローバルのクラウドサービストレンド
Cloudflareのus-east-1-aws利用経路で断続的なHTTP 5xx、2時間18分で解消
7月31日02時01分17.930秒(UTC)、Cloudflare は us-east-1-aws を利用する顧客に断続的な HTTP 5xx エラーが増えていると公表した。修正は監視を経て04時19分32.991秒に解決済みとなった。対象製品、具体的なコード、要求数、原因は示されていない。
グローバルの国内通信事業者トレンド
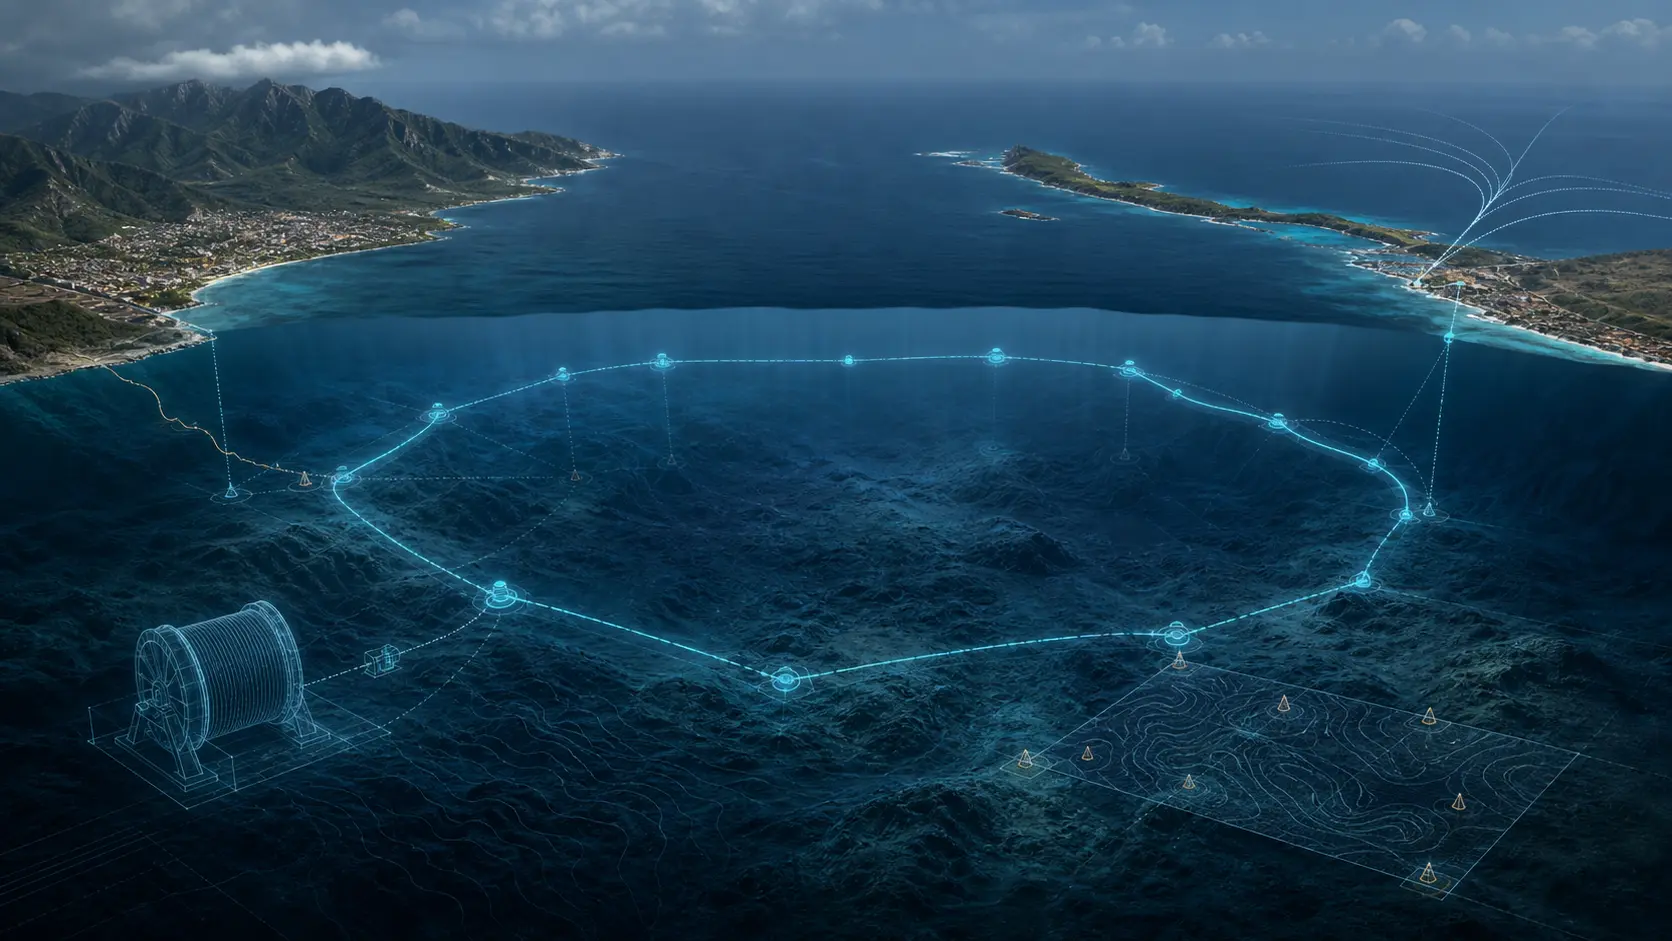
Fénixは14 Tbpsのベネズエラ―キュラソー環状網を構想、稼働実績はまだない
Liberty Networks と CANTV は7月31日、ベネズエラの Camuri とキュラソーの Willemstad を結ぶ378キロメートルの海底ケーブル計画 Fénix を発表した。環状網の最低容量は14 Tbps とされる。これは計画開始の証拠であり、製造、敷設、陸揚げ、点灯、商用運転の証拠ではない。
グローバルのクラウドサービス
OVHを襲った2016年のMirai攻撃――DDoSスクラビング能力は「説明責任」の試金石になった
OVHcloud が公表した1Tbps 超の攻撃は、記録的な数字そのものよりも、ホスティング事業者が攻撃を測定し、緩和策を安全に発動し、正当な通信を守り、サービス回復を証明できるかという現実的な問いを突き付けた。
グローバルのクラウドサービス
GitHubを襲った2018年memcached攻撃――送信元詐称対策と緩和引き継ぎが問うネットワークの説明責任
毎秒1.35テラビットに達した攻撃への GitHub の対応は、DDoS 耐性が回線容量だけでは決まらず、異常検知、安全な経路移管、正規トラフィックの配送、そして反射攻撃を成立させる送信元詐称の抑制までを一つの運用連鎖として管理する必要があることを示した。

欧州・中東のクラウドサービストレンド
CloudflareのロンドンHTTPエラー、締め切り時点では原因調査の途上
Cloudflare は7月31日19時06分19.068秒(UTC)、一部顧客で HTTP エラーが増えているとして、影響度を「minor」とするインシデントを開設した。Wave 46の締め切りである19時20分19秒にも状態は調査中のままで、原因特定、修正、復旧の発表はなかった。ロンドンという名称は示されたが、施設、経路、製品、HTTP ステータスコード、影響規模は明らかにされていない。
リーダー
Enke Chen と BGP 経路制御を支える運用記録
Enke Chen に帰属する IETF の記録は、ドメイン間ルーティングにおける 3 つの実践的な問いを結びつけます。すなわち、BGP スピーカーが不正な形式の UPDATE メッセージをどのように封じ込めるか、同一プレフィックスに対して複数の経路をどのように区別するか、そしてなぜ再配布には決定論的な判断境界が必要かという点です。これらの記録を合わせて読むと、ルーティングの継続性は、制御プレーンを単一の疑いようのない答えとして扱うのではなく、同一性、スコープ、出所、観測可能な障害状態を保持することにかかっていることがわかります。

欧州・中東のクラウドサービストレンド
Cloudflareのハンブルク障害、修正後も締め切り時点では監視中
Cloudflare は7月31日、ドイツ・ハンブルクの拠点 HAM を経由する顧客のリクエストにエラーまたは失敗が起こり得ると通知した。15:20:19.991 UTC に問題を特定し、16:58:19.585に修正を実施したが、Wave 45が終了した17:49:33の状態は解決ではなく監視中だった。製品、件数、失敗率、原因は示されていない。
欧州・中東の国内通信事業者
Virgin Media の2023年 AS5089 障害、経路消失とエッジ遮断が説明責任の試金石に
Virgin Media の2023年 AS5089 障害、経路消失とエッジ遮断が説明責任の試金石にの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。欧州・中東の国内通信事業者の調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。
リーダー
Ketan Talaulikar とセグメントルーティングポリシーの運用契約
Ketan Talaulikar の IETF における記録は、セグメントルーティングポリシーの識別子、BGP-LS トポロジーレコード、SRv6 のための OSPFv3 可視性を結びつけている。これらの共同仕様は、自動化に明示的な識別子、最新レコード、限定的な互換性、観測可能な障害動作が必要な理由を示している。