
トピック
デジタルアイデンティティと資格情報
「トピックの観点から見たデジタルアイデンティティと資格情報トピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」

IETF
証明書は9999年まで有効でも、文書との結び付きは未確認になり得る
一回限りの署名証明書は、一つの文書、一つの秘密鍵、一回の署名操作に範囲を絞る。しかし、通常の署名検証が成功しただけでは、検証者が文書との結び付きを照合したことも、認証局が主張する通りに鍵を破棄したことも証明されない。

IETF
複合署名は通った。それでも封筒は別のアルゴリズムを示していた
Composite ML-DSA は、耐量子署名と従来署名を一つの検証結果として扱う。CMS 向けプロファイルが示すのは、その結果にも外側のダイジェスト、正確な DER バイト列、複数のアルゴリズム識別子を整合させる責任が残ることだ。
インターネット史
識別子は残った。保存されたのは原本ではなく代替物かもしれない:RFC 3188
デジタル資料は形式を変えながら残る。名前が指した版そのものが失われれば、リゾルバは新しい代替物を返すこともできる。RFC 3188 から RFC 8458 へ続く NBN の歴史は、識別子の永続性と原本の保存が同じ主張ではないことを、図書館の実務から示した。

IETF
発行者が外側を署名しても、エージェント鍵を差し替える権限はない
AIC-JWT 02版では、本人が署名した委任を、発行者が署名する資格情報の内側に収める。二重構造が守るのは署名の数ではなく、どの鍵に行為を委ねたかを決める主体である。

インターネット史
ハイフンを消せば同じ番号になった。それでも同じファイルとは限らない:RFC 3187
`URN:ISBN:0-395-36341-1` からハイフンを除き、末尾の x を大文字へそろえる。それで比較できるのは番号の表記であって、取得したファイルの同一性ではない。RFC 3187 は、lexical equivalence の短い規則の周囲に、版・所在・誤割当という広い現実を残した。

IETF
エージェントは署名した。それでも同封の公開鍵は権限ではない
OpenA2A AIP 03版が示すのは、署名検証の成功と本人確認の成功は別の出来事だということだ。応答に入った鍵が署名を検証できても、その鍵を名乗った主体に結び付ける権威は外部に要る。
IETF
エージェントが沈黙した。検証者に見えなかったものを信頼スコアが罰した。
NBTP 案は、欠けた heartbeat や複数 context の沈黙を減衰へ変え、SUSPECT や QUARANTINED という状態を作る。運用上は有用でも、欠如が最初に語るのは検証者の観測面であり、エージェントの人格ではない。
インターネット史
MSG1 の CEK から MSG2 の権限が生まれた:RFC 3185
MSG2 の鍵を理解するには、MSG2 の受信者欄だけを見ても足りない。一本前の MSG1 に戻り、誰がその CEK を受け取り、保存し、次の KEK を導出できたかをたどる必要がある。RFC 3185 は、暗号化されたオブジェクトの権限が過去の鍵から継承される仕組みを規定した。
インターネット史
その S/MIME 層は、誰の代わりに語ったのか:RFC 3183
署名された層の内側に暗号化された層があり、その内側に別の署名がある。境界装置が一枚を検証し、一枚を外し、新しい署名を加えたとき、最後の受信者に向かって語っているのは誰なのか。RFC 3183 は、S/MIME の入れ子を単なる包装ではなく、権限と保管の履歴として読ませる文書だった。

インターネット史
名前はRSVPに入った。それでも権限は意味を決めなければならなかった:RFC 3182
ポリシー・ロケータ、資格情報、ポリシー判断、実行は、同じ「身元確認」の別名ではない。RFC 3182は、その四つを RSVP の経路上で受け渡す仕組みを示した。ロケータは規則の所在を指し、チケットや証明書は主体の検証材料を与え、PDP が判断し、PEP がローカルに実行する。マルチキャストでは、どのアプリケーションの身元情報が残るかまで選択の対象だった。名前が運ばれたことと、資源を使う権限が成立したことの間には、消してはならない履歴がある。

IETF
支払いの両脚は一致した。それでも配送の脚は空のままだ
二つのエージェントが資金移動について同じ記録を持っていても、対価として約束されたものが届いた証拠は、別の空欄に残り得る。

IETF
バッチ証明は通った。それで、トークンは何個在庫になったのか
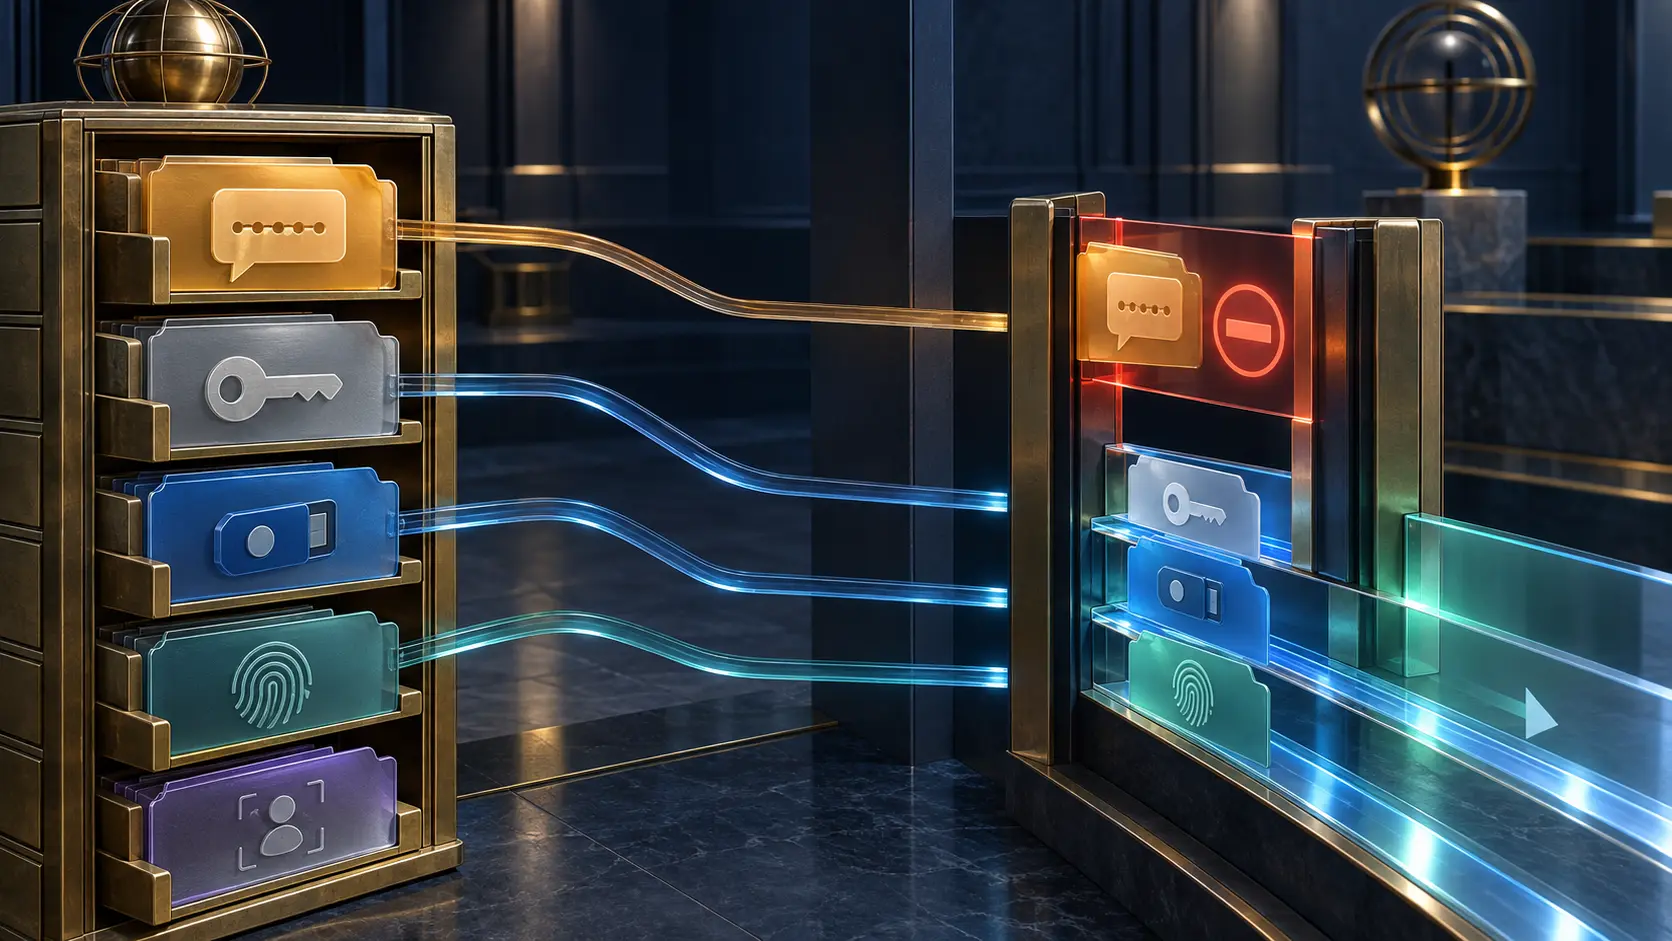
Privacy Pass の一括発行は、暗号処理の重複を減らす一方で、「発行済み」という言葉を危うくする。共通証明が正しいこと、各応答が最終化できたこと、ローカル在庫へ永続的に入ったこと、後日利用できたことは、同じ事実ではない。
IETF
レジストリは秘密の質問に名前を付けられる。それを許容可能にはできない
認証方式に共通の識別子を与えることと、その方式を重要な判断に使ってよいと認めることは、別の仕事である。

IETF
ACME注文はプロファイルを記録した。それでも証明書そのものの検査は残る
ACME Profiles は、CA の発行方針を CSR の曖昧な拡張から注文上の明示的な選択へ移す。これは重要な改善だが、プロファイル名は証明書の中身、配備、利用側の受容までを証明する印章ではない。

IETF
AML手続きは成功した。それでも顧客が承認されたとは限らない
持ち運べるメソッド名はシステム間の会話を整える。しかし、その小さな主張だけで制裁判断や顧客受入れまで共有したことにはならない。

IETF
署名済みの会話コンテナは、会話の真実まで証明するのか
vCon は当事者、対話、添付資料、分析結果を運べる共通の器を目指す。署名は特定の版を改ざんから守るが、記録の全体性、本人性、同意の有効性、分析の正しさ、署名者の権限までは一括して保証しない。

IETF
方法が成功しても、`ivm` ラベルは証拠ではない
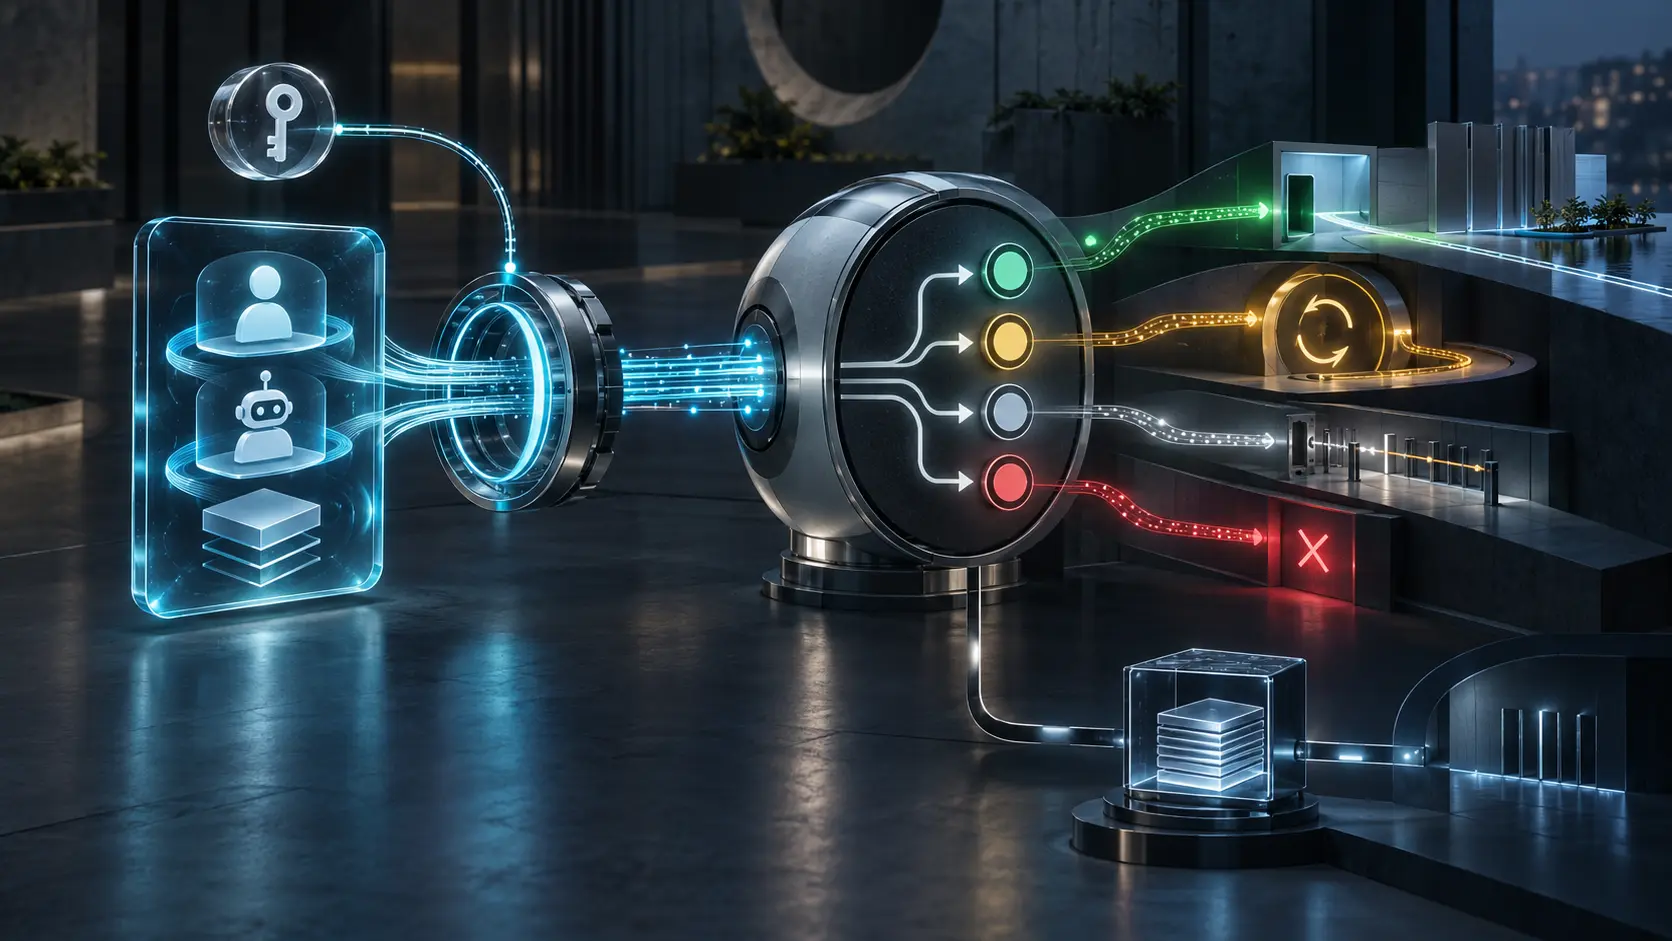
共通コードは検証方法を伝えられるが、異なる本人確認案件を同じ保証へ変換することはできない。
IETF
KYAPayトークンがエージェントを識別しても、受信側が判断する
署名の検証は入口の情報を増やす。しかし、誰をどの条件で通すかという運用権限まで署名者へ移すものではない。

IETF
クライアントが証人を選んでも、OAuth の信頼判断は終わらない
新しい提案は、クライアントの発行者が誰に証明を任せたかを公開メタデータで示す。だが、その記載を信頼するか、既存の権限を止めるかは別の主体の仕事である。

IETF
子トークンは有効だった。それでもチェーン全体の承認が必要だった
委任を各段階で中央承認に戻さない設計は、エージェントに速度と自律性を与える。その代わり、末端の署名ではなく、信頼されたルートから資源サーバーのローカル判断までを一つずつ検証しなければならない。