
トピック
デジタルアイデンティティと資格情報
「トピックの観点から見たデジタルアイデンティティと資格情報トピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」
IETF
署名済みメールに、誰がボタンを与えたのか
航空便の変更通知に、もっともらしい旅程と予約変更のボタンが並ぶ。署名が示すのは、誰がどのデータを対象にしたかだ。受信者に操作を勧める画面はメールアプリが作る。IETF の新しい草案は、その表示判断を署名の検証とは別の仕事として描いている。
インターネット史
Flickrの写真は同じ住所に残った。鍵を握ったのはYahooだった
写真の URL が変わらなくても、その写真を管理できる人を決める仕組みは変わる。Flickr は2005年、新規利用者のログインを Yahoo ID に移し、既存利用者にも移行の道を用意した。公開名と写真のリンクは保ったまま、旧式の入口を2007年に閉じていった。2019年には逆方向の移行が始まる。閲覧者には静かなアルバムでも、撮影者には鍵を渡す相手が二度変わった。
インターネット史
SmugMugはFlickrを買った。ログインの鍵はYahooに残った。
2018年、Flickr は新しい持ち主に移った。写真の URL はそのままだったが、既存の会員は Yahoo の認証情報でログインし続けた。写真を見せる住所と、持ち主が管理画面に入る鍵は、同じ契約で一斉に移らなかった。
IETF
RADIUSがエラーを返した。次の経路はプロキシが決める
アクセス装置から届いた RADIUS 要求をプロキシが次のサーバーへ送る。返ってきたのはエラーだ。ここで受信したパケットをそのまま上流へ流すのは、故障した接続の判断を隣人に押しつける行為になる。IETF の新しい草案は、プロキシ自身が原因を読み、別の経路を試すか、自分の応答を作って返すよう求めている。小さな分岐だが、障害時の再送量を左右する。
IETF
移管にはURLができた。ドメインはまだ移っていない
新しいレジストラがドメインの移管を申し込むと、サーバーは`201 Created`を返す。その URL が指すのは、移管後の所有関係ではなく、始まったばかりの手続きかもしれない。IETF の RPP 草案は申請、現行スポンサーの判断、後から届く通知、その確認を分けている。最初の HTTP 応答だけで「移管完了」と表示すれば、画面が実際の台帳より先に走る。
インターネット史
Red HatはNetscapeの二つの安全製品を買った。先にコードが開いたのは一つだった
Red Hat は2004年9月、Netscape Security Solutions の資産を買うと発表した。対象には Directory Server と Certificate Management System が入っていた。契約の完了は12月。翌年6月に Directory Server のコードは GPL で公開され、保守付きの年間契約も案内されたが、ほかの取得技術の公開は将来の予定だった。買収という一語の中で、所有権、利用許諾、ソースの公開、運用支援はそれぞれ違う日付を持っていた。
IETF
MLSの量子対策、11方式のうち8方式は署名の鍵を替えない
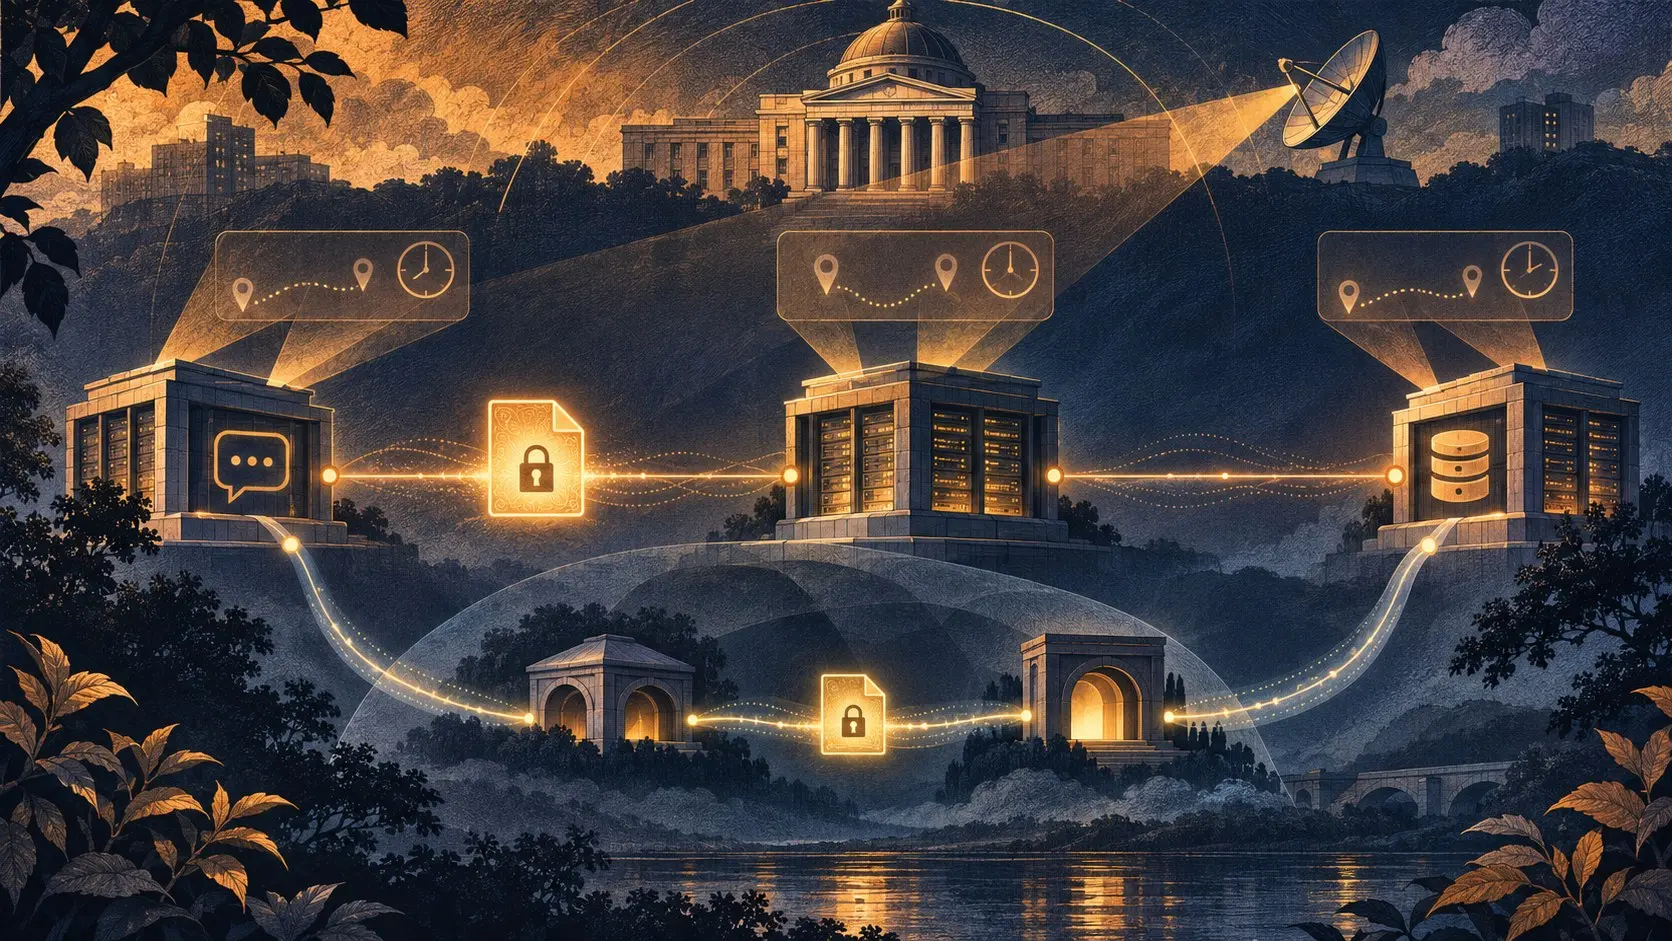
IETF の MLS 草案は、グループ通信向けに11の暗号スイートを提案する。8方式は鍵の共有を耐量子化しても署名には Ed25519 か ECDSA を使う。残る3方式は ML-DSA 署名まで採用する。11月の改訂は、この差が将来のグループ状態に及ぼす影響と、署名鍵を送る際の正確なバイト列を明記した。
IETF
ファイルは暗号化された。ダウンロードは来訪者を数えた
異なる事業者をまたぐグループ会話では、添付ファイルはメッセージと別の道を通る。暗号化されていても、受信者は取りに行かなければならない。IETF の MIMI 草案は三つの経路を示し、それぞれ別の事業者に別の情報を見せる。hub の代理取得は読者の IP アドレスを保管先から隠せるが、受信側の事業者は URL を利用者と部屋に結び付けられる。鍵の印より、取得の経路がものを言う。
IETF
CNAMEは移った。旧事業者にはまだ鍵があった
サイトの運営者が DNS の別名を新しい事業者へ向ける。新規の接続は新しい経路を通る。ところが HTTP/2 と HTTP/3 の草案では、旧事業者が別のサイト向けに開いた接続上で、移転したサイトの証明書をなお提示できる。鍵を持っているという証明と、運営者がいま選んだ経路は、同じ接続上で食い違い得る。
インターネット史
Personaが残したメールアドレス、消えた本人確認の道
Mozilla Persona は、サイトごとに新しいパスワードを作らずにログインできる仕組みを掲げた。サイトには利用者のメールアドレスが残る。ところが2016年、Mozilla がホストする認証サービスの終了が決まると、アドレスを持っているだけでは再訪者を本人と認められないという問題が、期限付きでサイト側に返ってきた。
グローバルのクラウドサービストレンド
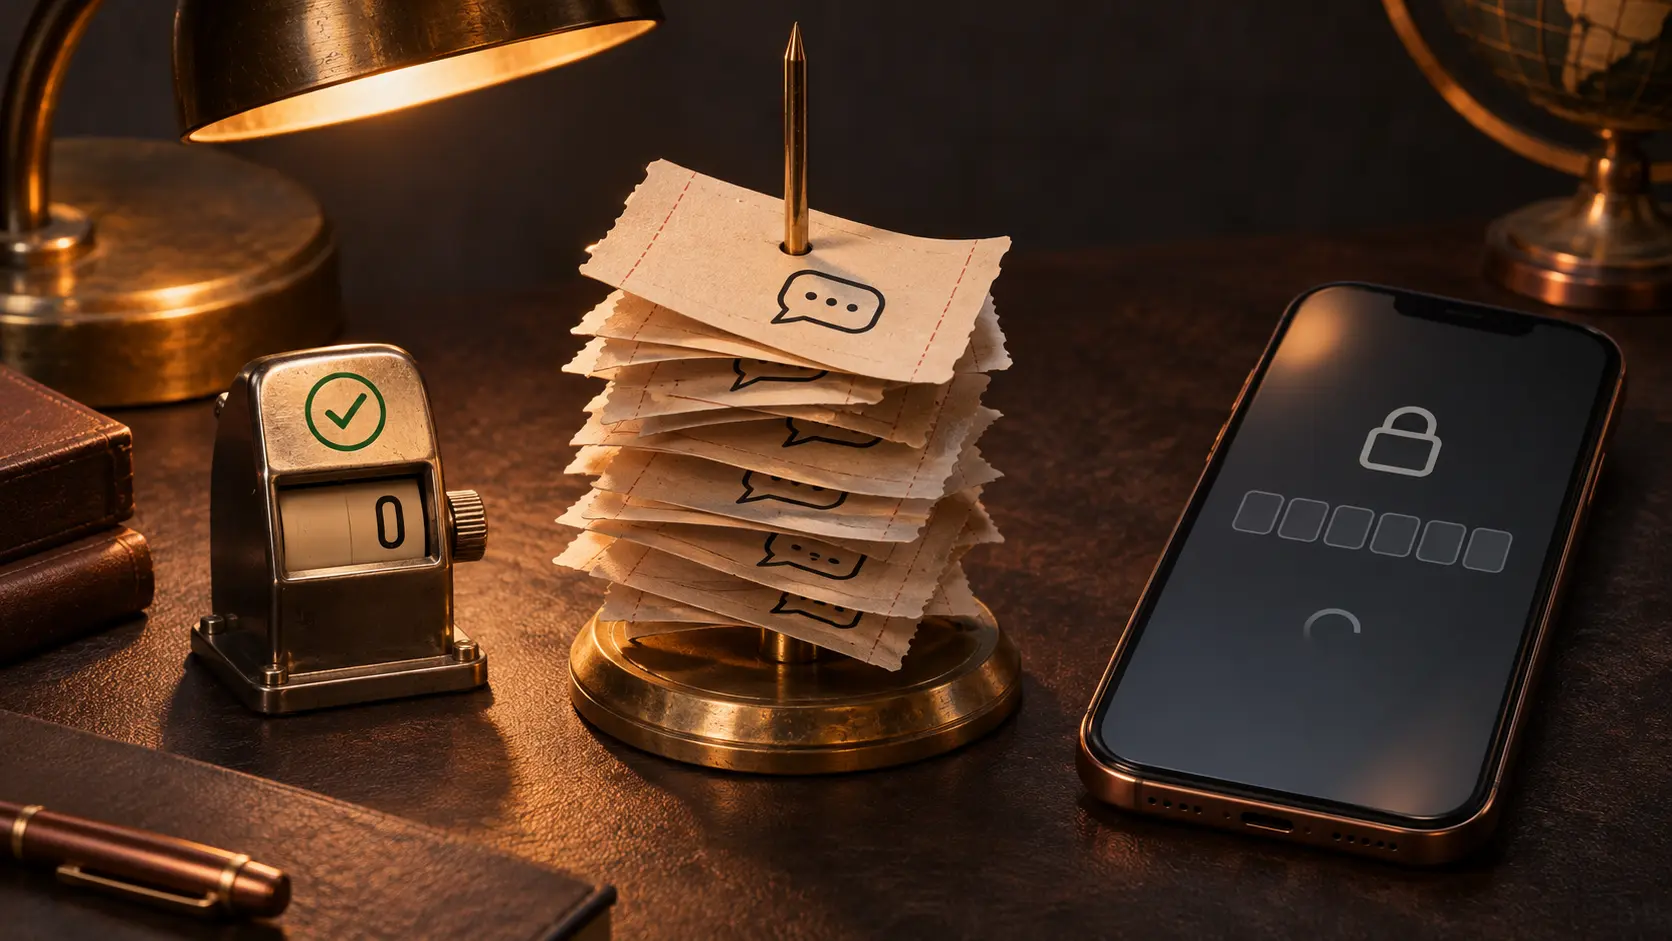
認証が失敗しても、TwilioのSMS送信メーターは回る
利用者が確認コードを二度求め、結局ログインしなかった。成功件数はゼロ。それでも SMS を送ろうとした回数は二回だ。Twilio Verify の料金表では、この二つの数字が別々の請求単位になる。
欧州・中東の国内通信事業者トレンド
スウェーデンの証拠受信箱、担当者の配置より先に開く可能性
EU の電子証拠命令を受ける窓口では、接続の承認と当番の配置が別の作業だ。スウェーデンの PTS は、アクセス管理者の登録後すぐに命令が届き得ると説明する。実務担当者の登録を急ぐ理由は、緊急時の八時間にある。

IETF
証明書の申請を運ぶESTサーバーに、発行の決裁印はない
11月2日の個人草案は、遠隔アテステーションを使って新しい資格情報を発行する道と、保管済みの情報を取り出す道を示した。通信の中継と発行判断を同じ仕事にしない設計だ。

IETF
アプリを更新せずに、エージェントの入口を変えられる
11月2日付の IETF 個人草案は、公開された小さな JSON ファイルにエージェントの操作範囲を担わせる。コードの変更履歴だけを追っても、入口の変更を見逃す設計だ。

IETF
停止された代理は記録に残る。入口が調べるのは最後の代理だ
AI エージェントの引き継ぎ履歴をどれほど詳しく残しても、サービスの入口で使う判断材料は別に定めなければならない。11月に改訂された IETF 個人草案は、その差をあえて明文化した。

インターネット史
サイトが渡したCookieを持って戻ると、入口が「多すぎる」と閉まった
成功した前回の訪問が、次の失敗を準備する。サーバーはブラウザーに状態を保存させ、ブラウザーは次のリクエストでその状態を返す。入口の許容量を超えれば、HTTP 431が待つ。2012年に付いたこの番号は荷物の大きさを示すが、荷物を作った組織の中で誰が減らすのかまでは決めない。

IETF
台帳が正しくても、検証するアプリを配るのは誰か
鍵透明性の仕組みは、通信サービスが利用者ごとに違う公開鍵を見せる行為を検出する。IETF の新しい草案は、その検出を実行するアプリ自体をサービス事業者が配布するという弱点を明記した。

インターネット史
DoubleClickの拒否はCookieに入っていた。Cookieを遮断すると、その拒否も消えた
DoubleClick の情報収集から外れるには、拒否を示す Cookie を受け取る仕組みだった。ところが一部のブラウザーは、Cookie を全面的に拒否する設定にすると、その拒否用 Cookie も削除した。後で Cookie を許可し直せば、利用者はもう一度オプトアウトしなければならない。米連邦取引委員会が2001年の調査終了通知に残したのは、保護の記録が保護設定と一緒に消えるという小さな設計の穴だった。

IETF
委任状は有効でも、代理エージェントの身分証は期限切れ
組織をまたぐ取引では、権限を確認してから実行を認めるまでに待ち時間が生まれる。11月1日に改訂されたインターネット草案は、その最後の瞬間にエージェント本体の資格も見直すよう求める。長持ちする委任状で、期限の切れた実行者を通すことはできない。

IETF
信頼されたルートでも、失格の証明書に再入場券は出せない
TLS の作業部会案が再接続の選び方を一行で変えた。証明書が期限切れや名前違いで退けられたなら、信頼アンカーの ID をもう一度差し出しても、その理由は消えない。