
トピック
デジタルアイデンティティと資格情報
「トピックの観点から見たデジタルアイデンティティと資格情報トピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」
IETF
暗号化できた断片が、メール全体を安全にするわけではない:RFC 9787
メール画面は一つでも、その内部には本文、添付、転送されたメッセージ、署名、暗号化層が別々の境界で存在する。RFC 9787 が求める一つの暗号学的サマリーは、この複雑さを隠すための万能印ではない。Crypto Payload を連続して包む層だけを、ひとまとまりとして説明するための表示である。

グローバルのクラウドサービストレンド
Orchid Security の AI 停止機能、問われる権限失効の証拠
異常を見つける機能と、その後の動作を止める機能は同じではない。新しい ID 制御を評価する企業には、停止対象と業務再開の責任を具体化する作業が残る。
インターネット史
電子メールに署名するには、ゲートウェイが書き換えをやめる必要があった:RFC 2015
受信者には同じ文章に見えても、途中のゲートウェイが改行や空白を整えただけで署名は壊れる。RFC 2015 が PGP/MIME に持ち込んだ核心は、署名対象を「意味」ではなく、コンテンツヘッダーと転送表現を含む再現可能な MIME エンティティとして扱うことだった。

IETF
応答できた時点では、Onion鍵の証明はまだ終わっていない:RFC 9799
Onion Service の証明書発行では、時系列を崩すと証拠の意味が変わる。サービスへの到達、ACME アカウントの認証、Onion 身元鍵による証明、記述子の伝播、CAA の確認、最終 CSR は、同じ「成功」の別名ではない。RFC 9799 は各段階に固有の鍵と期限を与える。
インターネット史
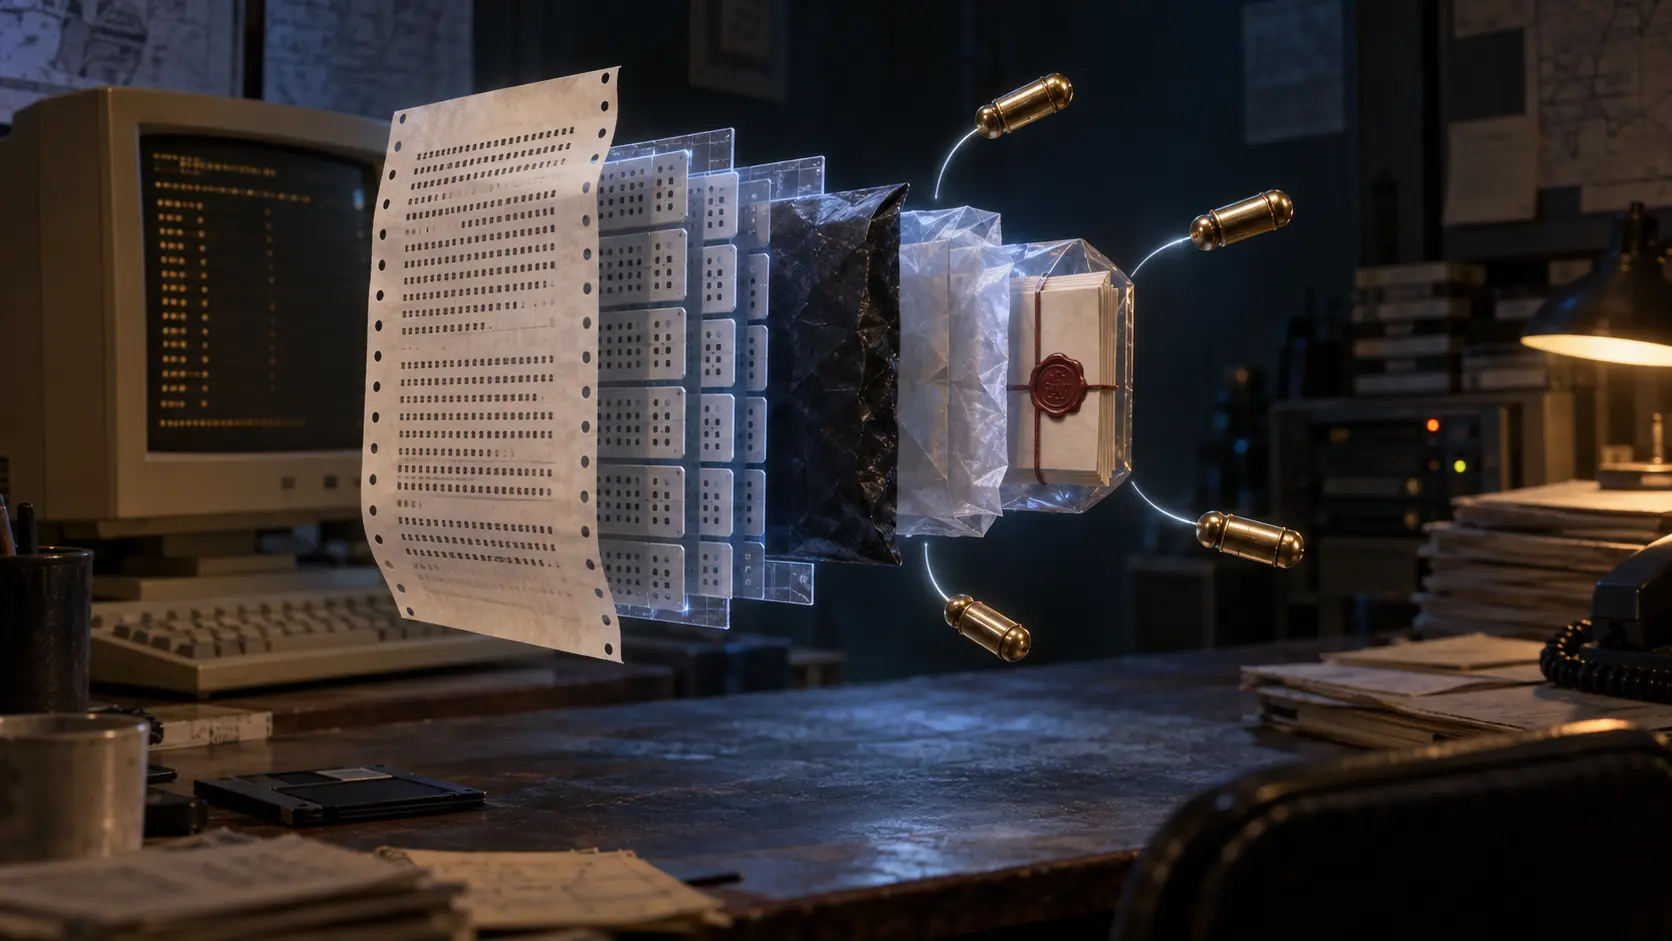
復号できた。それでも誰が、いつ、何を承認したかは残る――RFC 1991
PGP の古いメッセージを開く作業は、一つの鍵を回すことではない。印字可能な外装をほどき、packet の境界を読み、受信者用の session key を取り出し、暗号文を復号し、圧縮を戻し、最後に署名を検証する。RFC 1991が残したのは、この連鎖を機械が逆順にたどれる形式である。同時に、各段階の成功が次の段階の証明にはならないという、証拠設計上の境界も残した。

インターネット史
認証局は秘密鍵を預からない――RFC 1984が分けた四つの境界
証明書を発行することと、秘密鍵を保管することは同じ「信頼」ではない。RFC 1984は、政府が認証局を運営する正当性を認めながら、政府を含む第三者が利用者の秘密鍵を持つ設計を退けた。この一見細い線から、本人による復旧と強制アクセス、署名と秘匿、長期鍵と一時的なセッションという別々の境界が見えてくる。
IETF
ワークロード資格情報が証明しないもの――起動時の同定から結果まで八つの境界
WIMSE の実践案は、Kubernetes、クラウド、SPIFFE が長期シークレットを短命で宛先限定の資格情報へ置き換える方法を整理する。しかし、安全な資格情報も、稼働インスタンス、鍵の独占、失効、個別操作、実行結果を一括して証明するものではない。

IETF
Jim Schaadと、手掛かりにすぎなかった鍵識別子
鍵束の小さな札は、候補を探すには役立つ。しかし、札が同じだからといって鍵まで同じとは限らない。Jim Schaad が記した COSE の`kid`は、この当たり前の区別を暗号処理の境界に組み込んでいる。

IETF
Patrik Fältströmと、通話を完了しなかったENUM応答
番号の解決は成功し、DNSSEC で検証された応答から URI も得られた。それでも電話は鳴らない。Patrik Fältström が関わった ENUM の価値は、この三つを別々の事実として扱うときに見えてくる。

IETF
David Harringtonと、運用者を識別しなかったSNMPコンテキスト
要求にはエンジン、コンテキスト、オブジェクトが正確に記されていた。しかし、誰がその操作を決めたかは書かれていない。David Harrington が共同設計した SNMP アーキテクチャは、この空白を推測で埋めず、別の証拠として扱う。

IETF
第36版ではVoucher更新が支配関係の再判定になるが、その判断記録は残らない
有効期限だけを見れば、Voucher の更新は古い証明書を新しいものに差し替える作業に見える。だが IETF 草案の第36版が明記したのは、過去に成立した関係を今も継続させてよいかという再判定だ。MASA は新しい要求、Domain 鍵へのアクセス、証明書失効状態、変更後の方針を確認する。署名済み Voucher は結論を運ぶが、その結論に至った証拠を共通形式では運ばない。
IETF
Bernard Abobaと、成功してもネットワーク接続を許可しなかったEAP方式
証明書も方式の交換も正しかったのに、データ用ポートは閉じたままだった。Bernard Aboba が形づくった EAP の構造では、これは矛盾ではなく、別々の判断が別々の場所で行われた結果である。

IETF
Chris Newmanと、メール接続を守っても利用者を認可しなかったポート
TLS は最初のメールコマンドより先に始まった。それでも送信元アドレスは拒否された。Chris Newman の RFC 8314が明らかにするのは、保護された通信路と、利用者が実行できる操作は別々の判断だということだ。
インターネット史
RFC 1964 の「成功」を分解する――チャネル、相互確認、委任の境界
RFC 1964 は Kerberos V5 を GSS-API の共通形式に収め、チャネル・バインディングの要約、利用可能なサービス、任意の委任資格情報を一つの認証器に運んだ。しかし、同じ構造内にあることは同じ証明であることを意味しない。要求、応答、能力、権限、アプリケーション結果には別々の受領記録が必要だ。

IETF
委任にはプリンシパルが署名した。それでもエージェント鍵を結び付けたのは発行者だ
二つの署名が両方とも正しくても、同じ権限を証明しているとは限らない。AIC-JWT の新しい版は、プリンシパルが署名した委任を発行者のトークンに入れる。同時に、エージェントの名前と、そのエージェントが提示する鍵との間に誰の署名があるのかを分けている。

記事
RIPE Database 1.124.1は証明書の選び方を直した。「悪用の証拠なし」には調査範囲が要る
報告された認証上の脆弱性を前に、RIPE NCC が通常のテスト期間を待たず修正版を出した判断は妥当だ。ただし、修正の速さと事後説明の十分さは別の論点である。「悪用を示す証拠は見つからなかった」という結論が、どの期間と記録を対象にしたのかは明示できる。

IETF
登録バウチャーが届く前に、端末の身元は渡っている
ELA は、制約機器の参加判断を EDHOC の一回のやり取りへ厳密に結び付ける。その一方で、判断を受け取る順序までは逆転できない。機器 U が承認結果を知る前に、登録用の身元は認証済みの V に渡り、W の判断材料として使われる。拒否は参加を止められるが、既に生じた開示を取り消せない。

IETF
Nat Sakimuraと、有効な署名でも無視できないクリティカルヘッダー
署名の計算が成功しても、JWS 全体が有効とは限らない。RFC 7515の`crit`は、受信者が理解して処理しなければならない拡張を、保護ヘッダーの中で指定する。真正なバイト列と、共有された意味と、アプリケーションによる受理は、同じ判定ではない。

IETF
Justin Richerとリクエストを承認できないアクティブなトークン
認可サーバーから `active: true` が返ると、画面には緑色の印が一つ増える。ところが、その印は「この操作を実行してよい」という判決ではない。Justin Richer が名を連ねる RFC 7662が定めたのは、保護リソースがトークンの現状を照会するための境界である。リクエスト固有の判断も、処理の成否も、その先に残っている。

IETF
Rifaat Shekh-Yusefと取引番号にはならないnonce count
Digest 認証を通る最初の要求には`nc=00000001`が入る。整然と増え、資格情報の検証にも使われるため、取引台帳の番号に見えやすい。しかし Rifaat Shekh-Yusef が編集した RFC 7616で、この8桁の16進数が受け持つのはもっと狭い仕事だ。同じ nonce の文脈で認証要求が再利用されたことを、状態を保持するサーバーが見つける助けになる。課金、鍵更新、ジョブの確定を証明する番号ではない。