
影響
中
「影響」の観点における 中 の影響度分析は、想定される影響度、運用上の影響、意思決定上の重要性が同等な記事を取り上げます。このページを使えば、日常的な市場情報と、計画・調達・政策・顧客への影響を及ぼし得る、より影響度の高いガバナンス、インフラ、セキュリティ、投資のシグナルを切り分けられます。また、このページは影響度の区分を、公開された証拠、関連組織、地域事情、運用上の依存関係、サービスの継続性、競争環境、投資のタイミング、法令順守、顧客リスクと結び付け、どの動きをより深く注視すべきか、どの主体が最も影響を受けやすいか、シグナルが運用や市場計画にどう影響するかを判断する助けとなります。
IETF
Dave Thaler:遮断の観測は政策の帰属ではない
ネットワークで何かに到達できないという観測は重要である。しかし、それだけで誰が何の目的で遮断したのかまで分かるわけではない。Dave Thaler が共同執筆した RFC 7754 は、この差を技術調査と政策評価の両方にとって実務的な境界として整理している。

IETF
Suresh Krishnan:リンクアップはエンドツーエンド到達性の受領証ではない
無線、Wi-Fi、有線のインターフェースがフレームを送れる状態でも、利用者が必要とする経路が使えるとは限らない。Suresh Krishnan が関わった RFC 4957 は、この境界を明確に保つ。

IETF
Peter van der Stok と、エンドポイントの存在を示さなかったリソース登録
ディレクトリに登録が残っていることと、対象のエンドポイントが今も応答できることは同じではない。RFC 9176 はこの差を Resource Directory のソフト状態として扱う。Peter van der Stok はその IETF 文書の共同著者の一人であり、個々の RD や機器を管理する者として記述されるわけではない。

記事
APNICのリソース品質チェックはアドレスの属性ではない
ある時点で経路が見えなかったという事実は、遠隔ネットワークの古いフィルターまで消してはくれない。APNIC が「保証」を「チェック」に改めた判断は、測定結果にも時刻と観測範囲を残す必要性を示している。

グローバルのクラウドサービストレンド
Newportの25本のEDI接続は、まだ一つの修繕台帳ではない
Kaleris が手に入れたのは、所有者と修繕事業者の間で既に動く伝送網だ。見積もり、承認、例外、請求の意味と責任を保てるかが、共通基盤としての価値を決める。
北米のデータセンタートレンド
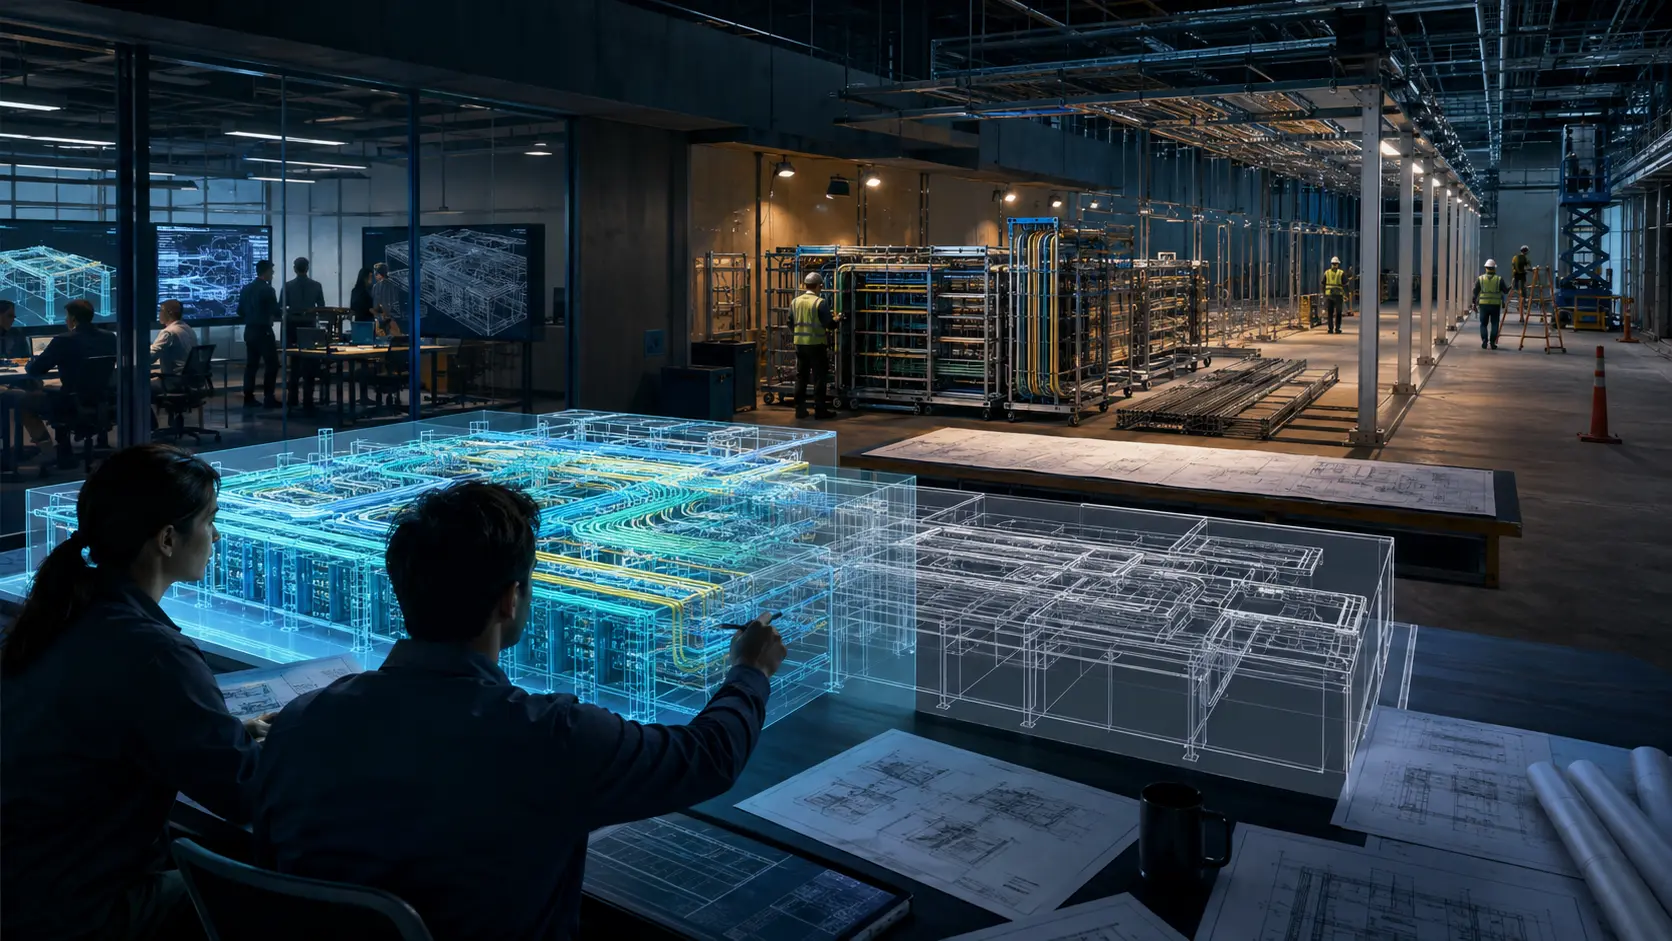
Augmentaの8.5倍という時計は、最初のモデル入力で止まる
82時間という結果は、大規模データセンター案件では意味を持ちうる。ただし、それは設計承認、製作、現場施工、建物引渡しの時計ではまだない。

ケースファイル
Wikimedia Foundationの予算には財政上の時計があるが、ページの編集判断ではない
財政決議には、日付、決定者、対象年度、金額、逸脱時の手順という明確な記録が残る。ページ上の編集判断には、適用される方針、根拠、議論、版の変更、そして当該プロジェクトの審査という別の記録が必要である。両者が同じ運動に属するからといって、片方がもう片方の証明書になるわけではない。

記事
ローカル DNS ルートにも更新の請求書が届く
再帰リゾルバーのそばでルートゾーンを提供すれば、外向きの問い合わせは減る。しかし通信量が消えるわけではない。APNIC が紹介した測定から、費用は更新ループへ移り、転送方式の名前より実装の挙動が結果を左右することが見える。
ケースファイル
Kubernetesでは、implementableとなったKEPはリリース収録でもクラスターのサポート約束でもない
Kubernetes の変更を「承認済み」とだけ呼ぶと、判断の連鎖が一語に圧縮される。影響を受ける SIG の approver は KEP を実装可能と判断できる。Release Team は別にマイルストーンを追う。Production Readiness Review は運用可能性を検討する。番号付きリリースには feature gate が現れ得る。その後も、クラスターを運用する当事者は有効化、監視、ロールバック、顧客への支援を別に選ばなければならない。つながっているからこそ、同じ決定として扱ってはならない。
ケースファイル
CVE Record は調整の参照点であり、パッチや修正完了の受領証ではない
脆弱性について CVE 番号が出ると、問題がすでに解決への一本道に入ったように見えることがある。しかし CVE がまず与えるのは、もっと限定された機能である。発見者、CNA、供給者、配布元、運用者が同じ脆弱性を同じものとして参照できる座標だ。その座標が共有されても、公開記録、修正コード、配布パッケージ、個別資産の変更、検証、残余リスクの決定までが一つの行為になるわけではない。

IETF
Rohan Mahy と、インスタントメッセージを届けなかった証明書用途
証明書に「この鍵はインスタントメッセージの身元に使う」と記せば、鍵の使い道を狭められる。それは大切な安全上の境界だが、メッセージの送信、受理、到達、表示を記録する伝票ではない。

IETF
Neil Jenkins と、メールボックス監査ではなかった StateChange
JMAP のクライアントが新しい状態文字列を受け取ると、手元のキャッシュがサーバーと一致しなくなった可能性を知る。これは同期を始めるための有用な合図である。しかし、それだけで誰がどのメールを変更したか、どの承認が働いたか、利用者にどんな結果が届いたかを示す監査記録にはならない。
北米のデータセンタートレンド
54 MW の「ターンキー」、引き渡しには検収の順序が要る
Northampton と Provident は北ダラスのデータセンター事業で合弁を組み、2027 年末の引き渡しを掲げた。電力、設備、ネットワーク、顧客検収をそろえて初めて、敷地の数字が使える計算容量になる。

IETF
署名は別の秘密鍵の保有証明ではない:RFC 9883と秘密鍵保有声明
すでに認証された署名鍵で、2つ目の証明書要求に正しく署名することはできます。しかし、その署名は、要求された鍵確立証明書の背後にある別の秘密鍵を申請者が管理していることの技術的証明ではなく、あくまで主張です。RFC 9883は、この主張を登録処理で扱う方法を示します。

IETF
署名アルゴリズム名は署名対象バイト列ではない:RFC 9882とCMSのML-DSA
同じ内容に二つの CMS システムが ML-DSA-65 を選んでも、検証は失敗し得る。一方が暗黙タグの最終表現を署名し、他方が EXPLICIT SET OF タグを含む SignedAttrs の完全な DER 値を検証するためである。アルゴリズムが同じでも、署名対象バイト領域は同じではない。

記事
APNIC prop-164が問う、小規模IPv6割り振りと予約空間の透明性
APNIC prop-164 は、`/32`より小さい IPv6 割り振りから開始しながら、将来の拡張余地を確保できるようにする提案だ。Whois と RDAP の正確性を高める可能性がある一方、予約空間を暗黙の権利ではなく、可視化され監査可能なレジストリの条件付き約束として扱えるかが本当の試金石になる。

IETF
アルゴリズム名だけでは証明書プロファイルにならない:RFC 9881とPKIXのML-DSA
アルゴリズム名だけでは証明書プロファイルにならない:RFC 9881と PKIX の ML-DSAの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。IETFの調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。

IETF
レジストリのTTLは方針の状態であり、ライブDNSの観測値ではない
RFC 10037は、DNS レコード集合に設定された TTL を RDAP で公開する仕組みを定めた。小さな JSON 拡張に見えるが、運用上の境界は明確だ。RDAP が示すのはレジストリのデータベースに登録された設定であり、キャッシュの残り時間でも、権威サーバーが今返している値でもない。

IETF
データモデルは通信仕様ではない:RFC 9880とSDFプロトコルバインディングの境界
二つの実装が同じ Thing モデルを共有すると主張しても、通信上の挙動は一致しないことがある。一方は URL と JSON ペイロードを使い、他方は数値 ID と別の呼び出し規則を期待する。暗黙のバインディングが、差異を隠していたからだ。

記事
APNICがIPv4委譲の上限を広げる前に、待ち行列のルールが必要だ
APNIC の prop-168 は、適格なアカウント保有者が合計/22まで拡大できるようにする一方、別枠の/12移行用プールを設ける提案だ。誰が申請でき、どれだけ受け取れるかは定めるが、通常の供給を適格需要が上回ったとき、誰を先にするかも定めなければならないことを、提案自身の希少性計算が示している。