
コンテンツ種別
Research
コンテンツ種別の観点では、Research は同じ編集形式を持つ BTW.MEDIA の記事を集約し、解説、プロフィール、リスクノート、市場分析、イベント記事を、種類の異なる証拠を混ぜずに比較できるようにします。このページは、この記事タイプがサイト上のインターネット基盤の出来事、企業の動き、ガバナンス上の決定、運用上のシグナル、公開された証拠をどのように位置づけるかを説明します。読者は、どの主体やインフラシステムが頻繁に登場するか、情報源の質が解釈をどう変えるか、対象が継続的なプロフィールなのか、時限性のあるイベントなのか、戦略的な市場シグナルなのか、ガバナンス上の進展なのかを比較できます。同じ形式の記事の背景、時期、証拠を理解したい運用者、投資家、顧客、アナリスト、政策関係者にとって役立つ検索ページです。

インターネット史
新RFCが直したのはセッション記述名であり、ペイロード設計ではない――RFC 5219
2008年の RFC 5219は、SDP の指示では誤った名前を指定しながら、直後の例では正しい名前を使っていた MP3 over RTP 仕様を置き換えた。改訂はこの食い違いを解消し、実装用擬似コードを明確にしたが、新しいペイロード設計や実運用上の障害を主張してはいない。

IETF
検証できた署名を、誰が取引相手の声にしたのか
証明書の更新日に必要なのは、新しい公開鍵だけではない。正確な AS2 名、通信方向、取引関係、承認者を一本の記録に結ぶことだ。その記録がなければ、署名は正しくても、誰の権限を検証したのかが残らない。

インターネット史
ゲートウェイがアドレスを貸し、ローカリティがプロトコルになった――RFC 3102
Realm Specific IP は、アドレス共有を境界装置の見えない書き換えに任せず、private realm の host 自身に public parameter を使わせた。だが、address が host へ移っても、pool、lease、policy、return path の支配は gateway に残った。

インターネット史
DHCP認証は信頼ドメインの内側にとどまった――RFC 3118
RFC 3118は DHCP に認証を加えたが、ネットワーク全体に通用する ID 基盤を作ったわけではない。遅延認証の交換は、同じ管理ドメイン内のクライアントとサーバーが、事前に共有鍵を別経路で受け取れることを前提とし、未認証の応答を受け入れるかどうかはローカルポリシーに委ねた。

インターネット史
同意がチェックボックスになる前――RFC 3098
RFC 3098は広告主に礼儀を求めただけではない。未購読を初期状態にし、データ用途を説明し、出所を伴う確認を送り、退出を可能にし、商用リストの維持費を利益を求める側へ残すという運用設計を示した。
記事
AS210860の背後の法人層――ハンブルク商業登記が語るEDEKAグループの2025年合併と、沈黙するRIPE自律システム
AS210860 の背後の法人層――ハンブルク商業登記が語る EDEKA グループの2025年合併と、沈黙する RIPE 自律システムの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。記事の調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。

IETF
「アイドル」という名前だけでは、ワットは比べられない
同じルーターでも、無通信と毎秒 1 パケットでは転送面の振る舞いが変わり得る。PowerBench 第 03 版は、効率の数値より先に、何を同じ条件と呼べるのかを問い直している。
インターネット史
ROHC は戻りチャネルなしで始まった――RFC 3095
確認応答を信頼する前に、ROHC は返事が戻らないリンクでも動かなければならなかった。RFC 3095 は全コンテキストを単方向モードから開始させ、双方向モードへの移行要求を伸長側に持たせた。

インターネット史
TALIは相手がバージョン2だと決めつけられなかった――RFC 3094
TALI 2.0のゲートウェイが新しい管理操作を送るには、接続先が何を理解できるかを先に知る必要があった。RFC 3094はこれをプロトコル上の規則にする一方、IETF による技術審査を受けていないベンダー提案だと、異例なほど明確に記して公開された。

欧州・中東のクラウドサービス
ALMAZ(AS210328)の2026年8月の経路ポリシー変更:スポンサー移転を伴わないAS関係の付け替え
ALMAZ(AS210328)の2026年8月の経路ポリシー変更:スポンサー移転を伴わない AS 関係の付け替えの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。欧州・中東のクラウドサービスの調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。

記事
RIPE NCCからAFRINICへの移行: 契約的裾野の解剖
2005年2月21日に運用は AFRINIC へ移ったが、法的な会員資格とサービス契約は同年12月31日まで RIPE NCC に残った。本稿は、この10か月余りの「二重構造」——運用権限と契約権限の分離——を、公文書と当時の告知文から再構成する。

ケースファイル
同じ番号に、二つの判定が存在した
署名検証画面に「41」と表示されたとき、その番号は何を証明するのか。2026年10月1日の時点では、OpenPGP の作業草案は41を ML-DSA と ECDSA の複合署名として記述していた。一方、IANA の公開レジストリは37から99までを未割り当てとしていた。番号を読めたこと、二つの暗号計算を終えたこと、そしてアプリケーションが結果を採用したことは、それぞれ別の判定である。
インターネット史
Foo は説明より先に RFC へ入っていた――RFC 3092
1971年の RFC 269は、`FOO`を`BAR`へ改名する例を何の注釈もなく置いた。2001年の RFC 3092が数えるころには、同じ語彙は RFC 全体の約7%に広がっていた。慣行は、説明する文書を待たずに定着していた。

グローバルのデータセンター
キングストン・テクノロジー、DRAMモジュール市場で62%の支配をどう築いたか
TrendForce の2025年市場データは、DRAM モジュール市場が前年比59%増の212億ドルに拡大し、非公開企業キングストン・テクノロジー・カンパニーが62%の市場シェアで首位を維持したことを示す。本稿は、価格主導の景気循環市場を当面の首位に変えた実行メカニズムと、非公開ゆえの推定値の問題を検証する。

インターネット史
RFC 3091のπマルチキャスト先は、IPv4アドレスではなかった
RFC 3091は、ストリーム、番号指定の UDP 応答、マルチキャストを使ってπを組み立てる構想を描いた。しかし、指定されたマルチキャストグループは有効な IPv4 アドレスとして表せず、文書中の TCP・UDP ポートも、運ぶ側のフィールドに収まらなかった。
インターネット史
ファイアウォールはHTTPを通した。中のパケットを承認したわけではない――RFC 3093
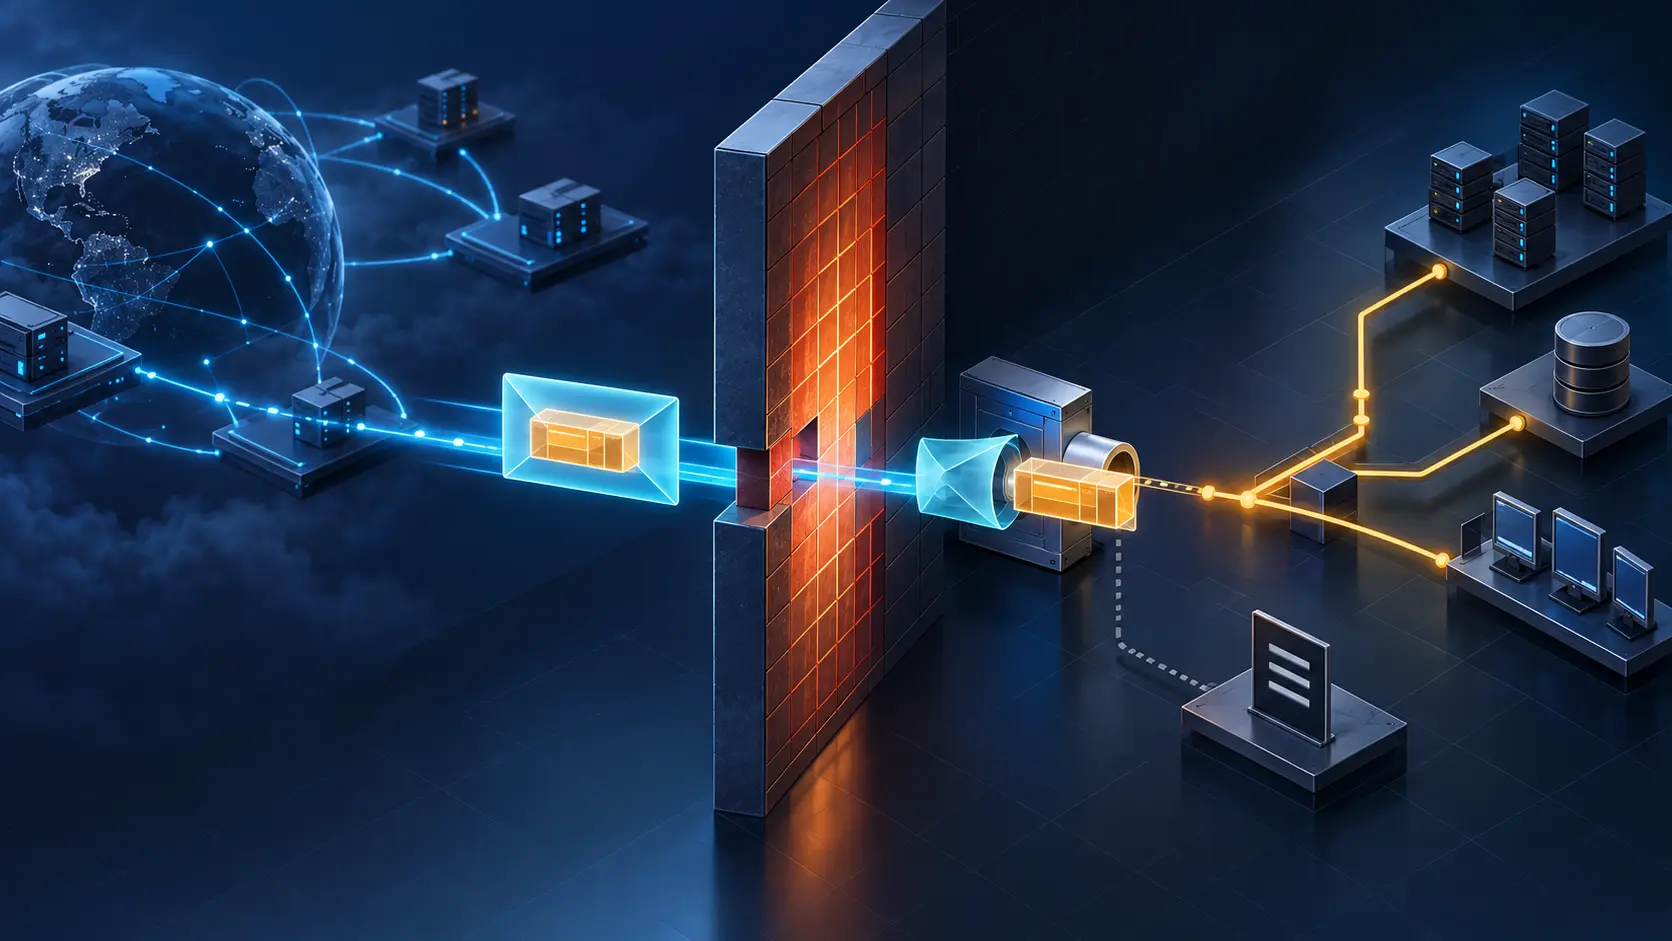
RFC 3093は、完全な IP データグラムを HTTP メッセージに入れ、Web 用の通路を越え、内側のホストで再びプロトコルスタックへ注入する方式を描いた。2001年4月1日公開の喜劇的な設計は、外側の封筒への許可が中身への許可ではないことを鮮明にした。

IETF
受信側が鍵を渡した。それでも送信側のNICはまだ何も証明していない
PSP では、受信側が自分のマスター鍵と SPI に対応する鍵を選び、相手へ渡す。相手はその鍵を使って受信側へ送信する。この向きは合理的だが、制御ログを読み違えやすい。鍵を渡した側の準備と、受け取った側のインストールは別の出来事であり、`CREATE_CHILD_SA` の成功は後者を観測しない。
ICANN
インターネットソサエティ:独自の統治文書が示す内部統治と、WSIS+20で主張する説明責任原則との緊張関係
インターネットソサエティ(ISOC)は、独自の付属定款と受託者規程で、個人会員の議決権の欠如、構成員別の理事会配分、理事会五分の四による修正権を確立している。一方で同組織は WSIS+20 交渉において、開かれ、透明で、包括的で説明責任のあるインターネットの意思決定を求めている。本稿は、各主張をその根拠となる文書に帰属させ、両者の緊張を検証する。
インターネット史
同じゾーンが、ここでは安全で別の場所では非安全だった――RFC 3090
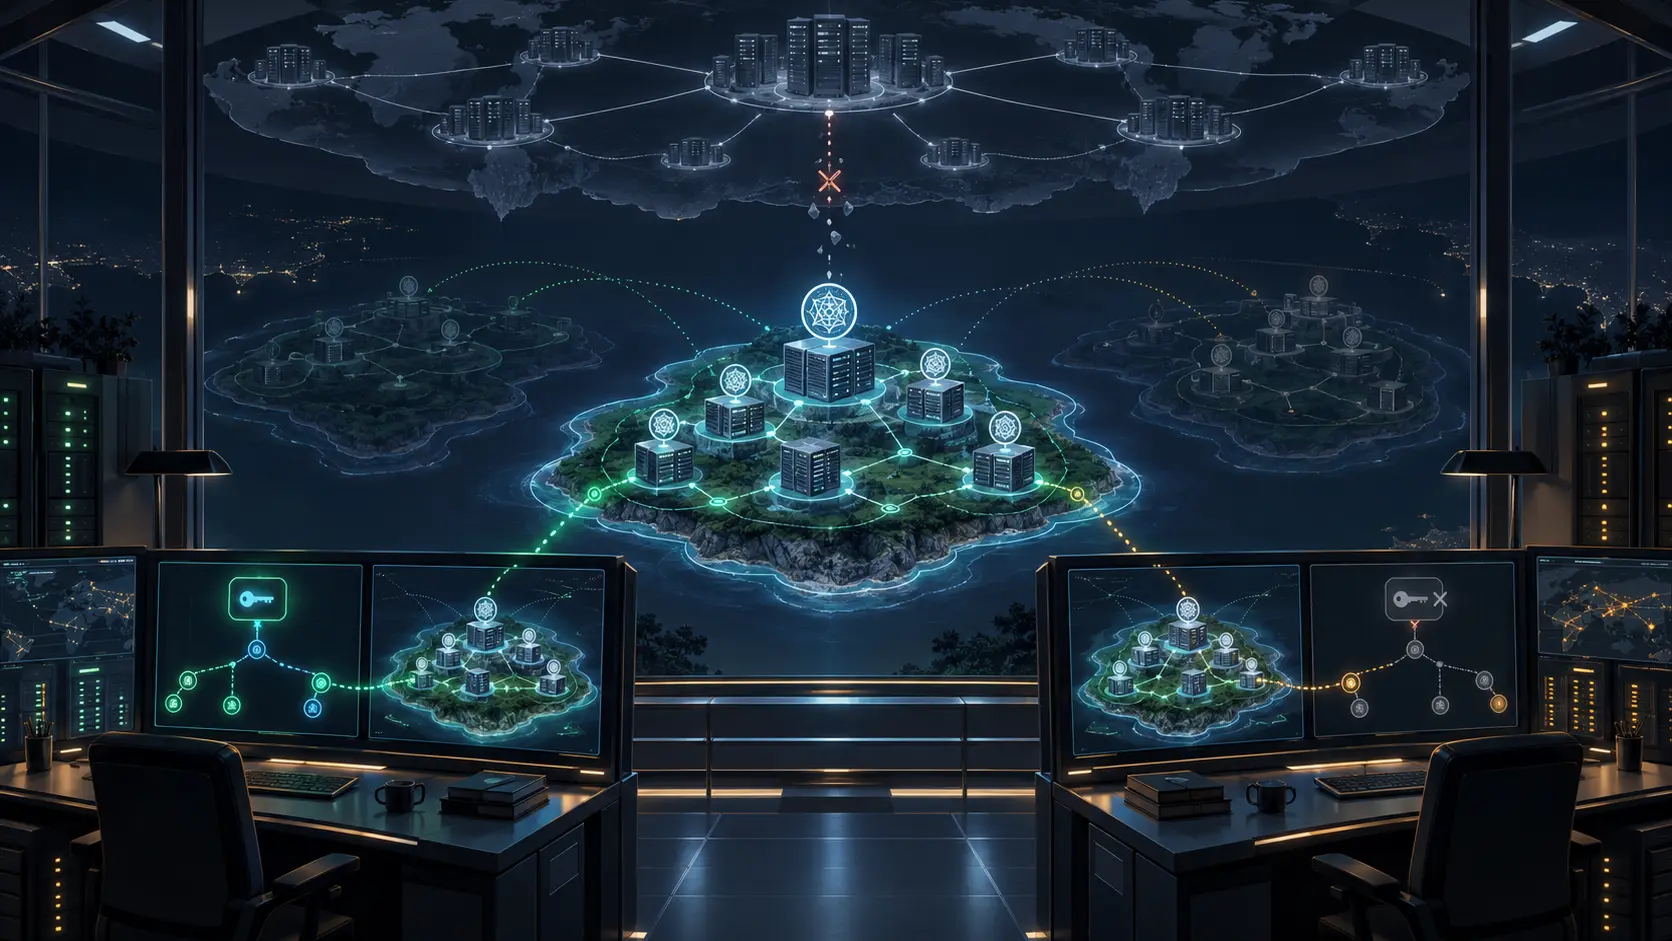
2001年、「この DNS ゾーンは安全か」という問いには観測者が抜けていた。どのリゾルバーが、どの信頼の起点から、どの経路を検証するのか。RFC 3090は、署名済みゾーンが一部のリゾルバーにだけローカルな安全の島となる現実を分類した。
インターネット史
ルートサービスが返したのは紹介先であり、ディレクトリの答えではない――RFC 3088
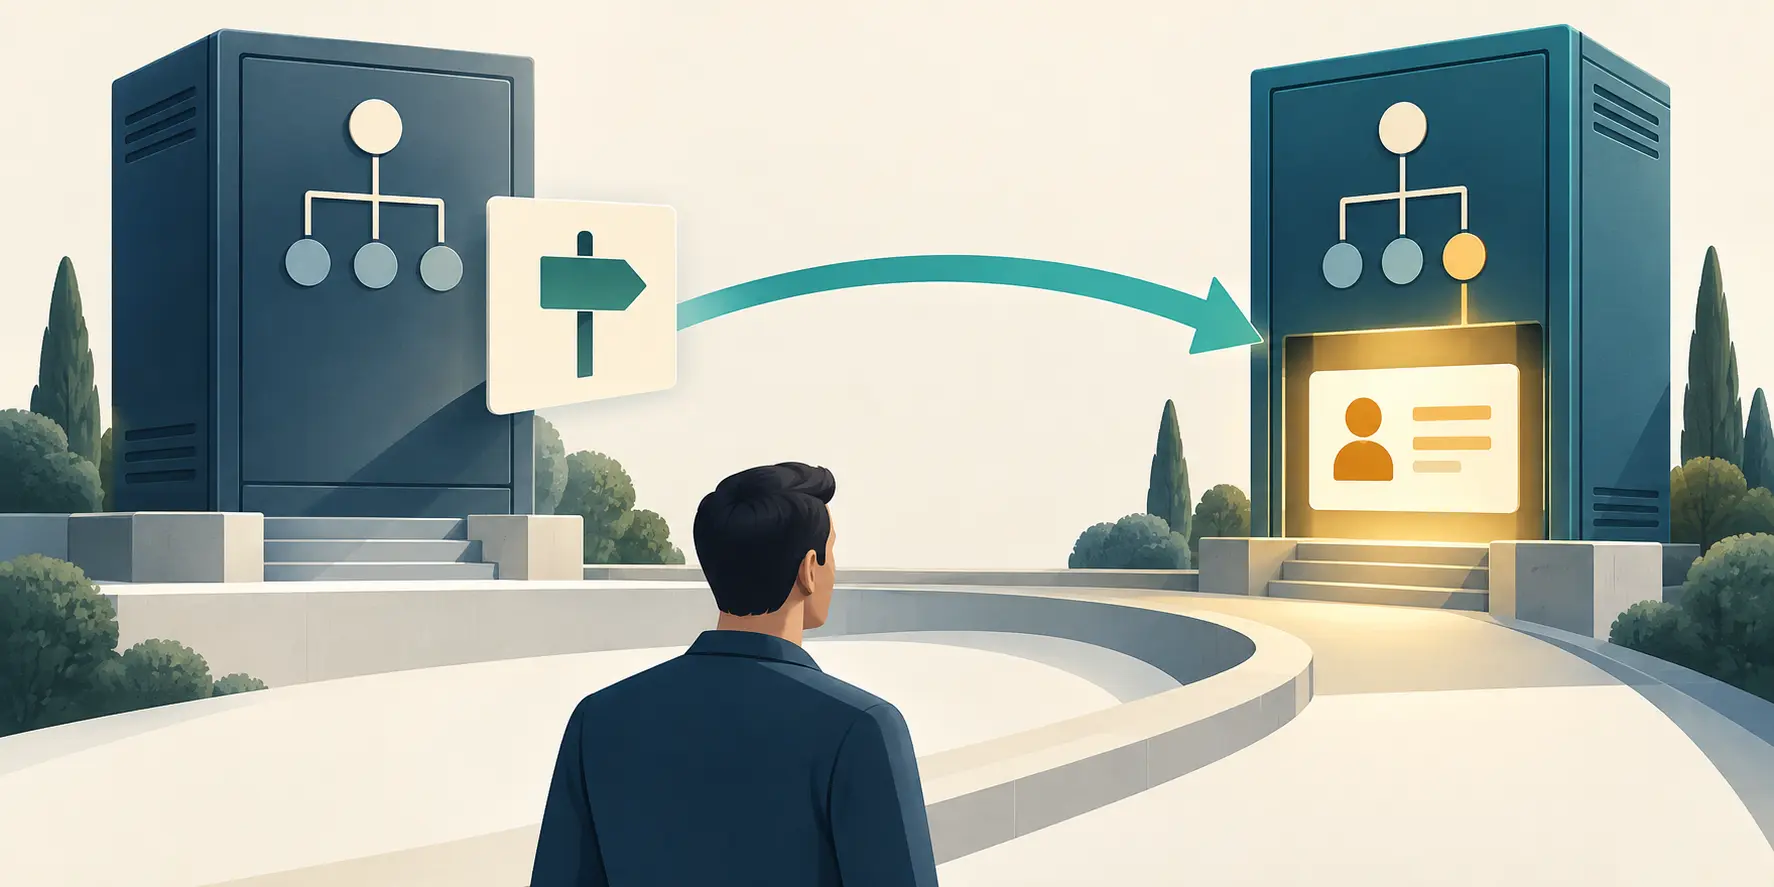
分散ディレクトリでは、最初のサーバーが次の接続先を知っていても、探しているレコードを持っているとは限らない。2001年の OpenLDAP 実験は、その違いを具体化した。DNS から LDAP サーバーの候補を見つけて紹介するが、検索結果そのものは紹介先に残る。