
コンテンツ種別
Research
コンテンツ種別の観点では、Research は同じ編集形式を持つ BTW.MEDIA の記事を集約し、解説、プロフィール、リスクノート、市場分析、イベント記事を、種類の異なる証拠を混ぜずに比較できるようにします。このページは、この記事タイプがサイト上のインターネット基盤の出来事、企業の動き、ガバナンス上の決定、運用上のシグナル、公開された証拠をどのように位置づけるかを説明します。読者は、どの主体やインフラシステムが頻繁に登場するか、情報源の質が解釈をどう変えるか、対象が継続的なプロフィールなのか、時限性のあるイベントなのか、戦略的な市場シグナルなのか、ガバナンス上の進展なのかを比較できます。同じ形式の記事の背景、時期、証拠を理解したい運用者、投資家、顧客、アナリスト、政策関係者にとって役立つ検索ページです。
インターネット史
再利用できる部品も、組み合わせれば破綻しうる:RFC 3269
信頼性マルチキャストは、再利用可能な部品を並べるだけでは成立しない。RFC 3269 は各 RMT ビルディングブロックに適用範囲と依存関係を示させ、完成したプロトコルの構成も説明するよう求めた。
インターネット史
アドレスの大半が空いていても「87%満杯」だった:RFC 3194
RFC 3194 の百分率は、埋まった欄を数えたものではない。割り当て済みオブジェクト数と最大数の対数を比べ、階層型アドレス計画がどれほど再編の痛みに近いかを示した。32ビット空間で HD 87% に相当する約2億4千万は、全ビット列の約5.6%にすぎなかった。

IETF
ブラウザを開かなかった。その代わり、アプリが信頼境界に入った
OAuth の Authorization Challenge Endpoint は、第一者のネイティブ体験をアプリ内で完結させられる。画面遷移は減るが、認証入力、セッション継続、リスク時のブラウザ移行を担うクライアント自身の出所と表示を、別途証明しなければならない。
IETF
信頼済み送信元リストは境界を越え、版番号を失った
ある管理ドメインで正しかった信頼リストを、別のドメインのエージェントが同じ名前のまま受け取った。しかし、どの版を、誰の判断で、いつまで使うのかは消えていた。委任の深さが有限でも、信頼の意味は有限とは限らない。

インターネット史
電話番号をメールアドレスとして読めたのは指定ゲートウェイだけだった:RFC 3191
電話番号らしい文字列がメール網を流れても、途中のサーバーすべてが発信処理をしてよいわけではない。RFC 3191 は左辺に電話向けの命令を載せ、右辺のドメインにその解釈者を選ばせた。配送経路が決まることと、電話側で結果が生じることは、最後まで別の事実だった。

IETF
廃止ノードは後継を指した。だが、主体まで同じになったわけではない
知識の所在を引き継ぐリンクは、利用者を行き止まりから救う。一方で `knowledge-linkset` の後継関係を、身元・管理責任・信頼の自動移転と読めば、便利な継承が統治の空白を覆い隠す。

インターネット史
ネットワークでは音、テープでは欠損だった最小値:RFC 3190
`8000h` を見た装置は、数値だけでは判断できなかった。RTP なら正当な波形であり、DV なら「有効な標本はない」という通知だった。RFC 3190 は、その意味の境界を変換器に引き受けさせた。
IETF
訂正は届いた。それでも停止された権限は戻らなかった。
第三者測定を不変な形で残すだけでは、誤った運用判断は修復されない。新しい SCITT 向け提案が示す本当の境界は、観測記録と、その記録を使って他者を止める権限の間にある。

IETF
応答は成功だった。それでもポンプが回った証拠にはならない。
CORECONF-M2M は、YANG と SID で表した制約機器を MCP ツールとして AI agent へ見せる構想を提示する。正確な表現と保護された要求は重要だが、呼出権限、機器側の受理、物理的な作動、観測された結果は別々の証拠である。
インターネット史
識別子は残った。保存されたのは原本ではなく代替物かもしれない:RFC 3188
デジタル資料は形式を変えながら残る。名前が指した版そのものが失われれば、リゾルバは新しい代替物を返すこともできる。RFC 3188 から RFC 8458 へ続く NBN の歴史は、識別子の永続性と原本の保存が同じ主張ではないことを、図書館の実務から示した。
インターネット史
HTTPライブラリーの再利用だけでは相互運用できない:RFC 3205
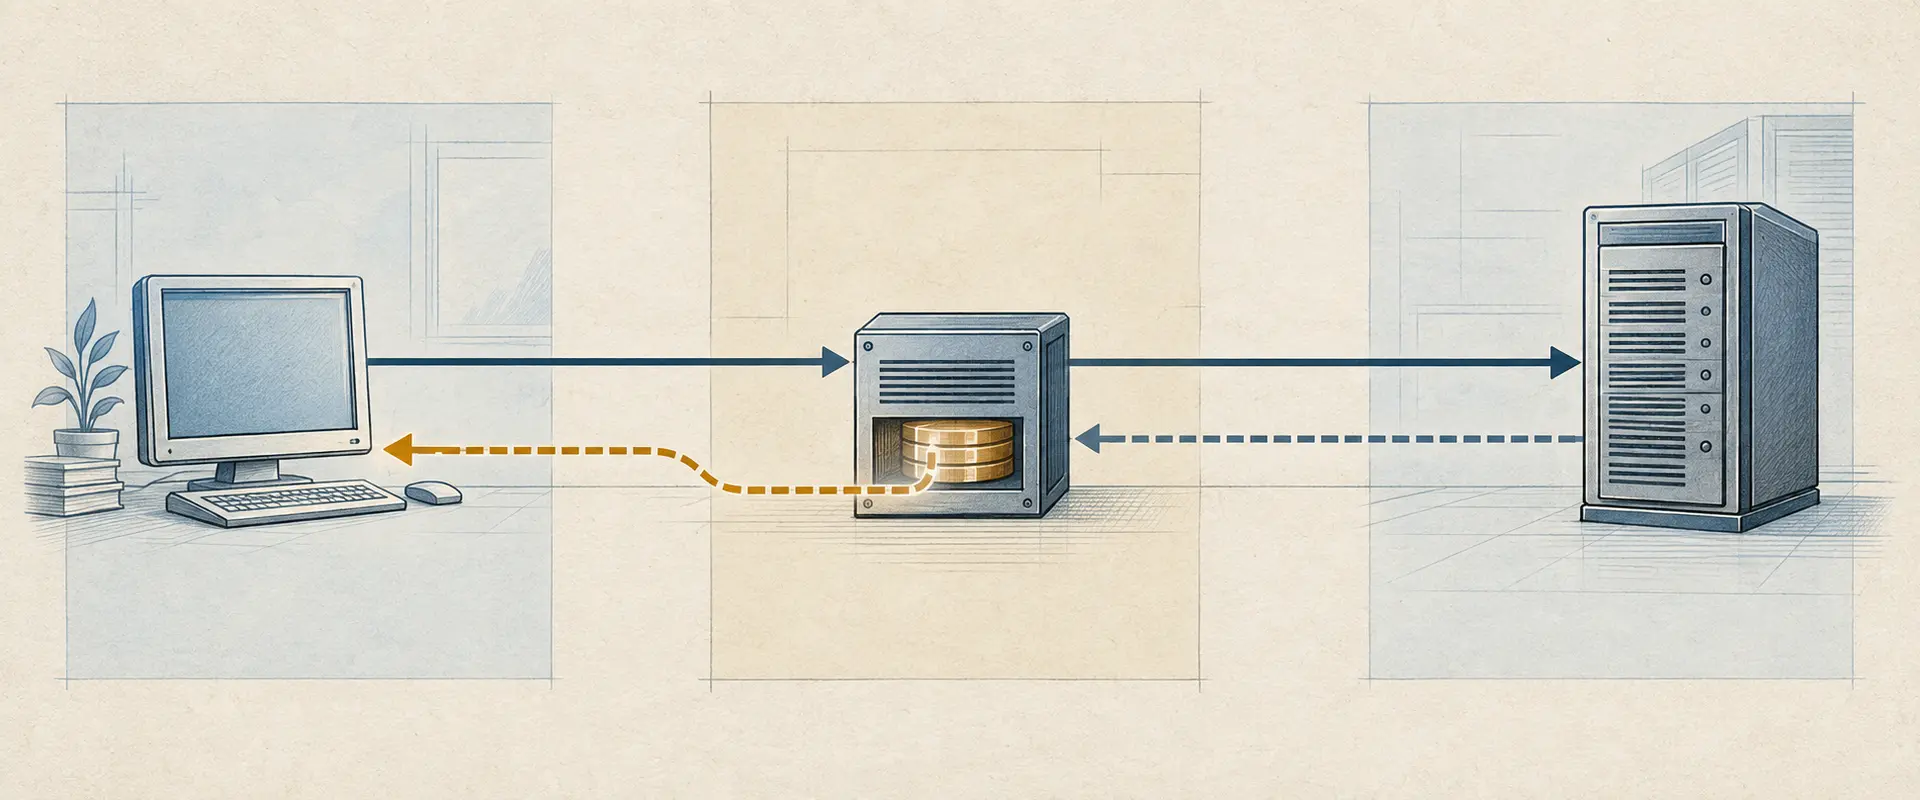
2002年、プロトコル設計者には HTTP を再利用する魅力があった。ブラウザーはすでに対応し、クライアントやサーバーのライブラリーがそろい、通信も既存のネットワーク境界を通りやすかった。RFC 3205はその選択を退けたのではない。再利用するコードには固有の前提も付いてくる、と警告した。とりわけプロキシ、キャッシュ、エラー処理の前提である。

インターネット史
ハイフンを消せば同じ番号になった。それでも同じファイルとは限らない:RFC 3187
`URN:ISBN:0-395-36341-1` からハイフンを除き、末尾の x を大文字へそろえる。それで比較できるのは番号の表記であって、取得したファイルの同一性ではない。RFC 3187 は、lexical equivalence の短い規則の周囲に、版・所在・誤割当という広い現実を残した。
IETF
エージェントが沈黙した。検証者に見えなかったものを信頼スコアが罰した。
NBTP 案は、欠けた heartbeat や複数 context の沈黙を減衰へ変え、SUSPECT や QUARANTINED という状態を作る。運用上は有用でも、欠如が最初に語るのは検証者の観測面であり、エージェントの人格ではない。

インターネット史
RFC 1180はTCP/IPを解説し、読者を規格文書へ送り返した
1991年1月、T.J. Socolofsky と C.J. Kale は、ネットワークの専門家が IP データグラムを送信ホストからルーター経由で宛先ホストまで追えるよう、具体的な道筋を示した。同時に、明確な境界も置いた。このメモは TCP/IP を説明するが、定義はしない。

インターネット史
物理リンクは上がっていた。遠端が知ったのは Echo の期限切れだった:RFC 3186
近端の光回線が切れても、遠端のランプは消えない。RFC 3186 の MAPOS/PPP トンネルでは、光パスが網の端で終端されるためだ。遠端が異常を知るのは PPP Echo が戻らなくなった後だった。この時間差に、透明なリンクと実際の経路の違いが表れている。
インターネット史
MSG1 の CEK から MSG2 の権限が生まれた:RFC 3185
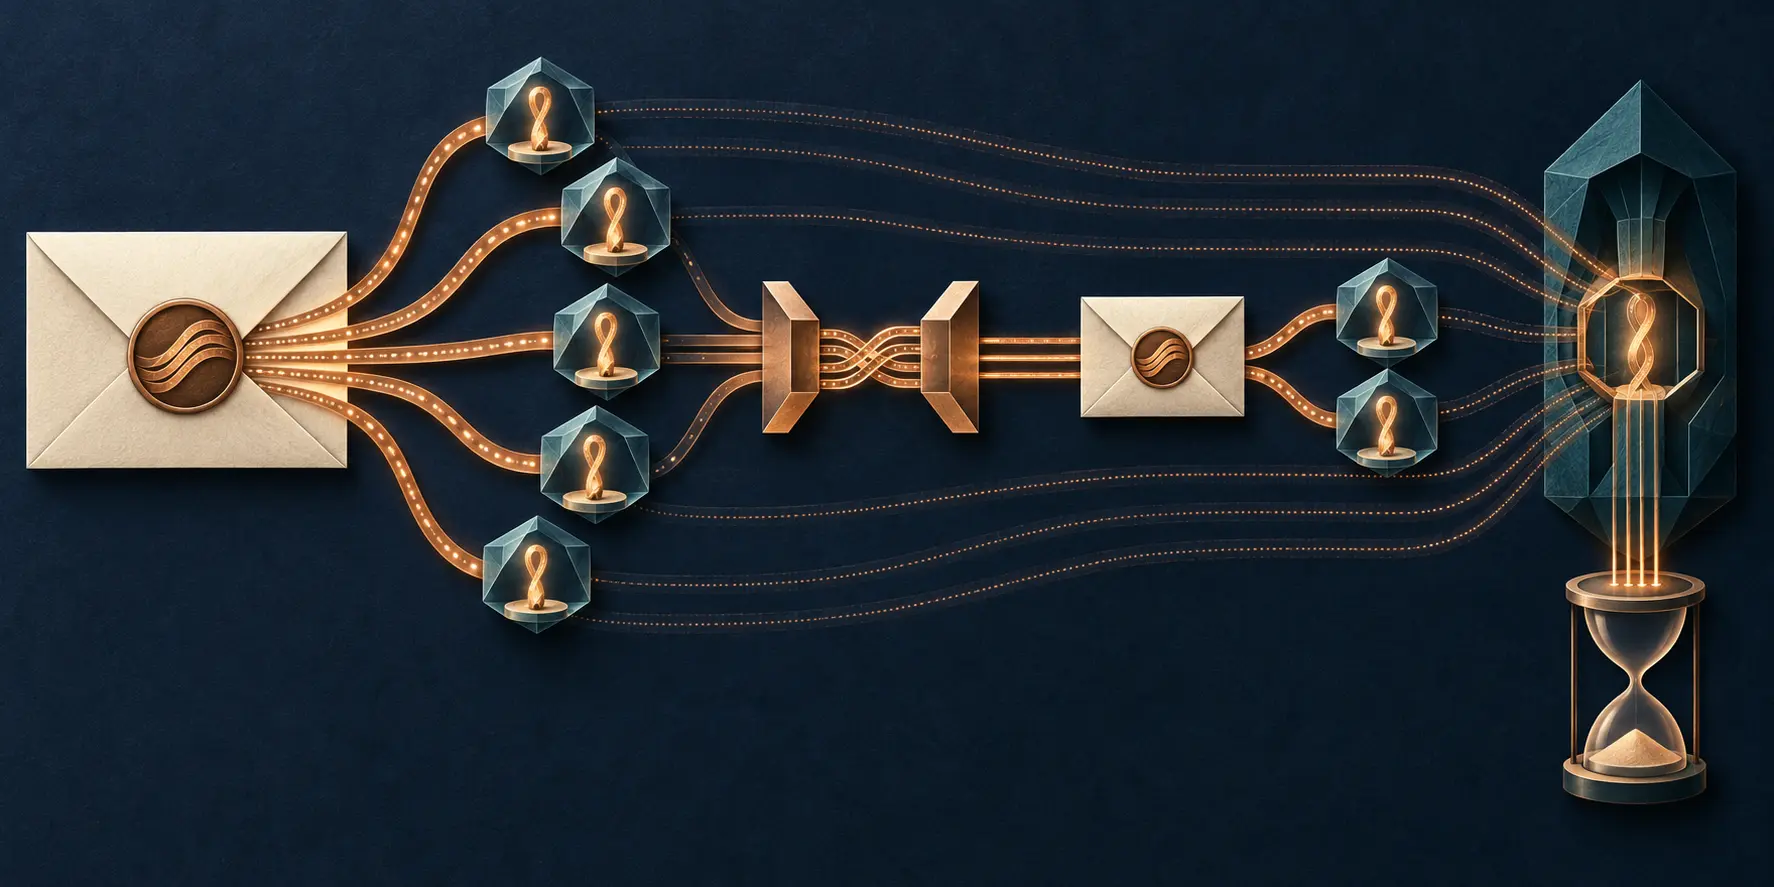
MSG2 の鍵を理解するには、MSG2 の受信者欄だけを見ても足りない。一本前の MSG1 に戻り、誰がその CEK を受け取り、保存し、次の KEK を導出できたかをたどる必要がある。RFC 3185 は、暗号化されたオブジェクトの権限が過去の鍵から継承される仕組みを規定した。

IETF
鍵は替わった。同じインスタンスだと言えるのは台帳が残っているからだ
OAuth の新しい提案は、鍵を更新したクライアントを以前と同じインスタンスとして扱えるようにする。しかし連続性を生むのは ID の文字列ではない。登録、鍵の継承、ライフサイクルを記録して判断する attester である。
インターネット史
その S/MIME 層は、誰の代わりに語ったのか:RFC 3183
署名された層の内側に暗号化された層があり、その内側に別の署名がある。境界装置が一枚を検証し、一枚を外し、新しい署名を加えたとき、最後の受信者に向かって語っているのは誰なのか。RFC 3183 は、S/MIME の入れ子を単なる包装ではなく、権限と保管の履歴として読ませる文書だった。
インターネット史
ファイアウォールは拒否してよい。通信を壊してはいけない:RFC 2979
2000年10月、Informational RFC は、パケットフィルターがしばしば曖昧にしていた線を引いた。組織はセキュリティ上の理由で通信を拒否できる。しかしファイアウォールが、正当で標準に準拠した利用を意図せず失敗させてはならない。障害が中間装置に由来するなら、修正の責任もその側にある。

IETF
ICVは正しかった。それでも経路記録が真実とは限らない
IOAM の累積完全性チェーンは、宣言された保護対象に改変が検出されなかったことを示せる。だが、期待した記録がすべて届いたこと、各ノードの自己申告が正しいこと、輸出後のデータが保たれたこと、そして判断がサービスを改善したことまでは示さない。