
コンテンツ種別
Research
コンテンツ種別の観点では、Research は同じ編集形式を持つ BTW.MEDIA の記事を集約し、解説、プロフィール、リスクノート、市場分析、イベント記事を、種類の異なる証拠を混ぜずに比較できるようにします。このページは、この記事タイプがサイト上のインターネット基盤の出来事、企業の動き、ガバナンス上の決定、運用上のシグナル、公開された証拠をどのように位置づけるかを説明します。読者は、どの主体やインフラシステムが頻繁に登場するか、情報源の質が解釈をどう変えるか、対象が継続的なプロフィールなのか、時限性のあるイベントなのか、戦略的な市場シグナルなのか、ガバナンス上の進展なのかを比較できます。同じ形式の記事の背景、時期、証拠を理解したい運用者、投資家、顧客、アナリスト、政策関係者にとって役立つ検索ページです。

IETF
順番は戻った。待つ価値があった証拠は残らなかった
再順序化バッファは、送信時の並びを正確に復元できる。しかし、待たされたパケットがその順番を必要としていたかは記録していない。INTAREA の新しいパケット順序変更ドラフトが問うのは、整列の正しさではなく、見えない待ち時間を正当化する証拠である。

IETF
TTL=1 は有用な代理値だが、現場を見た証人ではない
CPU ポリサーが TTL 失効処理の一部を隠すとき、入口で TTL=1 のパケットを数える方法は観測を補える。しかし代理値を直接観測として扱えば、カバレッジの改善が因果の過信に変わる。

インターネット史
アプリの応答が、ルーター到達性の証拠になった:RFC 3316
初期のセルラーIPv6 では、遠端アプリケーションからのフィードバックを第一ホップの証拠として再利用し、無線区間の確認パケットを減らすという設計が示された。

インターネット史
リンク層アドレスはない。それでも近隣の到達性確認は必要だった:RFC 3316
GPRS や UMTS のリンクでは、IPv6 ホストがルーターのリンク層アドレスを調べる必要はなかった。解決すべきアドレス自体が存在しなかったからだ。それでも既定ルーターが到達可能かは確かめなければならず、別のプロトコルの応答がその手掛かりを低い追加コストで与えることもあった。

IETF
省略された診断項目は「問題なし」を意味しない
Digest の Problem Details では、拡張メンバーが返らないこと自体に特別な意味はない。空欄を否定証拠へ変換すると、限定的な診断応答が完全な検査証明書に化けてしまう。

IETF
KEMの所持証明に成功しても、第三者はその証明を検証できない
ACME の新しい作業部会草案は、CSR を使わずに証明書鍵の所持を確認する経路を提案する。署名鍵と KEM 鍵は同じ結論へ別の方法で到達するが、証跡の性質は同じではない。KEM の応答はサーバー自身にも生成できるため、発行判断には使えても、外部監査人に示せる否認防止の証明にはならない。
インターネット史
早いReplyの代償に、使われないリースが残る:RFC 3315
DHCPv6 の短縮経路は、メッセージを二つ省くだけではない。クライアントに届いたか分かる前に、サーバーがアドレスを確保する時点を早めた。

インターネット史
AESはTLSに一つの選択肢ではなく、12通りの組み合わせで入った:RFC 3268
2002年、TLS はハンドシェイクを作り直さずに AES を取り込んだ。ただし追加されたのは単独の暗号選択ではなく、鍵交換と認証の方式まで含む12個の暗号スイートだった。
IETF
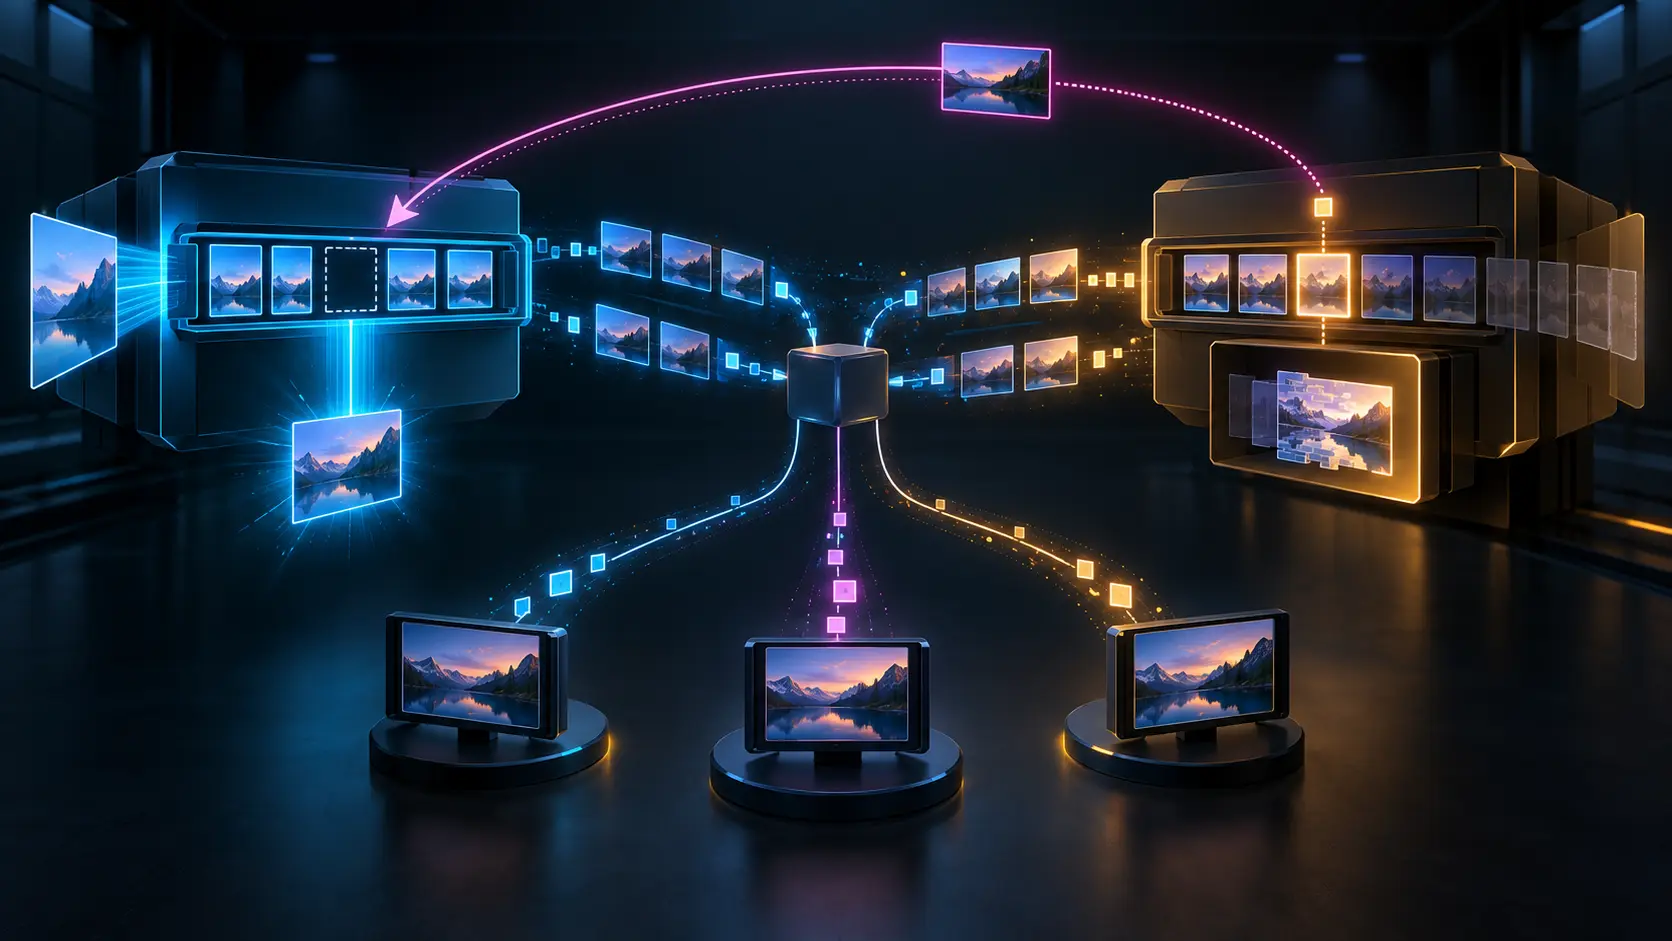
SSRCが変わったあと、同じFrame IDは同じ履歴ではない
フレーム番号は16ビットで循環するだけでなく、送信側または受信側の SSRC が変われば状態ごと再出発する。数値だけを結合した監視は、別の時代を一つの復旧史に縫い合わせてしまう。

インターネット史
ランダム鍵は復旧のためではない。失敗を黙らせるためだった:RFC 3218
暗号化されたメッセージは、本文に触れる前の段階で拒否されることがある。原因を正確に返すのは親切な実装に見える。しかし同じ判定を外部から何度も尋ねられるなら、その診断は秘密鍵の代わりに働き始める。RFC 3218 が求めたのは、RSA の鍵取り出しに失敗したとき、ランダムな CEK を作って処理を続けることだった。メッセージを救うためではなく、早すぎる失敗を観測させないためである。
インターネット史
URLをURIの別枠にしない――RFC 3305
初期のウェブでは、識別子を二つの箱に分ければよいように見えた。URL は行き先を示し、URN は場所に依存せず「何か」を名指す。ところが2002年、W3C と IETF の合同計画グループは RFC 3305で、その整然とした二分法が各 URI スキームを理解する妨げになりつつあると論じた。

IETF
グループIDは同じだった。パケット上の印だけが別物になった
ポリシー画面には同じグループ名が残っていた。だが一方の装置は新しいタグ対応表を、もう一方は古い対応表を参照していた。文字列の一貫性は、パケット解釈の一貫性を証明しない。

インターネット史
NAK が聞かれたという確認は、修復が届いたという確認ではなかった:RFC 3208
PGM は、受信者全員から成功通知を集めずに信頼性のあるマルチキャストを成立させようとした。欠落を見つけた受信者だけが NAK を送り、ネットワークは重複する要求をまとめ、必要な枝にだけ修復データを返す。RFC 3208 の NCF はこの仕組みを支えたが、配達完了の証明ではなかった。

インターネット史
10億人に広がっても、なお大半は圏外だった:RFC 3271
2002年、Vint Cerf は2005年末までにインターネット利用者が10億人を超えると予測した。その直後に、これは世界人口の約16%にすぎないとも記している。この落差によって「インターネットはすべての人のためにある」という標語は、成長を祝う言葉から、個別に満たすべき条件の束へと変わる。

IETF
「デピアリング完了」の後も、トラフィックは別経路を流れた
セッション削除の成功は、設定変更の受領証ではある。だが、関係の終了、経路の消滅、転送の停止までを証明するものではない。運用語を実行条件にするなら、語の意味と観測する現実の層を分けて保存しなければならない。

インターネット史
IPsecは全パケットを認証した。それでもトンネル内の利用者とは限らなかった:RFC 3193
RFC 3193 が扱ったのは、暗号を一枚足せば終わる問題ではない。L2TP は確定前にアドレスや UDP ポートを変え得る一方、IPsec は先に保護対象をセレクターで定める。さらに IKE が機械を認証し、PPP が利用者を認証したなら、毎パケットの検証が証明する主体は同じではなかった。

IETF
通知は落とせない。しかし、その通知は再生できない。
適応型 YANG-Push は、条件に応じて報告周期を切り替える。その瞬間の `adaptive-period-update` は影響を受ける受信者へ必ず送られ、フィルターもできない。一方で replay buffer には保存されない。オンライン制御の強さと、事後説明の持続性は別の性質である。
インターネット史
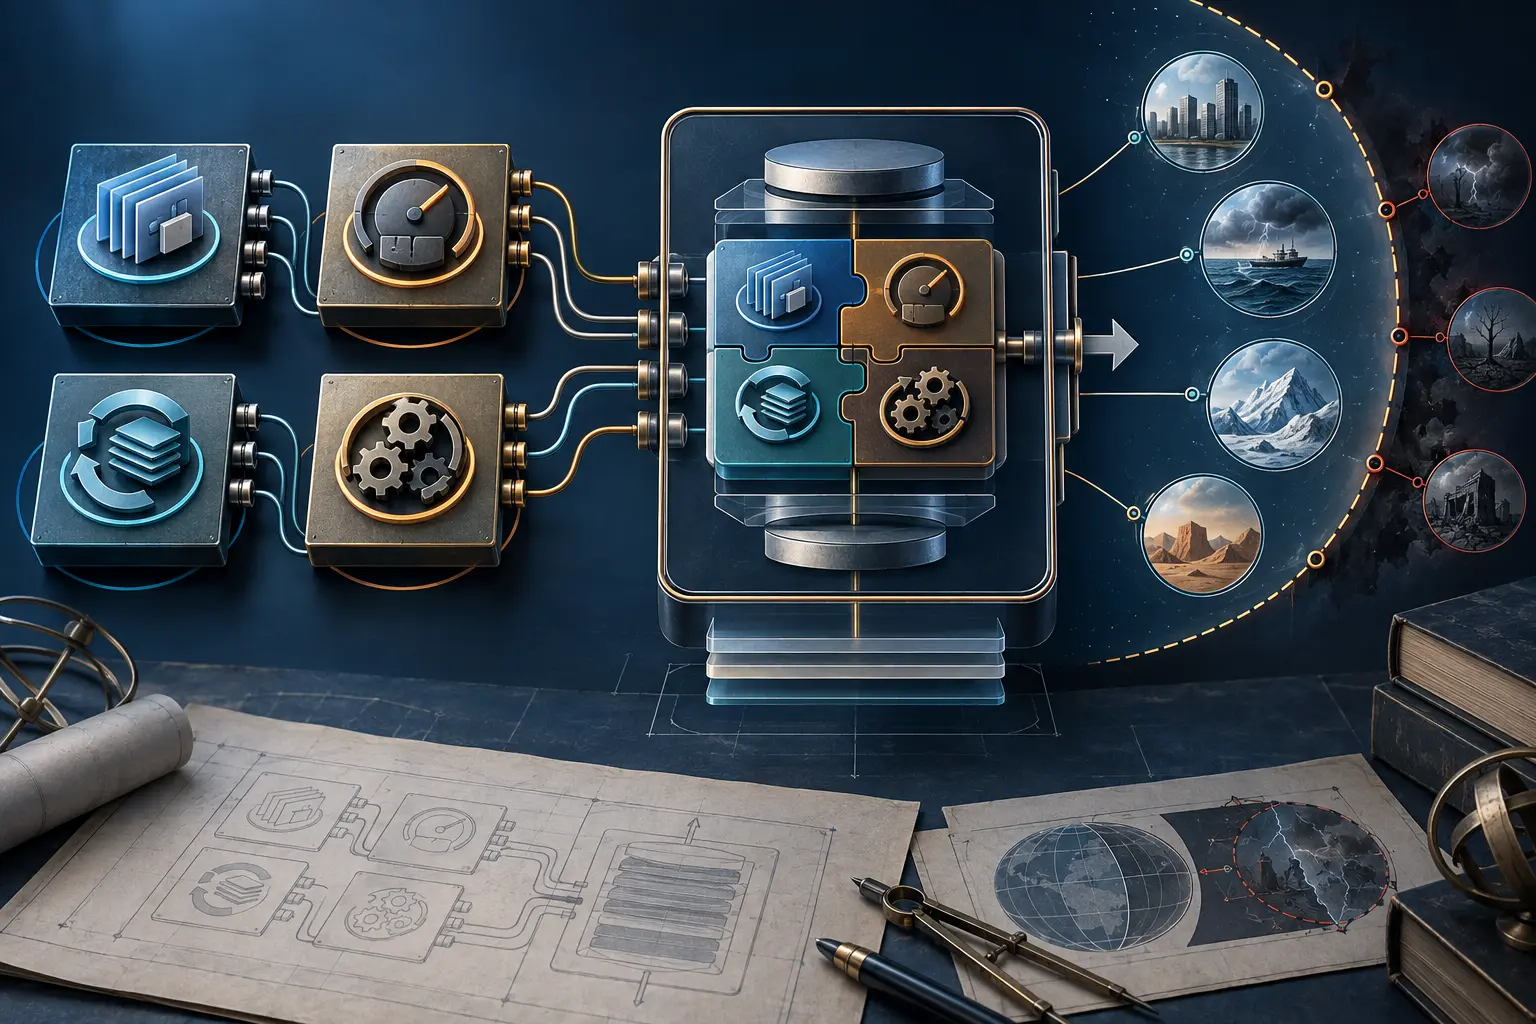
再利用できる部品も、組み合わせれば破綻しうる:RFC 3269
信頼性マルチキャストは、再利用可能な部品を並べるだけでは成立しない。RFC 3269 は各 RMT ビルディングブロックに適用範囲と依存関係を示させ、完成したプロトコルの構成も説明するよう求めた。
インターネット史
アドレスの大半が空いていても「87%満杯」だった:RFC 3194
RFC 3194 の百分率は、埋まった欄を数えたものではない。割り当て済みオブジェクト数と最大数の対数を比べ、階層型アドレス計画がどれほど再編の痛みに近いかを示した。32ビット空間で HD 87% に相当する約2億4千万は、全ビット列の約5.6%にすぎなかった。

IETF
ブラウザを開かなかった。その代わり、アプリが信頼境界に入った
OAuth の Authorization Challenge Endpoint は、第一者のネイティブ体験をアプリ内で完結させられる。画面遷移は減るが、認証入力、セッション継続、リスク時のブラウザ移行を担うクライアント自身の出所と表示を、別途証明しなければならない。