
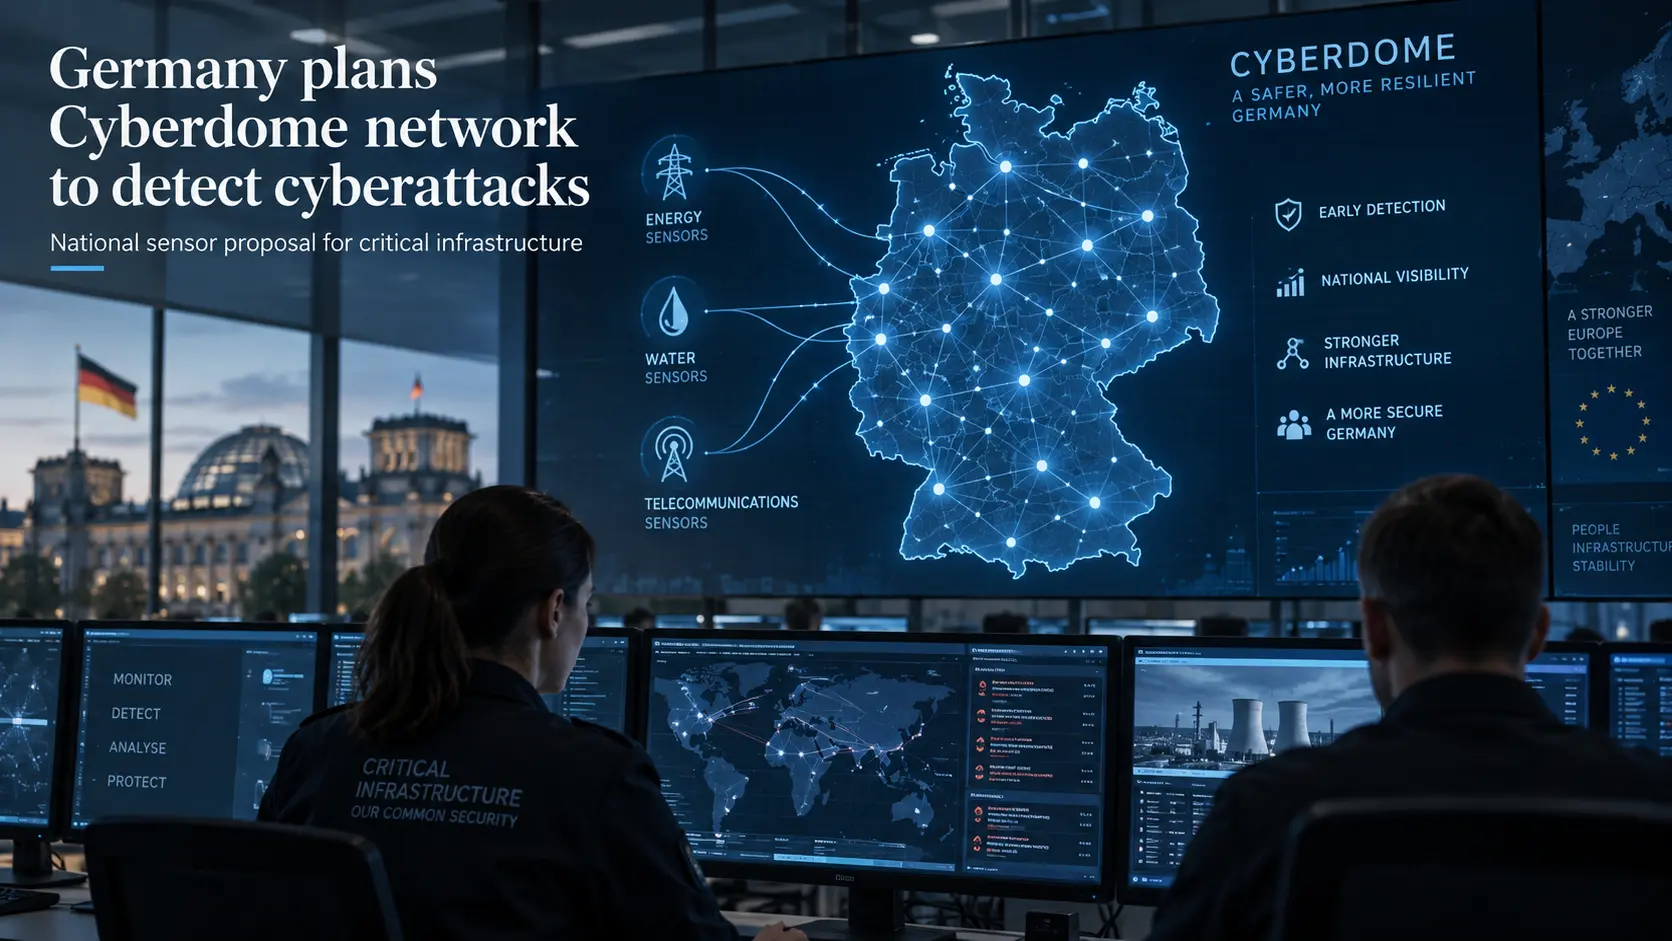
- ドイツ内務省は、より広範な破壊工作対策の一環として、デジタルセンサーからなる Cyberdome ネットワークを準備している
- 政府は、事業者がこのシステムにどう接続し、データを共有し、警告に対応するのかをまだ明らかにしていない
事実
ドイツ内務省は、9月6日に発表されたより広範な破壊工作対策の一環として、サイバー攻撃を検知する全国規模のデジタルセンサーネットワークを準備している。Alexander Dobrindt 内相は、計画中のシステムを「Cyberdome」と表現し、公的機関と企業を保護することを目的としていると説明した。政府は詳細な技術設計を公表しておらず、このシステムがすでに稼働しているとも述べていない。
この対策には、8月に Leipzig/Halle 空港で起きたドローン攻撃未遂を受け、重要インフラ周辺でのドローン対策を強化することも含まれる。ドイツはこの事件をロシアによるものだとしているが、ロシアは関与を否定している。本稿で確認した報道には、Cyberdome の予算、導入日程、参加組織、データ共有規則、警告対応の責任分担は示されていない。
分析
Cyberdome が電力網や水道網内の不審な活動を検知しても、その警告は、事業者が現場で把握できる状況と照合して確認する必要がある。その後、トラフィックを遮断するか、システムを隔離するか、事案の調査中も稼働を続けるかを誰かが判断しなければならない。この構想では、誰がそうした判断を下すのか、まだ示されていない。
この点は重要だ。誤警報なら正常なサービスの提供を中断させる恐れがある一方、対応が遅ければ攻撃を進行させたままにする恐れがある。ドイツは、事業者が Cyberdome にどのデータを送るのか、誰が警告を受け取るのか、またこの全国規模のシステムに介入権限があるのかを明らかにしていない。これらの詳細が、ネットワークが既存のセキュリティチームと並行してどのように機能するかを左右する。
BTW の読者にとって、最大の論点は責任の所在だ。事業者が本番システムを Cyberdome に接続する前に、誰が警告を検証し、誰が影響を受けた組織に連絡し、誰が対応を承認できるのかを把握する必要がある。そうした責任系統がなければ、Cyberdome は明確に定められた対応の仕組みではなく、監視計画にとどまる。
今後の注目点
注目すべきは、ドイツが Cyberdome の運営機関、最初の参加組織、資金、導入時期を明らかにするかどうかだ。技術的枠組みでは、事業者が共有すべきデータ、警告の検証方法、対応を承認できる者も示す必要がある。これらの詳細によって、Cyberdome が既存のインシデント対応手順にどう組み込まれるかが分かる。
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加


