
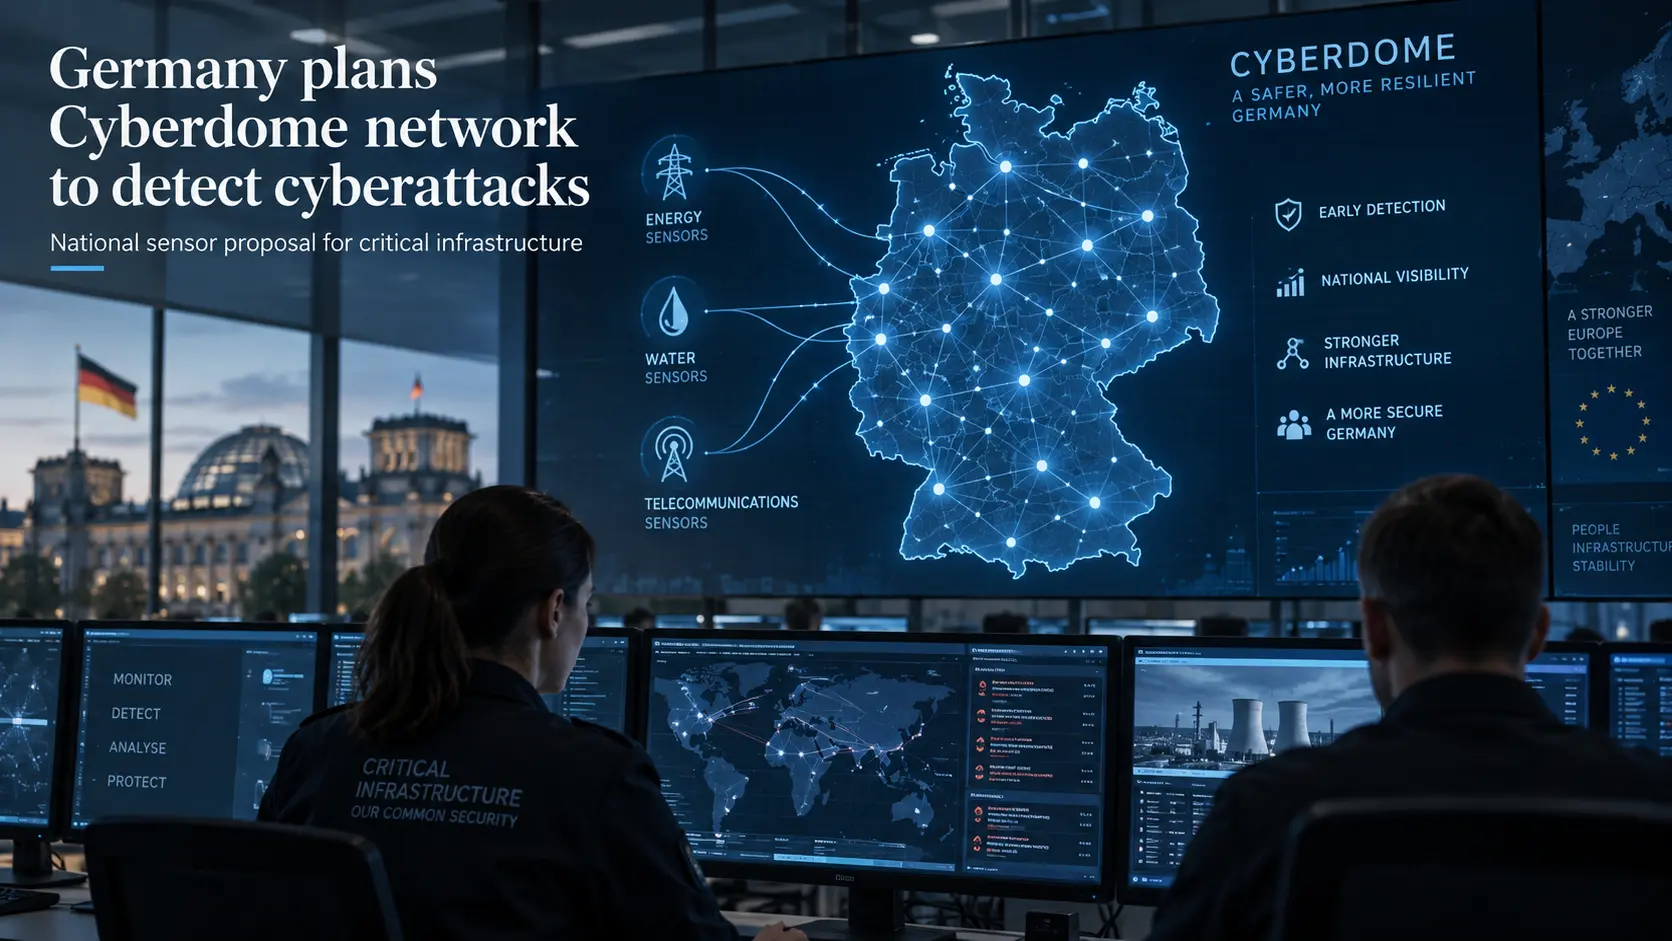
- El Ministerio del Interior de Alemania está preparando una red Cyberdome de sensores digitales como parte de un paquete más amplio contra el sabotaje
- El Gobierno aún no ha explicado cómo se conectarían los operadores al sistema, cómo compartirían datos ni cómo responderían a sus alertas
Los hechos
El Ministerio del Interior de Alemania está preparando una red nacional de sensores digitales para detectar ciberataques como parte de un paquete más amplio contra el sabotaje anunciado el 6 de septiembre. El ministro del Interior, Alexander Dobrindt, describió el sistema previsto como un «Cyberdome», concebido para proteger a las autoridades públicas y a las empresas. El Gobierno no ha publicado un diseño técnico detallado ni ha indicado que el sistema ya esté en funcionamiento.
El paquete más amplio también incluye medidas reforzadas de protección frente a drones en torno a infraestructuras críticas, tras un intento de ataque con dron en el aeropuerto de Leipzig/Halle en agosto. Alemania ha atribuido ese incidente a Rusia, que niega su implicación. Los informes revisados no indican el presupuesto de Cyberdome, el calendario de despliegue, las organizaciones participantes, las normas de intercambio de datos ni las responsabilidades en la respuesta a las alertas.
La evaluación
Si Cyberdome señala actividad sospechosa dentro de una red eléctrica o de abastecimiento de agua, la alerta aún tendría que contrastarse con lo que el operador puede observar localmente. A continuación, alguien tendría que decidir si bloquear el tráfico, aislar un sistema o mantenerlo en funcionamiento mientras se investiga el incidente. La propuesta aún no indica quién tomaría esas decisiones.
Esto es importante porque una falsa alarma podría interrumpir un servicio legítimo, mientras que una respuesta lenta podría permitir que un ataque siguiera en curso. Alemania no ha indicado qué datos enviarían los operadores a Cyberdome, quién recibiría las alertas ni si el sistema nacional tendría autoridad alguna para intervenir. Esos detalles determinarán cómo funcionaría la red junto con los equipos de seguridad existentes.
Para los lectores de BTW, la cuestión principal es la responsabilidad. Antes de conectar los sistemas de producción a Cyberdome, los operadores tendrán que saber quién verifica una alerta, quién se pone en contacto con la organización afectada y quién puede autorizar medidas. Sin esa cadena de responsabilidades, Cyberdome sigue siendo un plan de supervisión, no una forma definida de responder.
Qué observar
Habrá que estar atentos a la designación del organismo que gestionará Cyberdome, las primeras organizaciones participantes, la financiación y las fechas de despliegue. El marco técnico también debería especificar qué datos deben compartir los operadores, cómo se verifican las alertas y quién puede autorizar medidas. Esos detalles mostrarán cómo encajaría Cyberdome en los procedimientos existentes de respuesta a incidentes.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance


