
Résumé
- Une trame
ORIGINpermet à un serveur HTTP/2 d’indiquer les origines qu’un client compatible peut associer à une connexion. - L’appartenance à l’Origin Set reste soumise à un certificat valable pour l’origine nommée ; la trame ne crée aucune autorité cryptographique.
- La validité dépend de la connexion et du saut ; les entrées mal formées ou les trames reçues d’un proxy, sur le mauvais flux ou protocole sont ignorées.
- Une preuve de coalescence relie trame valide, origine exacte, décision sur le certificat, choix du client, résultat de requête et retrait éventuel après
421.
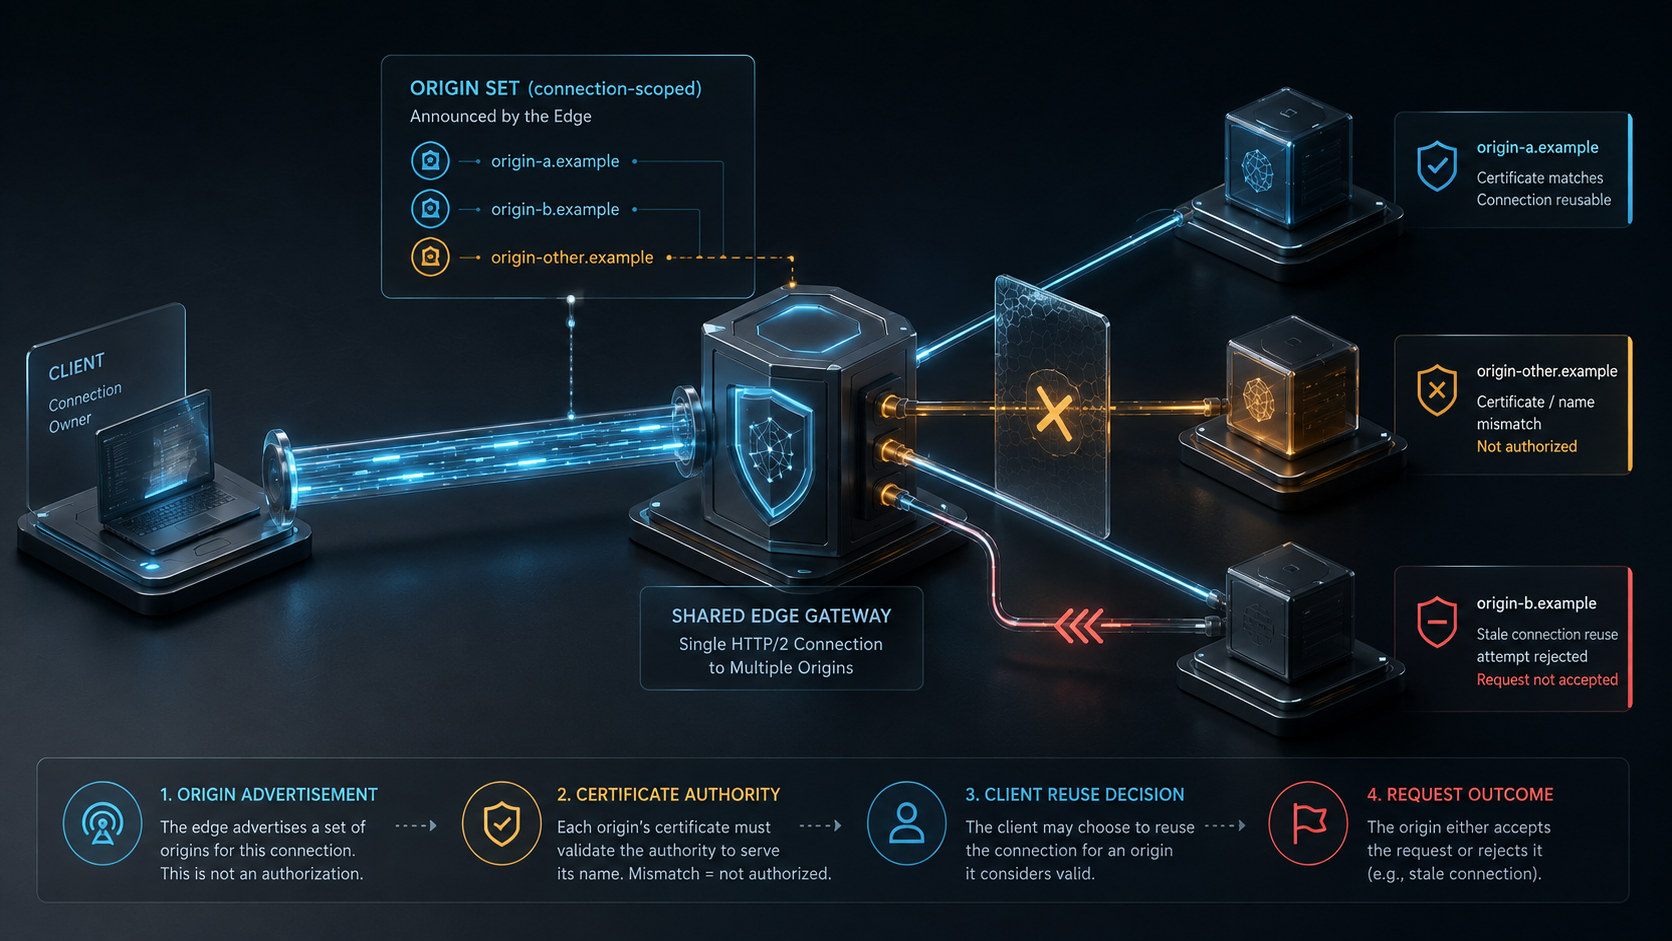
Imaginons une périphérie partagée qui envoie une trame ORIGIN nommant un second service HTTPS. Le tableau de déploiement voit le nom dans une capture et supprime le test de connexion dédié. Or le certificat de la connexion partagée ne couvre pas ce nom. Ce client refuse donc de réutiliser la connexion et en ouvre une autre. Lors d’un test distinct de réutilisation d’un état périmé, une autre instance envoie la requête sur l’ancienne connexion et reçoit 421 Misdirected Request. La trame était réelle ; l’autorité ne l’était pas.
Il s’agit d’une trace hypothétique, pas d’un incident attribué. L’erreur consiste à confondre assertion du serveur, décision du client et résultat de requête.
La trame modifie un ensemble propre à la connexion
RFC 8336 définit ORIGIN comme une extension HTTP/2 qui initialise ou modifie l’Origin Set d’un client compatible. Chaque entrée sérialise une origine précise. Ce n’est ni un joker, ni une redirection, ni une nouvelle identité de ressource.
La trame doit être sur le flux 0 et sur h2 ou un protocole qui l’adopte. Elle est ignorée sur h2c. Comme l’extension n’est pas critique, un destinataire non compatible peut l’ignorer. Elle est traitée saut par saut : un intermédiaire ne la transmet pas et un client configuré avec un proxy ignore celle qui provient du proxy. Sans identité de connexion, protocole, flux et expéditeur, une capture ne prouve pas son traitement.
Une entrée impossible à analyser est ignorée. Les jokers n’étant pas admis, chaque origine voulue doit être explicitement indiquée. La couverture d’un certificat générique et la composition de l’Origin Set restent donc deux listes distinctes.
L’appartenance ne suffit pas à établir l’autorité
Après initialisation, l’ensemble limite la coalescence : un client compatible ne doit pas considérer la connexion comme autorité pour une origine absente. La présence ne suffit pourtant pas. RFC 8336 exige encore un certificat qui réussit les contrôles adaptés, notamment la correspondance exacte du nom avec subjectAltName.
RFC 9110 rattache lui aussi l’autorité HTTPS à une connexion sécurisée correctement établie et à un certificat jugé fiable pour l’origine. Une entrée ORIGIN ne peut ni créer cette confiance, ni étendre les noms du certificat, ni abolir la politique du client.
La distinction avec R064 est nette : Alt-Svc nomme un autre chemin de service, tandis qu’ORIGIN décrit les origines associées à une connexion. RFC 8336 précise que les annonces Alt-Svc ne modifient pas l’Origin Set et ne déterminent pas l’autorité.
L’autorité évolue pendant la connexion
Des trames valides ultérieures peuvent ajouter des origines. Une réponse 421 Misdirected Request amène le client compatible à retirer l’origine concernée. L’assertion antérieure du serveur n’est donc pas une autorisation permanente.
Certains clients peuvent éviter DNS pour une origine de l’ensemble, mais RFC 8336 souligne le risque supplémentaire et recommande d’obtenir par d’autres moyens un degré élevé d’assurance sur la légitimité du certificat. Ce choix ne prouve pas que tous les clients ont suivi la même voie.
Ne validez le déploiement qu’avec un dossier de validation de la connexion : identité de connexion, protocole négocié, flux, octets de trame, expéditeur, résultat d’analyse et ordre de l’Origin Set. Pour chaque origine, joignez chaîne du certificat, confiance, correspondance SAN, éventuelle preuve DNS, décision de réutilisation, résultat de requête et retrait 421. N’affirmez que la population et la période effectivement observées.
Sources
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance