
Résumé
- EAPS ouvre un port secondaire et purge les tables de pontage quand le maître conclut à une défaillance de l’anneau. La purge retire des localisations périmées ; elle ne certifie pas les localisations apprises ensuite.
- Le reçu de reprise doit distinguer ordre de purge, exécution par nœud, nouvel âge de table, premier apprentissage correct, perte ou duplication de paquets et résultat applicatif. La vitesse du basculement n’absorbe pas ces preuves.
La reprise commençait par une perte de connaissance
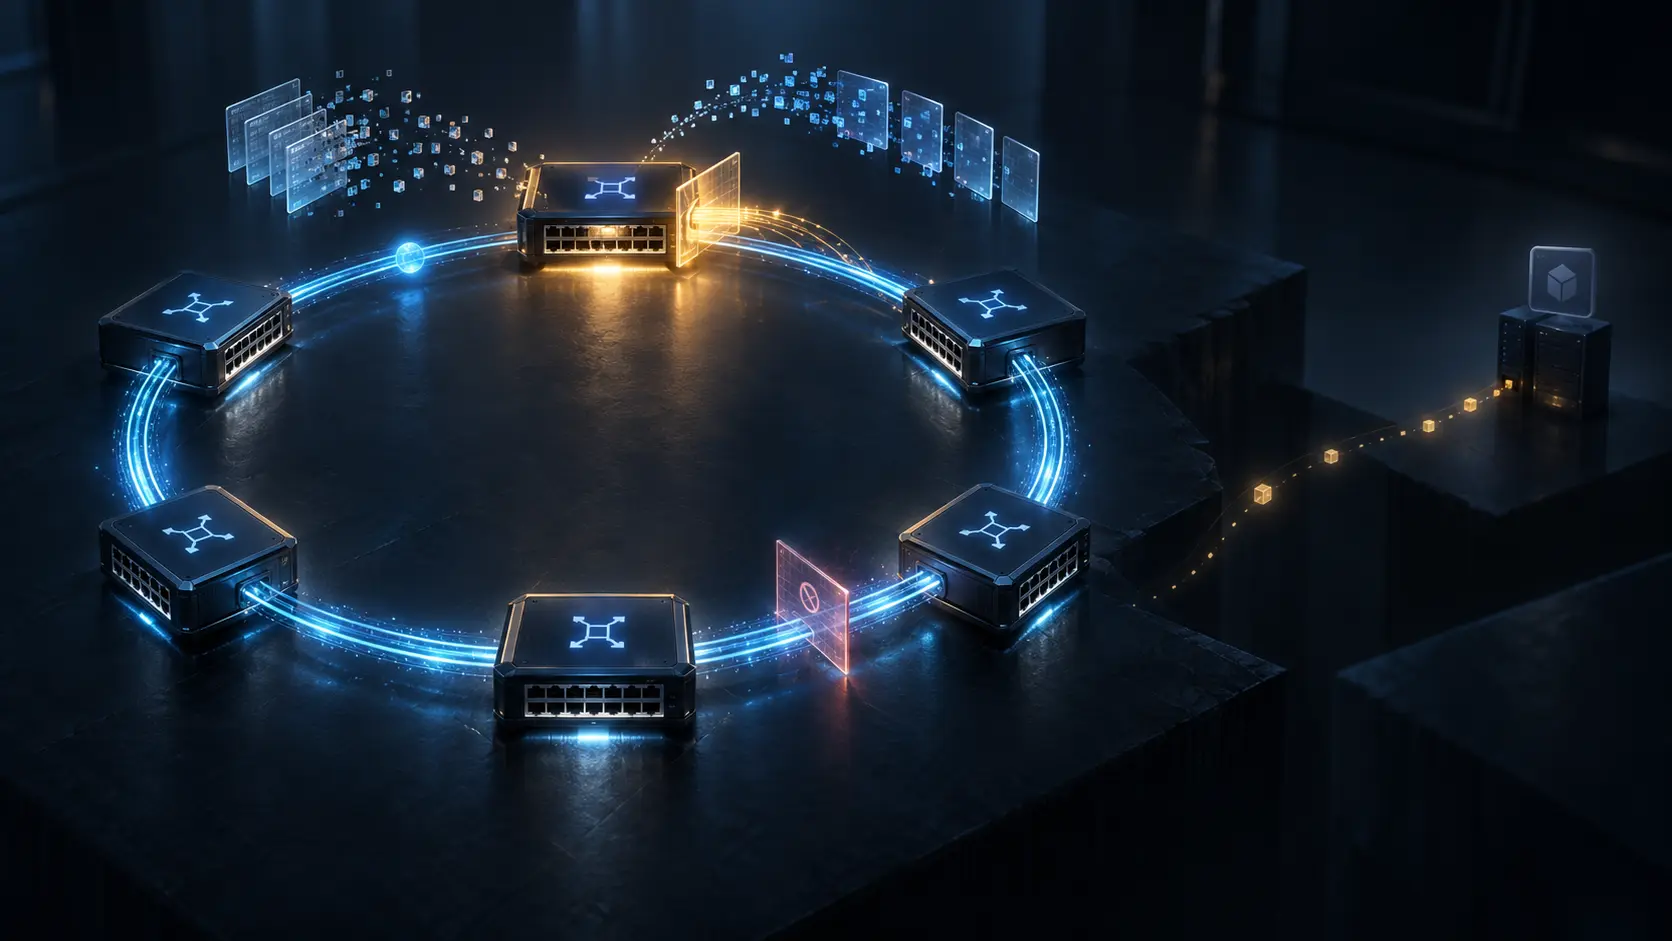
Une fibre est coupée. Le maître EAPS ouvre son port secondaire, efface sa table de pontage et ordonne aux nœuds de transit de faire de même. Le trafic dispose d’une autre direction. Mais, pendant quelques instants, les commutateurs savent moins de choses qu’avant l’incident.
RFC 3619, publié en octobre 2003 comme document Informational et non comme norme Internet, décrit EAPS Version 1, une technologie inventée par Extreme Networks. Le texte annonce une convergence inférieure à une seconde, souvent à 50 millisecondes. Cette valeur décrit le mécanisme présenté en 2003 ; elle ne mesure aucun réseau actuel.
L’intuition importante est ailleurs. Une table apprise sur l’ancien chemin devient dangereuse après la rupture. La supprimer est rationnel. Mais l’action vérifiable est « cette connaissance a été invalidée », non « une nouvelle connaissance correcte existe déjà ».
Le maître ne voit qu’un domaine
Un domaine EAPS occupe un anneau Ethernet. Il possède un maître unique, des nœuds de transit, un VLAN de contrôle et un ensemble défini de VLAN protégés. Le maître bloque normalement les trames non destinées au contrôle sur son port secondaire. Le réseau physique garde sa forme circulaire, tandis que l’algorithme Ethernet voit une topologie sans boucle.
Le VLAN de contrôle traverse toujours le port secondaire. Le maître y envoie périodiquement une trame de santé. Son retour remet à zéro le temporisateur d’échec. Son absence avant expiration provoque l’état de défaillance, l’ouverture du port secondaire et la purge.
Cette observation est volontairement limitée. La trame de santé atteste la continuité du chemin de contrôle qui l’a transportée. Elle ne visite pas chaque entrée MAC, ne mesure pas la capacité de chaque VLAN protégé et ne franchit pas nécessairement les dépendances situées avant ou après l’anneau. Le maître possède l’autorité de modifier la porte du domaine ; il ne possède pas l’autorité de déclarer l’application saine.
Un inventaire défendable associe donc chaque état au maître, au VLAN de contrôle, aux VLAN protégés, aux deux ports, aux temporisateurs et à la version de configuration. Sans ce périmètre, le mot « anneau » devient un titre trop large pour une preuve locale.
L’alerte positive et l’absence ne racontent pas la même histoire
RFC 3619 prévoit deux déclencheurs. Un nœud de transit qui détecte la chute d’un lien envoie immédiatement LINK-DOWN. En parallèle, le maître conclut à une panne si sa trame de santé ne revient pas à temps. Le second mécanisme couvre notamment la perte de la première alerte.
Les deux peuvent mener à la même action sans avoir la même valeur probante. LINK-DOWN est un témoignage positif sur un port local. L’expiration du temporisateur est une inférence tirée d’un événement attendu mais absent. Le dossier d’incident doit conserver le déclencheur réel, le port, la séquence, l’heure, la configuration du délai et la présence ou non d’une corroboration.
Écraser ces nuances sous un état générique « FAILED » rend l’automatisation rapide mais l’explication fragile. Or la cause détermine aussi le retour arrière : réparer un lien physique n’est pas corriger un VLAN de contrôle mal configuré, une asymétrie ou un maître qui n’observe plus sa propre sonde.
La purge ouvre une nouvelle époque
Une table FDB est une mémoire acquise par le trafic. Après la purge, les destinations silencieuses restent inconnues jusqu’à ce qu’un échange permette de les localiser. Des trames destinées à une adresse inconnue peuvent être diffusées. Le premier apprentissage peut refléter une phase transitoire. Un service peu bavard peut sembler plus lent à revenir qu’un flux continu, même si le port a basculé au même instant.
Il faut donc horodater séparément l’ordre de purge, son observation sur chaque nœud, la première localisation correcte des destinations critiques et la première transaction applicative réussie. Il faut aussi mesurer perte, duplication, désordre, latence et diffusion inattendue.
RFC 4427 fournit plus tard un vocabulaire utile : détection, corrélation, notification, commutation et temps total de reprise ne sont pas la même durée. Son exigence pour une commutation « hitless » est encore plus forte : aucune perte, duplication, remise en ordre incorrecte ni erreur binaire. Une ouverture de port rapide ne suffit donc pas à revendiquer ce résultat.
Le chiffre de convergence doit indiquer le début de son chronomètre, sa fin et le trafic observé. Sinon, il récompense la fermeture prématurée du dossier.
Le retour du lien crée un second risque
La restauration n’est pas l’inverse mécanique de la panne. Pendant l’état de défaillance, le maître continue à émettre ses trames de santé et maintient le port secondaire ouvert. Un nœud de transit peut voir son lien remonter avant que le maître ne reçoive une trame ayant parcouru tout l’anneau. La boucle physique peut alors exister alors que la porte du maître est encore ouverte.
Le protocole répond par PRE-FORWARDING. Le nœud de transit bloque temporairement les VLAN protégés sur le port restauré. Quand il reçoit l’ordre de purge, il vide la table, débloque le port et revient à l’état normal. Ce nom reconnaît une vérité essentielle : lien rétabli, autorisation de transmettre et transmission sûre sont trois faits différents.
L’épisode de restauration doit avoir son propre identifiant. Conserver seulement l’état final efface la fenêtre de boucle, le temps passé en PRE-FORWARDING, la seconde purge et le second réapprentissage. Un mécanisme de protection peut réussir à la coupure et échouer au retour.
Plusieurs domaines partagent la fibre, pas leur verdict
Un commutateur peut participer à plusieurs anneaux ; chaque anneau exige sa propre instance EAPS. Plusieurs domaines peuvent aussi utiliser le même anneau, avec chacun son maître et ses VLAN protégés. Cette réutilisation économise de la capacité, mais interdit un voyant de santé unique au niveau du châssis.
Un domaine peut être normal pendant qu’un autre est en échec ou en PRE-FORWARDING. Leurs temporisateurs et périmètres diffèrent. Le même lien physique est une donnée commune, pas une preuve commune. Les événements doivent être indexés par domaine et VLAN, puis reliés à des tests de service qui franchissent les vraies entrées et sorties.
Les cadres ultérieurs de survivabilité insistent eux aussi sur le domaine de reprise. Ses bords et les couches extérieures peuvent rester sans protection. Lorsque plusieurs couches réagissent, un délai de retenue peut être nécessaire afin qu’elles ne se contredisent pas. La réussite interne d’un anneau ne doit pas être projetée sur une chaîne qu’il ne contrôle pas.
L’autorité du message doit avoir une provenance
RFC 3619 indique qu’un acteur ayant accès aux connexions physiques peut forger des trames Ethernet, y compris des trames EAPS, et perturber le réseau. Le texte conseille le chiffrement de liaison ou une protection supérieure adaptée lorsque ce risque compte.
Le type de trame décrit donc une instruction, pas son droit intrinsèque à commander. Il faut lier le signal à l’interface attendue, au domaine, à l’identité source, à la séquence et à l’époque de configuration. Les transitions impossibles et les changements de maître doivent être conservés et signalés.
Plus une alerte peut rapidement provoquer une purge distribuée, plus sa provenance importe. L’automatisation n’abolit pas la responsabilité ; elle concentre la décision dans quelques millisecondes.
La bonne preuve s’arrête à chaque frontière
La chaîne minimale relie l’observation physique, le signal, la décision du maître, l’état du port, la purge distribuée, la nouvelle époque FDB, les paquets et l’application. Chaque maillon a son propriétaire et son mécanisme de retour arrière.
Réduire la preuve au basculement encourage des temporisateurs toujours plus courts, même si les fausses commutations et purges répétées coûtent davantage au service. Réduire la preuve à l’application prive les ingénieurs du mécanisme expliquant le délai. Les deux vues doivent coexister sans s’usurper.
La table vidée dit honnêtement que l’ancien savoir n’est plus digne de confiance. Le réseau et le service doivent encore produire le savoir suivant.
Sources
- https://www.rfc-editor.org/rfc/rfc3619.html
- https://www.rfc-editor.org/rfc/rfc3619.txt
- https://www.rfc-editor.org/info/rfc3619/
- https://datatracker.ietf.org/doc/rfc3619/
- https://www.rfc-editor.org/errata_search.php?rec_status=0&rfc=3619
- https://www.rfc-editor.org/rfc/rfc3386.html
- https://www.rfc-editor.org/rfc/rfc3469.html
- https://www.rfc-editor.org/rfc/rfc4427.html
- https://www.rfc-editor.org/rfc/rfc5654.html
- https://www.rfc-editor.org/rfc/rfc5921.html
- https://www.rfc-editor.org/rfc/rfc6371.html
- https://www.rfc-editor.org/rfc/rfc6372.html
- https://www.rfc-editor.org/rfc/rfc6378.html
- https://www.rfc-editor.org/rfc/rfc6974.html
- https://www.rfc-editor.org/rfc/rfc8227.html
- https://www.rfc-editor.org/rfc/rfc9522.html
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/on-authority-belief-and-the-internets-addressing-system/
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance