
Résumé
draft-ietf-mpls-stamp-pw-21reconnaît qu’un contrôle de débit sur le chemin d’exception vers le plan de contrôle est indiscernable, pour STAMP, d’une perte réelle dans le réseau.- Avant de transformer un taux de perte en verdict ou en ordre de reroutage, l’opérateur doit rapprocher la session, l’encapsulation, les deux limiteurs, les deux sens, le MTU, l’ECMP, le contexte retour et l’état du trafic de service.
Le dernier saut de la sonde n’est pas celui du service
Le chiffre paraît précis : 6,8 % des échanges de test n’ont pas abouti. Cette précision encourage une conclusion trop large. Le chemin aurait perdu 6,8 % des paquets.
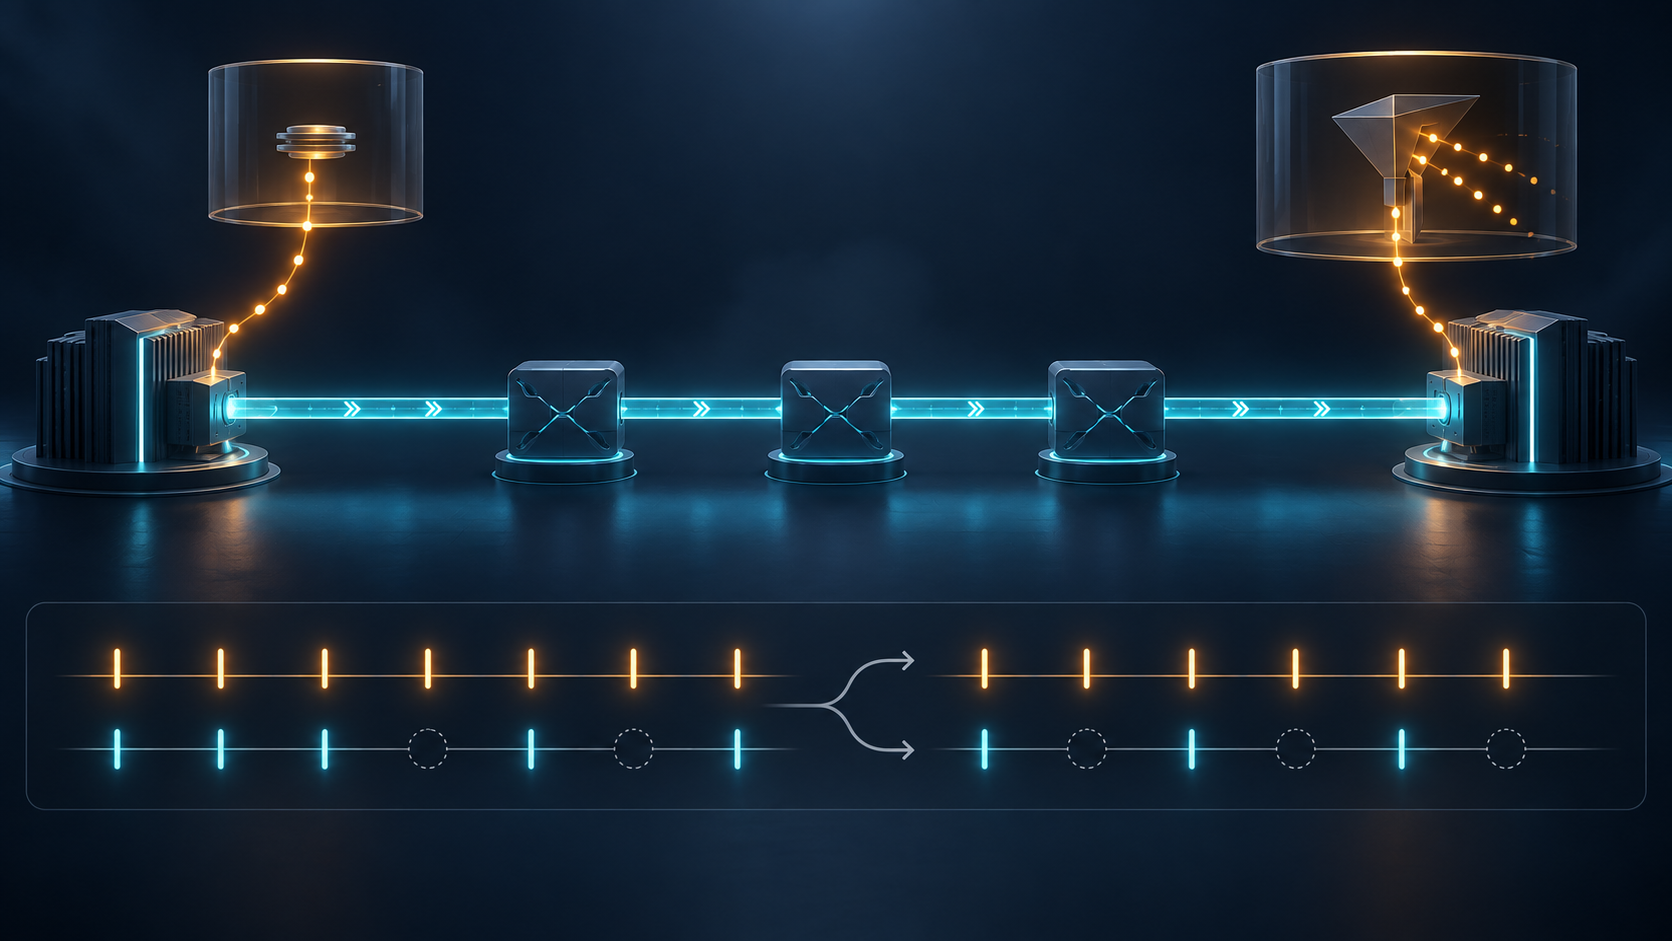
La spécification en cours décrit une autre histoire. Le paquet de test suit la pile d’étiquettes jusqu’à l’extrémité opérateur, puis il cesse d’être un paquet ordinaire. Un mécanisme de canal de contrôle l’extrait du transfert normal et le remet au plan de contrôle. Là, il consomme du processeur et de la mémoire. Le nœud doit donc le soumettre à une limitation de débit afin de résister à une surcharge, volontaire ou non.
Si ce limiteur abandonne la sonde, l’émetteur ne reçoit pas de réponse. Si un nœud du chemin l’abandonne, l’émetteur ne reçoit pas davantage de réponse. Le résultat observable est identique, alors que la responsabilité technique ne l’est pas.
La révision 21 le dit sans détour : la limitation sur le « punt path » est indiscernable d’une perte réelle dans le réseau et peut être comptée comme perte de paquets. Cette phrase ne rend pas STAMP inutile. Elle délimite exactement ce que son compteur peut autoriser à affirmer.
Un texte approuvé, pas encore un RFC
La révision actuelle date du 10 septembre 2026. L’IESG l’a approuvée le 14 septembre et le document se trouve dans la file du RFC Editor. Des travaux éditoriaux et IANA apparaissent encore dans l’historique. Le texte vise le statut de norme proposée et mettrait à jour les RFC 8762 et 8972 s’il est publié. Il faut donc le présenter comme un Internet-Draft avancé, non comme un RFC déjà en vigueur.
Le périmètre est tout aussi précis : LSP point à point et pseudowires point à point à segment unique, dans un seul domaine administratif. Les variantes multipoints et les pseudowires multisegments ne sont pas couverts. Rien n’autorise à attribuer ce comportement à un opérateur ou à un équipement nommé.
L’historique de la normalisation est instructif. Lors de l’examen IESG, un commentaire a demandé d’expliciter que certaines méthodes remettent chaque paquet de test au plan de contrôle aux deux extrémités et que le policing de ce passage peut être déclaré comme perte réseau. La révision 21 a intégré la clarification. La revue n’a pas inventé le risque ; elle a obligé le document à montrer où se brouille la causalité.
Deux formats, plusieurs surfaces d’erreur
STAMP met en relation un Session-Sender et un Session-Reflector. Les horodatages T1 à T4 peuvent alimenter des mesures de délai aller, de délai aller-retour, de variation et de perte. Le RFC 8762 définit le protocole de base ; le RFC 8972 apporte notamment l’identifiant de session et des extensions TLV.
Sur MPLS, le projet définit deux formats. Le Format 1 conserve IP et UDP. Le Format 2 les retire et utilise deux nouveaux types G-ACh pour distinguer la sonde aller de la réponse. L’identifiant STAMP doit rester non nul dans les deux sens. Sans le quadruplet IP/UDP, le Format 2 s’appuie aussi sur le contexte LSP ou PW reçu et sur les paramètres provisionnés localement.
Cette différence modifie la preuve disponible. Un TLV qui lit ou écrit un champ IP ou UDP ne peut pas être utilisé en Format 2. En Format 1, les adresses de la sonde peuvent diverger de celles du trafic réel et conduire un ECMP fondé sur IP à choisir un autre chemin. Avec un GAL, un équipement conforme ne devrait pas modifier la sélection ECMP ; un équipement non conforme peut néanmoins le faire.
La pile d’étiquettes commune est donc une condition importante, non une attestation universelle de trajet identique.
Le retour est un second réseau de causes
Lorsque la sonde arrive avec un G-ACh, le réflecteur doit répondre par le chemin inverse du LSP ou du pseudowire bidirectionnel. Il déduit ce contexte de l’étiquette PW ou de l’étiquette LSP ultime reçue. S’il ne trouve pas de contexte retour, il abandonne le paquet et n’émet aucune réponse.
Le silence observé par l’émetteur peut alors provenir du chemin aller, de l’exception au plan de contrôle, du réflecteur, de la résolution du contexte retour, du chemin inverse ou du limiteur à l’arrivée. Une métrique aller-retour additionne ces juridictions techniques.
Le débit doit lui aussi être provisionné séparément dans chaque sens. Le réflecteur peut générer un débit comparable à celui de l’émetteur, alors que le retour dispose de moins de capacité. Une organisation qui conserve seulement le pourcentage final perd la possibilité de déterminer quel sens a été contraint.
Le MTU peut faire perdre la sonde sans faire perdre le service
Le test doit tenir dans le MTU du LSP ou du pseudowire dans chaque direction. G-ACh, GAL, IP/UDP et éventuel bourrage changent la taille. Un paquet G-ACh trop grand est abandonné plutôt que fragmenté et peut apparaître comme une perte.
Cette perte est authentique pour le paquet de mesure. Elle ne prouve pas qu’un flux client plus petit a été affecté. À l’inverse, un LSP cassé peut laisser une sonde Format 1 rejoindre le réflecteur par un acheminement IP ou MPLS différent. Le résultat peut alors être rassurant alors que le chemin visé ne fonctionne plus.
L’instrument peut donc pécher dans les deux sens : signaler une perte produite par son propre traitement ou signaler une réussite obtenue hors du trajet à vérifier. La bonne réponse n’est pas de choisir arbitrairement le scénario le plus confortable. Elle consiste à conserver les conditions de validité avec la mesure.
Protéger le plan de contrôle sans falsifier l’alarme
Supprimer le limiteur serait une faute. Un réflecteur répond à chaque requête acceptée ; un trafic de test excessif peut saturer le processeur et le chemin retour. Un attaquant peut injecter des sondes pour consommer ces ressources ou supprimer des sondes pour faire paraître défaillant un chemin sain.
Le projet recommande plutôt de rendre la limitation observable. L’alerte devrait pouvoir rapprocher les compteurs du policer des échecs STAMP, en utilisant les ports UDP du Format 1 ou le contexte LSP/PW et le type de canal du Format 2. Le policing entrant ne devrait pas être plus strict que la bande passante allouée aux tests. Les recommandations VCCV du RFC 5085, dont le plafond inférieur à cinq pour cent du débit du pseudowire pour certains messages de contrôle, restent une règle de protection et non une garantie de validité.
Une authentification HMAC répond encore à une autre question. Elle peut protéger l’intégrité du paquet STAMP. Elle ne démontre ni le trajet, ni la livraison du trafic client, ni la cause d’une absence.
Le dossier minimal d’une perte STAMP
Une alerte exploitable devrait conserver :
- la révision exacte de la spécification et les rôles de la session ;
- l’identifiant STAMP, le LSP ou PW et le sens mesuré ;
- le format, la version IP, les ports, le type de canal, le CW, le GAL ou TTL, la pile d’étiquettes et la taille ;
- le débit de test et la capacité réservée dans chaque sens ;
- la configuration, les compteurs et l’horodatage des limiteurs aux deux extrémités ;
- les paquets émis, reçus et réfléchis, avec T1 à T4 lorsqu’ils existent ;
- la résolution du contexte retour et ses abandons ;
- les vérifications de MTU et de surcharge d’encapsulation ;
- les hypothèses ECMP et les étiquettes d’entropie ;
- les compteurs du plan de données ou une observation indépendante du service ;
- la règle d’alarme, sa confiance et les causes encore ouvertes ;
- la décision, le test de confirmation et la preuve de rétablissement.
Ce dossier transforme un nombre rouge en preuve révisable. Il autorise d’abord une formulation modeste : une perte sur le cycle de mesure a été observée. L’accusation du chemin vient plus tard, si les autres registres convergent.
Sources
- Projet MPLS STAMP actuel
- Historique et examens
- Texte de la révision 21
- RFC 8762 — STAMP
- RFC 8972 — Extensions STAMP
- RFC 5085 — VCCV pour pseudowires
- RFC 7708 — GAL et VCCV
- RFC 7325 — Exigences de transfert MPLS
- RFC 6790 — Étiquettes d’entropie
- RFC 8085 — Recommandations UDP
- Running-Code Primacy
- The Stability Fallacy
- On Authority, Belief, and the Internet’s Addressing System
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance