Résumé
- Le rapport 2025 d’IPCO compte 778 erreurs dans la colonne SPoC, dont 302 liées aux dates ou aux heures, 262 aux identifiants et 182 au type de données.
- La stratégie 2026 étend le contrôle des pièces sources aux demandes Internet et suit le dossier jusqu’à sa transmission entre services.
Une demande officielle peut perdre un chiffre en route. Un identifiant est repris d’un rapport, saisi dans un formulaire, transmis à un opérateur, puis repris dans un dossier opérationnel. Le point de contact unique (SPoC) est censé garder cette chaîne exacte et légale. Le dernier rapport de l’Investigatory Powers Commissioner’s Office (IPCO) montre la charge qui repose sur ce poste.
IPCO a recensé 1 591 erreurs liées aux données de communications en 2025. Le tableau des responsabilités en attribue 778 aux SPoC, contre 513 aux demandeurs et 300 aux opérateurs télécoms et postaux. Dans la colonne SPoC, 302 erreurs concernent une date ou une heure, 262 un identifiant incorrect et 182 le type de données. Onze erreurs relèvent d’« autres » causes, dont des défaillances de système, et 21 concernent une absence d’autorité au titre de l’Investigatory Powers Act. Le tableau classe les erreurs déclarées par rôle et montre où la procédure doit renforcer ses contrôles.
Le total de 2025 doit être lu avec sa définition. IPCO explique que le changement de règle l’a conduit à inclure les erreurs signalées comme reportables et les erreurs potentiellement pertinentes. Une comparaison brute avec 2024 ne mesure donc pas correctement l’effet d’un contrôle nouveau. Le rapport indique aussi que les erreurs viennent souvent d’une inversion de chiffre ou de lettre et sont généralement repérées avant tout préjudice. Une erreur interceptée reste un quasi-incident ; elle indique aussi l’endroit où la procédure doit résister.
Le Code de pratique sur les données de communications de 2025 confie aux SPoC la vérification de la légalité et de l’exactitude des autorisations prévues par la partie 3. IPCO précise que ce Code oblige aussi les autorités publiques à suivre toute stratégie de réduction des erreurs convenue par le Commissaire et le Home Office. La nouvelle stratégie de réduction des erreurs, publiée à l’annexe E en 2026, étend la méthode au-delà de la résolution d’adresses IP (IPAR) : elle couvre désormais toutes les demandes de données de communications sur Internet.
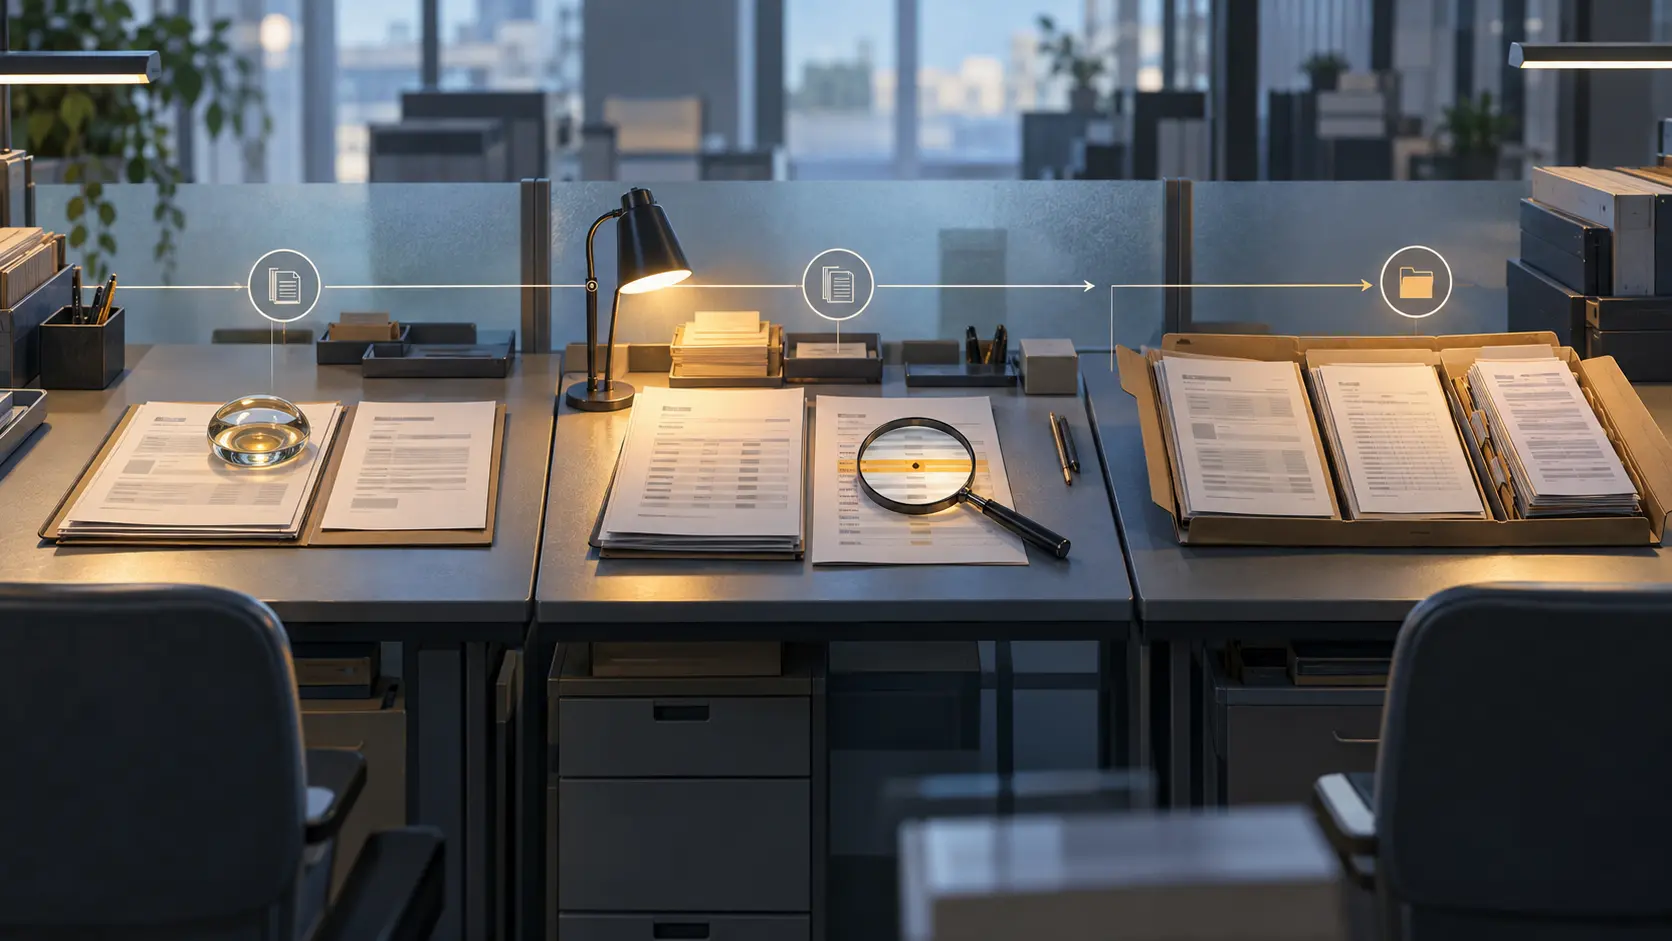
La demande doit joindre, lorsque c’est possible, un document source ou justificatif. Sa provenance et sa fiabilité doivent pouvoir être établies par le demandeur et le SPoC. Quand aucune pièce n’existe, l’enquêteur le consigne et en donne la raison. Pour les demandes Internet autres que l’IPAR, le SPoC compare la ligne de données de la demande au document fourni. La source devient le point de comparaison de la demande, pas une pièce décorative rangée à côté.
Les contrôles portent aussi sur la saisie. Le format britannique place généralement le jour avant le mois ; le format américain inverse l’ordre. Enquêteur et SPoC doivent s’accorder sur le format. Les identifiants et dates doivent être copiés-collés quand c’est possible ; à défaut, une deuxième personne vérifie la saisie. Pour l’IPAR, une première revue par un second SPoC compare identifiants, dates, heures et fuseaux horaires à la source avant l’envoi à IPCO. Un autre vérificateur exige l’accord du responsable principal (SRO) et du Commissaire aux pouvoirs d’enquête.
Une seconde revue intervient avant la transmission à l’opérateur lorsque le délai et l’accès le permettent. L’acquisition automatisée ne laisse pas cette possibilité, ce qui rend la première revue plus importante. Une troisième vérification rapproche les identifiants retournés de la demande et de la source avant que les données ne soient communiquées. Un résultat inattendu revient au SPoC. À chaque étape, la question reste concrète : la donnée vise-t-elle toujours la personne, le moment et le type d’information demandés ?
Le changement le plus lourd se joue parfois après la réponse de l’opérateur. Lorsqu’un dossier d’intervention est envoyé à une autre organisation, l’enquêteur joint la source et la demande originale quand elles existent, ainsi qu’un inventaire des pièces. L’absence d’un document doit être expliquée. L’organisation destinataire vérifie l’inventaire et décide si le dossier disponible suffit. Un supérieur examine le dossier ; la stratégie exclut toute action exécutive sans corroboration adéquate.
Cette transmission devient un contrôle de responsabilité. Le destinataire peut comparer la demande, sa source et les données obtenues. Si un identifiant, une date ou le résultat change, la trace indique le maillon à examiner. IPCO pratique parfois un contrôle inverse du même genre : le service obtient les données directement auprès de l’opérateur et les confronte à la demande de l’autorité.
La stratégie devait être pleinement appliquée le 2 novembre. Les documents publics fixent cette échéance mais ne donnent pas de bilan d’achèvement par autorité. Les prochaines inspections devront montrer les pièces sources, les validations, les motifs consignés quand un contrôle manque et la présence du dossier original lors des transmissions.
Les 778 erreurs de la colonne SPoC donnent au contrôle humain une mission concrète : laisser une trace vérifiable. Une demande qui conserve sa source, ses revues et l’inventaire transmis peut être reconstituée. Un chiffre sorti de son contexte ne peut qu’être cru. Pour l’acquisition de données de communications, la confiance est le contrôle le plus faible.
Sources
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé au Cercle stratégique
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance