
Résumé
- RFC 9888 permet de déposer un PASSporT signé dans le Call Placement Service du fournisseur destinataire lorsque le chemin téléphonique ne peut pas l’acheminer dans SIP.
- Le jeton pouvant précéder ou suivre la signalisation non signée, le droit de retrait, la fraîcheur, l’autorité cryptographique et la correspondance avec l’appel doivent être établis séparément.
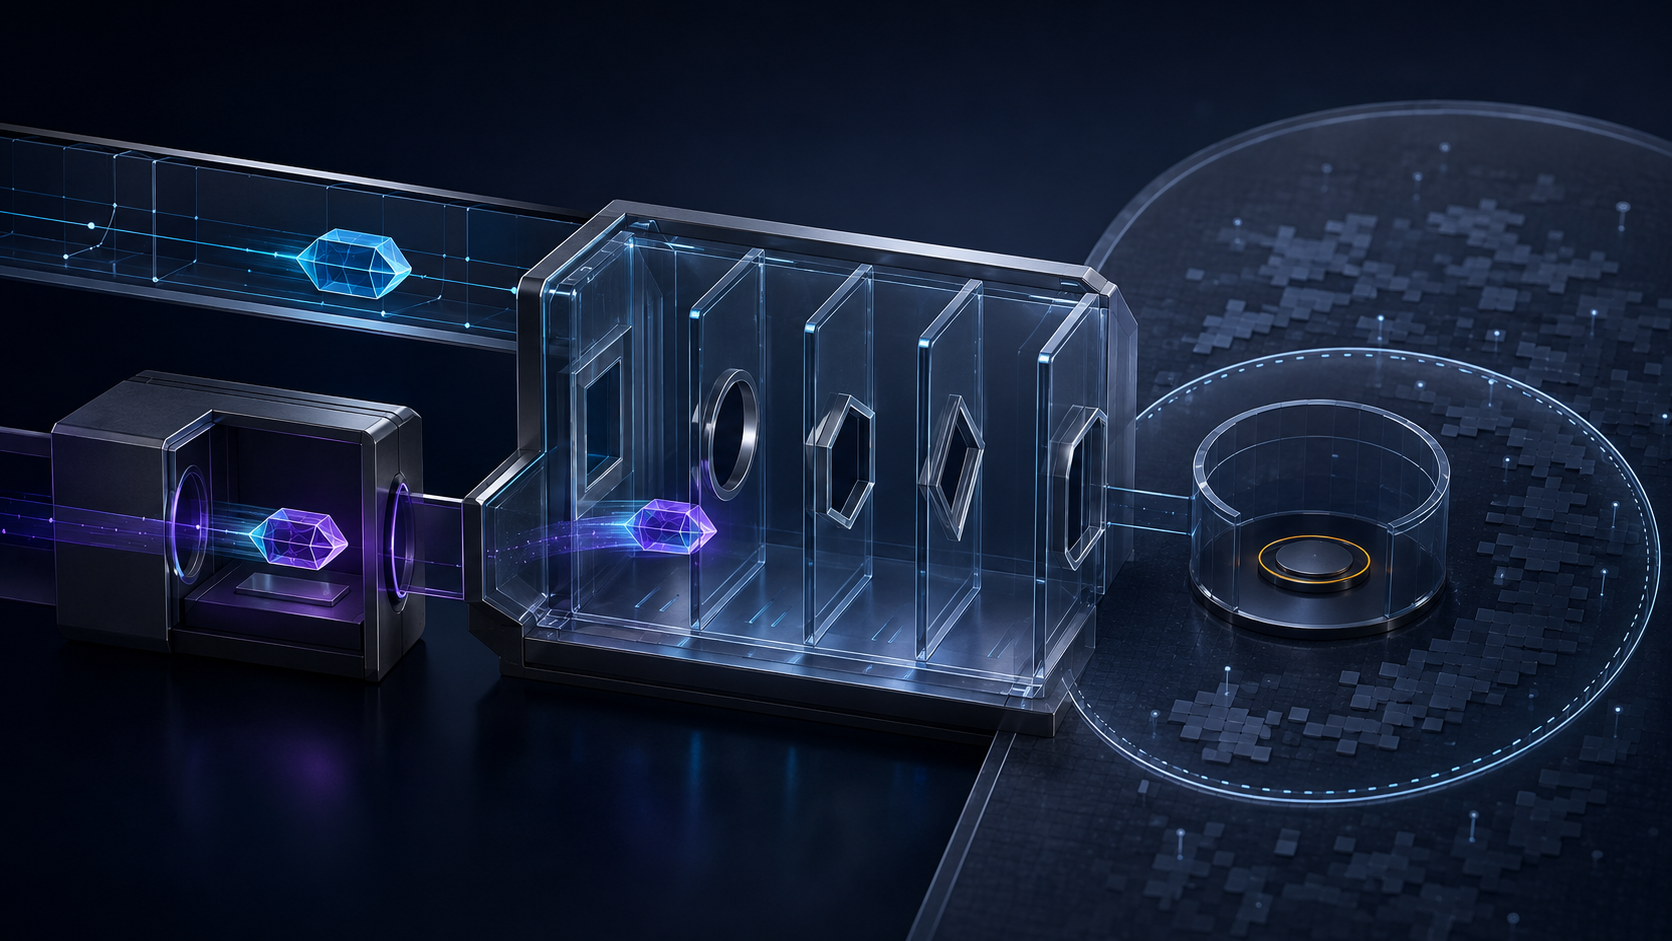
Le premier événement était propre : une connexion protégée avait remis un PASSporT frais à un service désigné. Le second n’existait pas encore. Ni sonnerie, ni branche d’appel, ni identifiant observé côté destination. Une interface pressée aurait pu appeler cela une vérification anticipée. C’était seulement une preuve en attente de son objet.
STIR transporte normalement son assertion dans une requête SIP. Les frontières de réseau, les passerelles vers le réseau téléphonique traditionnel et les chemins non IP peuvent rompre cette continuité. RFC 9888 confie alors le jeton à un Call Placement Service, ou CPS, associé au fournisseur appelé. Le service d’origine le dépose pendant l’établissement ; le service de vérification terminal le retire ensuite ou le reçoit par abonnement.
L’architecture accepte plusieurs formes institutionnelles. Le fournisseur destinataire peut exploiter son CPS, mandater un tiers ou partager une infrastructure distribuée avec d’autres opérateurs. Cette diversité évite d’imposer un serveur mondial. Elle oblige en revanche à savoir qui garde les données, pour quelle destination et sous quelle autorité.
Découvrir un dépôt n’est pas retrouver un appel
Une annonce CPS associe des éléments de TNAuthList à des URI HTTPS. Une signature fondée sur un certificat STIR permet de vérifier que l’annonceur contrôle le périmètre téléphonique déclaré. L’annonce peut être échangée dans un accord bilatéral, publiée dans une base, distribuée par un consortium, découverte par DNS ou liée à un certificat.
Ce résultat répond à une question étroite : où un émetteur peut-il remettre une assertion pour ce périmètre ? Il ne prouve ni qu’un appel a été lancé, ni que le dépôt a réussi, ni que le jeton disponible correspond à la communication qui sonne. La découverte organise la garde de la preuve ; elle ne prononce pas le verdict.
Dans un CPS partagé, cette frontière devient décisive. Le service doit déterminer quel vérificateur peut retirer quels PASSporTs. Il peut examiner le champ de destination et le comparer à l’autorité du fournisseur demandeur. Posséder un certificat STIR ne donne pas accès à toutes les communications en cours.
Chaque contrôle ferme une proposition différente
Le service d’authentification d’origine établit une connexion sûre vers le CPS et devrait utiliser TLS mutuel avec son identité STIR. Le transport protège les octets, l’authentification identifie les pairs et la signature lie les affirmations au signataire. Le CPS applique encore sa politique d’admission et ses limites de volume.
Aucun de ces succès ne choisit l’appel correspondant. Le jeton ne reste d’ailleurs pas indéfiniment disponible : RFC 9888 limite sa conservation à son intervalle de fraîcheur, au maximum soixante secondes. Cette fenêtre réduit le rejeu ancien ; elle ne rend pas unique tout événement qui s’y produit. Deux appels peuvent se chevaucher, une passerelle peut réécrire un identifiant et une tentative peut échouer après le dépôt.
En mode pull, l’appel arrive sans assertion en bande et le vérificateur interroge le CPS. En mode push, le jeton peut arriver avant ou après la signalisation. Le RFC reconnaît qu’il peut falloir retarder l’indicateur de vérification et laisse le réglage temporel exact à des travaux futurs. L’incertitude doit donc devenir un état visible, non un succès par défaut.
Le journal de corrélation doit conserver les identifiants vus sur les deux chemins, l’empreinte du jeton, son émetteur, les heures d’émission, de dépôt, de retrait et d’arrivée de l’appel, le CPS, le demandeur autorisé, les transformations de passerelle, le résultat de signature, les candidats concurrents et la règle de sélection. Sans ce fil, « vérifié » ne peut être reproduit.
Le choix de l’opérateur modifie la vie privée
RFC 9888 adopte un modèle différent du service ouvert étudié par RFC 8816. Le CPS du fournisseur appelé voit des métadonnées que ce fournisseur recevrait déjà lors de l’établissement. Mais lorsqu’un tiers l’exploite, un nouvel acteur observe la relation. Un service mutualisé peut concentrer cette visibilité, et des extensions PASSporT peuvent contenir plus que la signalisation SIP ordinaire.
La minimisation ne découle donc pas automatiquement du protocole. Les champs admis, la durée, les finalités, les journaux d’accès et la sous-traitance demeurent des décisions contrôlables. La voie hors bande restaure une preuve que le réseau téléphonique ne pouvait transporter. Elle ne supprime ni le temps, ni la garde, ni la nécessité de relier honnêtement deux réalités.
Sources
- RFC 9888 — STIR hors bande pour fournisseurs
- RFC 8816 — architecture STIR hors bande
- RFC 8224 — identité authentifiée dans SIP
- RFC 8225 — PASSporT
- RFC 8226 — certificats STIR
- RFC 9325 — recommandations TLS
- RFC 7258 — surveillance généralisée
- Heng Lu — primauté du code exécuté
- Heng Lu — spécification initiale minimale
- Heng Lu — couches de réalité
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance