
Résumé
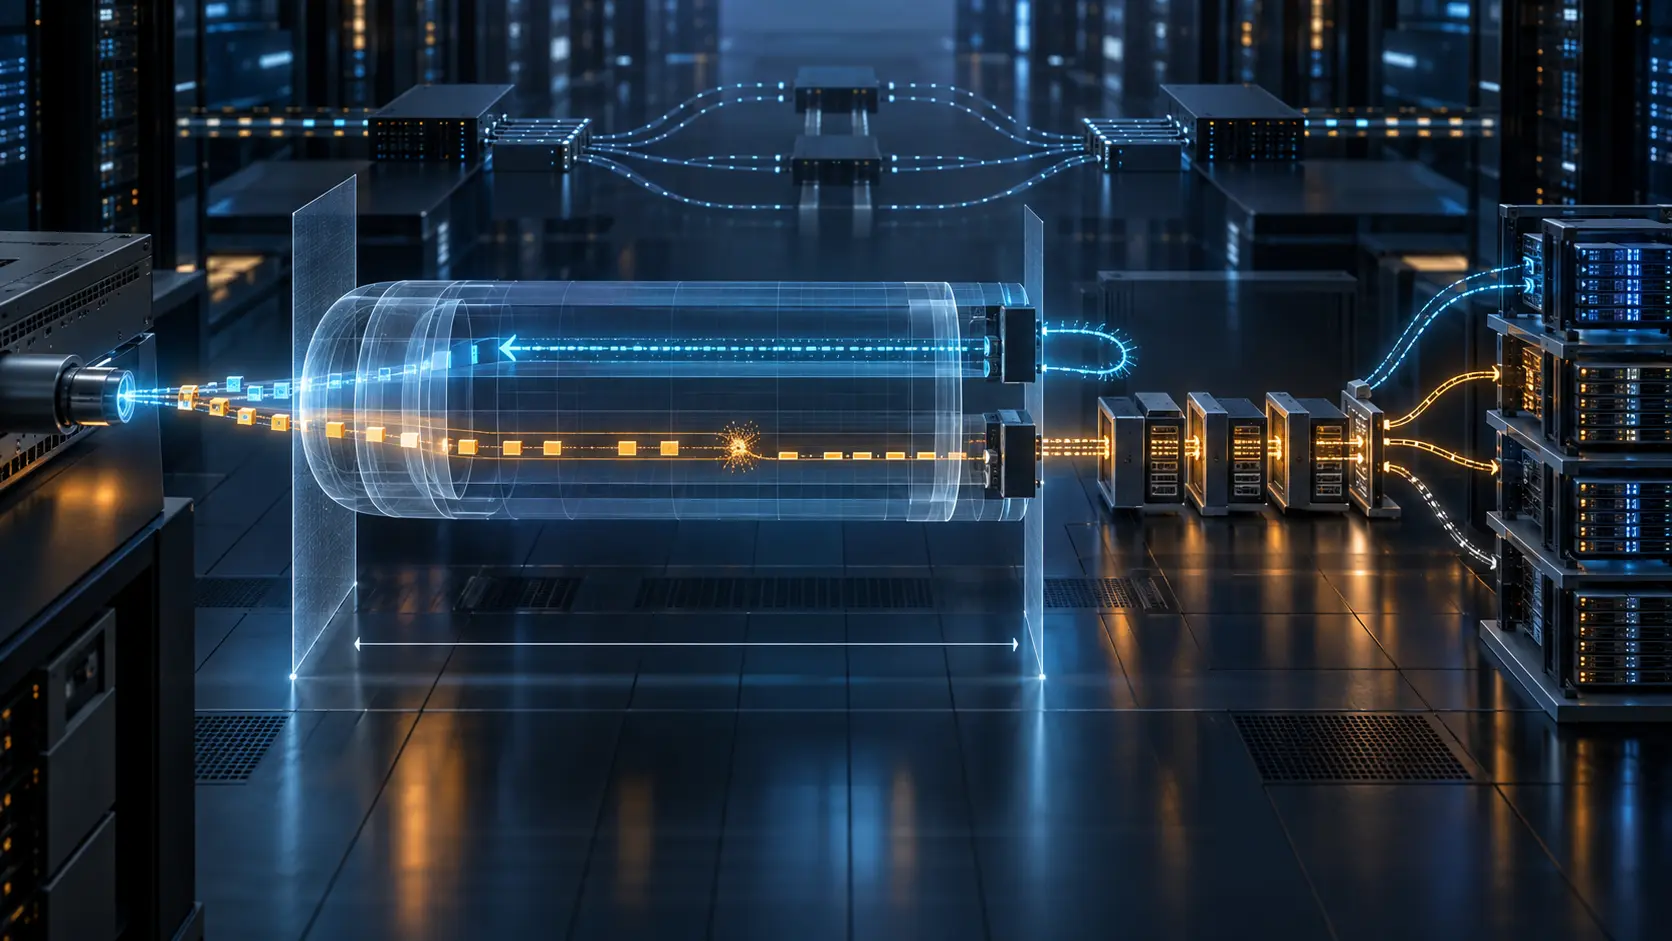
- RFC 9772 exige qu’un paquet OAM actif suive le même chemin direct et reçoive le même traitement que l’objet surveillé. Une réponse sur le VNI de gestion ne décrit donc que ce test de canal de contrôle.
- Le test de bout en bout entre systèmes locataires est explicitement hors périmètre. La chaîne de services, la charge applicative et l’expérience du client exigent leurs propres reçus.
- Un résultat exploitable doit conserver le VNI, l’entropie, la QoS, le sens, les extrémités et la fenêtre d’observation ; un voyant vert sans objet mesuré est une conclusion amputée.
Le centre d’exploitation voyait un tunnel au vert. Le locataire, lui, voyait une transaction qui n’aboutissait jamais. À première vue, l’un des deux récits semblait faux. En réalité, la sonde avait atteint une fonction de gestion de l’extrémité Geneve ; la transaction devait encore traverser des politiques et des composants que cette sonde n’avait jamais visités.
RFC 9772 fournit un cadre pour l’exploitation, l’administration et la maintenance actives dans Geneve. Geneve encapsule des paquets Ethernet ou IP au-dessus d’un réseau physique et peut transporter des métadonnées. L’OAM actif injecte des paquets spécialement construits afin de détecter, mesurer ou localiser un défaut. ICMP, BFD et STAMP sont cités comme exemples, mais aucun de ces noms n’élargit magiquement le périmètre observé.
La bonne question n’est pas seulement « la sonde a-t-elle répondu ? ». Il faut demander quel objet elle représentait. Quel VNI ? Quelle valeur d’entropie ? Quelle classe de service ? Quel point de terminaison ? Quel intervalle de temps ? Sans ces éléments, une mesure techniquement exacte devient une affirmation opérationnelle trop vaste.
Partager le destin demande une configuration précise
RFC 9772 impose aux paquets de test d’être dans la bande du trafic surveillé. Dans le sens aller, ils doivent franchir les mêmes liens et interfaces et recevoir le même traitement de qualité de service. Si l’underlay offre plusieurs chemins, il faut pouvoir coder l’entropie afin que la sonde emprunte le même choix de chemin que le flux qu’elle prétend représenter.
Cette exigence empêche de parler trop vite du « tunnel » comme d’un objet uniforme. Un seul tunnel Geneve peut transporter plusieurs VNI, répartir les flux sur plusieurs chemins ECMP et appliquer des files ou des politiques différentes. Une sonde portant une seule clé de flux échantillonne une possibilité. Un autre compartiment d’entropie peut être en panne pendant que le premier répond parfaitement.
Pour surveiller un flux locataire donné, le paquet doit utiliser le VNI associé et subir le traitement de ce flux. Même alors, l’échantillon reste situé : une petite trame à faible charge ne prouve pas le comportement d’une trame proche du MTU à l’heure de pointe. RFC 7799 rappelle que la mesure active introduit un trafic dédié. Elle est contrôlable et répétable, mais elle demeure un modèle du trafic de production.
Le VNI de gestion est séparé par conception
RFC 9772 définit un canal de contrôle Geneve et recommande la valeur 1 comme VNI de gestion par défaut. Ce canal ne doit jamais transporter les données d’un locataire, et ses paquets ne doivent pas être livrés à un système locataire. Il peut toutefois se terminer du côté locataire de la fonction d’encapsulation et de décapsulation afin d’inclure cette fonction dans le test.
Une requête ICMP peut ainsi être décapsulée à l’extrémité distante, remise à la fonction de gestion locale, provoquer une réponse, puis repartir sous Geneve. C’est une observation précieuse. Elle peut révéler un défaut intermittent dans la chaîne d’encapsulation qu’un ping de gestion contournant cette chaîne ne verrait pas.
Mais aucun service locataire n’a exécuté la requête. La réponse n’a pas validé l’association d’un VNI de production, une règle de pare-feu, une étape de service mesh, le choix d’un backend, la disponibilité d’un processus, l’authentification ou l’écriture en base. L’isolement du canal de gestion est une qualité de sécurité ; c’est aussi la raison pour laquelle son succès ne vaut pas succès applicatif.
Le RFC prévoit l’autre cas : si l’objectif est le flux d’un locataire, la sonde doit employer son VNI et recevoir son traitement réseau. Cela rapproche la preuve de l’objet. Cela ne transforme pas le paquet en transaction utilisateur, car le test de bout en bout entre systèmes locataires est explicitement hors périmètre.
La réponse additionne deux directions
Le partage de destin défini dans le RFC concerne le trajet aller, de l’entrée du test vers son extrémité de sortie. Lorsqu’une réponse revient, elle ajoute l’observation d’un chemin retour. Ces chemins peuvent être asymétriques, traverser d’autres liens, files ou domaines de panne. Un temps aller-retour additionne deux expériences ; il ne certifie pas un chemin unique sain dans les deux sens.
L’absence de réponse est donc ambiguë. Le paquet peut être rejeté avant l’encapsulation, perdu sur l’aller, mal classé à l’extrémité, limité par la protection du plan de contrôle, perdu au retour ou manqué par le collecteur. Un délai dépassé déclenche la localisation, mais ne localise pas à lui seul.
Le succès est plus précis : le paquet choisi a été admis, a progressé jusqu’à une logique OAM ou de gestion capable de répondre, et la réponse a atteint l’observateur dans la fenêtre attendue. Il ne couvre pas toutes les branches ECMP, toutes les tailles de paquet, tous les VNI ni les instants futurs. Répéter et varier les sondes améliore la couverture sans abolir l’obligation d’en publier les limites.
L’extrémité du tunnel n’est pas l’application
RFC 9521 applique BFD aux tunnels Geneve point à point afin de surveiller la continuité entre extrémités ou points d’accès virtuels. C’est un mécanisme rapide et utile. Il ne lance pas la requête métier du locataire. Une session BFD peut être saine alors qu’un répartiteur de charge ne trouve aucun backend disponible.
STAMP produit des mesures de performance pour une session définie. Ses chiffres ne disent pas si le service mesh, l’ordonnanceur, l’identité, le stockage ou la règle métier ont réussi. À l’inverse, un cache ou une reprise peut masquer brièvement une panne de l’overlay. Les couches se soutiennent, mais leurs reçus ne sont pas interchangeables.
Une échelle de preuves évite cette confusion. Il faut d’abord enregistrer la construction de la sonde : VNI, entropie, QoS et destination. Puis l’admission et l’encapsulation à la NVE d’origine. Ensuite, le partage du trajet aller avec l’objet nommé. Viennent la décapsulation distante, la reconnaissance OAM, la génération de réponse et son retour. La répétition couvre les variations de temps et de chemin. Une sonde du VNI locataire ajoute une étape. Enfin, la télémétrie applicative ou une transaction synthétique démontre le résultat visible par l’utilisateur.
Chaque niveau répond à une question distincte. Un schéma de données qui ne conserve que « up » détruit l’information utile à l’enquête. Une phrase comme « réponse ICMP du VNI de gestion observée entre ces deux NVE ; VNI locataire et application non testés » paraît plus prudente, mais elle accélère l’action en désignant immédiatement la prochaine frontière.
Les protections modifient aussi l’observation
RFC 9772 exige de limiter le débit des paquets OAM remis au plan de contrôle Geneve, afin d’éviter sa saturation. Il applique également le mécanisme généralisé de sécurité TTL : un TTL ou Hop Limit interne différent de 255 doit entraîner le rejet. Ces protections sont nécessaires, mais elles font partie de l’interprétation.
Sous charge, la limitation peut ressembler à une perte réseau. Un paquet mal construit peut être éliminé avant d’avoir mesuré le chemin. Une horloge médiocre fausse la latence et un collecteur saturé imite le silence distant. La configuration, les décisions d’admission, les compteurs de limitation, l’état des horloges et la santé du collecteur doivent accompagner le résultat.
Aucune source du dossier ne démontre le déploiement de RFC 9772 par un fournisseur ou un opérateur nommé, ni un incident ou une performance de produit. La contribution du texte est architecturale : préserver le lien entre une affirmation et le paquet, le chemin et l’extrémité qui l’ont produite. L’OAM devient plus fiable quand il cesse de promettre ce qu’il n’a pas mesuré.
Sources
- https://www.rfc-editor.org/rfc/rfc9772.html
- https://www.rfc-editor.org/rfc/rfc9772.txt
- https://www.rfc-editor.org/rfc/rfc9772.xml
- https://www.rfc-editor.org/info/rfc9772
- https://datatracker.ietf.org/doc/rfc9772/history/
- https://www.rfc-editor.org/rfc/rfc8926.html
- https://www.rfc-editor.org/rfc/rfc9521.html
- https://www.rfc-editor.org/rfc/rfc7799.html
- https://www.rfc-editor.org/rfc/rfc8762.html
- https://www.rfc-editor.org/rfc/rfc5880.html
- https://www.rfc-editor.org/rfc/rfc8014.html
- https://www.rfc-editor.org/rfc/rfc7365.html
- https://www.rfc-editor.org/rfc/rfc5082.html
- https://www.rfc-editor.org/rfc/rfc792.html
- https://www.rfc-editor.org/rfc/rfc4443.html
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-when-the-bookkeeper-auditions-for-olympus/
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance