
Résumé
- RFC 9556 expose les raisons qui rapprochent calcul et stockage des objets, puis ordonne les fonctions de découverte, fédération, isolation, calcul, cache, communication et gestion.
- Ce texte informatif exprime le consensus d’un groupe de recherche de l’IRTF ; il n’est ni une norme IETF, ni une preuve de déploiement, ni une certification de résultat.
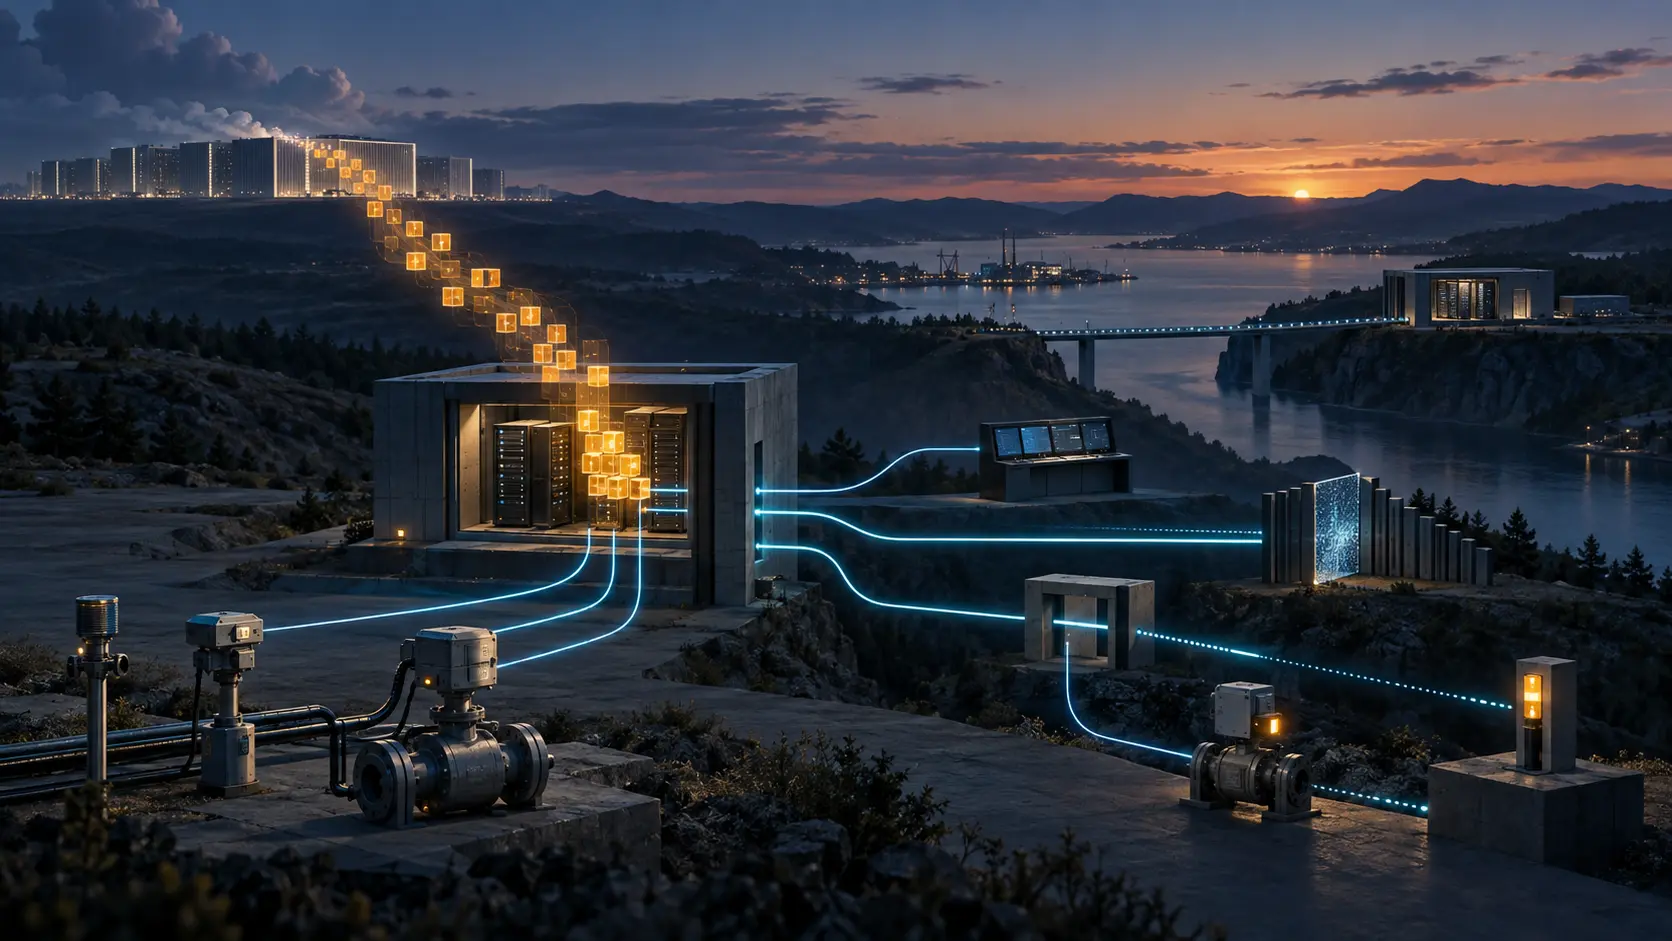
- Une opération défendable relie des reçus distincts : politique de placement, capacité observée, admission, artefact exécuté, périmètre des données, sortie autorisée, accusé de l’actionneur et effet mesuré.
Le scénario de la pompe isolée
Une station de pompage perd sa liaison vers le centre. Le nœud local continue à recevoir les capteurs, calcule un risque et ferme une vanne. Sur le tableau de bord, l’expression « décision en périphérie » semble raconter toute l’histoire. En réalité, elle n’en raconte qu’une partie. Quel modèle a tourné ? Avec quelles données et quelle fraîcheur ? Qui a autorisé ce nœud à agir seul ? La vanne a-t-elle réellement changé de position ?
RFC 9556 aide précisément parce qu’il ne réduit pas la périphérie à un petit nuage. Il part de contraintes concrètes : délai, volume de données, coût de connectivité, intermittence, confidentialité et sécurité. Il décrit un continuum dans lequel calcul et stockage se rapprochent des sources, des utilisateurs et des décisions physiques. Mais chaque déplacement crée une nouvelle frontière de preuve.
Publié en avril 2024, le document relève du flux IRTF et du groupe T2TRG. Il affirme explicitement ne pas être un produit de l’IETF et ne pas constituer une norme. Son modèle général structure un domaine de recherche mouvant ; il ne garantit aucun produit ni aucune installation. Une direction peut donc s’en servir pour poser les bonnes questions, jamais pour déclarer une conformité imaginaire.
« Près » dépend de la mesure
La proximité peut être physique, topologique ou exprimée en latence. Un serveur dans le bâtiment voisin peut traverser plusieurs domaines administratifs ; un service plus éloigné géographiquement peut répondre plus vite. Le lieu choisi est une propriété datée, non un verdict permanent.
Le placement doit conserver ses entrées : ensemble des candidats, métriques de ressources, contraintes de confidentialité, politique, version et responsable de la décision. Sans cette trace, une migration ultérieure transforme un choix conditionnel en vérité supposée. La décision du planificateur prouve son intention, pas l’admission par le nœud ni l’installation du code.
La différence avec un automate local classique tient aussi à l’orchestration héritée du nuage. Des charges peuvent être embarquées, déplacées, répliquées ou arrêtées. Cette mobilité améliore la souplesse, mais elle sépare l’identité de la tâche de l’identité du matériel. Il faut donc lier digest de l’artefact, configuration, permissions demandées, locataire, nœud sélectionné et époque de politique.
Découvrir n’est pas disposer
Le RFC place la découverte des ressources et l’authentification parmi les fonctions OAM. Or le bord réunit mobilité, hétérogénéité, équipements contraints et domaines de confiance multiples. Une annonce de capacité décrit un candidat à un instant donné. La mémoire libre, l’accélérateur, la localisation et la connectivité peuvent changer avant l’exécution.
Même authentifiée, cette annonce ne prouve pas que le déclarant possède le site, que la capacité est encore libre ou qu’il peut recevoir les données. L’authentification établit une identité dans un contexte protocolaire. L’autorisation ajoute un objet, un usage, une durée et une autorité. L’admission ajoute encore une décision locale et des ressources effectivement réservées.
Le reçu minimal associe donc l’observation à un identifiant de nœud, une heure, une expiration, une source d’inventaire ou d’attestation et la politique qui l’a consommée. Les candidats écartés doivent rester audités : ils expliquent le compromis qui a conduit au choix.
Une fédération n’est pas un souverain commun
RFC 9556 envisage des groupes hiérarchiques ou pair à pair, capables de se fédérer avec d’autres périphéries ou avec un nuage distant. Il conserve les difficultés : partage multi-opérateur, tolérance aux pannes, placement, incitations, capacité et IA fédérée.
Le dessin d’une fédération ressemble à un réservoir unique. L’exploitation réelle est une série de permissions. Un domaine annonce une ressource ; un second accepte une charge ; le propriétaire des données autorise un sous-ensemble ; le site impose ses limites ; le propriétaire de l’actionneur garde le dernier mot. Le message qui relie ces domaines ne transfère pas automatiquement tous ces pouvoirs.
Cette séparation empêche une externalisation discrète de la responsabilité. Le planificateur global peut optimiser la latence tandis que l’exploitant local assume le risque corporel. Le fournisseur peut facturer une capacité disponible sans garantir la fraîcheur des capteurs. Le propriétaire du modèle peut ignorer les règles de la machine. Les reçus doivent garder chaque principal visible.
Une tâche terminée n’est pas une action autorisée
Une exécution passe par plusieurs états : planifiée, admise, installée, démarrée, terminée. Chacun peut réussir alors que le suivant échoue. Il faut enregistrer ces transitions au lieu de les remplacer par un voyant « running ».
Les données suivent leur propre chaîne. Un processus autorisé à tourner n’est pas autorisé à lire tous les flux. Un objet de cache peut être authentique mais périmé. Une inférence correcte peut utiliser un capteur dont l’étalonnage est expiré. Le RFC cite cohérence, fraîcheur, fiabilité et confidentialité comme problèmes distincts ; un succès de lecture ne les résout pas ensemble.
Enfin, la sortie du logiciel n’est pas encore une action. Une politique séparée doit autoriser la libération de la commande. L’actionneur doit identifier la cible et la fenêtre anti-rejeu. Son accusé confirme une acceptation, pas l’effet physique. Une panne mécanique peut laisser la vanne ouverte malgré un échange logiciel parfait. Une observation indépendante ferme seule la chaîne.
Vérifier le niveau de service
Le RFC classe parmi les défis la définition, la gestion et la vérification des SLA. Un objectif saisi dans l’orchestrateur n’est pas une mesure. Le SLA utile nomme les extrémités, l’horloge, la statistique, les exclusions, l’échantillonnage et l’observateur.
La latence jusqu’au processus diffère de la latence jusqu’à l’actionneur. La disponibilité du nœud diffère de la réussite de la tâche. Un moindre volume envoyé au nuage ne prouve pas la confidentialité. Une simulation, même précise, reste liée à ses versions, sa topologie et ses hypothèses ; elle doit être comparée au terrain, non prendre sa place.
Sources
- RFC 9556 HTML
- Fiche RFC 9556
- RFC 9556 texte
- RFC 9556 XML
- Dossier Datatracker
- Historique Datatracker
- Errata RFC 9556
- RFC 7228
- RFC 8520
- RFC 8576
- RFC 9019
- RFC 8613
- RFC 9200
- Dernier Internet-Draft IoT edge
- Heng Lu : Running-Code Primacy
- Heng Lu : Minimum Initial Specification
- Heng Lu : Reality, Not Advocacy
Sources
- https://www.rfc-editor.org/rfc/rfc9556.html
- https://www.rfc-editor.org/info/rfc9556/
- https://www.rfc-editor.org/rfc/rfc9556.txt
- https://www.rfc-editor.org/rfc/rfc9556.xml
- https://datatracker.ietf.org/doc/rfc9556/
- https://datatracker.ietf.org/doc/rfc9556/history/
- https://www.rfc-editor.org/errata/rfc9556
- https://www.rfc-editor.org/rfc/rfc7228.html
- https://www.rfc-editor.org/rfc/rfc8520.html
- https://www.rfc-editor.org/rfc/rfc8576.html
- https://www.rfc-editor.org/rfc/rfc9019.html
- https://www.rfc-editor.org/rfc/rfc8613.html
- https://www.rfc-editor.org/rfc/rfc9200.html
- https://datatracker.ietf.org/doc/html/draft-irtf-t2trg-iot-edge-10
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-why-btw-media-exists-and-why-reality-not-advocacy-is-the-product/
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance