
Résumé
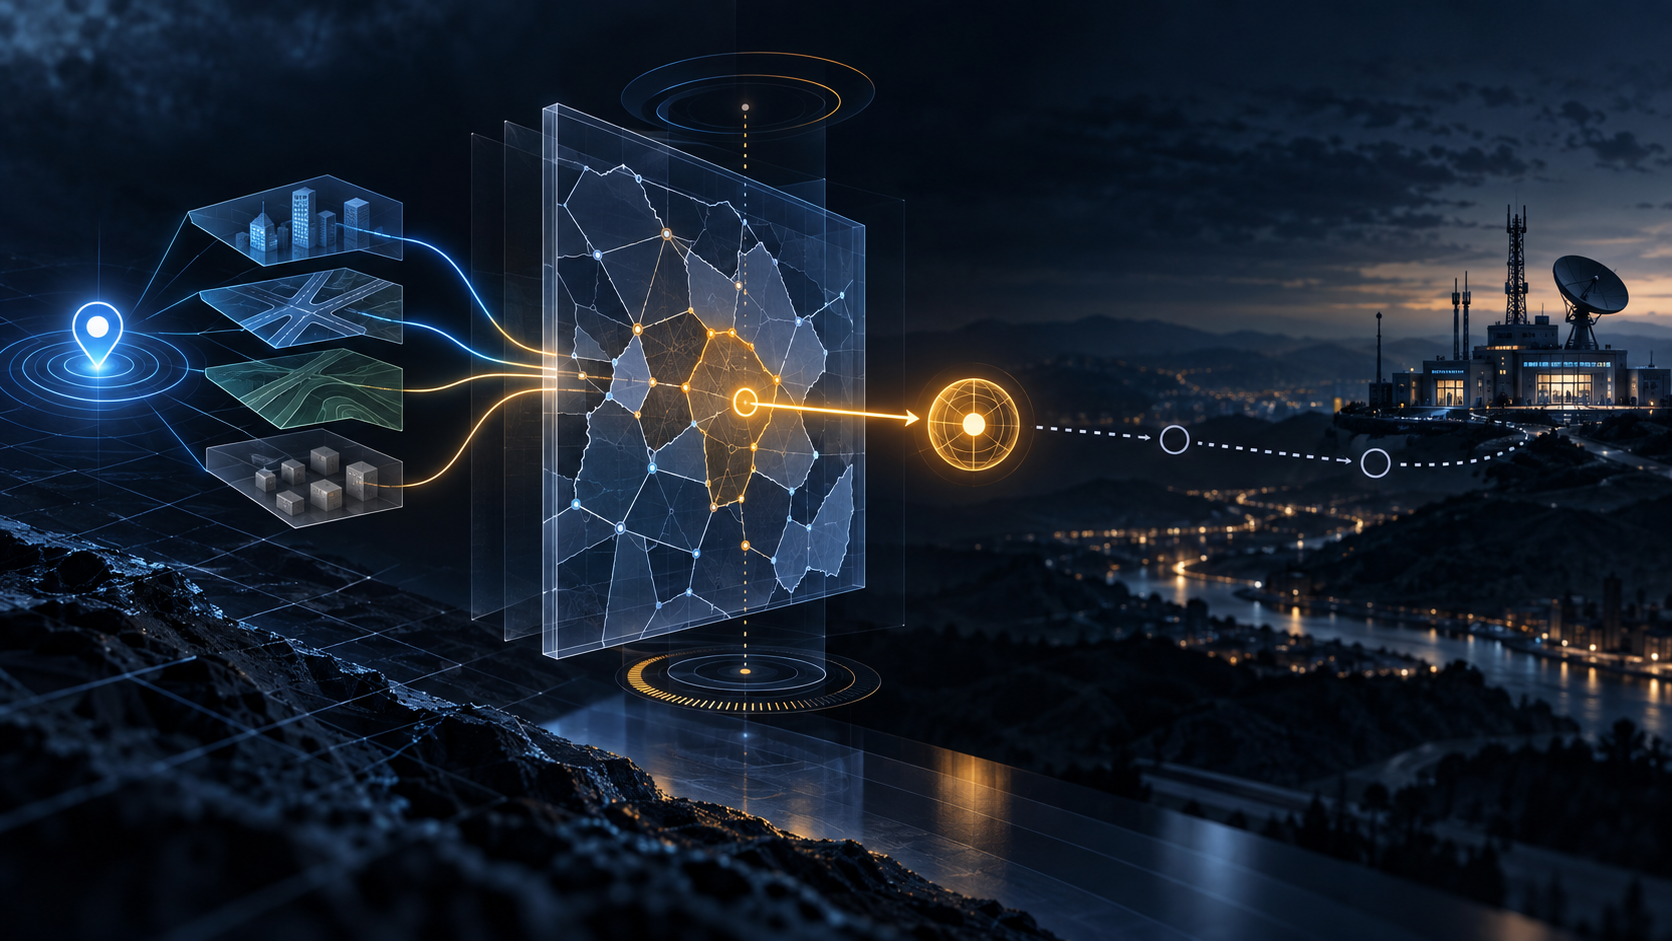
- RFC 5222 produit une correspondance entre une localisation, un URN de service et une ou plusieurs URI. La réponse peut être parfaitement conforme sans contenir la moindre preuve qu’un appel a été établi ou accepté.
- Le protocole expose lui-même les limites de son verdict : champs civiques non vérifiés, durée de validité, réutilisation conditionnée par la zone, avertissement de correspondance par défaut, récursion et redirection.
- Une exploitation responsable conserve chaque reçu séparément : origine de la localisation, version de la correspondance, décision de cache, récupération de la limite, tentative de session, réponse du service et résultat opérationnel.
Un itinéraire n’est pas une arrivée
Imaginons un contrôle à 08 h 14, sans prétendre décrire un incident réel. Un terminal demande le service urn:service:sos.police, transmet une adresse civique et sollicite sa validation. Une seconde plus tard, le résolveur LoST renvoie une URI SIP, une référence de zone, un chemin de serveurs et quatre attributs qui paraissent rassurants : source, sourceId, lastUpdated et expires.
Le logiciel classe la transaction comme réussie. Pourtant, seize secondes plus tard, aucun reçu SIP ne montre l’ouverture d’une session, aucun centre n’a accepté l’appel et aucune preuve de média ou de prise en charge n’existe. La bonne conclusion est « traduction obtenue ». Dire « appel acheminé » ajouterait un fait que le système n’a jamais observé.
RFC 5222 ne cache pas cette frontière. Son objet est de transformer une information de localisation et un identifiant de service en URI de contact. Il fournit un langage commun pour la carte logique. Il ne commande ni le réseau de signalisation, ni le terminal distant, ni l’organisation qui répond.
La localisation choisie reste une affirmation située
Une requête peut présenter plusieurs éléments location. Le serveur indique lequel il a utilisé grâce à locationUsed. Ce champ résout une question de traçabilité essentielle : quelle représentation a réellement déterminé la correspondance ? Il ne répond pas aux questions antérieures : qui a mesuré la position, à quel instant, avec quelle marge d’erreur, pour quel appareil, et le porteur s’est-il déplacé depuis ?
Les couches précédentes ont leurs propres normes. RFC 4119 décrit l’objet de localisation GEOPRIV ; RFC 5139 affine l’adresse civique ; RFC 5491 encadre l’usage de PIDF-LO. RFC 5985, RFC 5986 et RFC 6155 traitent respectivement de la livraison de localisation, de la découverte du serveur local et de l’identité de l’équipement dans HELD.
Cette répartition interdit un raccourci fréquent. Une adresse bien formée n’est pas une preuve de présence. locationUsed prouve le choix d’un élément fourni, pas la vérité physique du monde.
La validation civique renforce la correspondance sans changer cette nature. Avec validateLocation=true, le serveur peut classer les jetons comme valides, invalides ou non vérifiés. Un jeton valide a été reconnu et utilisé pour calculer la réponse. Un jeton non vérifié n’a pas participé à cette décision. Une politique locale peut trancher des contradictions, et l’information de validation peut même être omise. Il s’agit d’une validation pour le calcul, pas d’une attestation de présence humaine.
Trois attributs nomment la version, le quatrième borne son emploi
La combinaison source / sourceId / lastUpdated identifie un enregistrement de correspondance. L’autorité de cartographie crée ces valeurs ; un cache doit les préserver. Pour une même source et un même identifiant, une date lastUpdated plus récente permet de reconnaître une nouvelle version.
Ce mécanisme est beaucoup plus solide qu’un simple libellé « à jour ». Il reste toutefois local. lastUpdated date la modification de cette correspondance selon sa source. Il ne date pas la dernière observation du terminal, le dernier test de l’URI, la dernière modification DNS ou la dernière disponibilité du service.
expires répond à une autre question. Il peut indiquer un instant absolu, NO-CACHE ou NO-EXPIRATION. RFC 5222 prévoit même qu’un serveur, faute de mieux, renvoie une correspondance expirée dans une réponse ordinaire. La charge de vérifier l’expiration et de décider revient alors au client.
Le déplacement constitue une seconde cause d’invalidité. Une entrée encore valide dans le temps cesse de l’être si l’appareil sort de la région de service. La preuve minimale doit donc conserver l’heure de la localisation, l’heure de dernière modification de la carte, son expiration, la position au moment de la réutilisation et l’heure de la tentative d’appel. Fusionner ces horloges sous l’heure d’affichage du tableau de bord détruit l’audit.
La limite de service possède sa propre chaîne de garde
Le serveur peut renvoyer la région par valeur, sous forme civique ou géométrique. Il peut aussi fournir une référence contenant une source et une clé. Le client exprime une préférence ; le serveur garde le dernier mot.
Une référence n’est pas encore la région. Le client doit effectuer getServiceBoundary auprès du serveur faisant autorité, sans récursion. Il obtient alors une deuxième preuve : la valeur de la limite correspondant à cette clé. L’exploitation doit relier la référence, la réponse, la version et l’instant de comparaison avec la position courante.
RFC 5582 replace ce mécanisme dans l’architecture plus large de traduction localisation-URL. Sa vertu n’est pas de créer une carte éternelle, mais d’indiquer à quelle zone l’URI peut être réutilisée sans nouvelle requête. L’autonomie du client est maintenue, tout comme sa responsabilité de détecter que les conditions ont changé.
La récursion documente des relais, pas une autorité absolue
En mode récursif, un serveur interroge d’autres serveurs pour le client. En mode itératif, il renvoie une redirection vers l’étape suivante. Le chemin via rend visible la succession des participants et aide à détecter une boucle ou à attribuer un avertissement.
Mais cette liste n’est pas la preuve exhaustive de chaque délégation. Elle ne dit pas, à elle seule, que la découverte DNS était intègre, que chaque identité TLS a été contrôlée, que chaque cache avait reçu la dernière synchronisation ni que l’URI finale était accessible.
RFC 5223 définit une découverte LoST par DHCP. RFC 8917 distingue ensuite le service de validation LoST par une étiquette propre. RFC 5069 analyse les menaces sur le marquage et la cartographie des appels d’urgence. Ces textes montrent un empilement de responsabilités : découvrir, authentifier le transport, traduire et valider ne sont pas un seul acte.
RFC 5222 impose l’implémentation de TLS et en recommande l’usage, ainsi que la vérification de l’identité du serveur. Cela réduit l’altération des requêtes et l’empoisonnement des caches. Cela ne transforme pas une mauvaise localisation en bonne localisation, ni une URI silencieuse en service disponible.
Un 200 OK peut annoncer une erreur LoST
La couche HTTP et la couche LoST ont des verdicts différents. RFC 5222 transporte toutes les réponses LoST, y compris avertissements et erreurs, dans des réponses HTTP 2xx, généralement 200 OK. Une supervision qui ne lit que le code HTTP mesure la disponibilité du transport et ignore le résultat métier du protocole.
Les avertissements sont des données d’exploitation, pas du décor. locationValidationUnavailable autorise le renvoi d’une carte tout en disant que la validation demandée n’a pas eu lieu. serviceSubstitution signale que le service demandé a été remplacé. defaultMappingReturned indique que la localisation n’a pas pu être satisfaite et qu’une URI de secours—par exemple un centre voisin—a été fournie.
Ce secours peut être préférable à l’absence de réponse. Il n’est pourtant pas une correspondance exacte. Si le pipeline élimine l’avertissement avant de compter le succès, il transforme une décision dégradée en certitude.
Le dossier d’errata de RFC 5222 rappelle enfin qu’un document Standards Track reste une œuvre corrigeable : deux errata vérifiés, un signalé et deux retenus pour mise à jour apparaissent dans l’instantané consulté. La question opérationnelle n’est pas « le RFC est-il sacré ? », mais « quelle règle corrigée le code applique-t-il et peut-on le vérifier ? »
La synchronisation protège l’amont, pas la conversation finale
RFC 6739 organise l’échange de correspondances entre serveurs. Il reprend les empreintes source/sourceId/lastUpdated, interdit la modification des cartes reçues et exige que les autorités signent les cartes distribuées afin de limiter les revendications frauduleuses de zone.
Ces signatures protègent une relation de synchronisation. Elles ne prouvent pas que le résolveur interrogé par ce terminal avait déjà installé la version la plus récente, que sa politique de cache l’a sélectionnée, ni que la session destinée à l’URI a abouti. Une signature sur la carte ne signe pas l’avenir du réseau.
RFC 5031 nomme la classe de service grâce aux URN. RFC 5012 formule les exigences du contexte d’urgence. RFC 6881 décrit les bonnes pratiques de l’ensemble de la chaîne. Leur articulation confirme la lecture la plus sûre : LoST choisit un contact ; d’autres systèmes doivent encore établir la communication et fournir le service.
Le reçu complet reste une suite, jamais un verdict unique
Une preuve exploitable doit relier sans confondre : provenance et âge de la localisation ; identifiant choisi ; résultat de validation civique ; URN demandé ; découverte et identité du serveur ; chemin et redirections ; version source/sourceId/lastUpdated ; expiration et réutilisation ; limite par valeur ou référence ; URI et avertissements ; établissement de session ; acceptation par le service ; résultat observable.
Chaque étape peut réussir pendant que la suivante échoue. Cette possibilité est précisément ce qui rend la chaîne gouvernable. Lorsqu’un tableau réduit tout à « routé », il supprime la frontière dont les équipes ont besoin pour réparer.
Sources
- RFC 5222
- RFC 5222 sur Datatracker
- Statut de RFC 5222
- Historique de RFC 5222
- Errata de RFC 5222
- RFC 5139
- RFC 4119
- RFC 5491
- RFC 5012
- RFC 5031
- RFC 5223
- RFC 6739
- RFC 6881
- RFC 5582
- RFC 5069
- RFC 8917
- RFC 5985
- RFC 5986
- RFC 6155
- Heng Lu — Running-Code Primacy
- Heng Lu — Minimum Initial Specification, Localized Future Decision, and Voluntary Adoption
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance