
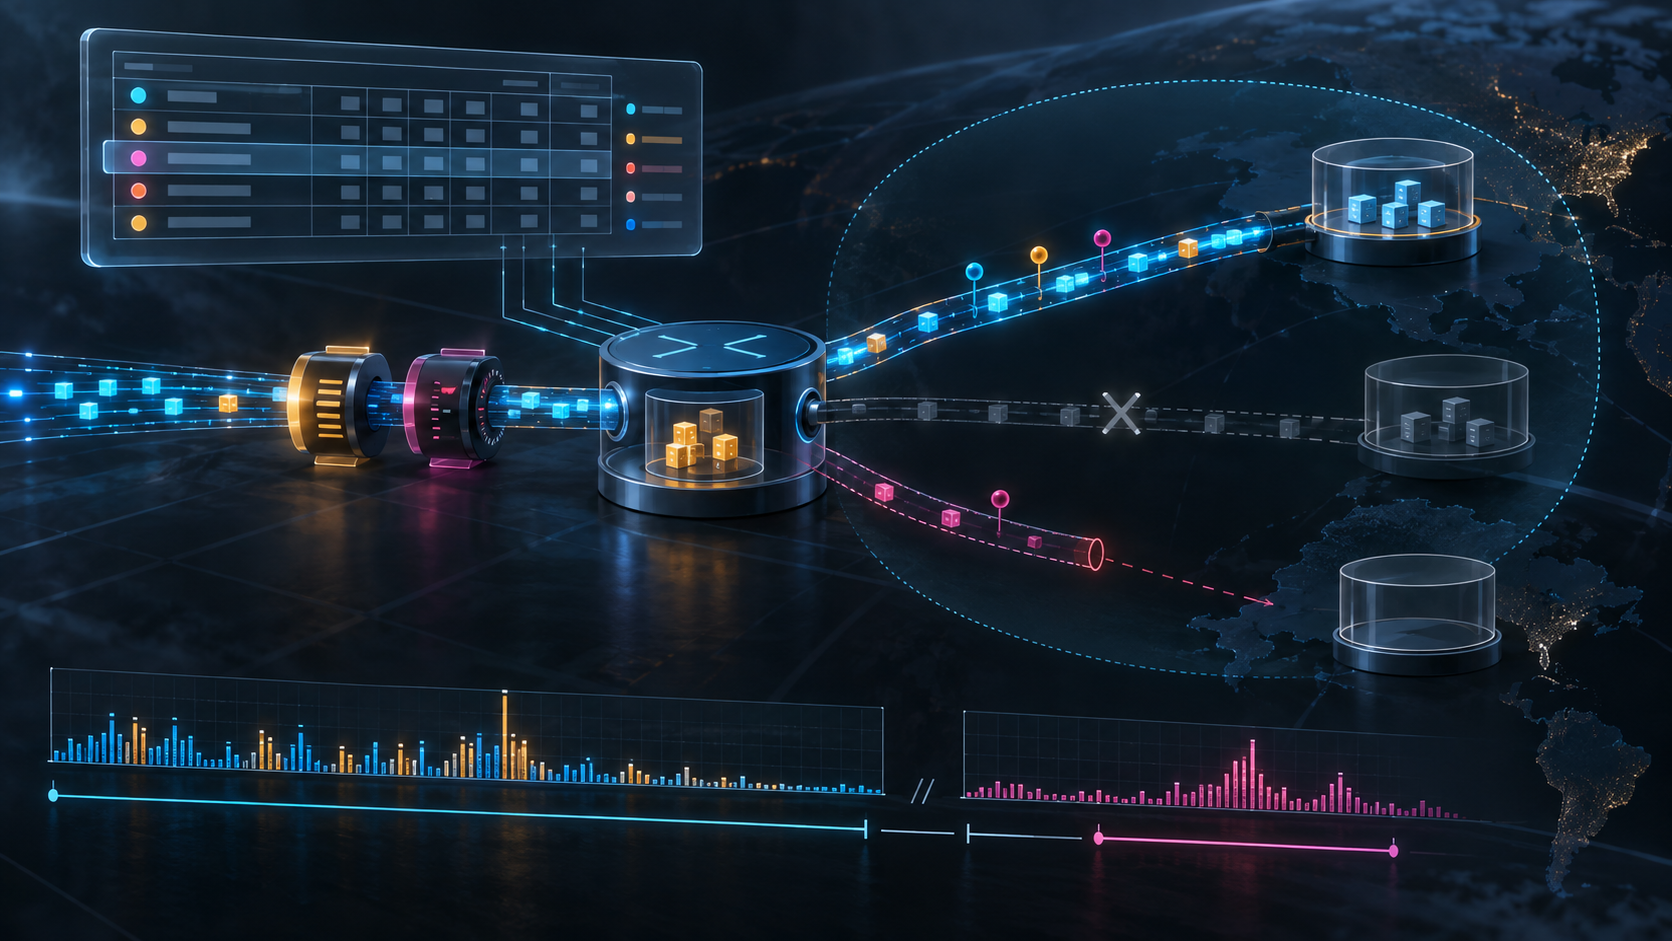
Résumé
- RFC 5132 est une norme proposée publiée en décembre 2007 ; elle définit la MIB IP Multicast et remplace RFC 2932.
- La MIB couvre IPv4 et IPv6, les plages SSM, les zones de portée, les routes, les sauts suivants et les écouteurs locaux.
- Un compteur de route ou de saut suivant n’a de sens qu’à l’intérieur de la durée de vie de la ligne et de l’époque
sysUpTimede l’agent. - Une réinitialisation du sous-système de gestion ou le retrait puis le remplacement d’une ligne peut rompre la continuité d’un compteur.
- L’horodatage de route ou de saut suivant sert à repérer cette frontière ; zéro peut signifier que la ligne existait avant la réinitialisation de la gestion.
- Le débit
ipMcastRouteBpsdécrit la dernière seconde entière et exclut la seconde en cours : ce n’est pas un débit instantané. - L’état
forwardingd’un saut suivant est une observation du modèle de l’agent, pas une preuve qu’un paquet est parti ou qu’un récepteur l’a reçu. - La table des écouteurs locaux décrit des applications locales inscrites à un groupe ; elle ne recense pas les destinataires distants.
- Un
RunIndexnul signifie qu’au moins une application n’est pas identifiable séparément, et non l’absence d’application. - Le protocole multicast est associé à chaque route car plusieurs protocoles peuvent coexister sur la même interface.
- Les lectures peuvent révéler topologie, historique des flux et localisation des participants ; les écritures peuvent interrompre ou détourner un flux.
- La gouvernance doit séparer configuration, observation de gestion, continuité, état de contrôle, exécution dans le plan de données, réception et résultat applicatif.
Une rupture de série n’est pas une rupture de service
La tentation est forte : deux nombres portent le même nom d’objet, donc leur différence paraît être du trafic. Or une série de compteurs n’est valide que si les deux observations appartiennent au même objet vivant, au même agent et à la même époque de gestion.
RFC 5132 précise que les compteurs de paquets et d’octets d’une route peuvent être discontinus lors de la réinitialisation du sous-système de gestion et lorsqu’une route est supprimée puis remplacée. Les compteurs de saut suivant ont la même limite. Leur horodatage n’est pas un détail décoratif ; il décrit le moment où la ligne actuelle a été apprise ou créée dans le référentiel sysUpTime.
Une collecte sérieuse conserve donc l’identité de l’agent, tous les index de la ligne, sysUpTime, l’horodatage de ligne, l’heure de collecte et la valeur. Si la ligne a changé de durée de vie, la soustraction s’arrête. On peut ouvrir une nouvelle série ; on ne peut pas recoller les deux segments sous prétexte que le graphe serait plus lisible.
La valeur zéro de l’horodatage apporte elle-même une information : la route était déjà présente quand le sous-système de gestion a été réinitialisé. Elle ne doit pas être remplacée par l’heure du premier relevé. Ce remplacement donnerait une précision inventée et masquerait la frontière dont l’analyste a besoin.
La seconde complète arrive toujours après le présent
L’objet de débit d’une route illustre une autre limite temporelle. ipMcastRouteBps porte sur le dernier intervalle entier d’une seconde. La période en cours n’entre pas dans le calcul. Un écran qui l’appelle « débit en temps réel » lui attribue donc une actualité que la définition ne promet pas.
Un relevé faible peut coïncider avec une reprise très récente. Une pointe qui commence juste après la fermeture de l’intervalle ne paraîtra qu’au prochain échantillon de l’agent, puis au prochain passage du collecteur. L’écart peut encore varier selon le moment de mise à jour de l’implémentation. Aucune de ces situations ne prouve une perte.
Pour mesurer une panne, il faut rapprocher cette série de captures de paquets aux points utiles, d’observations sur le récepteur et de la chronologie applicative. Le compteur MIB peut guider la question : la réponse ne lui appartient pas seul.
La discipline protège aussi contre l’excès inverse. Une hausse du compteur prouve qu’un agent attribue des paquets à cette route dans son modèle. Elle n’identifie pas le destinataire final, ne mesure pas sa perte et ne démontre pas que l’application a accepté le contenu.
La ligne de route décrit une décision bornée
RFC 5132 organise deux scalaires et huit tables : interface, plage SSM, route, saut suivant, frontière de portée, nom de portée, écouteur local et zone. Le modèle vise l’indépendance à l’égard d’un protocole de routage particulier et peut décrire un système qui route le multicast comme un système qui ne le route pas.
Une ligne de route peut contenir source, groupe, interface entrante, voisin amont, protocole d’apprentissage, type, âge et expiration. C’est un ensemble riche de faits sur la vue de l’agent. Ce n’est pas une attestation universelle du matériel de commutation ni du chemin suivi par un paquet précis.
Le protocole figure par route, et non simplement par interface, parce que plusieurs protocoles multicast peuvent fonctionner sur une même interface. Même ce champ ne doit pas être étendu au-delà de sa définition : il indique le protocole qui a appris la route. Le mécanisme de routage employé pour déterminer le voisin amont ou l’interface parente peut être différent.
L’index d’interface entrante vaut parfois zéro. Dans ce contexte, zéro signifie que la route n’est pas soumise à une vérification d’interface entrante et peut recevoir sur plusieurs interfaces, comme dans l’exemple BIDIR-PIM du document. Ce n’est ni « pas d’entrée » ni « route désactivée ».
Le type de route peut distinguer une route unicast placée dans une RIB multicast logique d’une route multicast. Cette distinction explique la provenance structurelle de la ligne ; elle ne prouve aucune livraison.
Expiration, élagage et transfert ont des chronologies différentes
Le délai d’expiration d’une route est le temps restant minimal avant son expiration ; zéro signifie que l’entrée n’est pas soumise au vieillissement. Un protocole peut placer une branche en état d’élagage avant que la ligne soit retirée. Le compte à rebours de la ligne et la disposition de transfert ne sont donc pas un même état.
Pour un saut suivant, l’expiration peut être copiée depuis la route si le protocole ne dispose pas de minuterie propre à ce saut. Un nombre précis n’implique pas toujours un minuteur indépendant. L’interprétation exige le contexte du protocole et de l’objet.
L’état d’un saut suivant peut être pruned ou forwarding. Ces valeurs localisent une décision dans le modèle géré. Il reste à observer le paquet sur l’interface de sortie et à vérifier sa réception. Une ligne forwarding sans paquet peut être périmée, en avance sur un autre composant ou simplement inutilisée pendant l’intervalle étudié.
La distance au membre le plus proche ajoute un piège. Zéro signifie que tous les paquets sont transférés et 256 qu’aucun ne l’est. Un protocole qui ne suit pas cette distance utilise zéro. Ce champ ne devient donc pas une mesure universelle de proximité et sa valeur zéro ne désigne pas le vide.
Un écouteur local ne forme pas une audience
La table des écouteurs locaux, ajoutée par RFC 5132, indique les applications ou services du système géré qui ont rejoint un groupe multicast. Elle aide à identifier une demande locale. Elle ne dit rien directement des récepteurs distants, de leur présence actuelle ou de leur capacité à traiter les paquets.
ipMcastLocalListenerRunIndex peut distinguer une instance d’application selon la plate-forme. Si la valeur est zéro, une ou plusieurs applications sont présentes mais l’agent ne peut pas les identifier séparément. La conclusion « aucun processus » serait exactement contraire à la définition.
L’audience réelle exige d’autres reçus : adhésion du récepteur, identité et portée, séquences reçues, pertes, moment de dernière réception, puis acceptation par l’application. Une adhésion locale peut être vraie alors qu’une route amont manque. Une route peut exister sans trafic. Un paquet peut sortir sans atteindre le récepteur. Un récepteur peut obtenir des octets que l’application refuse.
Cette chaîne évite aussi les indicateurs flatteurs. Compter les lignes d’écoute locales comme utilisateurs servis mélange la demande déclarée et le résultat. Une direction peut alors annoncer une couverture croissante tandis que le service réel se détériore.
Les objets modifiables demandent une preuve d’exécution
ipMcastEnabled, le seuil TTL ou Hop Limit et la limite de débit sont modifiables. Pour le seuil, zéro laisse passer toutes les valeurs et 256 n’en laisse passer aucune. Pour la limite de débit, zéro signifie absence de limitation. Ces sentinelles ne peuvent pas être transformées en simples booléens.
Un SET accepté prouve une transaction de gestion sous une identité donnée. Un GET ultérieur prouve ce que l’agent expose. Ni l’un ni l’autre ne prouve à lui seul le moment d’installation dans le plan de données, l’absence d’un contrôleur concurrent ou l’effet sur des paquets.
Les plages SSM et les frontières de portée possèdent également un cycle de création et un RowStatus. Une ligne active chez un agent ne prouve pas une politique cohérente chez les voisins. La convergence de configuration et l’application effective doivent être observées sur les chemins concernés.
Pour une modification à fort impact, le dossier minimal rassemble intention, cible et index exacts, identité SNMP, réponse du SET, relecture, changement du plan de données et résultat côté récepteur. Sans ce dernier parcours, le système sait seulement qu’il a accepté une déclaration.
La lecture est déjà un pouvoir
Les considérations de sécurité de RFC 5132 avertissent que les objets lisibles peuvent révéler la topologie, l’historique des flux et la localisation des émetteurs ou des destinataires. Une vue en lecture seule peut donc produire un renseignement opérationnel sensible.
Les groupes et leur temporalité peuvent révéler une activité, une relation ou un rôle. Les changements de route peuvent décrire une architecture. Les compteurs peuvent alimenter une analyse de trafic. Il faut limiter les vues, authentifier les gestionnaires, chiffrer les échanges et tracer les consultations inhabituelles.
L’écriture porte un risque plus immédiat. Modifier l’activation, les seuils, la limitation, les plages ou les frontières peut interrompre la livraison ou orienter des flux vers un endroit choisi sans que sources et écouteurs le sachent. Un compte capable de ces actions n’est pas un simple observateur.
Le RFC recommande SNMPv3 avec authentification et confidentialité et déconseille les versions antérieures pour un usage sécurisé. Cette recommandation ne certifie aucune installation actuelle. Il faut vérifier identités, vues, autorisations, protection des clés et journaux du système réel.
Ce que les sources permettent d’affirmer
Les registres de l’éditeur des RFC et du Datatracker établissent la publication de RFC 5132 comme norme proposée en décembre 2007 et son remplacement de RFC 2932. Le texte établit la sémantique des objets. Les documents SMIv2, SNMP, interface, adressage et multicast apportent le contexte normatif.
Ils n’établissent ni la conformité d’un produit contemporain, ni le délai de synchronisation d’un agent, ni le nombre actuel de récepteurs, ni le taux de perte, ni une panne nommée. Aucune mesure de déploiement ou de résultat commercial ne figure dans ce dossier.
Cette limite donne une règle de rédaction et d’exploitation : citer la norme pour la sémantique ; citer le système pour son comportement. Lorsqu’un rapport affirme que le trafic a chuté, il doit montrer que la continuité du compteur est intacte. Lorsqu’il affirme qu’un flux a été livré, il doit montrer le récepteur et l’application. Le reste est une hypothèse, clairement étiquetée.
Sources
- https://www.rfc-editor.org/rfc/rfc5132.html
- https://www.rfc-editor.org/rfc/rfc5132.txt
- https://www.rfc-editor.org/info/rfc5132
- https://datatracker.ietf.org/doc/rfc5132/
- https://datatracker.ietf.org/doc/rfc5132/history/
- https://www.rfc-editor.org/errata_search.php?rfc=5132
- https://www.rfc-editor.org/rfc/rfc2932.html
- https://www.rfc-editor.org/rfc/rfc3410.html
- https://www.rfc-editor.org/rfc/rfc2578.html
- https://www.rfc-editor.org/rfc/rfc2579.html
- https://www.rfc-editor.org/rfc/rfc2580.html
- https://www.rfc-editor.org/rfc/rfc2856.html
- https://www.rfc-editor.org/rfc/rfc2863.html
- https://www.rfc-editor.org/rfc/rfc3411.html
- https://www.rfc-editor.org/rfc/rfc4001.html
- https://www.rfc-editor.org/rfc/rfc5131.html
- https://www.rfc-editor.org/rfc/rfc2365.html
- https://www.rfc-editor.org/rfc/rfc3306.html
- https://www.rfc-editor.org/rfc/rfc4007.html
- https://www.rfc-editor.org/rfc/rfc4291.html
- https://www.rfc-editor.org/rfc/rfc2287.html
- https://www.rfc-editor.org/rfc/rfc4293.html
- https://www.rfc-editor.org/rfc/rfc3569.html
- https://www.rfc-editor.org/rfc/rfc4601.html
- https://www.rfc-editor.org/rfc/rfc5015.html
- https://www.rfc-editor.org/rfc/rfc4646.html
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance