
Résumé
- AES-XCBC-MAC-96 transmet les 96 bits de gauche d’un résultat de 128 bits comme authentificateur IPsec. La RFC 3664 utilise plutôt les 128 bits complets comme sortie de PRF pour IKE.
- La RFC 4434 conserve cette sortie et le résultat obtenu avec une clé de 128 bits, mais supprime l’exigence d’une clé unique en longueur. Dans IKEv2, la génération de clés suit une règle de longueur fixe et l’authentification par secret partagé une règle de longueur variable.
Trois longueurs à ne pas confondre
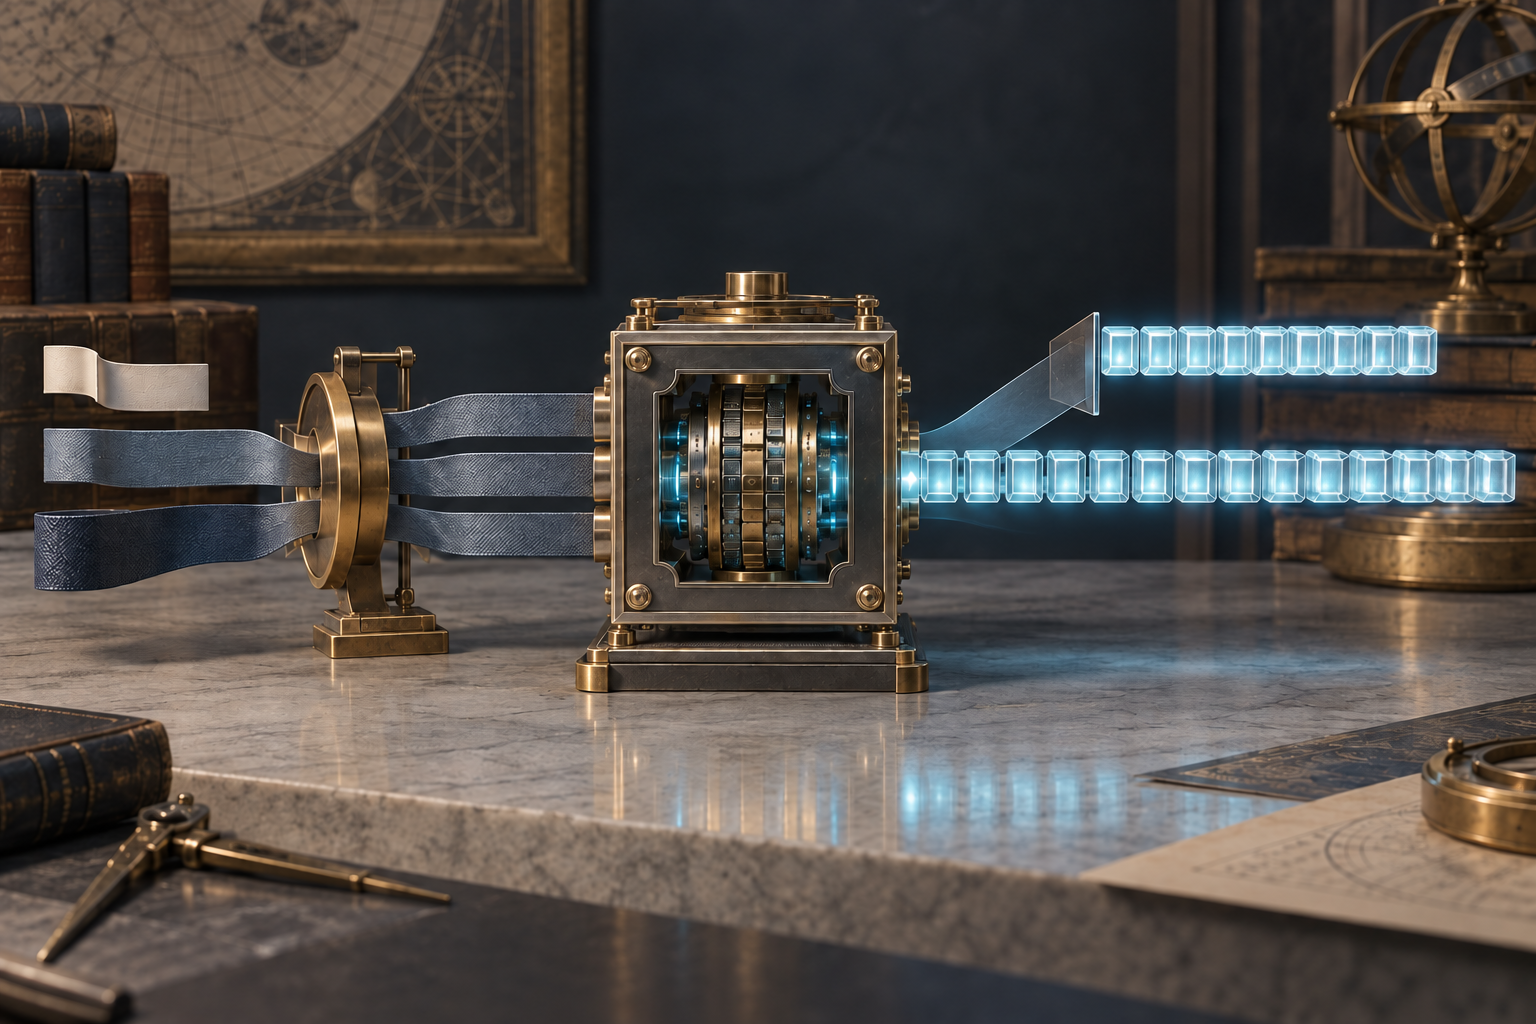
Le chiffre « 128 » ne désigne pas une seule chose dans cette histoire. La RFC 3566 calcule une valeur AES-XCBC de 128 bits, puis ne transmet que ses 96 bits de gauche dans l’authentificateur ESP ou AH. Le destinataire recalcule la valeur complète et compare ces 96 bits. Ce champ raccourci sert à authentifier des paquets ; il n’est pas le résultat complet que la construction peut produire. RFC 3566
IKE avait un autre besoin. Sa fonction pseudo-aléatoire (PRF) contribue à la création de clés. La RFC 3664 estimait donc qu’une sortie de PRF de 96 bits était trop courte pour un usage durable dans IKEv1 ou IKEv2. L’ajustement était ciblé : reprendre AES-XCBC et omettre l’étape finale de troncature. La sortie de PRF atteint ainsi 128 bits. Cela ne signifie pas que chaque clé produite par IKE mesure 128 bits ; la PRF alimente une dérivation propre au protocole. RFC 3664
La RFC 3664 reprenait aussi une contrainte d’AES-XCBC-MAC-96 : la clé devait mesurer exactement 128 bits. La sortie était complète, mais l’entrée restait de taille fixe. Pour les secrets partagés IKE d’une autre longueur, cette limite rendait la spécification peu commode. La note ultérieure ne change pas le résultat avec une clé de 128 bits ; elle précise comment normaliser les clés données à l’opération AES. Fiche et errata de la RFC 3664 Errata de la RFC 3664
La correction de 2006 portait sur l’entrée
La RFC 4434 supprime l’exigence d’une clé exactement égale à 128 bits. Une clé de 128 bits est utilisée telle quelle. Une clé plus courte est complétée à droite par des bits nuls. Si elle mesure 129 bits ou plus, la PRF est appliquée de nouveau avec une clé de 128 bits composée de zéros et la clé trop longue comme message ; la sortie devient la clé normalisée. Ce dernier chemin n’est ni une troncature ordinaire ni un hachage généraliste. RFC 4434
La distinction sépare deux questions que l’expression « même algorithme » peut masquer : quels résultats sont produits sur le fil, et quelles entrées les implémentations acceptent. Pour une entrée de 128 bits, la RFC 4434 conserve le résultat filaire de la RFC 3664. Pour d’autres longueurs, elle remplace le rejet par une conversion vers une clé AES de 128 bits. La sortie reste la valeur XCBC complète de 128 bits, et non l’authentificateur ESP/AH de 96 bits. Fiche et errata de la RFC 4434 Errata de la RFC 4434
IKEv2 attribue deux rôles à la PRF
Le successeur distingue ensuite deux usages dans IKEv2. Pour générer du matériel de clé, AES-XCBC-PRF-128 est traitée comme une PRF à longueur fixe : la procédure IKEv2 répartit les contributions entre les deux nonces. Pour authentifier un secret partagé, la RFC 4434 la traite comme une PRF à longueur variable ; le secret n’a donc pas à mesurer 128 bits. Le texte qualifie cette logique d’« un peu tortueuse » et l’explique par l’interopérabilité entre les implémentations qui suivaient la règle fixe de la RFC 3664 et celles qui adoptaient la règle plus souple. RFC 4306 RFC 4434
Cette révision porte sur un contrat d’interface, pas sur une panne d’implémentation documentée ni sur la diffusion de la règle dans les réseaux. La RFC 4434 garde la sortie pleine, préserve le cas de la clé de 128 bits et explicite la conversion des entrées plus courtes ou plus longues. Les recommandations ultérieures de la RFC 8221 concernent les algorithmes d’authentification ESP/AH ; elles ne démontrent ni la négociation d’une PRF IKE ni le comportement des implémentations. RFC 8221
L’histoire tient donc à des opérations séparées : raccourcir un MAC pour le champ d’un paquet, conserver la valeur complète pour la PRF d’IKE, puis normaliser la clé selon l’usage précis qu’en fait le protocole.
Sources
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance