Summary
- Un projet individuel du 2 novembre propose d’annoncer par IS-IS GENINFO l’identifiant et l’adresse IP d’un gestionnaire de clés, ainsi que le débit de génération de clés d’une liaison QKD. Un contrôleur exploiterait ces données pour ordonner les relais.
- Le texte précise qu’IS-IS transmet KM-IP au contrôleur sans en valider le format. L’annonce fournit un candidat ; le choix d’un dépositaire autorisé pour les clés exige une décision distincte du contrôleur.
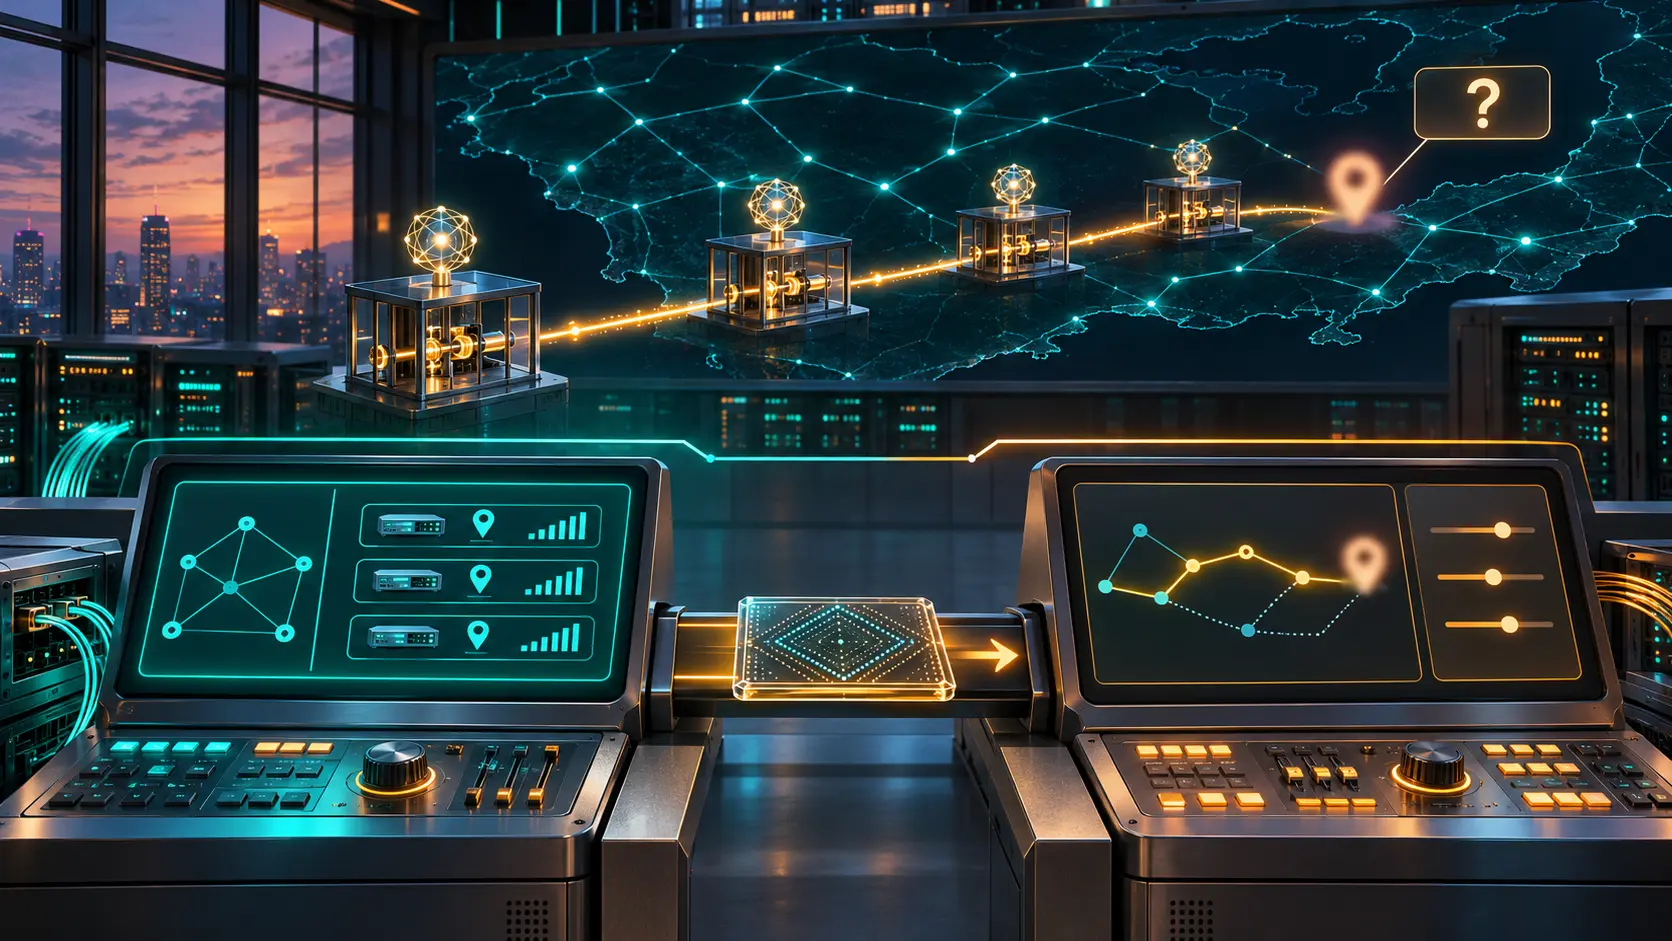
Le scénario commence par une demande indiquant source, destination et débit de clés requis. Le contrôleur recueille les informations de nœuds et de liaisons annoncées dans IS-IS, calcule une suite de relais réputés dignes de confiance et installe une liste de segments SRv6 à la source. Les paquets UDP contenant les clés suivent ensuite cette route. Une adresse publiée par le routage devient ainsi une entrée de la décision sur le trajet de données sensibles. C’est l’architecture du projet, pas le récit d’un réseau déjà mesuré.
Le champ de capacité proposé contient un KM-ID de huit octets, unique dans le domaine IS-IS. Un sous-champ KM-IP porte une adresse IPv4 ou IPv6. En l’absence de toute adresse, le récepteur doit ignorer l’ensemble du champ de capacité QKD. Si l’adresse existe, IS-IS ne vérifie pas son format : il la transmet telle quelle au contrôleur. Un autre champ identifie le voisin et l’interface physique d’une liaison. Son débit de génération facultatif est un entier de 32 bits exprimé en kilobits par seconde. L’émetteur peut espacer localement ses mises à jour de débit ; le chiffre reçu peut donc rester en retard sur l’état de la liaison.
L’authentification cryptographique d’IS-IS peut protéger l’origine et l’intégrité d’une annonce. Elle n’autorise pas à elle seule l’entité derrière KM-IP à recevoir les clés de ce service. La section sécurité du projet reconnaît que de faux identifiants, adresses ou capacités pourraient détourner les clés ou perturber le service, puis recommande l’authentification. Elle ne spécifie pas la règle par laquelle le contrôleur vérifierait séparément l’adresse et le droit de relayer. Le test décisif soumet une adresse bien formée appartenant au mauvais gestionnaire et observe le choix du contrôleur.
Le canal de diffusion a aussi un coût. RFC 6823 définit GENINFO TLV 251 pour les données applicatives et avertit que leurs mises à jour consomment des ressources de diffusion et de calcul. Il prescrit une instance IS-IS non nulle, sauf usage de l’instance zéro défini par un RFC de normalisation, et demande une fréquence de changement attendue. Le nouveau projet demande un identifiant d’application QKD et suggère 101 ; les anciens routeurs peuvent ignorer l’application inconnue. Le registre IETF le classe encore comme projet individuel. Dans le registre IANA, seul TRILL occupe l’identifiant 1 ; 2 à 65535 sont libres. Un numéro attribué, une règle d’autorisation du contrôleur et une trace de livraison des clés permettraient d’évaluer le dispositif.
Briefing des membres
Contexte approfondi de la tendance
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Cercle stratégique
Un briefing quotidien dans votre langue, construit à partir de changements que nous avons vérifiés.
Rejoindre pour USD 20/moisAnnulez à tout moment.
Postuler à Leadership Alliance
Les reportages publics restent gratuits. La recherche membre, le briefing quotidien et le forum nécessitent un abonnement.