
Résumé
- L’option expérimentale définie par RFC 9837 transporte une valeur de 32 bits qui sélectionne une entrée FIB sur le PE de sortie; cette valeur n’authentifie pas le PE d’entrée.
- Sur l’Internet global, le tunnel doit être protégé par AH ou ESP. Dans un domaine limité, chaque bordure doit filtrer les paquets entrants; RFC 9837 qualifie expressément cette protection de fail-open.
- Le traitement est désactivé par défaut. Déploiement, collisions du code expérimental, efficacité des ACL, échelle, interopérabilité et OAM doivent encore être établis par l’expérience.
Le cas le plus dangereux n’est pas un paquet illisible. C’est un paquet impeccable, portant un numéro de service existant, envoyé par un équipement qui n’aurait jamais dû pouvoir le choisir.
RFC 9837 a été publié en août 2025 dans la catégorie Experimental. Sa fiche officielle atteste l’examen public et l’approbation de l’IESG, pas un déploiement sûr. La distinction de statut décrite par RFC 7841 fait ici partie de l’information opérationnelle.
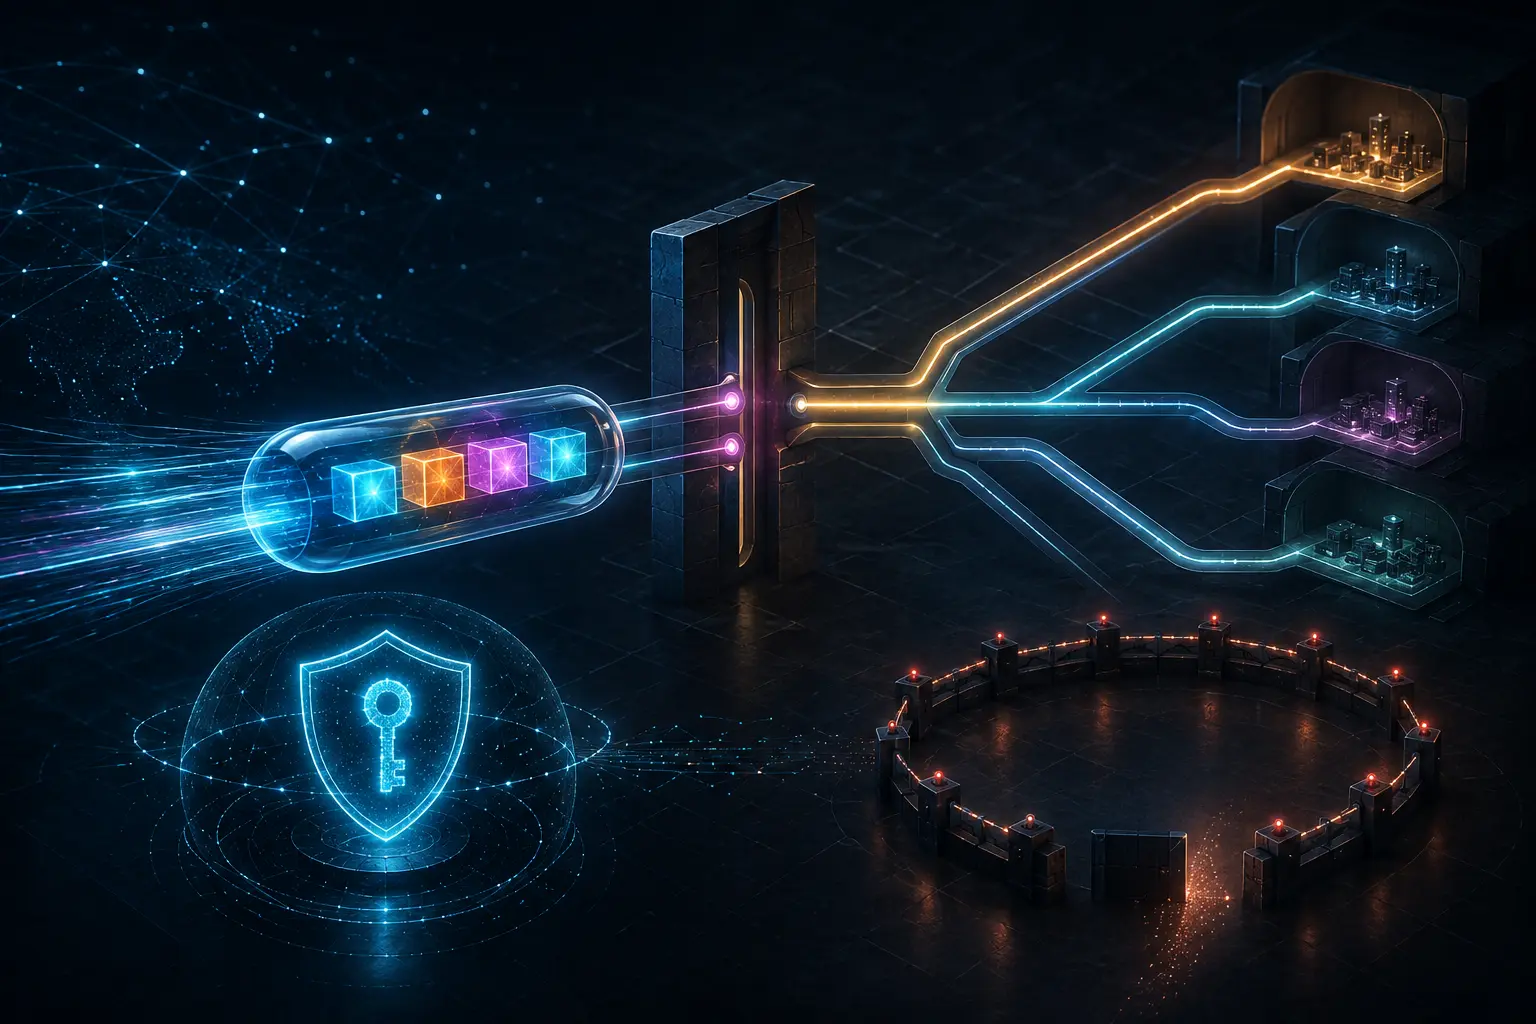
Le format est volontairement réduit. Selon les règles d’IPv6, le PE d’entrée place une option de destination 0x5E avant les données du client. Sa longueur est de quatre octets et sa valeur identifie une entrée FIB au PE de sortie. Cette entrée décide de la remise au CE. Une absence de correspondance impose le rejet.
Le sélecteur ne porte pas l’identité
Une valeur correcte décrit l’action demandée, non l’autorité de celui qui la demande. Si un équipement extérieur peut usurper un PE participant, il peut tenter d’injecter des paquets dans le VPN en présentant un sélecteur valide.
Sur l’Internet global, RFC 9837 impose donc une protection cryptographique du tunnel par AH ou ESP. La preuve recherchée comprend le pair authentifié, l’association de sécurité active, la politique algorithmique et la validation effective; elle ne se trouve pas dans les 32 bits de service.
Dans un domaine limité, le mécanisme change. Chaque nœud de bordure doit maintenir une ACL rejetant les paquets qui portent l’option et visent une interface interne. RFC 8799 rappelle qu’un domaine limité n’existe que par une frontière explicite. Le projet Safe(r) Limited Domains précise la question fail-open, mais reste un Internet-Draft.
Dire « réseau interne » ne fournit donc aucune preuve. Il faut recenser toutes les entrées, associer à chacune une version d’ACL réellement installée et tester le rejet depuis l’extérieur. Une seule nouvelle interconnexion non filtrée modifie l’architecture de sécurité.
La FIB vient d’une autre décision
L’entrée peut être créée par CLI, par un contrôleur via PCEP ou NETCONF, ou par un protocole de routage. RFC 9837 ne définit pas les extensions de routage. La valeur reçue dépend ainsi d’un état dont l’autorité et la fraîcheur sont externes au paquet.
RFC 8342 aide à ne pas confondre configuration demandée, intention calculée et état opérationnel. Un accusé de réception du contrôleur ne prouve pas la programmation du matériel. Inversement, une entrée installée ne révèle pas qui l’a autorisée.
Les mécanismes BGP/MPLS VPN, EVPN ou SRv6 transportent le contexte de service autrement. Ils offrent des comparaisons, pas une homologation de l’expérience. RFC 2473 explique le tunnel IPv6 générique; RFC 6169 montre pourquoi un tunnel peut aussi contourner des contrôles mal placés.
Une expérience doit produire ses reçus
Le registre IANA réserve un contexte expérimental. Deux expériences peuvent employer le même code 0x5E, d’où un risque d’interprétation croisée. Le traitement doit rester désactivé par défaut et être activé explicitement.
RFC 9837 demande aux participants de publier l’effort de déploiement, les besoins de synchronisation et de matériel, le coût et l’efficacité des ACL, le mode d’alimentation de la FIB, l’échelle, l’interopérabilité et la visibilité offerte par PING, TRACEROUTE, Wireshark et TCPDUMP. La publication du RFC formule ces questions; elle n’y répond pas.
Le principe de Heng Lu d’une spécification initiale minimale et de décisions futures localisées décrit bien ce partage: le format commun reste petit, tandis que le contrôle d’accès appartient à l’opérateur. La primauté du code exécuté exige des mesures reproductibles. Une discipline centrée sur la réalité interdit de convertir le mot Experimental en promesse commerciale.
Sources
- https://www.rfc-editor.org/rfc/rfc9837.html
- https://www.rfc-editor.org/info/rfc9837
- https://www.rfc-editor.org/rfc/rfc8200.html
- https://www.rfc-editor.org/rfc/rfc7841.html
- https://www.rfc-editor.org/rfc/rfc2473.html
- https://www.rfc-editor.org/rfc/rfc6169.html
- https://www.rfc-editor.org/rfc/rfc4302.html
- https://www.rfc-editor.org/rfc/rfc4303.html
- https://www.rfc-editor.org/rfc/rfc8799.html
- https://datatracker.ietf.org/doc/html/draft-wkumari-intarea-safe-limited-domains-04
- https://www.iana.org/assignments/ipv6-parameters/ipv6-parameters.xhtml
- https://www.rfc-editor.org/rfc/rfc4364.html
- https://www.rfc-editor.org/rfc/rfc7432.html
- https://www.rfc-editor.org/rfc/rfc8986.html
- https://www.rfc-editor.org/rfc/rfc5440.html
- https://www.rfc-editor.org/rfc/rfc6241.html
- https://www.rfc-editor.org/rfc/rfc8342.html
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/on-why-btw-media-exists-and-why-reality-not-advocacy-is-the-product/
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance