
Résumé
- RFC 9825 permet d’associer un ou plusieurs identifiants administratifs de 32 bits aux préfixes OSPF. Il normalise leur transport, pas la politique que chaque réseau leur attache.
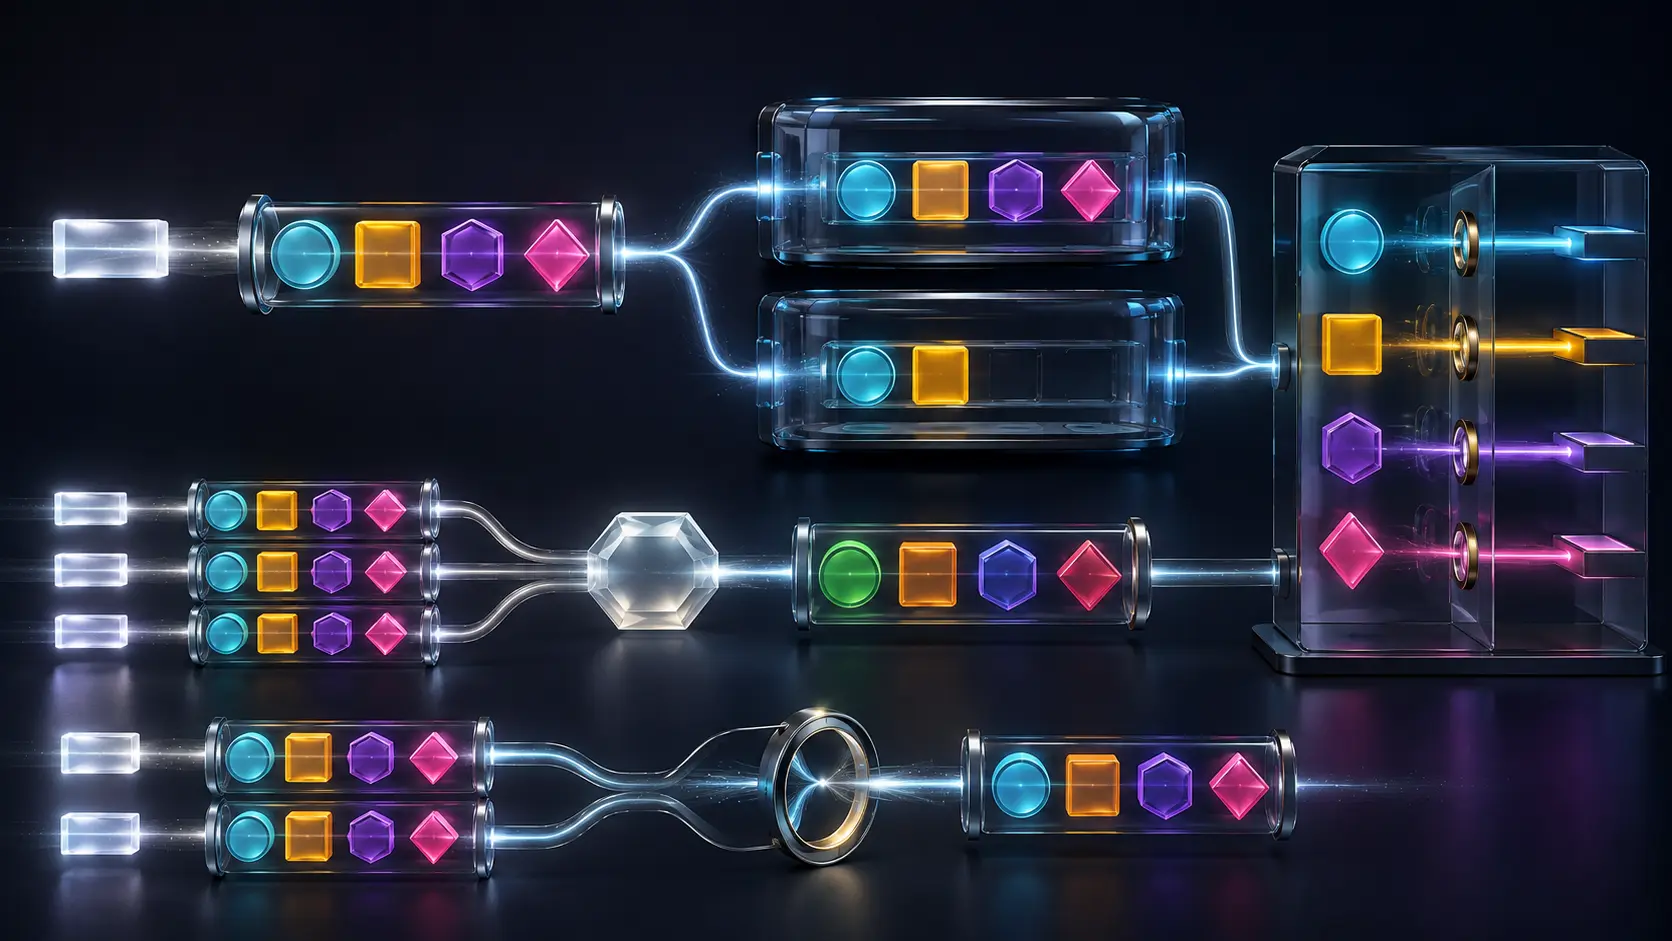
- L’ordre des étiquettes n’a aucune signification hiérarchique, mais doit être conservé entre les aires afin que les équipements aux capacités plus faibles voient le même sous-ensemble initial. Une vue cohérente peut rester incomplète.
- Résumé, chemins de coût égal, projection BGP-LS et administration YANG sont autant de changements de contexte. La présence d’une valeur ne prouve ni un dictionnaire commun, ni une action, ni un résultat de service.
Le résumé ne devait pas hériter de ses composants
La scène d’ouverture est construite. Elle montre pourquoi l’absence d’une étiquette n’est pas toujours une perte. Un agrégat décrit un objet différent de chacune des routes qu’il rassemble. Transférer automatiquement une classification de composant peut étendre une décision au-delà du périmètre qui l’avait autorisée.
La RFC 9825, Extensions to OSPF for Advertising Prefix Administrative Tags, définit une sous-TLV capable de porter plusieurs étiquettes administratives avec les préfixes OSPFv2 et OSPFv3. La fiche du RFC Editor et le Datatracker la présentent comme une RFC Standards Track publiée en juillet 2025. L’historique, les références, les citations ultérieures et la page d’errata documentent son contexte public, non l’état d’un équipement donné.
Les bases restent OSPFv2 et OSPFv3. La RFC 7684 fournit le conteneur Extended Prefix d’OSPFv2 ; la RFC 8362, les Extended LSA d’OSPFv3 ; et la RFC 9513, le Locator LSA SRv6 auquel l’étiquette peut aussi être jointe. Ces conteneurs déterminent où la valeur voyage. Ils ne lui donnent pas un sens universel.
La sous-TLV contient une liste variable d’au moins un entier non signé de 32 bits. Sa longueur doit être un multiple positif de quatre octets. Une longueur nulle ou mal alignée impose d’ignorer la sous-TLV ; la réception devrait être journalisée avec limitation de débit. Les registres IANA OSPFv2 et OSPFv3 coordonnent respectivement les codes 13, 39 et 6.
La RFC cite comme usages possibles le contrôle de redistribution, la priorité de convergence ou d’installation, et la protection sélective par LFA. Mais elle place explicitement l’usage précis hors de son périmètre. Une étiquette est donc un identifiant autonome. La politique qui lui associe un verbe appartient au consommateur.
Préserver l’ordre sert la compatibilité, pas la sémantique
Tout routeur conforme doit savoir annoncer et interpréter au moins une étiquette pour chaque type de préfixe. La prise en charge de plusieurs valeurs et leur propagation inter-aires restent optionnelles. Le maximum accepté dépend de l’implémentation et de ses applications.
La RFC exige alors de ne pas lire l’ordre comme une instruction : A avant B ou B avant A ne doit changer le sens d’aucune valeur. Elle exige pourtant de conserver cet ordre pendant la propagation. La raison est la cohérence des équipements limités. Si plusieurs routeurs ne gardent que deux valeurs, ils doivent garder les mêmes deux.
Ce résultat ne certifie pas la complétude. Le comportement de gestion recommandé transmet le plus petit nombre entre la liste associée et la capacité locale. Aucun échange ne négocie le nombre minimal dont une application a besoin. Un contrôle crucial placé en troisième position peut donc disparaître proprement, tandis que les deux premières valeurs restent parfaitement ordonnées.
Pour les routes AS-external ou NSSA, l’ancien champ doit recevoir la première étiquette et la nouvelle sous-TLV peut porter les suivantes. Cette continuité aide les anciens systèmes ; elle ne fait pas de la première valeur une priorité universelle. La RFC 3101 fournit le contexte de traduction NSSA, mais la propagation des étiquettes par l’ABR reste soumise à la politique locale.
Agréger oblige à formuler une nouvelle décision
La RFC 9825 déconseille de propager les étiquettes des routes composantes vers les plages d’aire, plages NSSA et agrégats configurés. Elle recommande de pouvoir configurer directement plusieurs valeurs pour ces résumés.
Cette rupture protège le périmètre de décision. L’union de toutes les étiquettes peut attribuer à l’agrégat des propriétés incompatibles. Le choix d’un seul composant peut masquer les autres. L’absence volontaire d’héritage permet de traiter le résumé comme une nouvelle assertion administrative, avec son propre auteur et sa propre justification.
Le prédécesseur IS-IS de la RFC 5130 éclaire l’usage des étiquettes pour contrôler des politiques. Il ne transforme pas davantage le nombre en ordre auto-exécutable. Le reçu utile doit conserver les entrées de l’agrégation, la non-transmission attendue, l’identité de l’administrateur et la liste explicitement affectée au résumé.
Le coût égal ne garantit pas une provenance égale
Plusieurs LSA peuvent contribuer à une route de coût égal avec des listes différentes. L’ABR doit associer les valeurs d’une LSA contributrice ; il peut en réunir plusieurs jusqu’à sa limite. La RFC recommande de parcourir les contributeurs par Router-ID d’origine croissant.
La liste obtenue ne signifie donc pas que tous les chemins portent la même classification. Elle peut représenter un contributeur choisi ou un préfixe tronqué de plusieurs contributeurs. Pour interpréter le résultat, il faut garder l’identité de chaque LSA, l’ordre de sélection, la capacité locale et la liste émise.
La RFC 9552 permet ensuite à BGP-LS de projeter ces valeurs dans l’IGP Route Tag TLV 1153. Le contrôleur voit mieux le symbole, mais n’apprend pas automatiquement ce qu’un ABR a supprimé, quelle LSA a contribué ni quel dictionnaire local s’applique. Une projection plus large n’élève pas l’autorité de la preuve.
Le plan de gestion possède un levier, pas le résultat
Le modèle YANG de RFC 9825 couvre les étiquettes de préfixes locaux, les plages d’aire, le RIB local et la base LSA. Il requiert un transport sûr, une authentification mutuelle et un contrôle d’accès. La RFC 8341 distingue précisément l’autorisation d’exécuter une opération de l’accès aux nœuds de données.
Autoriser une modification YANG ne prouve pas que la bonne liste a été annoncée, reçue, interprétée ou appliquée. À l’inverse, lire la base de topologie peut révéler des informations sensibles. Il faut donc relier identité de session, opération, état de configuration, LSA d’origine et effets ultérieurs sans les réduire à un seul « changement réussi ».
La section sécurité décrit un mécanisme causal. Si une étiquette qui commande la redistribution est modifiée, une route requise peut ne plus être annoncée, ou une route peut entrer dans un domaine qui ne devait pas la recevoir. Cela peut produire un déni de service discret ou une vulnérabilité de routage. Le texte décrit le risque ; il ne prouve aucun incident réel.
Les trois textes de Heng Lu donnent la discipline éditoriale. Reality Layers sépare le symbole de l’effet ; Running-Code Primacy demande ce que les systèmes ont réellement exécuté ; Minimum Initial Specification défend un noyau d’interopérabilité mince qui laisse les décisions futures à leurs responsables.
Une chaîne de reçus remplace le mot « propagé »
Pour chaque préfixe sensible, il faut conserver le dictionnaire versionné, son propriétaire et son périmètre ; le changement autorisé ; la liste configurée ; la LSA réellement émise ; l’entrée, la capacité, la politique et la sortie de chaque ABR ; le choix ECMP ; la décision propre au résumé ; la projection BGP-LS ; la règle consommatrice ; l’annonce, le RIB et le FIB résultants ; puis une observation du paquet et du service.
RFC 9825 réussit une tâche précise : rendre plusieurs identifiants transportables et permettre à des équipements limités de partager un sous-ensemble stable. La direction commettrait une erreur en transformant cette réussite en preuve que la politique complète a survécu. La liste n’acquiert une valeur décisionnelle qu’une fois réconciliée avec sa capacité, son dictionnaire, son interprète et son résultat.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance